0xblackash/cve-2026-109618
PHP2Shell RCE 취약점(CVE-2026-109618, CVE-2026-109619)에 관한 기술 권고문으로, 근본 원인, 악용 벡터, 탐지 점검, PHP 완화 지침을 다룹니다.


PHP2Shell 원격 코드 실행 취약점에 대한 기술 권고, 위협 인텔리전스 및 탐지 시그니처.
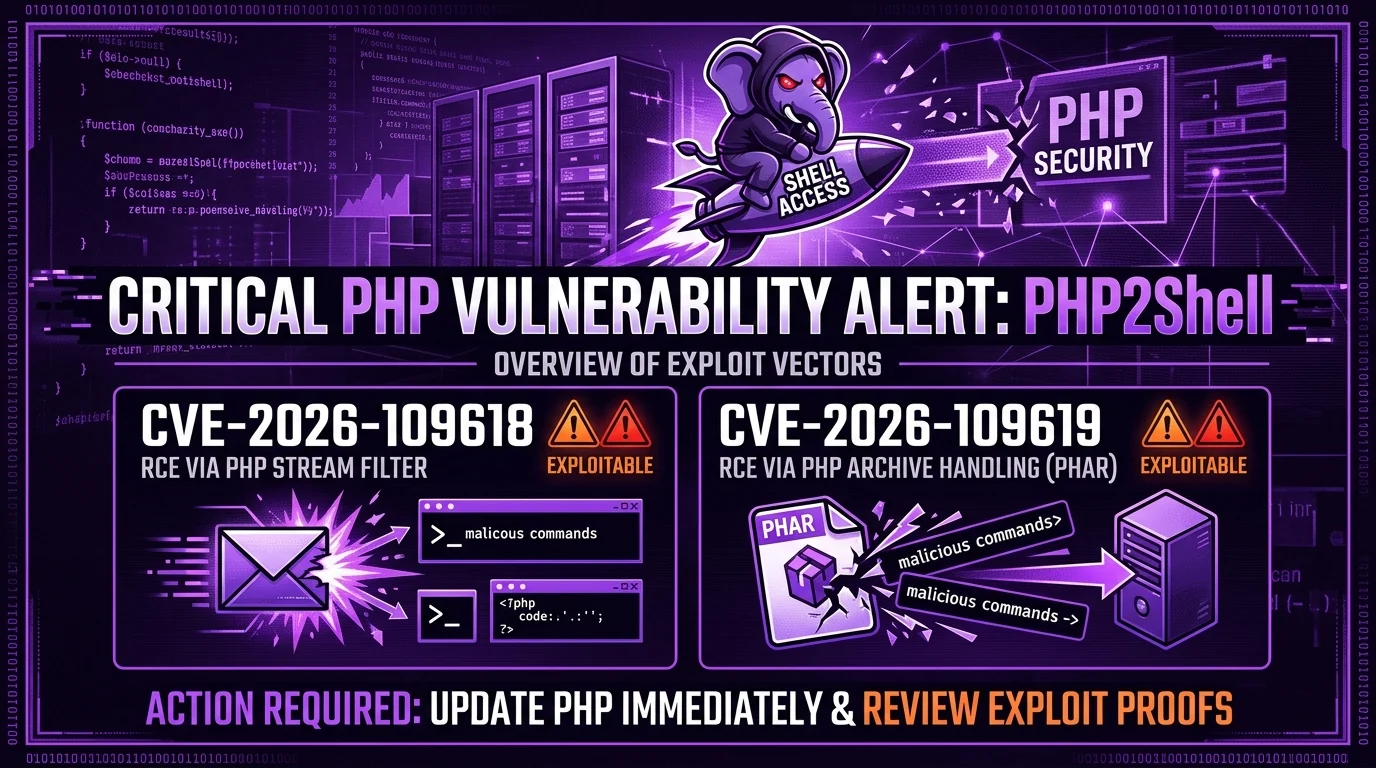
PHP2Shell은 PHP 코어 엔진에서 발견된 한 쌍의 제로데이/치명적 취약점(CVE-2026-109618 및 CVE-2026-109619)을 가리킵니다. 이 취약점들은 인증되지 않은 공격자가 취약한 구성으로 실행 중인 PHP 서버에서 임의 코드를 실행(RCE)할 수 있게 합니다.
   ┌───────────────────────────────┐
   │     Unauthenticated Attacker  │
   └───────────────┬───────────────┘
                   │
                   ▼ 🟣 Exploit Payload
   ┌───────────────────────────────┐
   │   PHP Engine Core Processing  │
   │ (Stream Filters / PHAR Arch)  │
   └───────────────┬───────────────┘
                   │
                   ▼ ⚡
   ┌───────────────────────────────┐
   │   Arbitrary Shell Execution   │
   └───────────────────────────────┘
| 매개변수 | 세부 정보 |
|---|---|
| 취약점 | CVE-2026-109618 & CVE-2026-109619 |
| CVSS v4.0 점수 | 9.2 (심각) |
| 벡터 | CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H |
| 영향 | 인증되지 않은 원격 코드 실행 (RCE) |
| 영향받는 소프트웨어 | PHP 5.x, PHP 7.x, PHP 8.0, 8.1, 8.2, 8.3, 8.4 |
.phar) 래퍼의 파싱 및 역직렬화 로직 결함.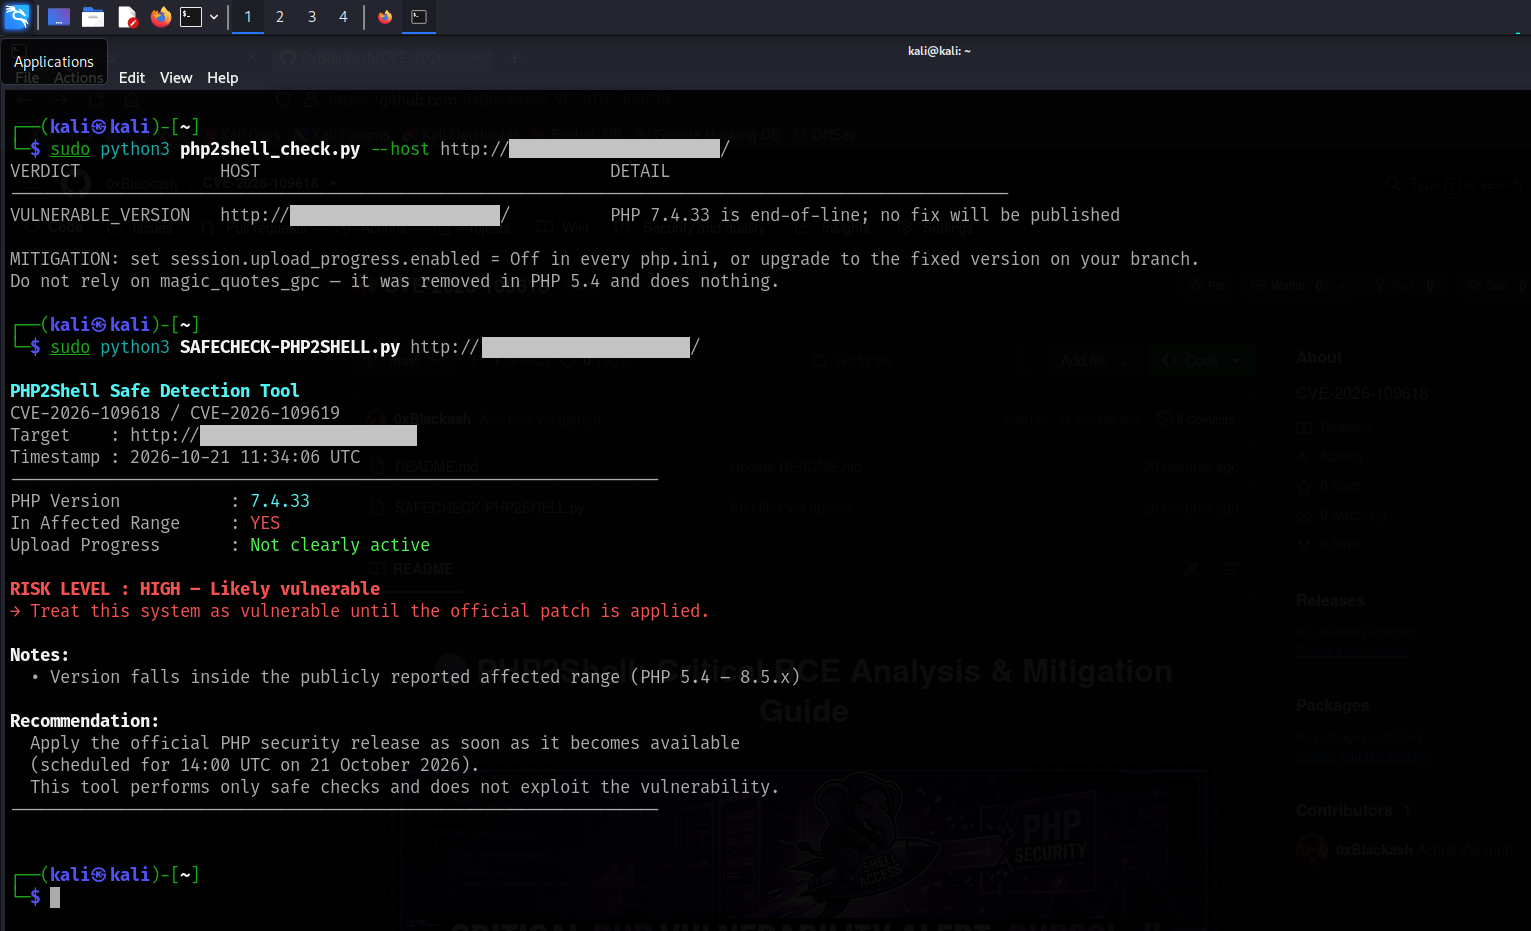
가장 효과적인 해결책은 서버를 최신 패치된 PHP 바이너리로 즉시 업데이트하는 것입니다:
# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade php8.3-cli php8.3-fpm

# RHEL / CentOS / Rocky Linux
sudo dnf update php
애플리케이션이 공식 보안 패치를 받지 못하는 수명 종료(EOL) 버전(예: PHP 7.x 또는 8.0)에 의존하는 경우:
php.ini 파일을 편집하세요:disable_functions = exec,passthru,shell_exec,system,proc_open,popen,phar
php://filter/, phar://)이 포함된 요청을 차단하도록 엄격한 웹 애플리케이션 방화벽(WAF) 규칙을 구현하십시오.PHP를 실행하는 서버가 잠재적으로 취약한지 확인하려면:
# Check running PHP version
php -v

# Check loaded modules and PHAR settings
php -i | grep -i "phar"
기여, 위협 정보 업데이트, 탐지 규칙(YARA / Sigma)을 환영합니다!
git checkout -b feature/sigma-rule)git commit -m 'Add Sigma detection rule')git push origin feature/sigma-rule)이 저장소는 순전히 교육, 방어 및 연구 목적으로 만들어졌습니다. 유지 관리자는 여기에 제공된 정보를 악용하거나 불법적인 활동에 사용하는 것에 대해 책임지지 않습니다.