
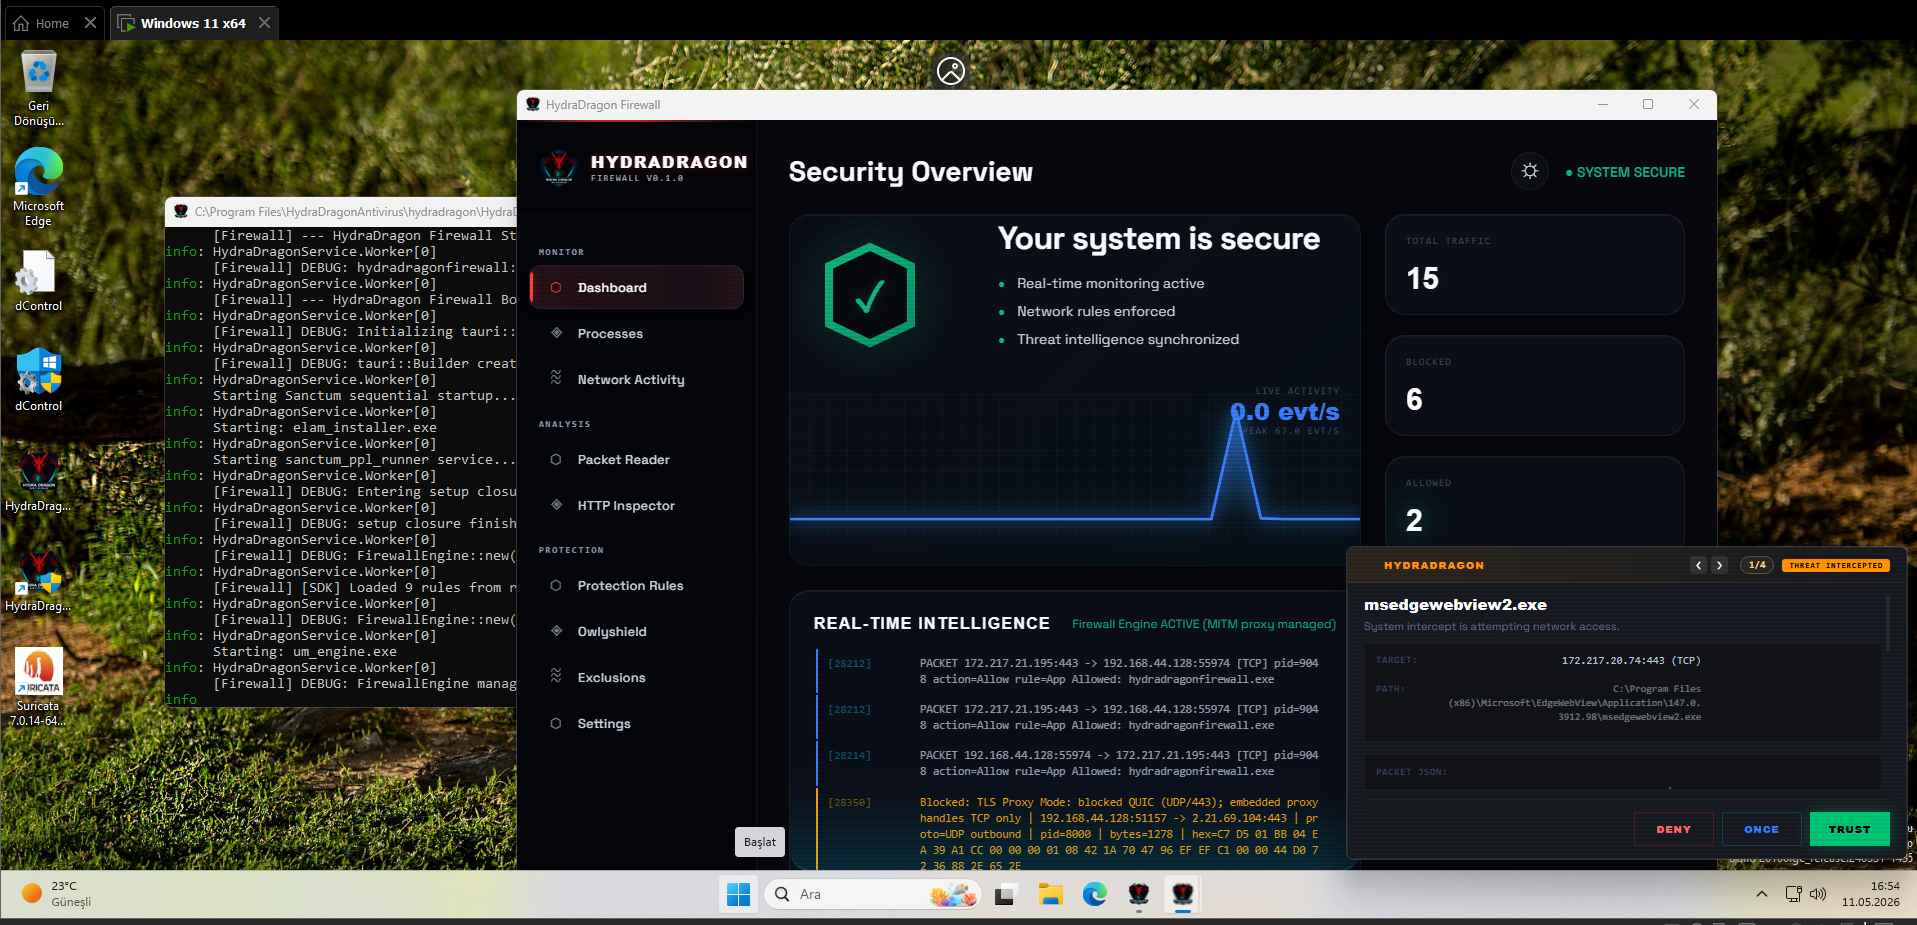
HydraDragonAntivirus openedr-v2-release-portable-9
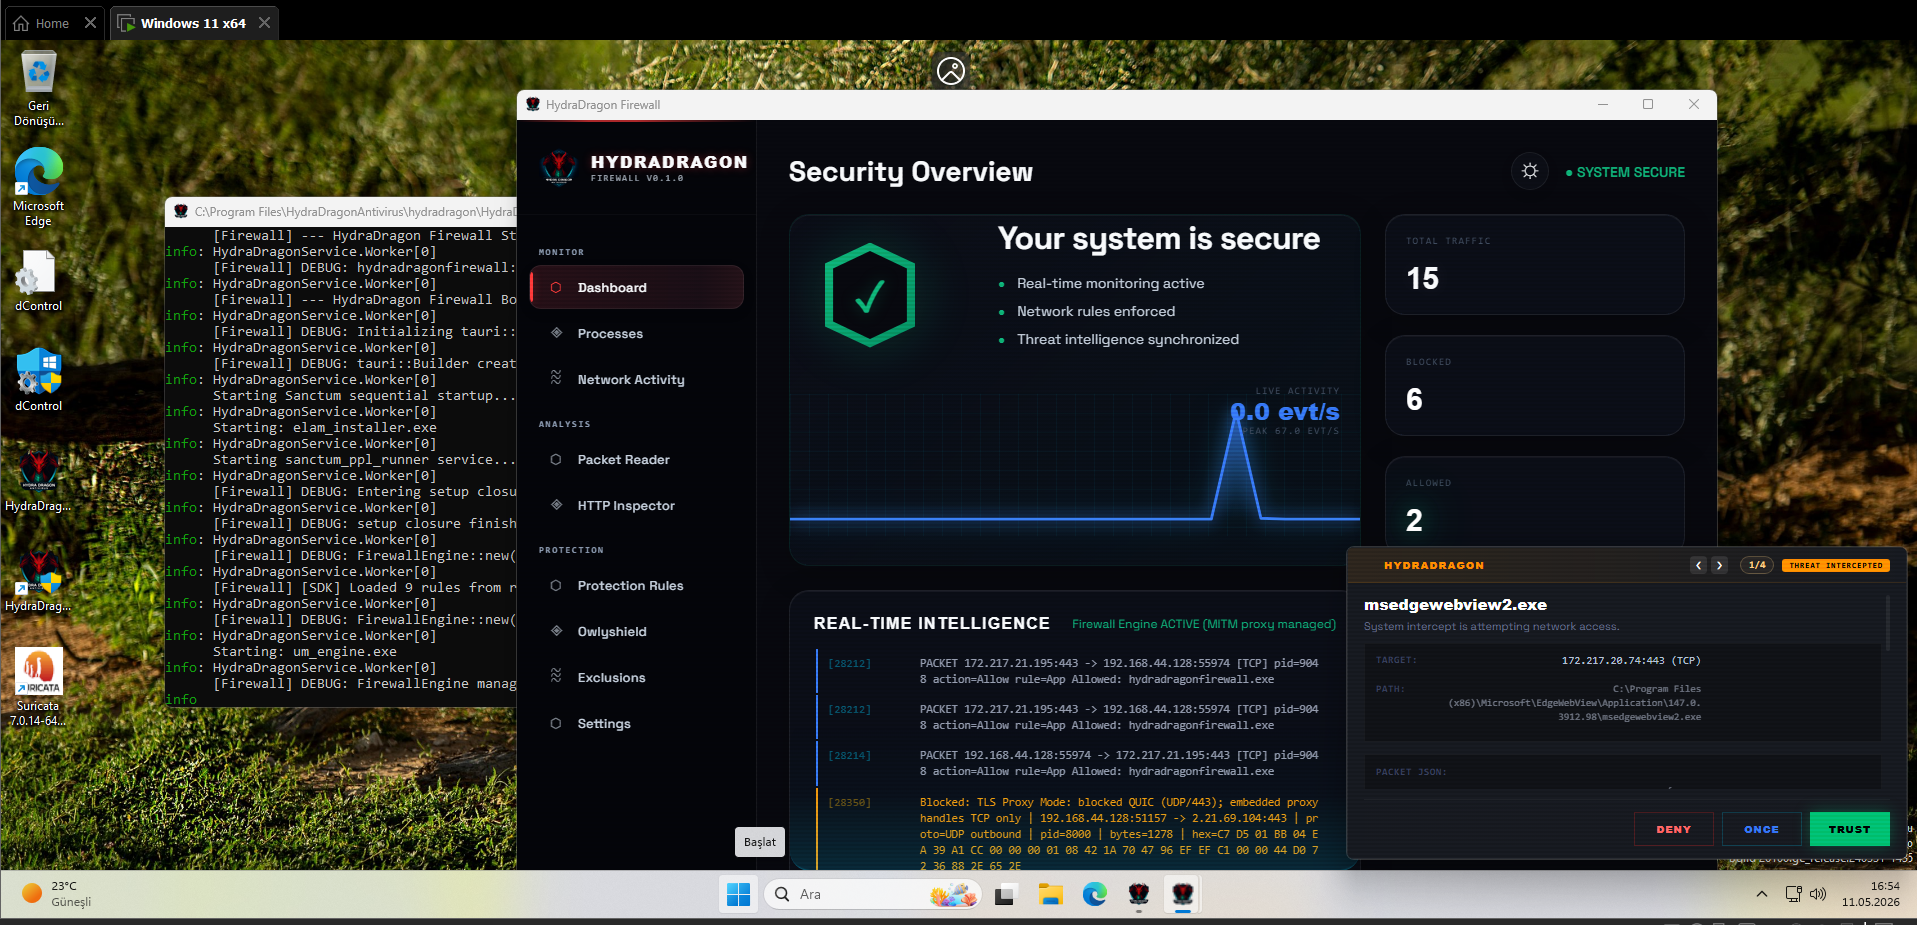
동적 및 정적 분석과 Windows용 안티바이러스 실시간 악성코드 분석(Real Time Malware Analysis with Antivirus for Windows)을 포함하며, 오픈소스 XDR(3개의 EDR 프로젝트), ClamAV, YARA-X, 머신러닝 AI, 행동 분석, Unpacker, Deobfuscator, Decompiler, 웹사이트 시그니처, Ghidra, Suricata, Sigma, 커널, 하이퍼바이저 기반 보호 및 상상 그 이상의 기능을 제공합니다.
Hydra Dragon Antivirus
경고: 여기의 문서는 매우 오래되었지만 참고용으로 유지합니다.
OpenEDR, MBRFilter, Sanctum 등을 제외한 디렉터리는 성능을 위해 완전히 폐기되었습니다.
📚 자세한 문서, 아키텍처 다이어그램, 구성 요소 가이드는 프로젝트 위키를 방문하세요.
🎥 POC: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
경고: 활발한 개발 진행 중
이 프로젝트는 프로덕션 준비가 되지 않았습니다. 호환성을 깨는 변경, 버그, 불완전한 기능이 발생할 수 있습니다.
⚠️ 공지: 이 저장소는 엄격히 전문 악성코드 분석가와 보안 연구자를 위한 것입니다. 안전하게 다루려면 전문 지식이 필요한 저수준 시스템 구성 요소와 실험적 보안 드라이버를 포함하고 있습니다.
[!CAUTION]
🛑 사용자 책임 및 보호 조치의 한계
HydraDragon은 악성 자동화 위협으로부터 보호하도록 설계되었으며, 사람의 실수나 의도적인 시스템 수정으로부터 보호하지 않습니다.
- 수동 삭제: 이 안티바이러스는
rd C: /s /q같은 명령을 실행하거나 자신의 파일을 수동으로 삭제하는 것을 막지 않습니다. 만약 귀하(관리자)가 명시적으로 무언가를 삭제하고 있다면, 이는 악성코드 침입이 아닌 실제 사용자 실수로 인식합니다. 이 시스템은 의도적인 관리자 결정을 간섭 없이 허용하도록 설계되었습니다.- 드라이버/시스템 오구성: 이 소프트웨어는 호환되지 않는 드라이버의 수동 설치나 잘못된 시스템 설정으로부터 보호하지 않습니다. 수동 레지스트리 편집이나 드라이버 실험으로 인해 발생하는 "Inaccessible Boot Device" 또는 기타 시스템 장애는 악성코드 동작으로 간주되지 않으며 차단되지 않습니다.
- 실험적 특성: 이 실험적 소프트웨어 사용으로 인해 발생하는 모든 데이터 손실이나 시스템 불안정에 대한 책임은 귀하에게 있습니다. 항상 가상 머신(VM)에서 먼저 테스트하십시오.
POC
- 🧹 엔진 사용해 보기: Multron Win Cleaner가 이제 우리 엔진(VirusKov / Multron 서버)으로 스캔하므로, 그곳에서 HydraDragon 탐지를 테스트할 수 있습니다.
- 📺 개념 증명(POC) 영상: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
- ⚠️ GitHub Pages 데모: https://hydradragonantivirus.github.io/HydraDragonAntivirus/
(공지: GitHub Pages 배포는 오래되어 현재 작동하지 않습니다. Multron 서버 백엔드, 대시보드, WebSocket 프로토콜 및 탐지 엔진은 빠르게 활발히 개발 중이며 지속적으로 업데이트되어 정적 GitHub Pages 사이트가 동기화되지 않은 상태입니다.)
분석가 시그니처
VirusKov / Multron 서버에서 사용하는 분석가 시그니처(analyst_signatures/: 수동 분석 중 작성된 HydraDragonSig, YARA 및 ClamAV 규칙)는 현재 이 저장소에 게시되지 않습니다. 새로운 샘플을 검토할 때마다 끊임없이 변경되므로, 공개 스냅샷은 거의 즉시 구식이 될 것입니다.
필요한 경우 (see 연락처)를 통해 요청해 주시면 그 시점의 사본을 보내드리며, 현재 버전이 아닐 수 있음을 이해해 주시기 바랍니다.
1인 프로젝트
- HydraDragon은 주로 한 명의 개발자가 만든 3년간의 독립 오픈소스 안티바이러스/EDR 프로젝트입니다.
TODO
- 프로젝트에 HydraDragonIDE 추가 (정적 분석기).
- Npcap은 실제로 오픈소스가 아니므로 제거하고 커스텀 Suricata 빌드로 교체.
프로젝트 기능에 관하여
- 약 한 달 전에 이렇게 말했습니다: 참고: 이 프로젝트는 생각보다 훨씬 복잡해졌기 때문에, 전문 테스트에 참여하는 최초의 오픈소스 안티바이러스가 되기 위해 AV-Test에 참여하려고 Android로 전환했습니다: https://github.com/HydraDragonAntivirus/HydraDragonAV-Mobile
- 그다음 이 업데이트: 최고의 시그니처만 사용하고, 실제 세계에서는 무거운 시그니처 없이 실시간 보호에 집중해야 하므로 Owlyshield + OpenEDR + 방화벽만으로 동적 분석 기반 안티바이러스 다수를 제거할 계획이었습니다.
- 그래서 이것은 다시 매우 복잡한 작업이 될 것입니다. 나에게 행운을 빕니다.
PC 호환성
-
플랫폼 지원: 이 프로젝트는 x86-64 Windows 전용입니다. aarch64 및 기타 아키텍처는 지원되지 않습니다.
-
Windows OS 호환성 공지 (Sanctum / Alt Syscalls):
[!WARNING] Windows 10 및 Windows 11 23H2는 Sanctum의 커널 드라이버와 호환되지 않습니다!
Sanctum의 Alt Syscalls 및 커널 모니터는 내부 Windows 커널 구조와 오프셋(0x1d8,0x7d0,0x77,PspServiceDescriptorGroupTable)에 의존하며, 이는 Windows 11 24H2 (Build 26100+)에 엄격히 하드코딩되어 있습니다.
Windows 10(모든 빌드) 및 Windows 11 23H2 / 22H2 (Build 22621/22631)에는 이러한 정확한 오프셋과 디스패치 구조가 없습니다. 이러한 이전 OS 빌드에서 Sanctum 커널 구성 요소를 실행하면 지원되지 않는 오류 또는 커널 충돌이 발생합니다. Windows 11 24H2가 엄격히 요구됩니다. -
이 설치 프로그램은 깨끗하거나 새로 포맷된 Windows PC에서 사용하도록 설계되었습니다.
-
최상의 결과를 얻으려면 필요한 타사 구성 요소가 이미 수동으로 설치되지 않은 시스템에만 HydraDragon Antivirus를 설치하십시오.
중요 공지
PC에 다음 프로그램 중 하나라도 이미 설치되어 있는 경우 이 설치 프로그램을 실행하지 마십시오:
- Python 3.12
- Node.js
- Npcap
- ClamAV
- Suricata
- OpenEDR 또는 관련 EDR 구성 요소
이러한 구성 요소가 이미 설치된 시스템에 HydraDragon Antivirus를 설치하면 버전 충돌, 경로 문제, 서비스 충돌 또는 예기치 않은 설치 프로그램 동작이 발생할 수 있습니다.
권장 사용법
다음 환경에서 이 설치 프로그램을 사용하십시오:
- 새 Windows 설치
- 깨끗한 테스트 머신
- 가상 머신
- 기존 안티바이러스 엔진 종속성이 없는 PC
필요한 구성 요소가 이미 설치되어 있는 경우, 먼저 제거하거나 HydraDragon Antivirus를 설치하기 전에 깨끗한 Windows 환경을 사용하십시오.
중요 사항 및 제한
프로젝트 범위
HydraDragon은 현재 활발하게 실험적으로 개발 중인 로컬 안티바이러스(Xcitium 클라우드 제외) 프로젝트입니다.
- 시스템에서 로컬로 동작합니다.
- 연구, 학습, 악성코드 분석 실험을 목적으로 합니다.
이 프로젝트는 일상적으로 사용하는 주 안티바이러스 솔루션을 대체하는 것을 목표로 하지 않습니다.
탐지 철학
- 거의 제로에 가까운 오탐이 최우선입니다. 오탐 없이는 탐지할 수 없는 경우, 탐지율을 낮추는 쪽을 택합니다. 정상 파일을 악성코드로 판정하는 것이 샘플을 놓치는 것보다 더 심각한 실패로 간주됩니다. 시그니처, 머신러닝 임계값, 휴리스틱은 이 규칙에 따라 조정됩니다.
- 드물게 오탐이 발생할 수 있으니 신고해 주시기 바랍니다.
- 시스템은 머신이 깨끗한 상태(감염 후가 아님)라고 가정합니다.
- 이 프로젝트는 속도보다 심층 분석을 우선시합니다.
- 목표는 빠르지만 얕은 탐지가 아니라 장기적인 탐지 개선입니다.
- 이는 이 프로젝트가 99% 탐지율을 달성한다는 의미가 아니며, 개발 철학만을 반영합니다.
- 이 안티바이러스는 최고의 시그니처뿐 아니라 거의 모든 신규 시그니처를 사용합니다. 그래서 무겁습니다.
- 업데이트: 탐지 철학이 크게 변경되어, 매우 느린 99% 탐지 대신 90% 즉시 탐지를 선호합니다.
- 업데이트: 이제 필요할 때 탐지율을 낮추는, 거의 제로에 가까운 오탐 원칙에 따라 작업합니다.
실험적 상태
- 이는 매우 실험적인 프로젝트입니다.
- 초기 버전의 일부 아키텍처 결정은 최적이 아니었고 안정성에 영향을 주었습니다.
- 프로젝트는 활발하게 개선 및 다듬어지고 있습니다.
- 주의해서 사용하십시오.
알려진 제한 사항
- 2 GB보다 큰 파일은 스캐너에서 건너뛰며 스캔되지 않습니다. 건너뛴 파일을 깨끗한 것으로 간주하지 마십시오.
- Transparent TLS Proxy/Inspector는 인증서 설치 동의가 활성화된 경우 로컬 HydraDragon Firewall CA 인증서를 설치할 수 있습니다. 방화벽 GUI에서 수동으로 추가/제거할 수 있으며, 제거 프로그램은 최선의 노력으로 이를 제거합니다.
샘플 탐지 정책
-
매우 오래된 악성코드 샘플은 탐지되지 않을 수 있습니다.
-
시그니처 퇴역 참고 자료: https://blog.clamav.net/2025/12/clamav-signature-retirement.html
-
부팅 핵심 필터:
MBRFilter는 이제 SERVICE_BOOT_START (0) UpperFilter로 구성됩니다. 이는 디스크 스택이 초기화되는 첫 순간부터 마스터 부트 레코드가 보호되도록 하여 부트킷 및 Petya 스타일 랜섬웨어에 대한 하드웨어 수준의 저항력을 제공합니다. -
정크 또는 완전히 알 수 없는 데이터로 보이는 파일은 의도적으로 무시될 수 있습니다.
-
PE 헤더가 제거되면 일부 탐지 엔진은 더 이상 해당 파일을 탐지하지 못할 수 있습니다.
-
YARA 탐지는 규칙 로직에 따라 여전히 작동할 수 있습니다(예: 파일 유형을 검증하지 않는 규칙).
예시:
PE 헤더가 제거된 샘플: https://www.virustotal.com/gui/file/9b7e921e971fe7523ba83a4599b4006ad214854eb043372129e4f5a68c5a427f
원본 샘플: https://www.virustotal.com/gui/file/1ef6c1a4dfdc39b63bfe650ca81ab89510de6c0d3d7c608ac5be80033e559326
설치 및 사용 참고 사항
[!IMPORTANT] OpenEDR 긴 경로 문제: OpenEDR에는 Windows의 기본 260자 경로 제한을 초과하는 깊게 중첩된 디렉터리 구조가 포함되어 있습니다. 복제 또는 빌드 전에 다음을 실행하십시오:
git config --global core.longpaths true이 설정이 없으면 OpenEDR 구성 요소의 복제 또는 빌드가 경로 관련 오류로 실패합니다.