#1

 90n45-d3v/bluebunny
BLE 기반 Hak5 Bash Bunny C2 서버로, 블루투스 저전력(BLE)을 통한 무선 명령 주입, 페이로드 전달 및 원격 제어를 지원합니다.
 riccardocataldi/access-point
악성 개방 Wi-Fi AP로, hostapd, dnsmasq, iptables NAT를 이용한 제어된 트래픽 캡처 도구입니다. 실시간 클라이언트 모니터링, DNS/DHCP 로깅, Wireshark 기반 트래픽 분석을 가능하게 합니다.
 eternityforest/lazymesh
인터넷을 통한 글로벌 라우팅이 가능한 IoT/햄 무선 메시 네트워크의 개념 증명
 supermagnum/gr-qradiolink
GNU Radio out-of-tree (OOT) 모듈: QRadioLink 블록용
 wh02m1/cve-2026-77812
DJI 드론에서 평문 BLE DUML 트래픽을 수동적으로 스니핑하여 Wi-Fi PSK와 신뢰할 수 있는 세션 UUID를 복구하는 개념 증명으로, CVE-2026-77812를 시연합니다.
 antirez/dump1090
Dump1090은 RTLSDR 장치용 단순 Mode S 디코더입니다.

 nccgroup/ble-replay
BLE-Replay는 Bluetooth Low Energy (BLE) 주변 장치 평가 도구입니다.
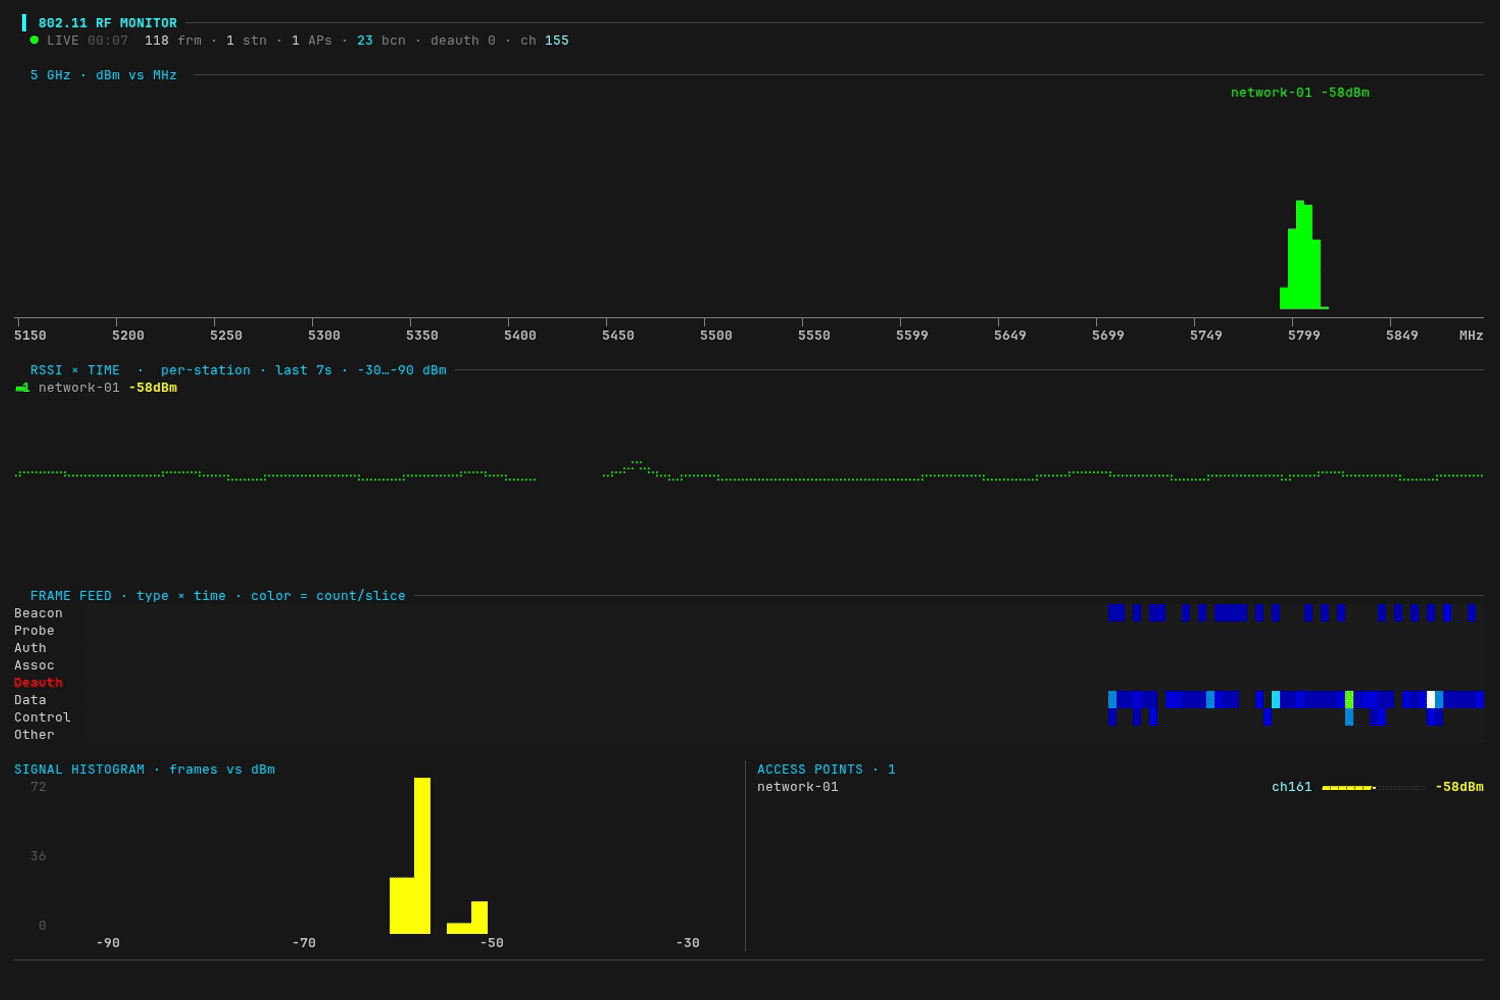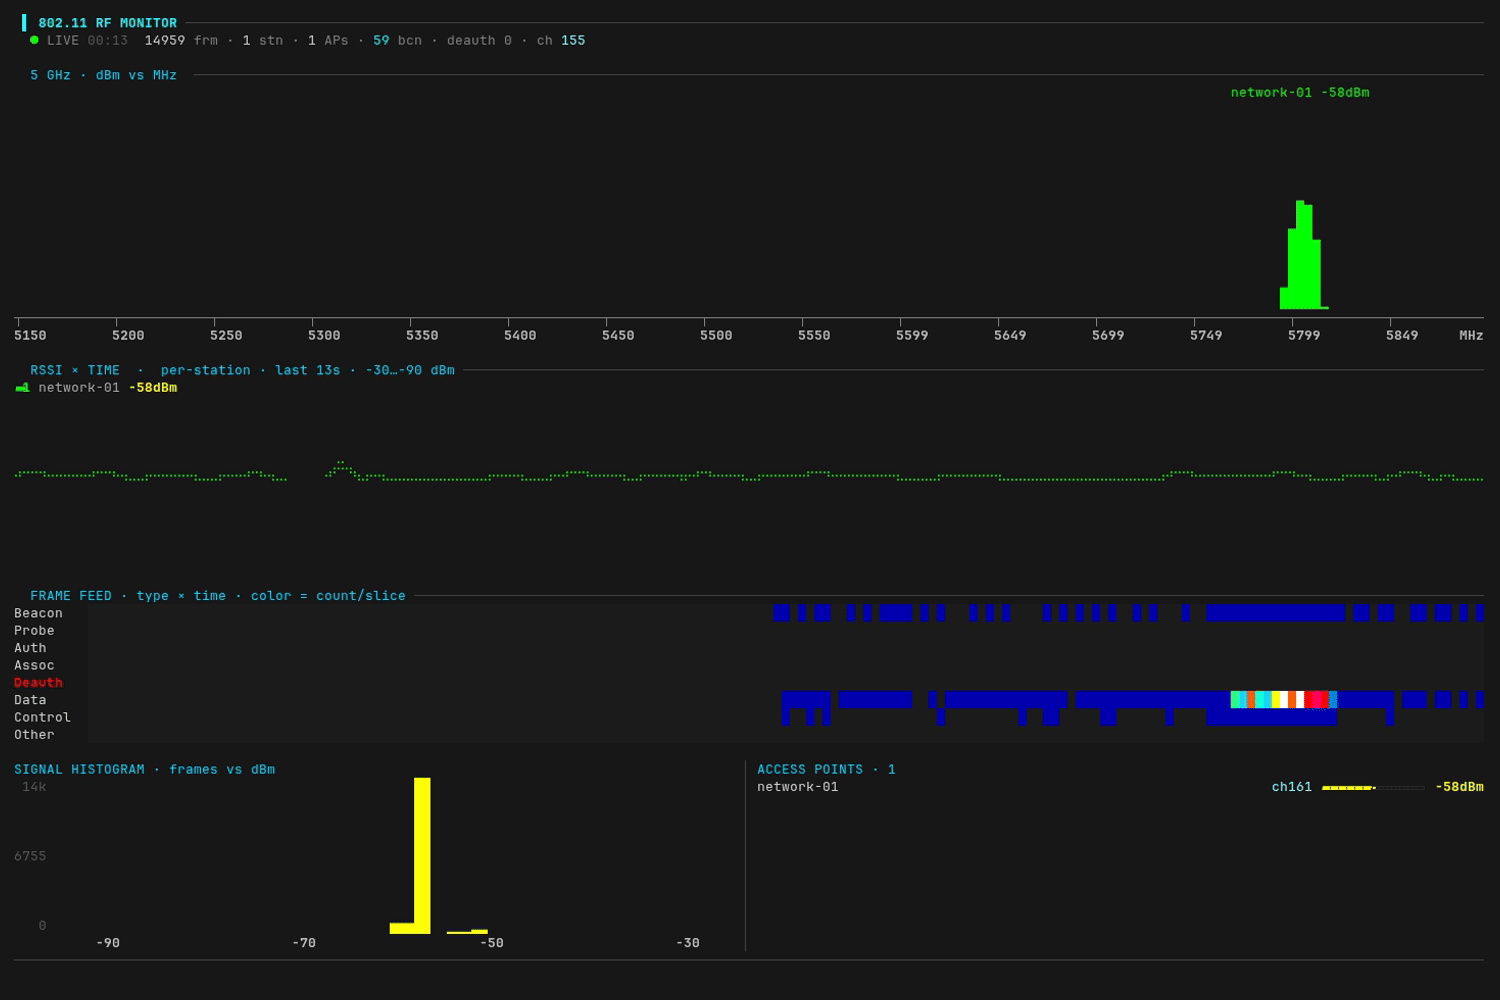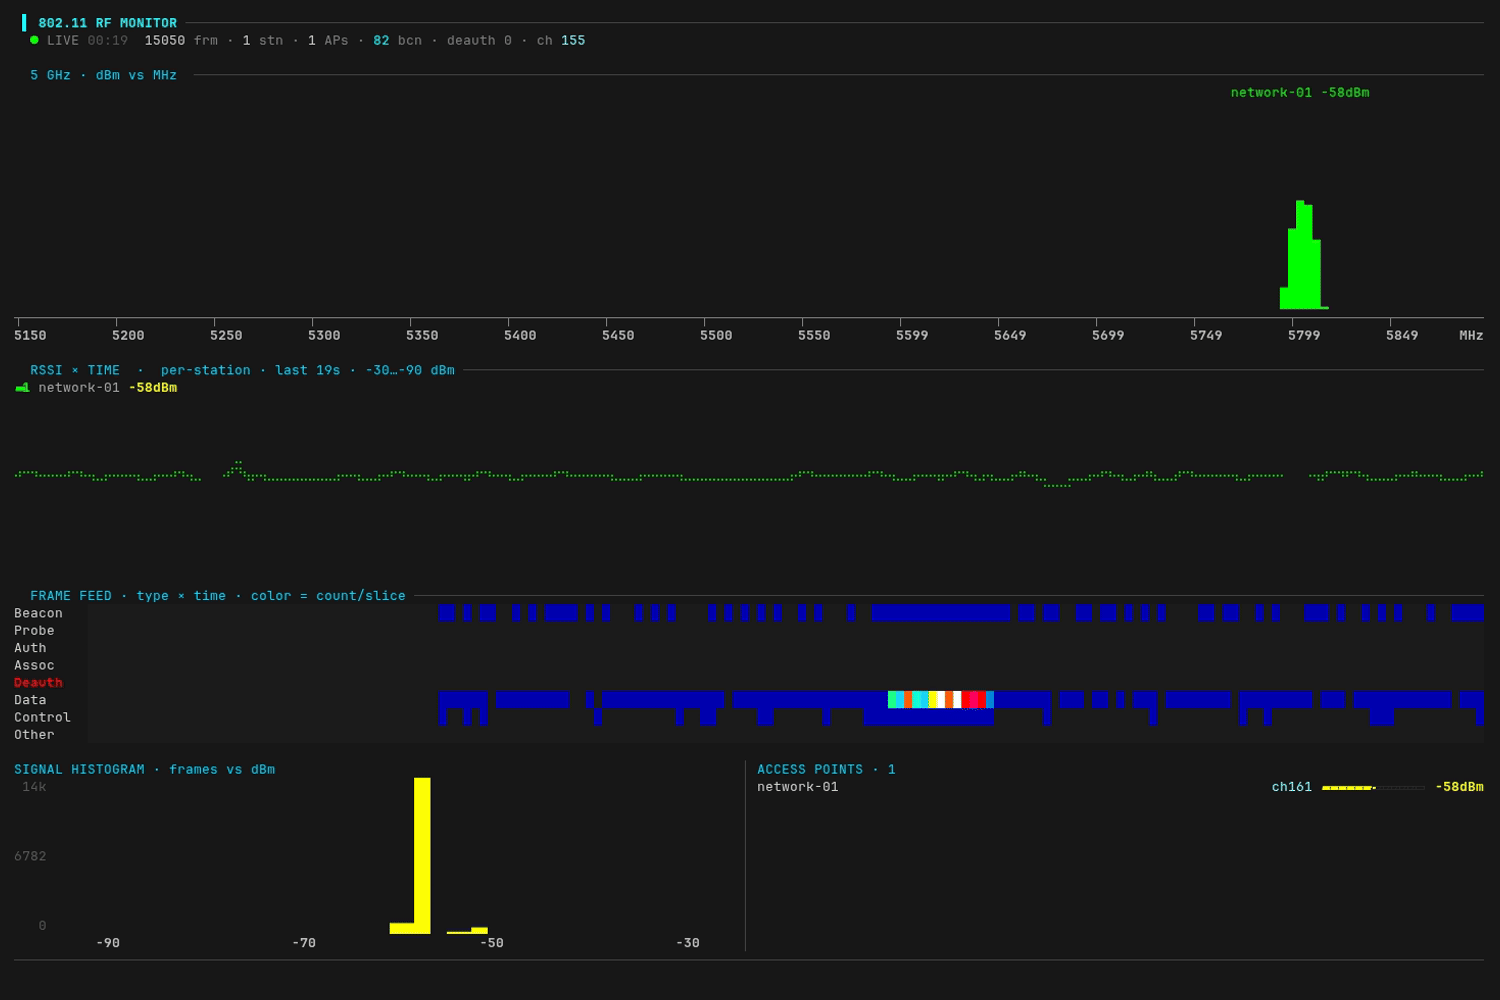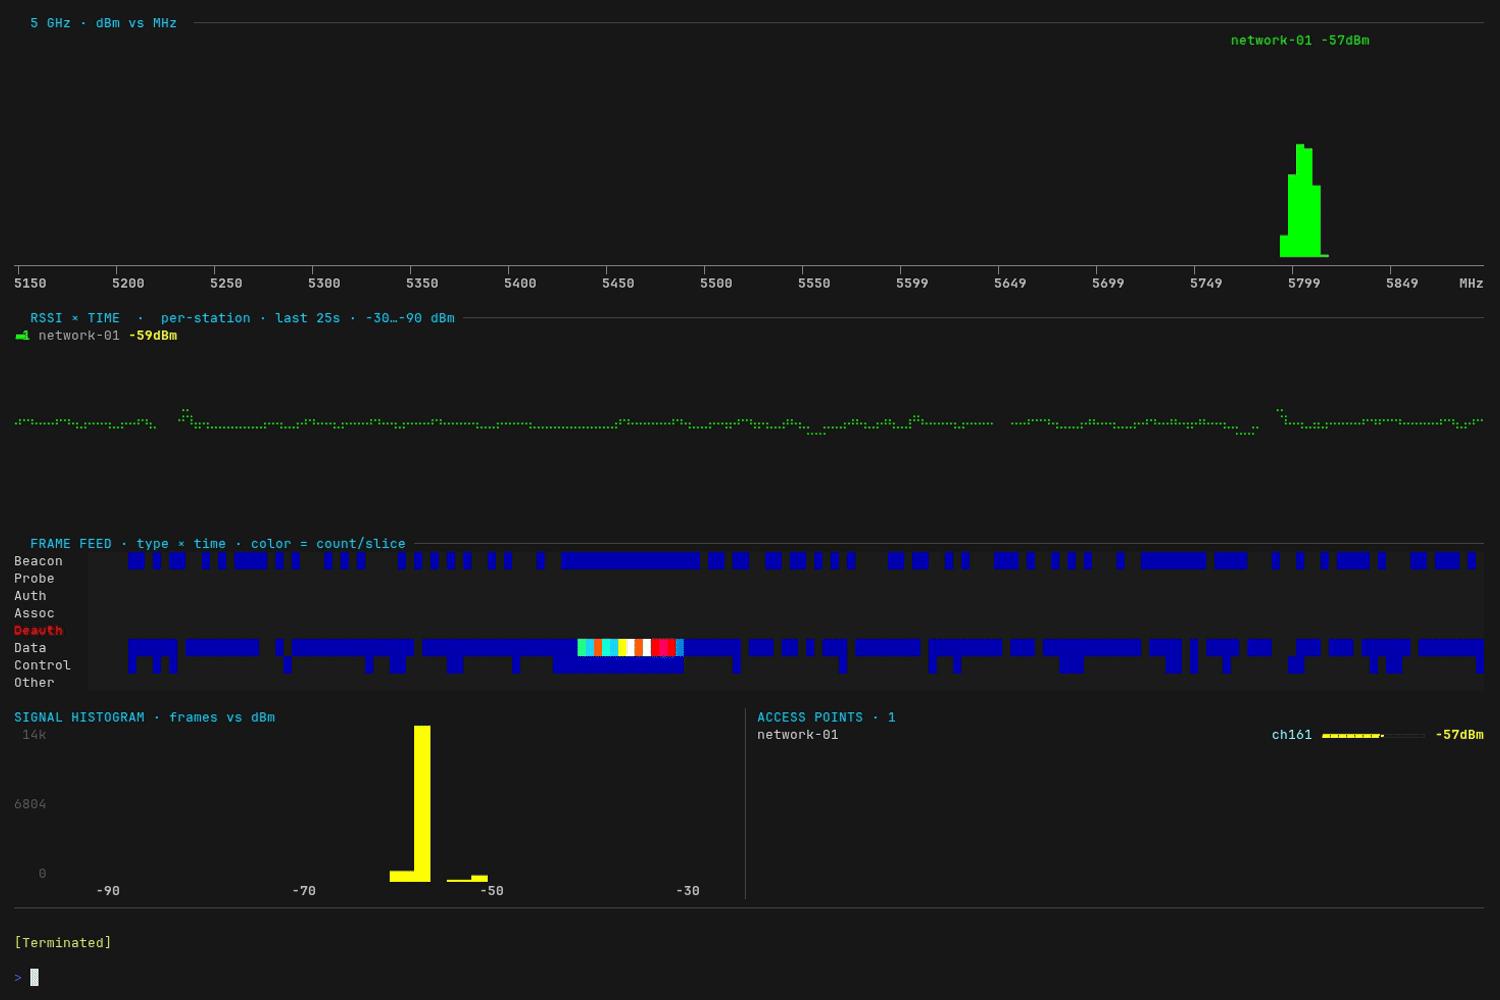 yeet-src/airtop
무선 전파를 위한 htop — 터미널에서 실시간 802.11(Wi-Fi) RF 대시보드
 thehappydinoa/tp-link-defaults
일부 TP-Link 핫스팟의 기본 비밀번호를 시도하는 Python 스크립트
 qingxp9/cve-2019-6203-poc
CVE-2019-6203용 PoC로, iOS 12.2 미만, macOS 10.14.4 미만에서 작동합니다.
 securityward/mousejack
Autojack을 사용하여 전술적 마우스재킹을 수행하는 데 필요한 모든 세부 정보와 단계
 tw-d/wifi-pineapple-mk7_evil-portal
WiFi 침투 테스트를 위한 불량 액세스 포인트 툴킷으로, 이블 포탈 피싱 페이로드를 배포하여 자격 증명을 탈취하고 무선 네트워크에서 사회 공학 공격을 수행합니다.
 nsm-barii/cve-2025-15474
AuntyFey BLE 스마트 패드락의 서비스 거부 취약점으로 인해 인증되지 않은 연결 플러드가 합법적인 사용자를 잠글 수 있습니다. CVE-2025-15474
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 기술 요약 취약점 유형: 메모리 정보 노출 / 경계 초과 읽기(OOB Read) (CWE-125). CVSS 점수: 7.5–8.1 (높음/심각). 공격 벡터: 인증 없이 단일 패킷 익스플로잇을 통한 인접 네트워크(블루투스 범위). 근본…
 oxasploits/oxasploits
Marshall Whittaker/oxagast로 귀속된 CVE를 위해 제가 작성한 여러 익스플로잇과 도구
 diegovargasj/cve-2025-32407
CVE-2025-32407에 대한 개념 증명 익스플로잇: Galaxy Watch용 Samsung Internet의 TLS 인증서 검증 우회로 HTTPS 트래픽에 대한 중간자 공격을 가능하게 합니다.