 wh02m1/cve-2026-77812
DJI 드론에서 평문 BLE DUML 트래픽을 수동적으로 스니핑하여 Wi-Fi PSK와 신뢰할 수 있는 세션 UUID를 복구하는 개념 증명으로, CVE-2026-77812를 시연합니다.

CVE 레코드: https://www.cve.org/CVERecord?id=CVE-2026-77812
NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-77812
DJI 드론은 Bluetooth를 통해 DUML 제어 채널을 노출합니다. 해당 채널의 모든 메시지는 — DJI Fly 앱과 드론 사이의 양방향 모두 — 평문으로 전송됩니다. BLE 링크 계층 암호화도, 애플리케이션 계층 암호화도 적용되지 않습니다.
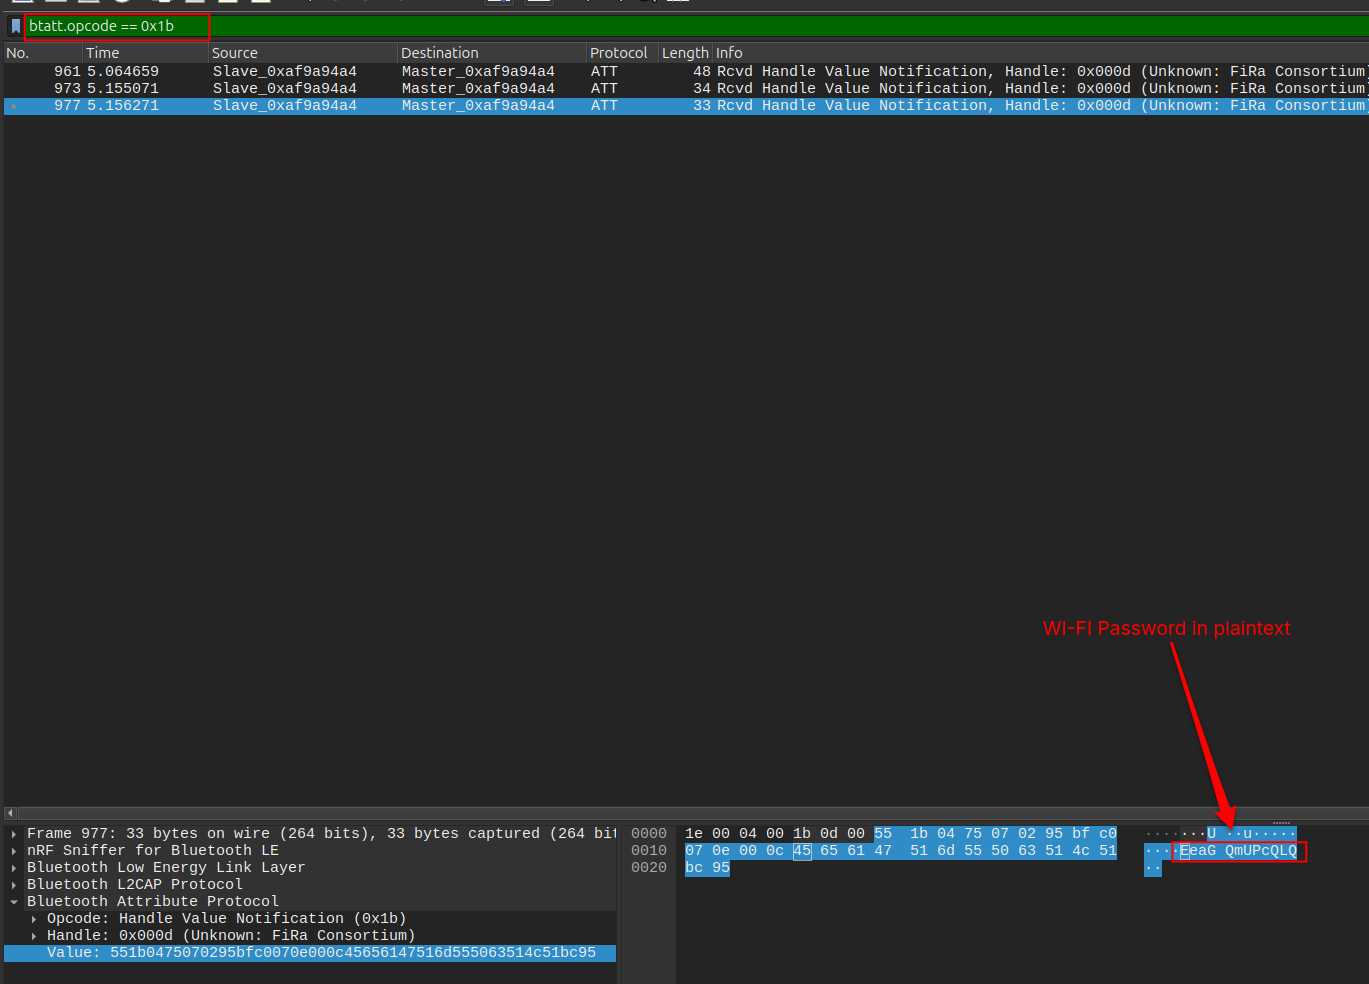
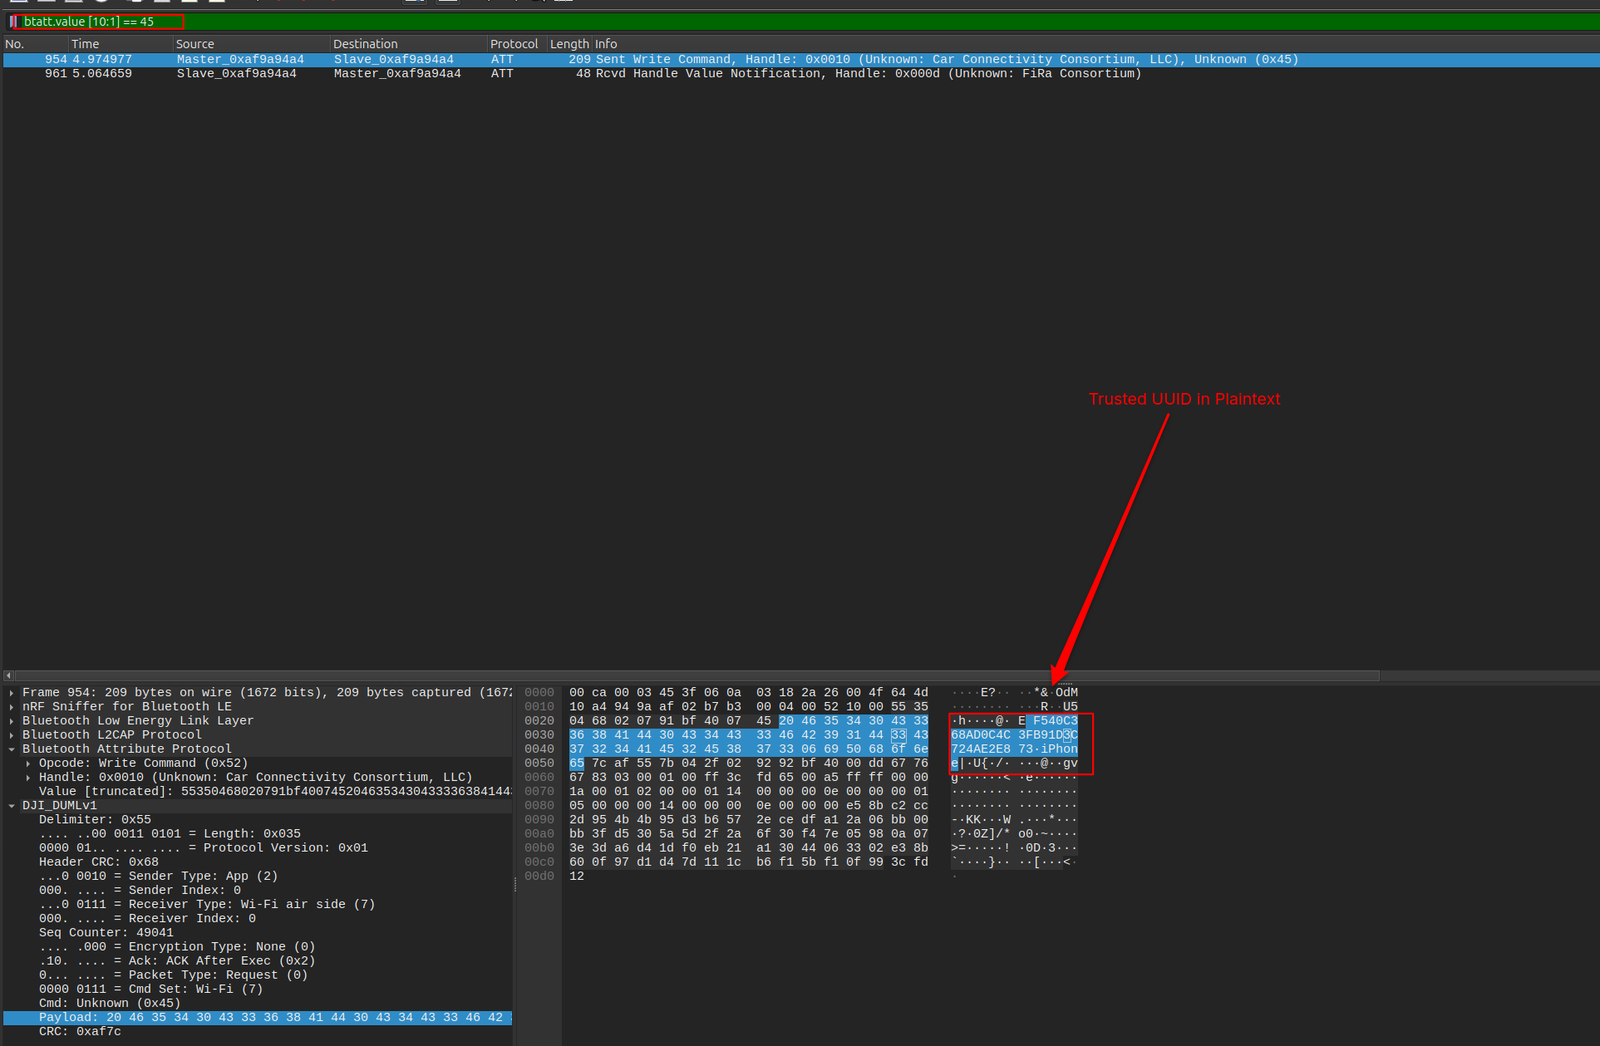
전파 범위 내의 수동 공격자는 모든 명령과 응답의 전체 내용을 읽을 수 있으며, 여기에는 다음이 포함됩니다:
페어링도, 드론과의 상호작용도, 사전 신뢰 관계도 필요하지 않습니다. PSK를 복구하면 공격자가 드론의 Wi-Fi 네트워크에 접속할 수 있고, UUID를 복구하면 자신을 이미 신뢰된 클라이언트로 가장할 수 있습니다.
| 제품 | 영향을 받는 버전 |
|---|---|
| DJI Neo | 0 – 01.00.0400 |
| DJI Neo 2 | 0 – 01.00.0500 |
| DJI Flip | 0 – 01.00.1200 |
| DJI Air 3 | 0 – 01.00.1600 |
| DJI Air 3S | 0 – 01.00.1400 |
| DJI Avata 2 | 0 – 01.00.0400 |
| DJI Avata 360 | 0 – 01.00.0300 |
| DJI Mavic 3 | 0 – 01.00.1400 |
| DJI Mavic 3 Classic | 0 – 01.00.0800 |
| DJI Mavic 3 Pro | 0 – 01.01.0700 |
| DJI Mavic 4 Pro | 0 – 01.00.0500 |
| DJI Mini 2 | 0 – 01.07.0200 |
| DJI Mini 3 | 0 – 01.00.0500 |
| DJI Mini 3 Pro | 0 – 01.00.0900 |
| DJI Mini 4 Pro | 0 – 01.00.1100 |
| DJI Mini 5 Pro | 0 – 01.00.0600 |
캡처는 nRF Sniffer for Bluetooth LE 펌웨어가 실행되는 Nordic nRF52840 Dongle로 수행합니다. 해당 펌웨어로 프로그래밍된 동글은 수동 스니퍼 역할을 하여 광고 채널과 데이터 채널을 따라가며 수신한 모든 패킷을 USB 시리얼을 통해 호스트로 전달하고, Wireshark가 이를 디코딩합니다.
poc.py에 전달합니다.⚠️ 경고: 이 개념 증명은 오직 교육, 보안 연구, 그리고 승인된 침투 테스트 목적으로만 사용해야 합니다.
⚠️ 본인이 소유하지 않았거나 테스트에 대한 명시적 승인을 받지 않은 항공기, 장치, 네트워크 또는 시스템에 대해 이 POC를 사용하지 마십시오.