#1
 fcavallarin/domdig
단일 페이지 애플리케이션용 DOM XSS 스캐너
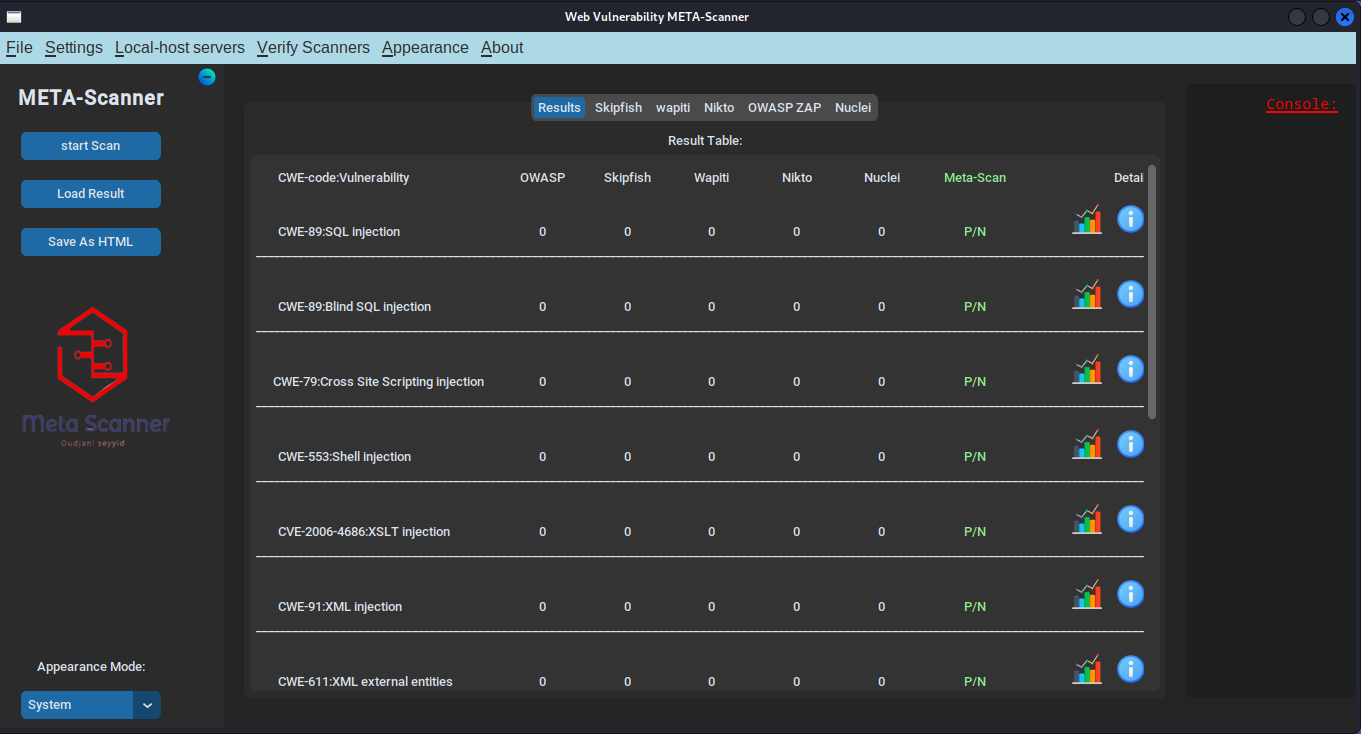 ostesayed/oste-meta-scan
Nikto, ZAP, Nuclei, SkipFish 및 Wapiti를 집계하는 다중 엔진 DAST 스캐너로, 자동화된 웹 인젝션 취약점 탐지를 수행하며 통합된 JSON 및 HTML 보고서를 제공합니다.
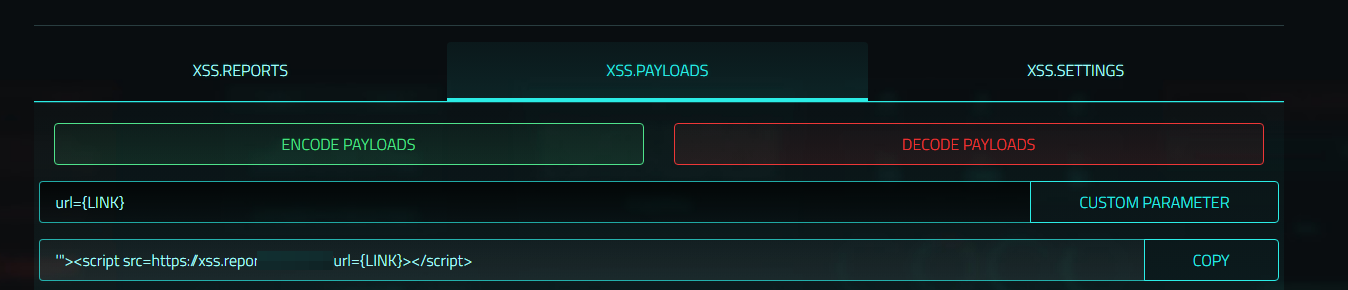 ethicalhackingplayground/bxss
Blind XSS Scanner는 웹 애플리케이션에서 블라인드 XSS 취약점을 스캔하는 데 사용할 수 있는 도구입니다.
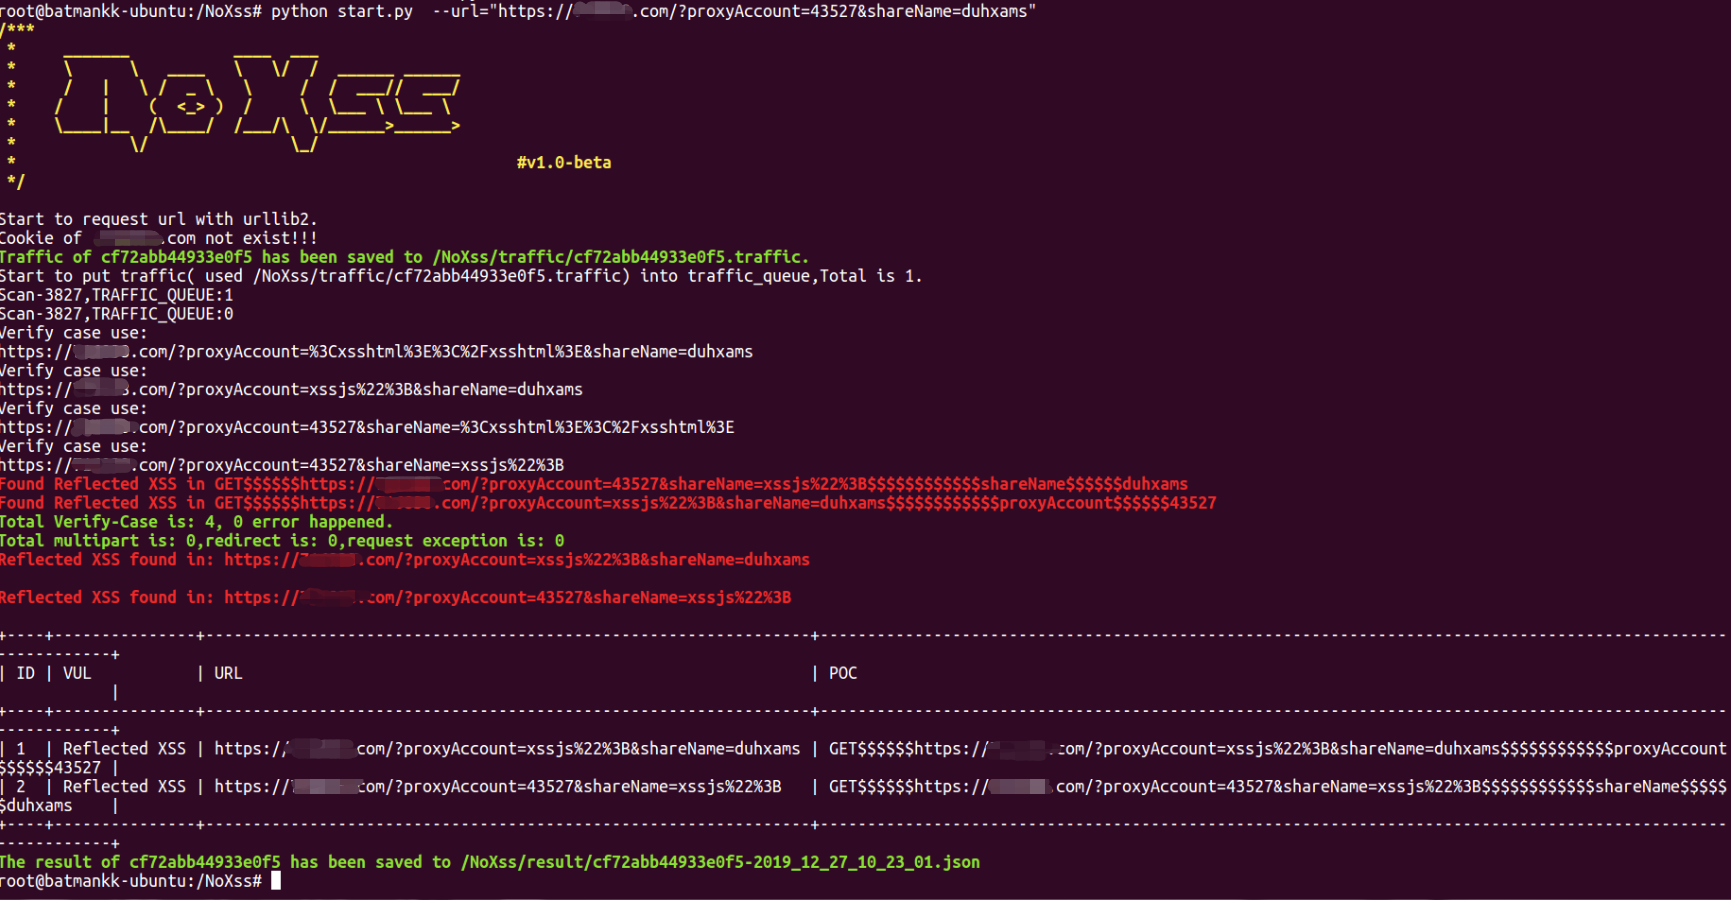
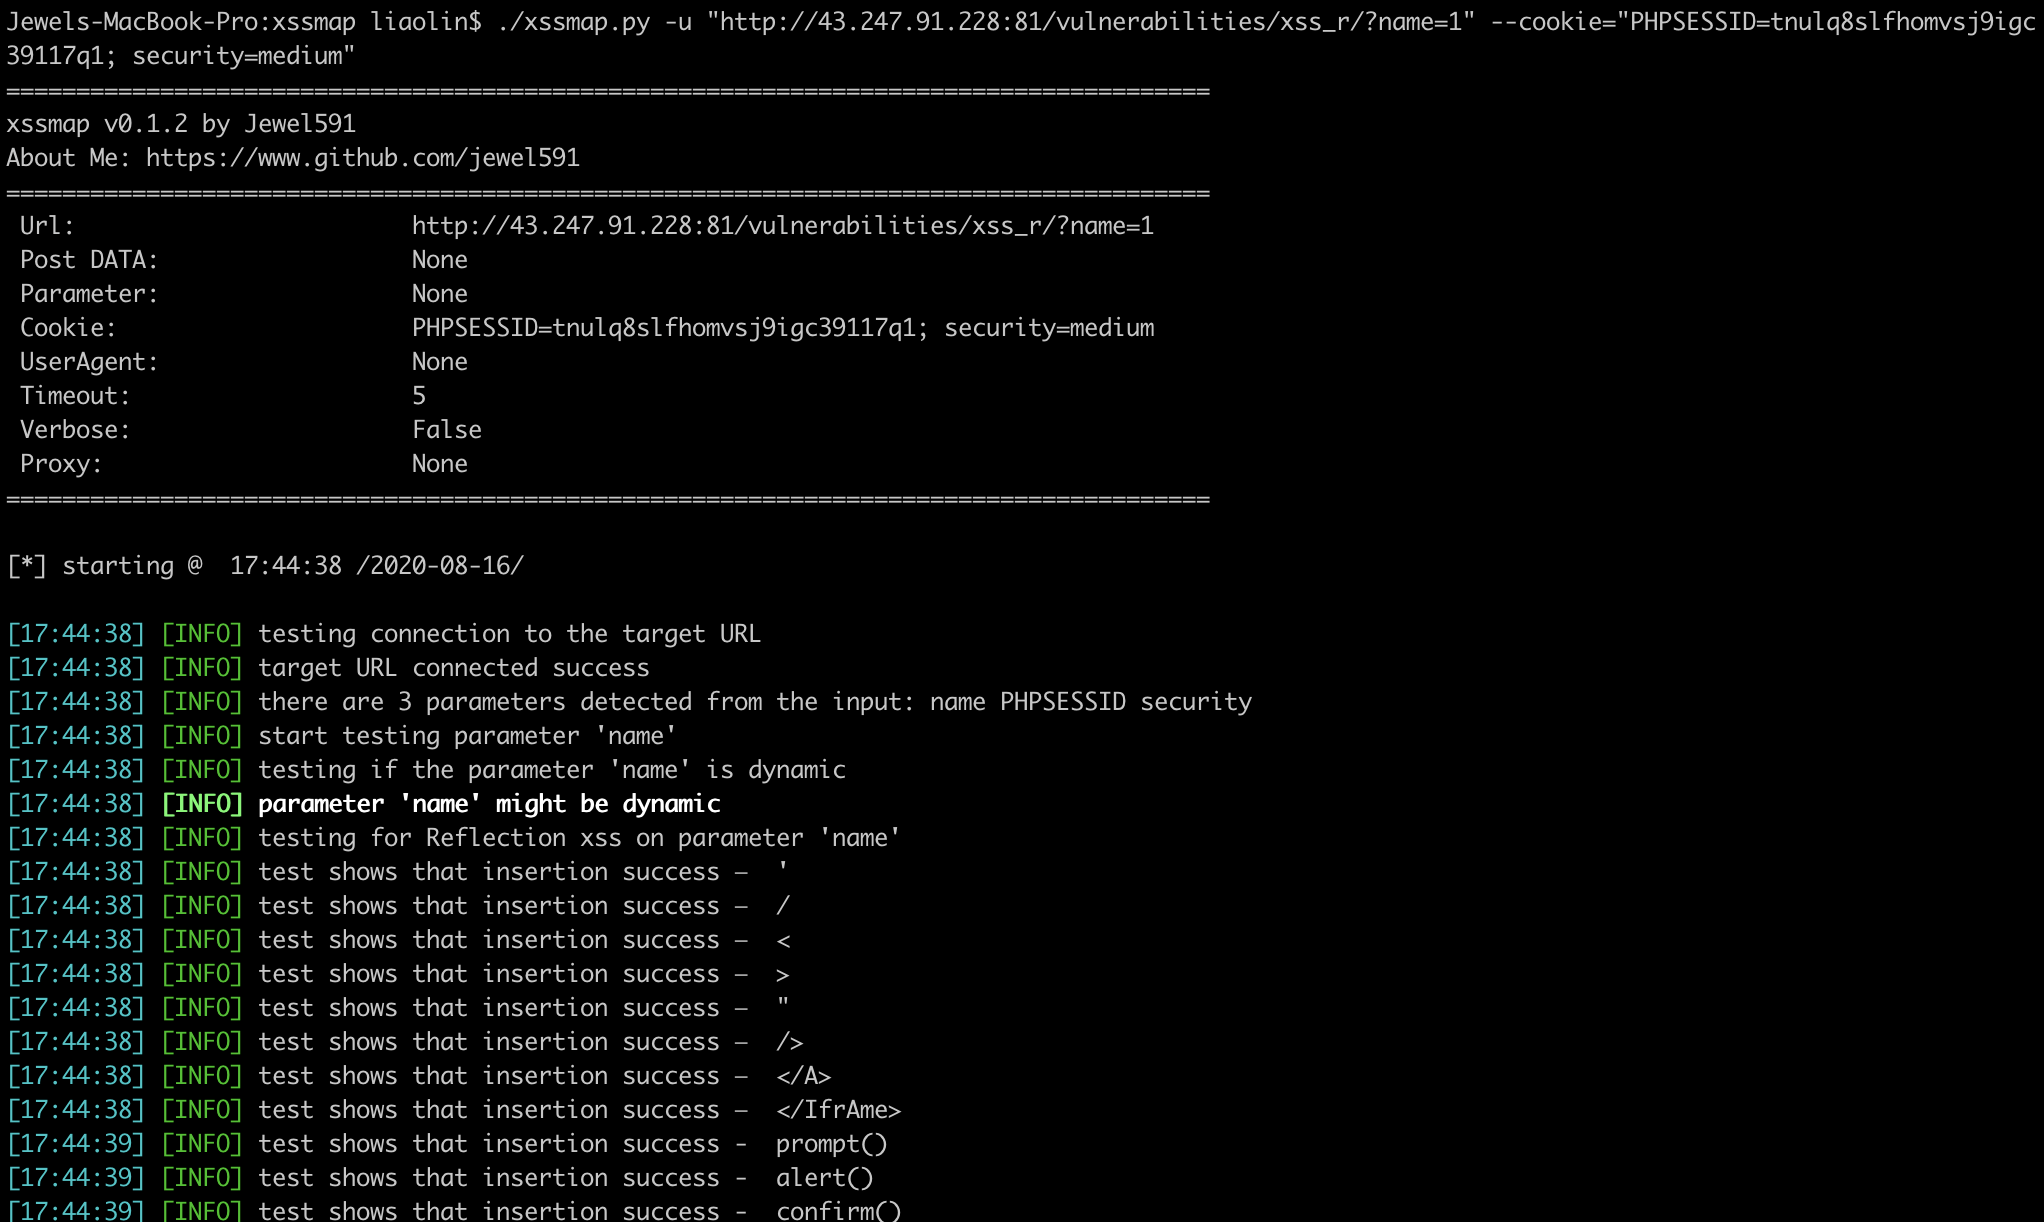 jewel591/xssmap
Python 기반 XSS 취약점 스캐너로, POST/GET 요청 지원, 쿠키/리퍼러/유저에이전트의 파라미터 주입, 그리고 자동화된 웹 보안 테스트를 위한 여러 인코딩 우회 기술을 제공합니다.
 stefanoj3/dirstalk
dirbuster/dirb의 현대적인 대안
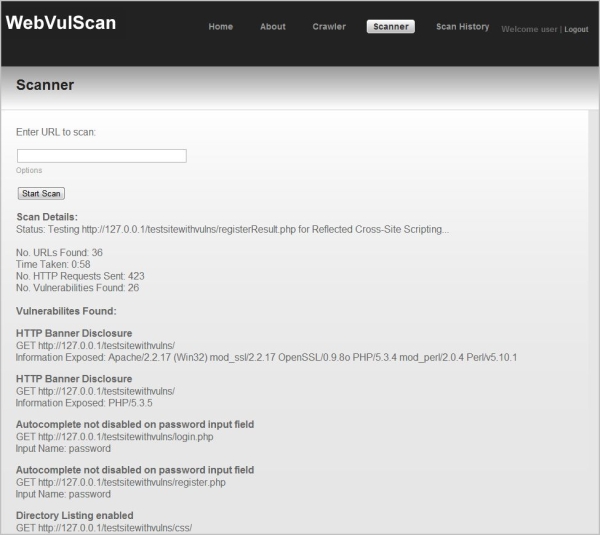 dermotblair/webvulscan
웹 애플리케이션 취약점 스캐너
 malvads/sqlmc
공식 Kali Linux 도구로, 도메인의 모든 URL을 SQL 인젝션에 대해 검사합니다 :)
 mariagarber/xss-scanner
XSS 스캐너로, 악성 스크립트를 주입하여 웹사이트의 크로스 사이트 스크립팅 취약점을 탐지합니다.
 s3c-krd/s3cxsser
이 확장 프로그램은 모든 웹사이트에서 GET/POST 기반 XSS 취약점을 쉽게 탐지하는 데 도움을 줍니다.
 bwasp/bwasp
BoB 웹 애플리케이션 보안 프로젝트
 m4cs/traxss
traxss | 자동화된 XSS 취약점 스캐너, 현재 개발 중 🐍 HACKTOBERFEST PROJECT 2019
 dobin/burpsentinel
웹 애플리케이션의 보안 취약점 발견을 용이하게 하는 GUI Burp 플러그인
 owasp/asst
OWASP ASST (자동화된 소프트웨어 보안 툴킷) | 새로운 오픈 소스 웹 보안 스캐너.
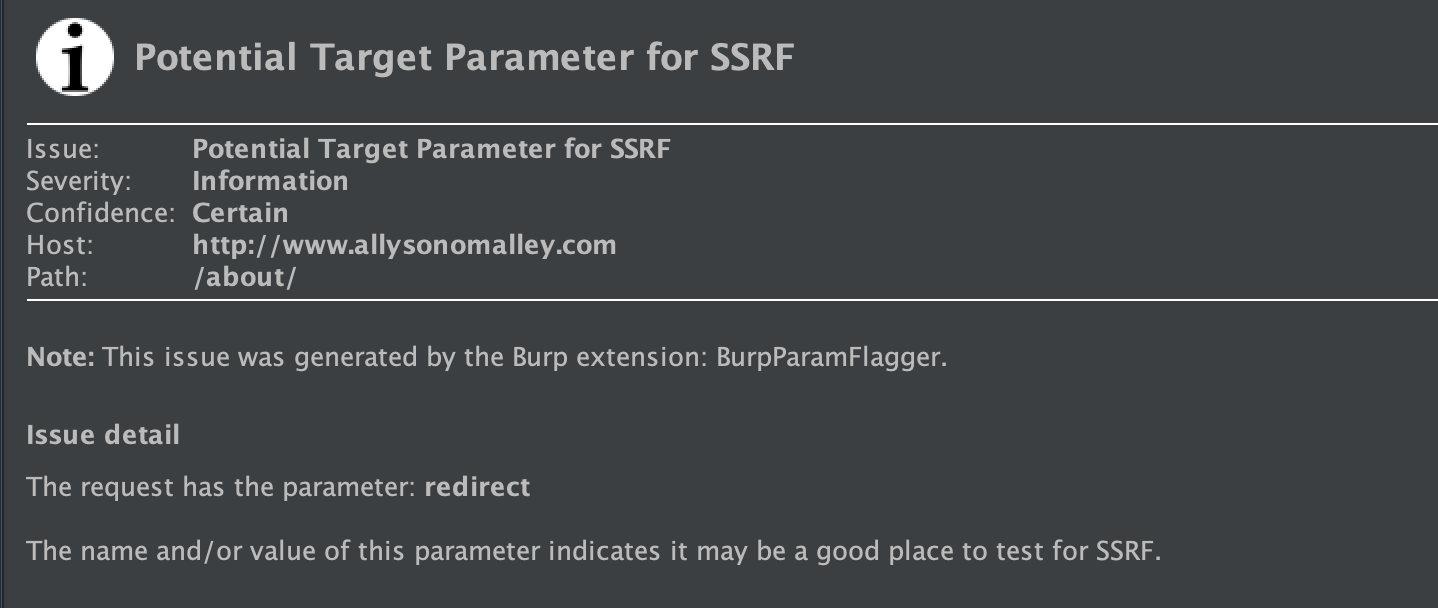 allyomalley/burpparamflagger
Burp 확장 프로그램으로, 이름이나 값이 SSRF 또는 LFI의 가능한 삽입 지점을 나타낼 수 있는 파라미터를 플래그하는 수동 스캔 검사를 추가합니다.
 portswigger/http-terminator
HTTP 디싱크 기법을 추출하고, 잘못된 형식의 요청 테스트 케이스를 생성하며, Burp를 통해 이를 검증하고, 요청 스머글링 익스플로잇을 확인하는 AI 지원 연구 파이프라인입니다.
 hahwul/smugglex
Rust 기반 HTTP 요청 스머글링 스캐너.