
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천
 0xinfection/logmepwn
완전 자동화되고, 신뢰할 수 있으며, 초고속인 Log4J RCE CVE-2021-44228 취약점 스캐닝 및 검증 툴킷입니다.
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
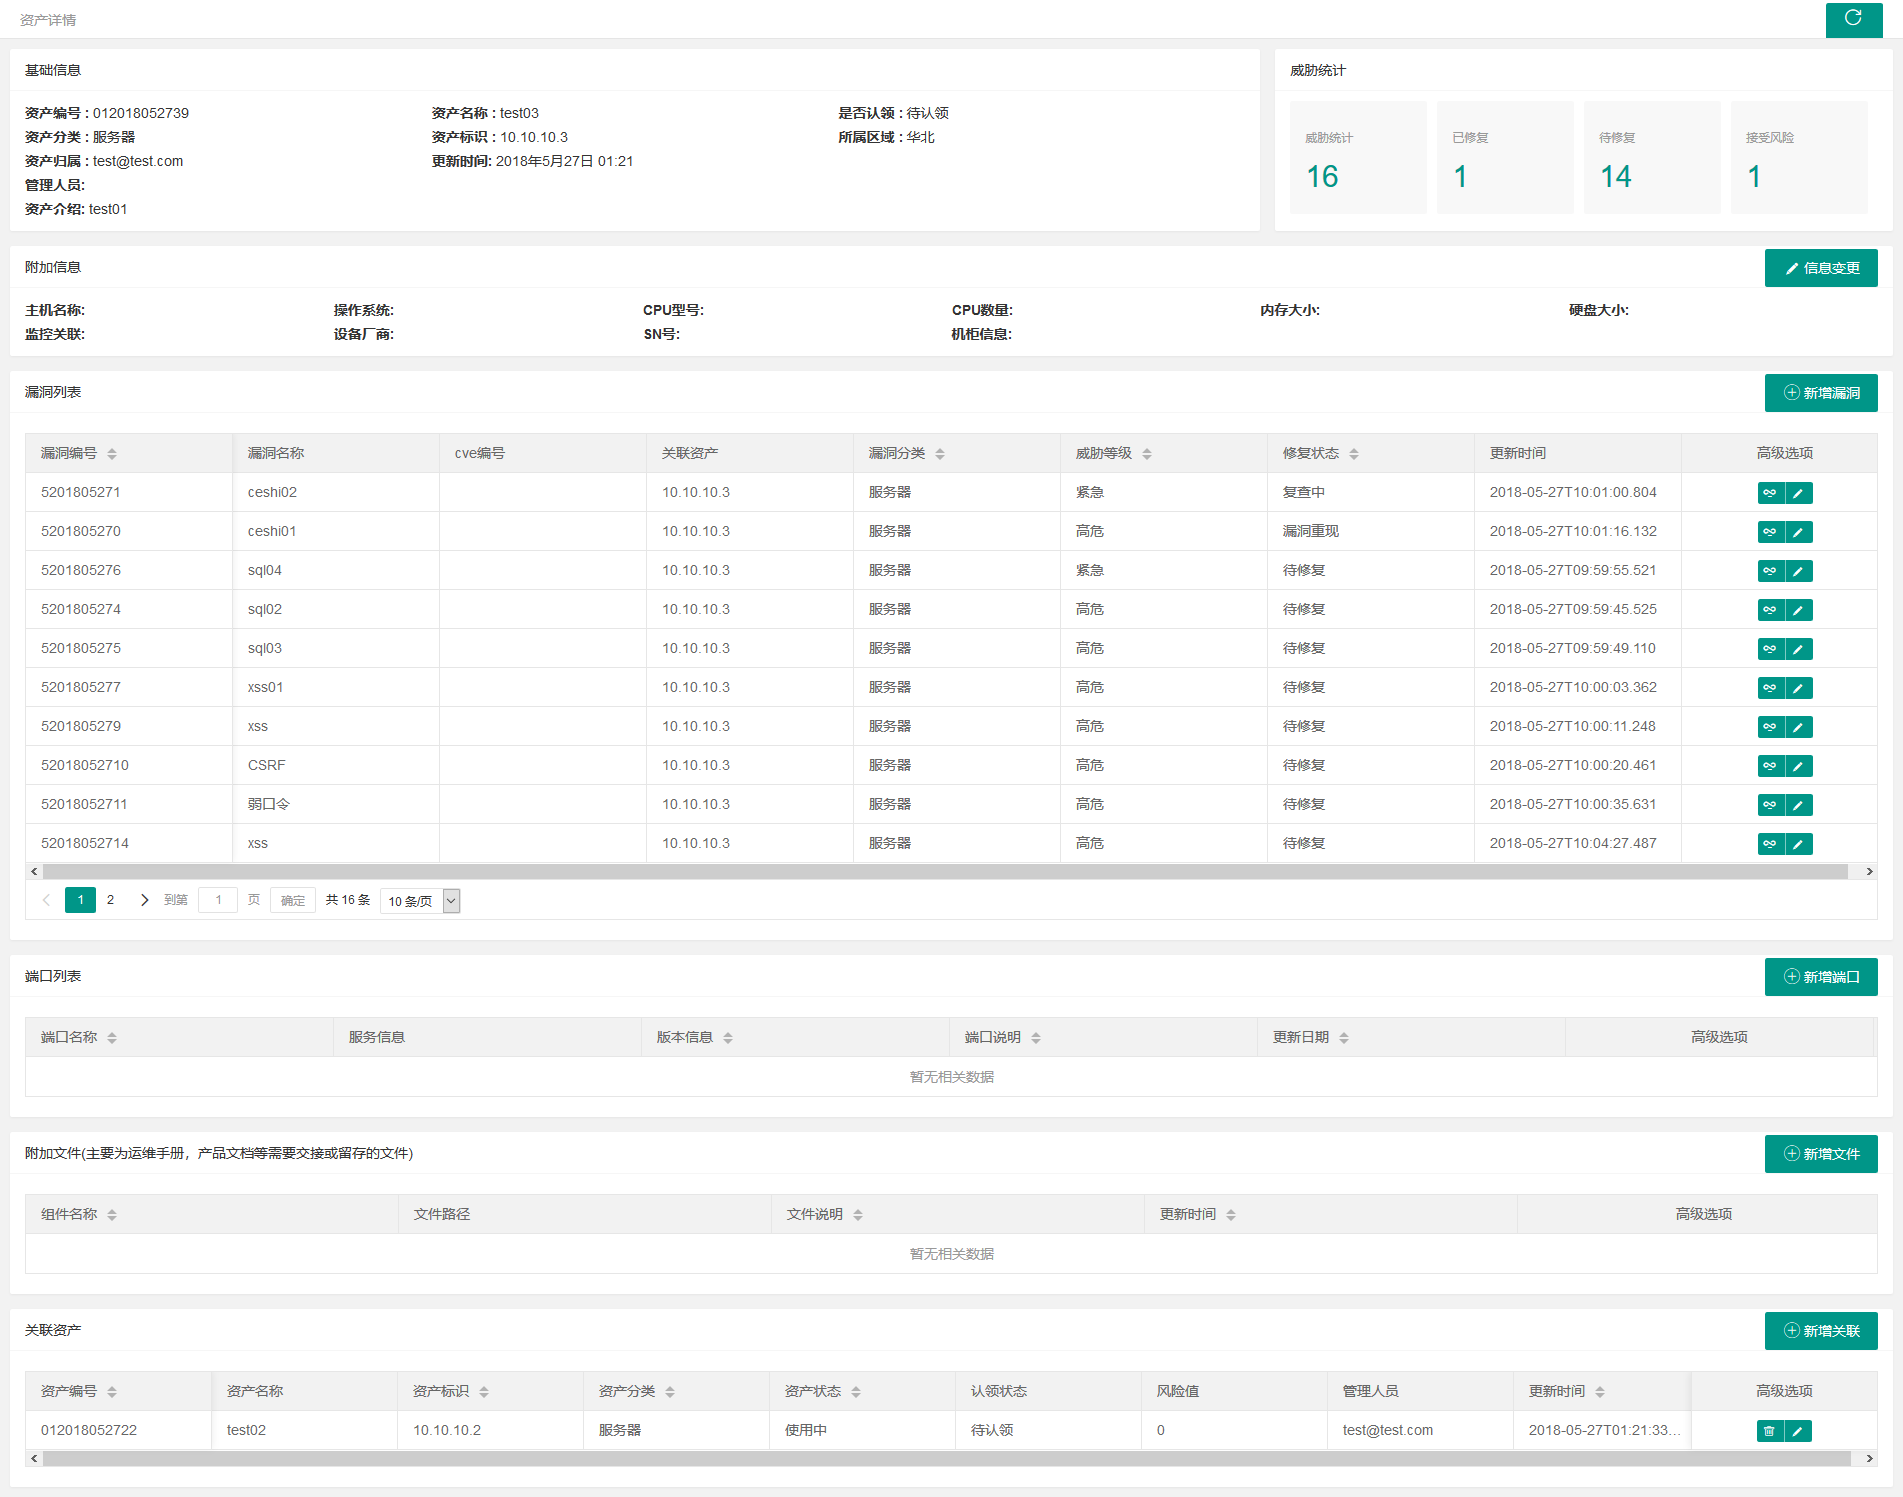 we1h0/securitymanageframwork
Security Manage Framwork는 기업 내부 네트워크를 위한 보안 관리 플랫폼으로, 자산 관리, 취약점 관리, 계정 관리, 지식 베이스 관리, 보안 스캐닝 자동화 기능 모듈을 포함하며 내부 보안 관리에 사용될 수 있습니다. 이 플랫폼은 보안 인력이 적고,…
 dzonerzy/gowapt
Go 웹 애플리케이션 침투 테스트
 teycir/burpapisecuritysuite
15가지 공격 유형, 108개 이상의 페이로드, 지능형 퍼징, BOLA/IDOR 탐지, AI 통합 및 자동화된 정찰을 갖춘 API 보안 테스트용 Burp Suite 확장 프로그램입니다. Nuclei, Turbo Intruder 및 외부 도구 통합을 통해…
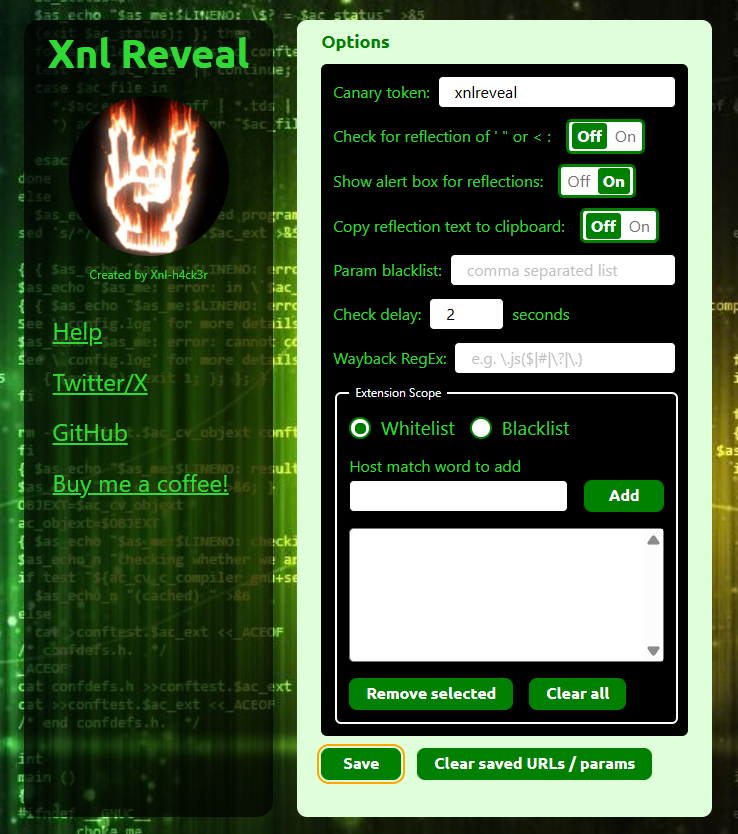 xnl-h4ck3r/xnlreveal
반사된 쿼리 매개변수에 대한 경고를 표시하고, 현재 경로의 Wayback 아카이브 링크를 표시하며, 숨겨진 요소를 표시하고 비활성화된 요소를 활성화하는 Chrome/Firefox 브라우저 확장 프로그램입니다.
 hood3drob1n/bingoo
BinGoo! 리눅스 bash 기반 Bing 및 Google Dorking 도구
 gbrindisi/xsssniper
자동 XSS 발견 도구
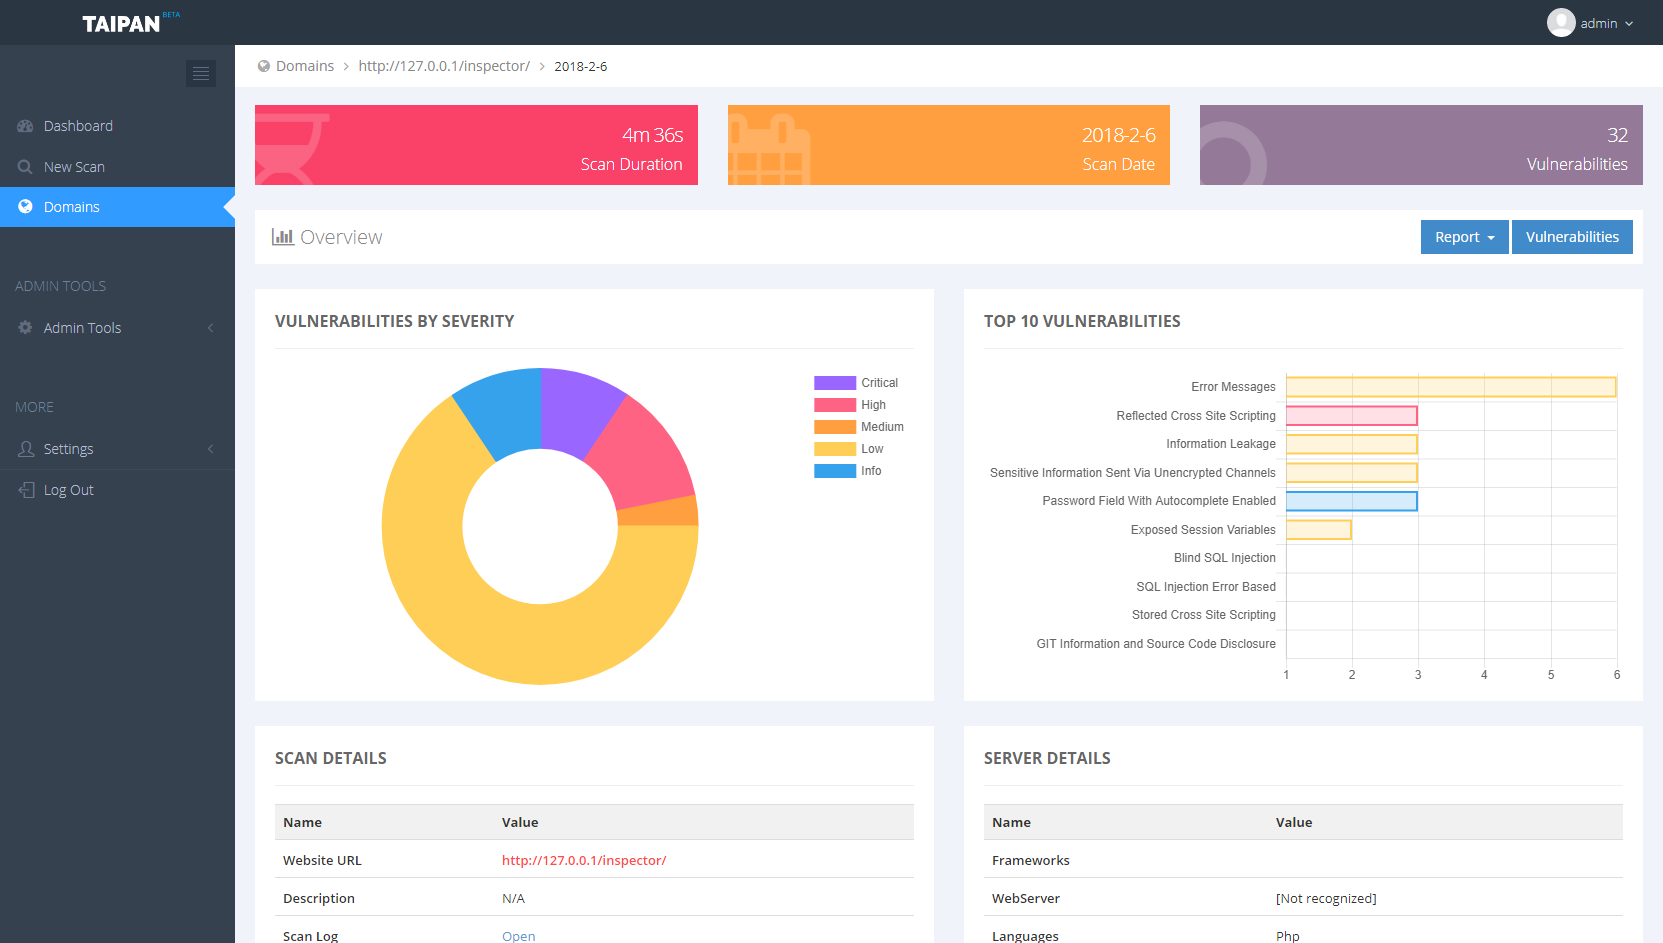
 noptrix/lulzbuster
멀티스레드이며 매우 빠르고 스마트한 HTTP(S) 디렉토리 및 파일 무차별 대입 공격기, libcurl 기반 C로 작성됨
 lumoslab-innovation/openhunterai
웹, API, LLM 애플리케이션 보안을 위한 로컬 우선 AI 레드팀. 공격자 스타일 추론, 증거 기반 발견, AI 코딩 에이전트를 위한 스킬.
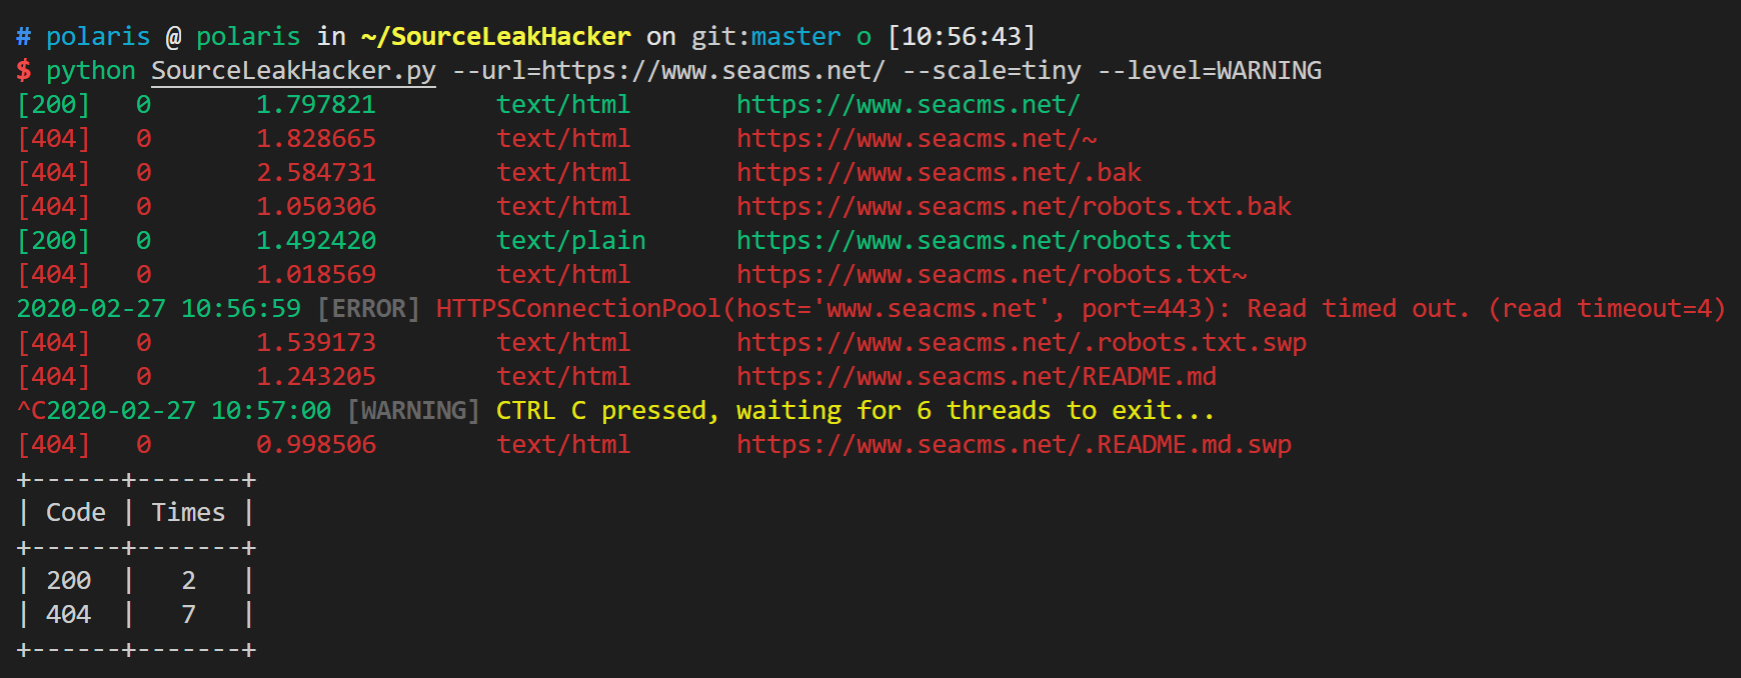 wangyihang/sourceleakhacker
:bug: 멀티 스레드 웹 애플리케이션 소스 유출 스캐너
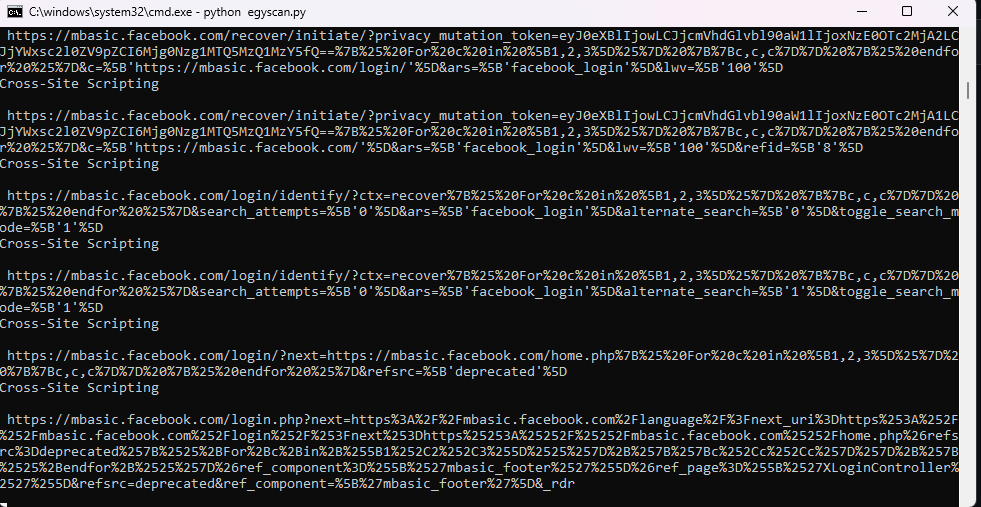 dragonked2/egyscan
Egyscan 최고의 웹 취약점 스캐너; 다양한 보안 기능을 갖춘 강력한 도구로 웹 애플리케이션을 악의적인 위협으로부터 보호합니다. Egyscan을 보안 무기고에서 없어서는 안 될 도구로 만드는 작업과 기능을 자세히 살펴보겠습니다:
 rxerium/rxerium-templates
@rxerium이 제로데이 및 활발히 악용되는 취약점을 위해 제작한 Nuclei 스크립트입니다.
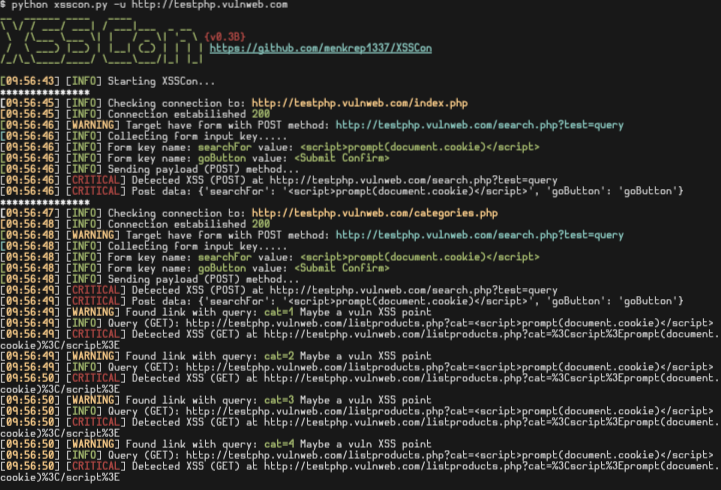 menkrep1337/xsscon
XSSCon: 간단한 XSS 스캐너 도구
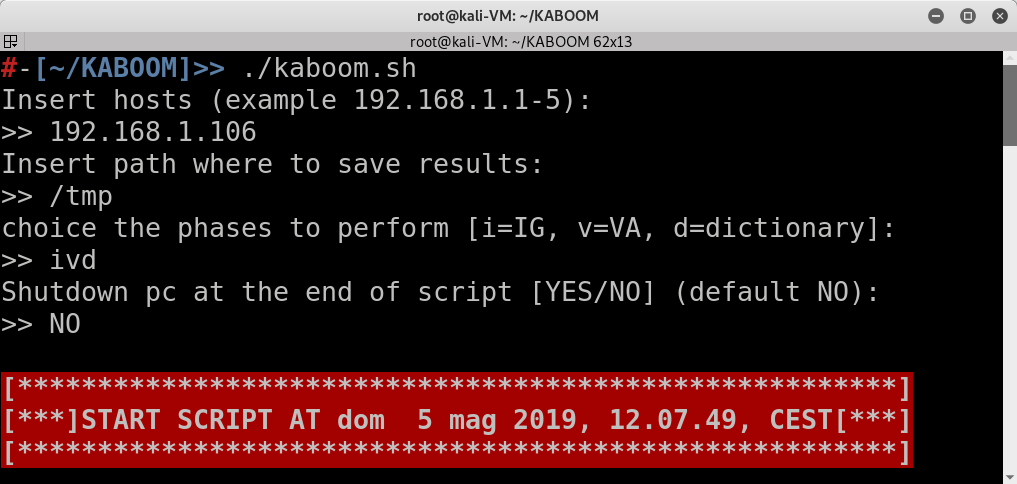 leviathan36/kaboom
침투 테스트를 자동화하는 도구
 portswigger/active-scan-plus-plus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 코드 인젝션, 그리고 Shellshock 및 Log4Shell과 같은 알려진 CVE에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.








