
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천
 hannob/optionsbleed
Optionsbleed 취약점(CVE-2017-9798)을 탐지하는 개념 증명(PoC) 스캐너로, HTTP OPTIONS 메서드를 사용해 Apache HTTP 서버의 메모리 누수를 테스트합니다.
 dawgyg/bugbounty_tools
버그 바운티 작업 중 사용되는 스크립트 및 도구 모음입니다. 개인적인 용도로 제작한 자동화 스크립트를 보관하는 공간이며, 때때로 공개 배포되기도 합니다.
 joshkar/x-recon
웹페이지 입력값을 탐지하고 XSS 스캔을 수행하는 유틸리티입니다.
 jehadalqurashi/blackdir-framework
웹 애플리케이션 취약점 스캐너
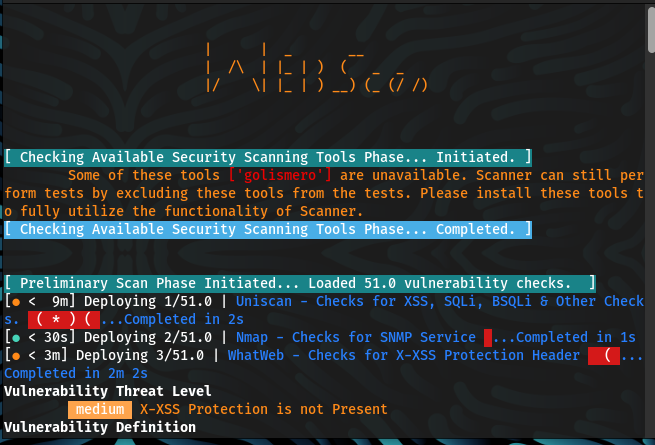 malwareman007/scanner-and-patcher
웹 취약점 스캐너 및 패처
 m14r41/scan4secrets
소스 코드, 웹 URL, CI/CD 전반에 걸쳐 170개 이상의 규칙으로 자격 증명과 비밀을 찾아내고, 벤더 API에 대해 검증하며, SARIF, JSONL, HTML, PDF 또는 Excel 보고서를 생성합니다.
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - 자동으로 웹사이트(들)을 열거하고 결과로 파일을 덤프합니다
 northwavesecurity/log4jcheck
취약한 Log4j(CVE-2021-44228) 시스템을 일반적인 HTTP 헤더에 페이로드를 주입하여 확인하는 스크립트.
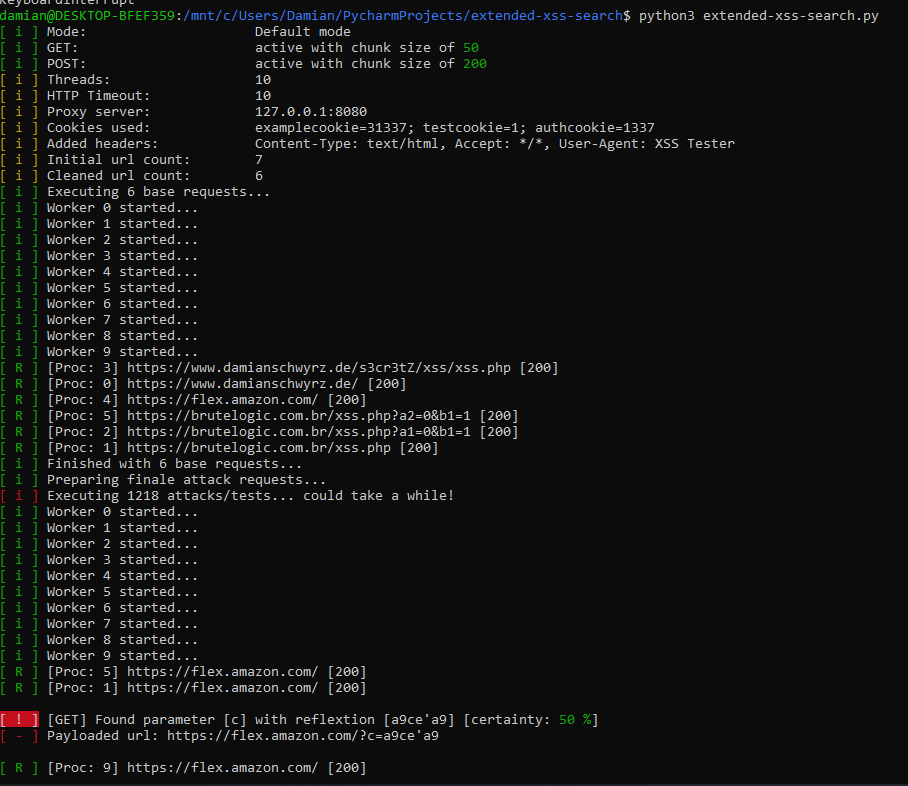 damian89/extended-xss-search
내 xssfinder 도구의 개선된 버전 - URL 목록에서 다양한 유형의 XSS를 스캔합니다.
 mrmtwoj/apache-vulnerability-testing
Apache HTTP Server 취약점 테스트 도구 | CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 , CVE-2024-38475 , CVE-2024-38474 , CVE-2024-38473…
 nccgroup/argumentinjectionhammer
인자 주입 취약점을 식별하도록 설계된 Burp 확장 프로그램입니다.
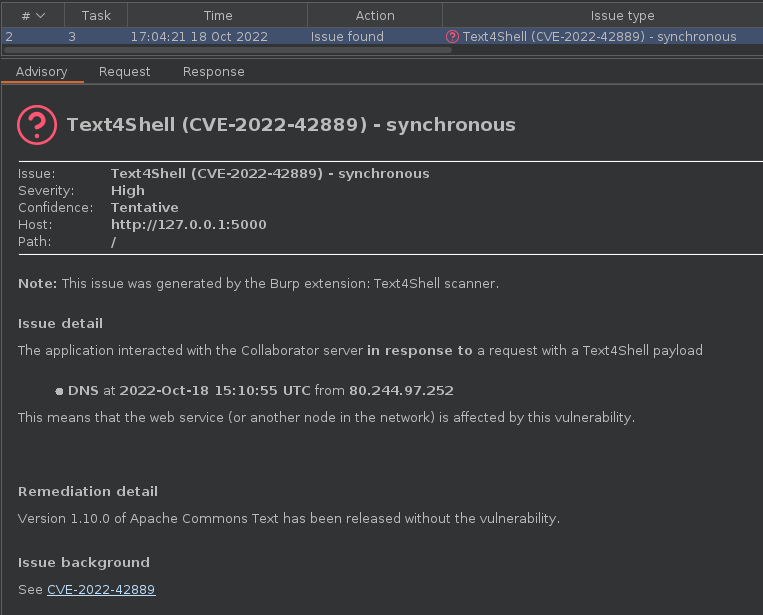 silentsignal/burp-text4shell
Text4Shell 스캐너 for Burp Suite
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 pentestgeek/burpcommander
Burp Suite의 REST API를 위한 Ruby 명령줄 인터페이스
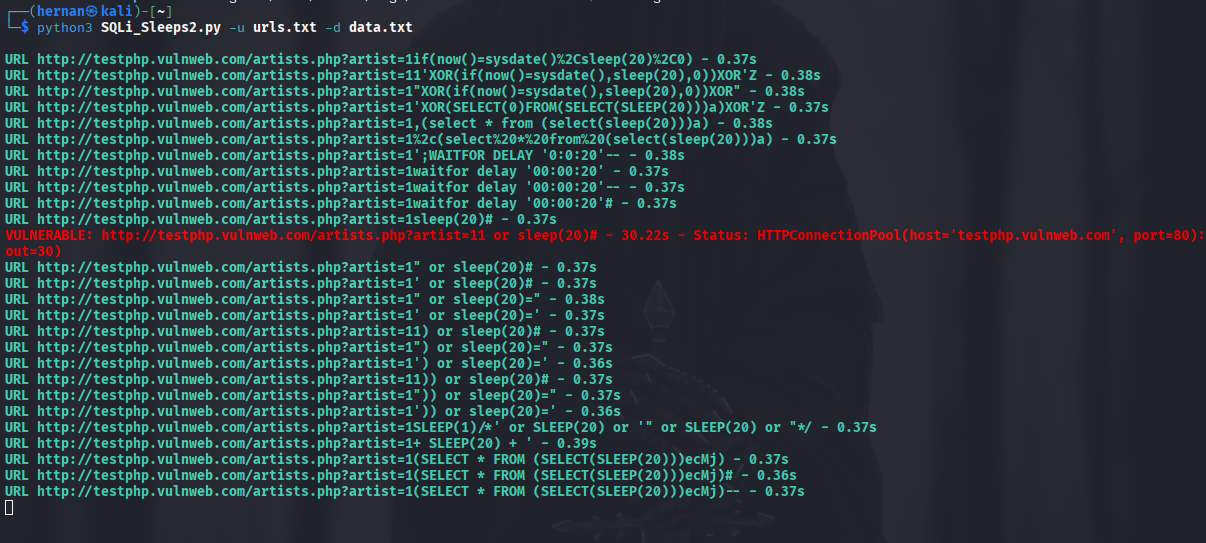 hernanrodriguez1/sqli_sleeps
여러 URL에 조작된 GET 요청을 전송하고 지연된 응답을 측정하여 시간 기반 SQL 인젝션을 탐지합니다. 인증된 테스트를 위한 쿠키 지원을 포함합니다.
 netspi/autodirbuster
여러 IP에 대해 ffuf 스캔을 자동으로 실행하고 저장합니다
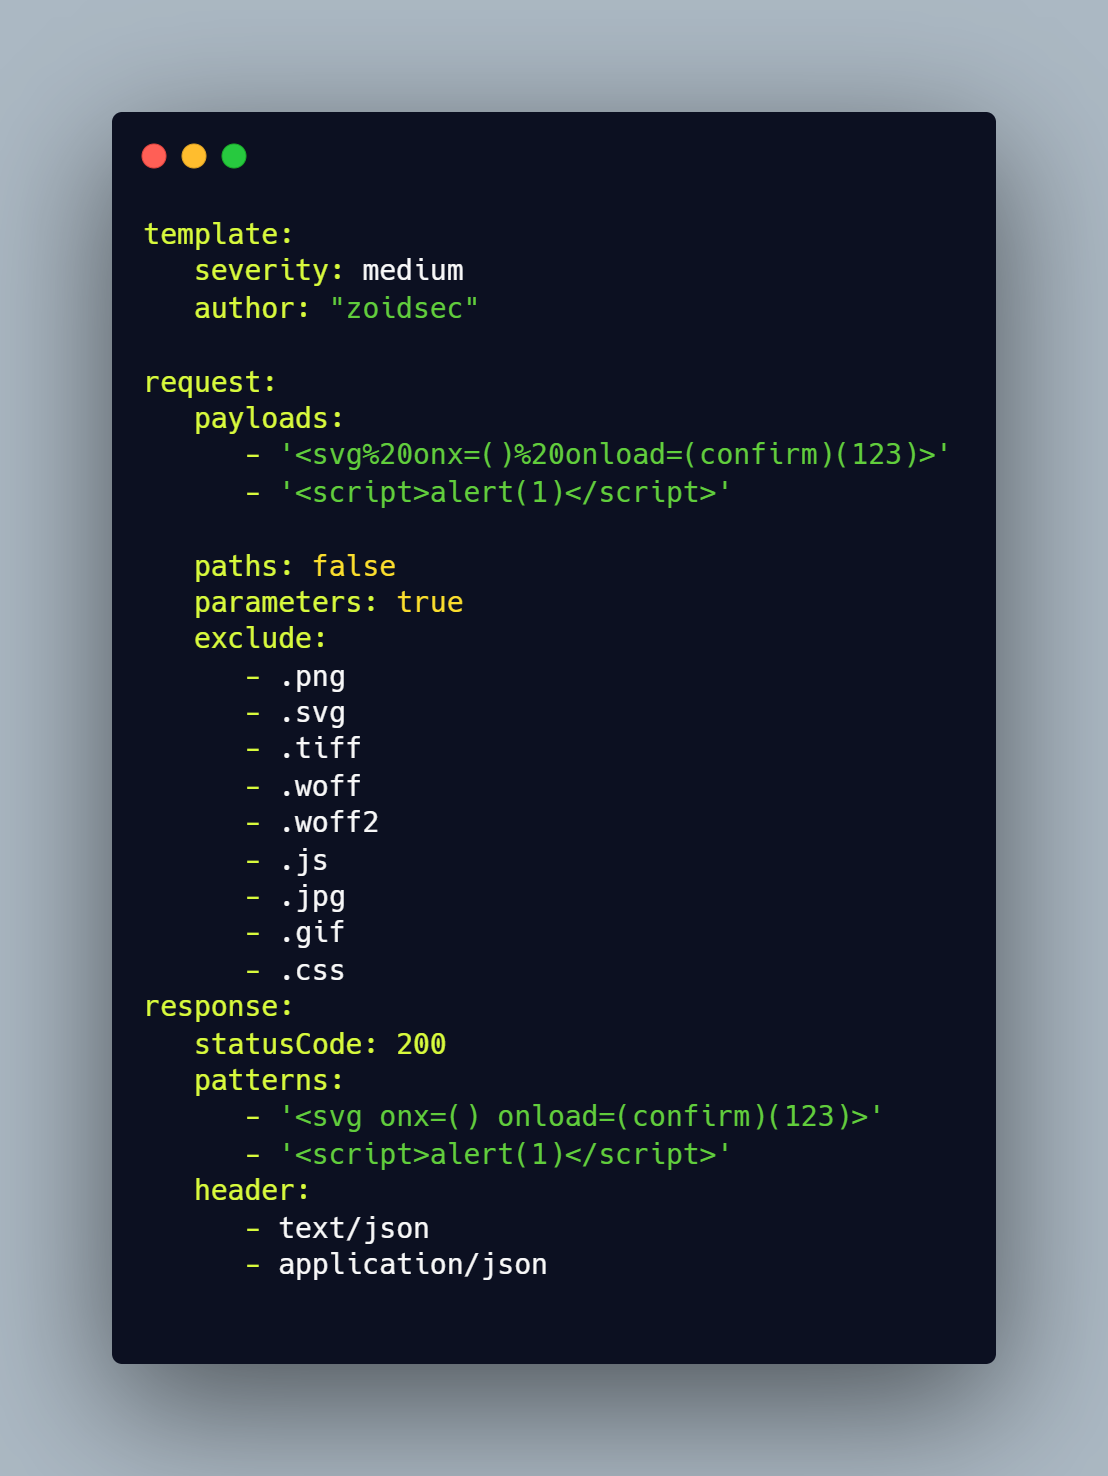 ethicalhackingplayground/erebus
Erebus는 nuclei와 같은 Yaml 기반 템플릿 엔진을 사용하여 파라미터 기반 취약점 스캔을 수행하는 빠른 도구입니다.
 assetnote/hopgoblin
Adobe Experience Manager (AEM) 해킹 툴킷








