
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 ynsmroztas/atlassniper
Atlassian Data Center webresource 트래버설을 위한 CVE-2026-21589 탐지기입니다. Jira, Confluence 및 Bitbucket에 대한 인증 전 webroot 파일 읽기 확인 기능을 제공합니다.
 bimboxh4/cve-2026-21589
Atlassian Jira, Confluence, Bitbucket 인스턴스에 페이로드를 전송하여 CVE-2026-21589 임의 파일 읽기 취약점을 식별하는 Python 탐지 스크립트입니다.
 rahulreddykarne/ark-wp-scanner
누락된 가드 취약점을 ripgrep 시그니처, Semgrep 규칙, 공격 표면 매핑, 그리고 순위가 매겨진 HTML/JSON/CSV 보고서를 생성하는 LLM 검토 캐스케이드를 사용하여 WordPress 플러그인을 스캔합니다.
 msmacu/smartpwn
SmarterMail CVE-2026-23760을 대상으로 하는 Rust 기반 취약점 스캐너 및 익스플로잇 도구 — 교육/방어 목적 연구 전용
 theauditortool/benchproctor
오픈 SAST 벤치마크 코퍼스: 2,938,418개의 균형 잡힌 케이스, 11개 언어, 21개 프레임워크 대상, 242개 출력 카테고리, 231개의 서로 다른 CWE ID. SARIF 2.1.0 출력을 TPR, FPR, Youden's J로 채점합니다.
 r4nd0mth1ngs/brainproxy
Rust로 구현된 빠르고 AI 우선적인 웹 보안 테스트 툴킷: ZAP, Burp Suite 등에 대한 오픈소스 대안입니다. 인터셉팅 프록시, 스캐너, 퍼저, 리포트를 JSON CLI와 MCP 서버, 데스크톱 앱으로 제공합니다.
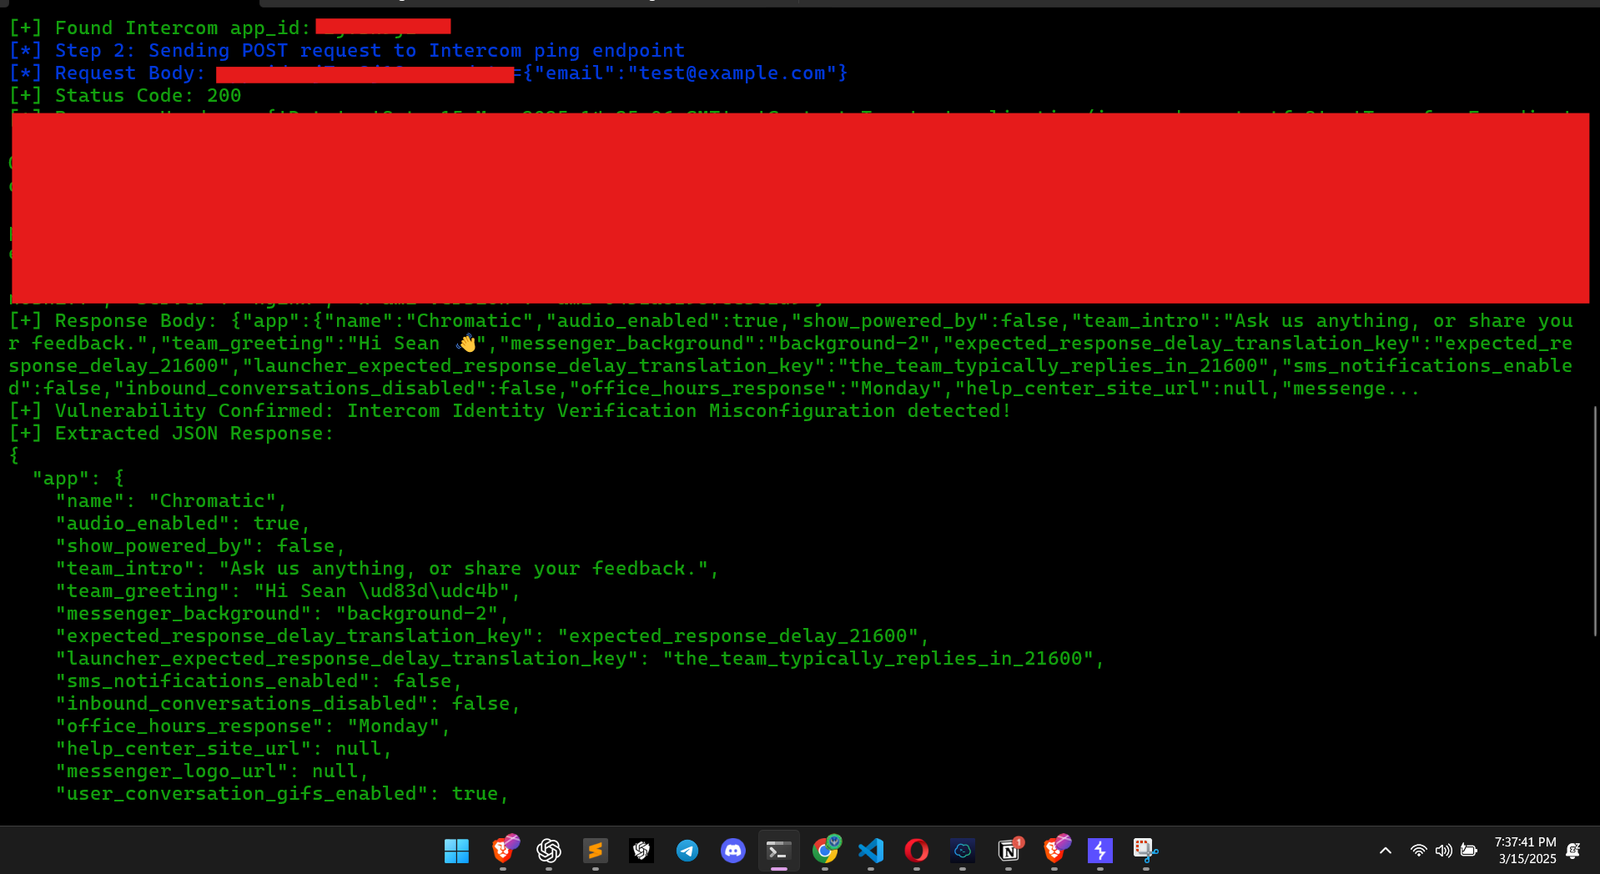 muhammadwaseem29/intercom-exploit
Intercom 위젯에 신원 확인(Identity Verification)이 설정되어 있지 않아, 공격자가 사용자를 사칭하여 해당 사용자의 채팅 기록에 접근할 수 있습니다. 참조:
 drau6/keydra
소스 트리와 배포된 웹 앱에서 유출된 API 키, 토큰, 자격 증명을 탐지하고 Supabase/Firebase 오구성 검사와 SARIF 출력을 제공하는 CLI 스캐너입니다.

 kavin-jain/verified-pentest
소유권이 입증된 도메인만 스캔하고 스캔 시점에 그 증명을 다시 확인하는 셀프서비스 모의 침투 테스트 플랫폼입니다. OWASP, TLS, DNS 및 포트 검사와 제한된 읽기 전용 AI 분석을 제공합니다.
 masriyan/cve-2026-85097
CVE-2026-85097을 위한 탐지, 검증 및 사고 대응 툴킷: 원격 Bricksforge 평가, 로그 IOC 헌팅, 파일시스템 임플란트 감사, 그리고 Sigma 및 WAF 규칙을 제공합니다.
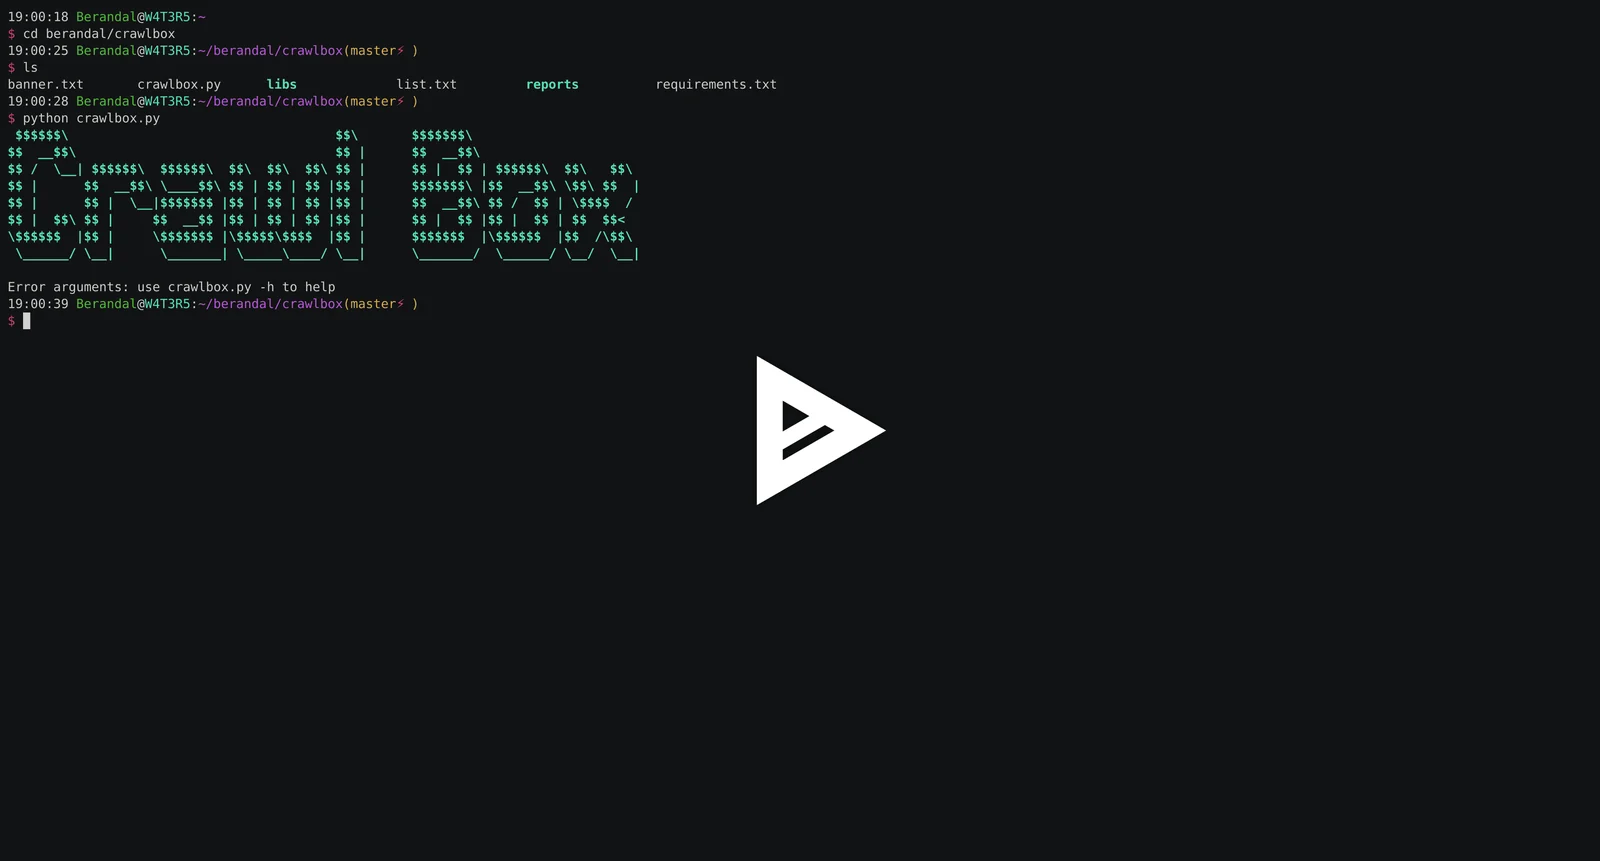 opiniondealer/crawlbox
내장 또는 사용자 지정 워드리스트를 사용하여 웹 디렉터리와 관리자 경로를 무차별 대입하고, 침투 테스트 중 디렉터리 탐색을 위해 요청 지연을 구성할 수 있는 Python 스크립트입니다.
 arachni/arachni
웹 애플리케이션 보안 스캐너 프레임워크
 yahoo/gryffin
Gryffin은 대규모 웹 보안 스캐닝 플랫폼입니다.
 hahwul/xspear
🔱 강력한 XSS 스캔 및 파라미터 분석 도구&gem
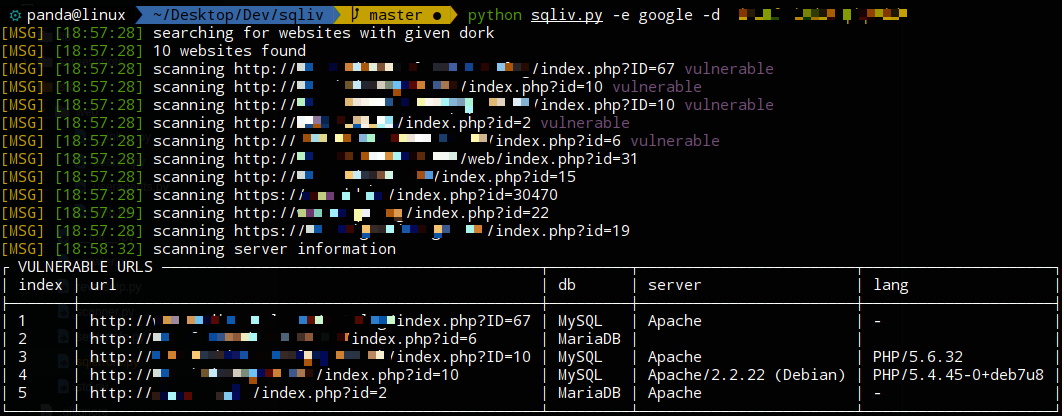 the-robot/sqliv
대규모 SQL 인젝션 취약점 스캐너
 fit2cloud/riskscanner
RiskScanner는 Cloud Custodian 및 Nuclei 엔진을 기반으로 하는 오픈소스 멀티클라우드 보안 규정 준수 스캐닝 플랫폼으로, 주요 공용(사설) 클라우드 리소스에 대한 보안 규정 준수 스캐닝과 취약점 스캐닝을 구현합니다.
 abacus-group-rto/legion
Legion은 정보 시스템의 발견, 정찰 및 익스플로잇을 지원하는 오픈 소스, 사용하기 쉬운, 매우 확장 가능한 반자동 네트워크 침투 테스트 도구입니다.
 whitewidowscanner/whitewidow
SQL 취약점 스캐너








