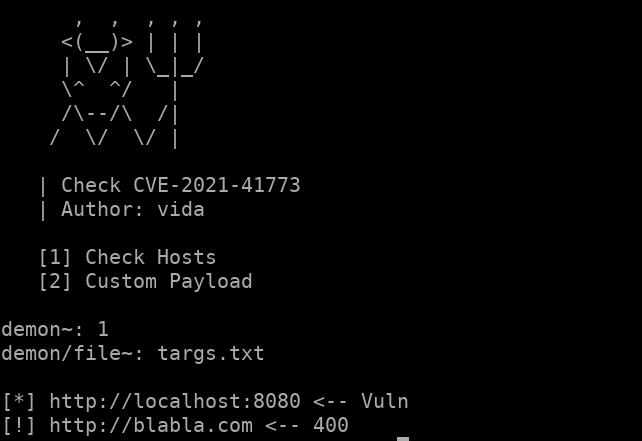
#1
 z3usx01/cve-2025-0054
SAP NetWeaver Java에서 저장형 XSS(CVE-2025-0054)를 탐지하는 경량 Python 스캐너입니다. 사용자 정의 가능한 페이로드를 전송하고 스크립트 반영을 확인합니다.
 jet-pentest/bdu-2023-05144
BDU:2023-05144 Nuclei 체커
 ashangp923/cve-2023-3971
HTML 주입 및 XSS 탐지를 위한 도구
 vighnesh91/securiscan
웹 앱, API, LLM, 모바일 패키지를 수동 헤더 검사, 능동 카나리 프로빙, 오프라인 정적 진단을 통해 스캔하는 표준 라이브러리 기반 Python 보안 트리아지 엔진.
 devcop95/bugbounty-lab101
HackerOne 연구자를 위한 완전한 버그 바운티 워크스페이스. 범위 적용, 자동화된 정찰/취약점 파이프라인(400개 이상의 도구), 보고서 템플릿, CVE/CWE 워치리스트, 로컬 VM 실습 랩을 포함합니다. 규율 있고 윤리적인 헌팅을 위해 구축되었습니다.
 portswigger/http-terminator
HTTP 디싱크 기법을 추출하고, 잘못된 형식의 요청 테스트 케이스를 생성하며, Burp를 통해 이를 검증하고, 요청 스머글링 익스플로잇을 확인하는 AI 지원 연구 파이프라인입니다.
 akha-security/akca
증거 중심의 Go 기반 DAST 스캐너로, 웹 앱과 API를 크롤링한 뒤 재현 가능한 증거와 함께 적응형 SQLi, XSS, RCE, SSRF, 인증 검사를 실행합니다.
 pwnvader/cve-2026-87915-poc-pwnvader
Popup Maker WordPress 플러그인(<=1.24.0)의 인증되지 않은 저장형 XSS인 CVE-2026-87915에 대한 Shell PoC입니다. 플러그인을 핑거프린팅하고 페이로드 주입을 시연합니다.
 valtersit/wordpress-cve-scanner
WordPress 코어, 테마 및 플러그인에서 알려진 CVE를 명령줄에서 스캔하세요. 오픈 소스, 감사 가능, 프라이버시 우선 — ValtersIT CVE API 기반.
 kamalx06/xxeripper
블랙박스 XXE 스캐너로, 통계적 베이스라이닝, 파서 핑거프린팅, OOB 확인을 통해 인밴드, 에러 기반, 블라인드 아웃오브밴드 주입을 탐지하며 SARIF 출력을 지원합니다.
 anonmoty/xxstrike
XSStrike 기반 XSS 스캐너로 사용자 정의 기능을 갖추고 있습니다. 웹 애플리케이션의 XSS 취약점을 탐지합니다.
 sebastianmautner/nuclei-cve-2025-24813
CVE 2025-24813을 서버에서 안전하게 테스트하기 위한 템플릿을 개발하는 대학 프로젝트입니다. 서버에 지속적인 아티팩트를 남기지 않도록 의도적으로 설계되었으며 서버 활동을 방해하지 않습니다.
 arachni/arachni
웹 애플리케이션 보안 스캐너 프레임워크
 yahoo/gryffin
Gryffin은 대규모 웹 보안 스캐닝 플랫폼입니다.
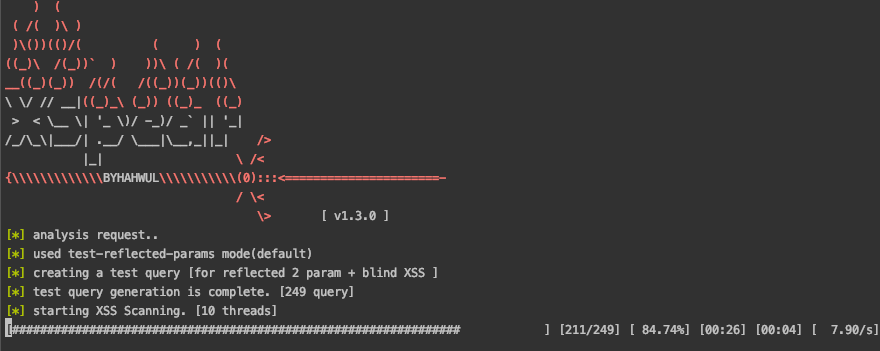 hahwul/xspear
🔱 강력한 XSS 스캔 및 파라미터 분석 도구&gem
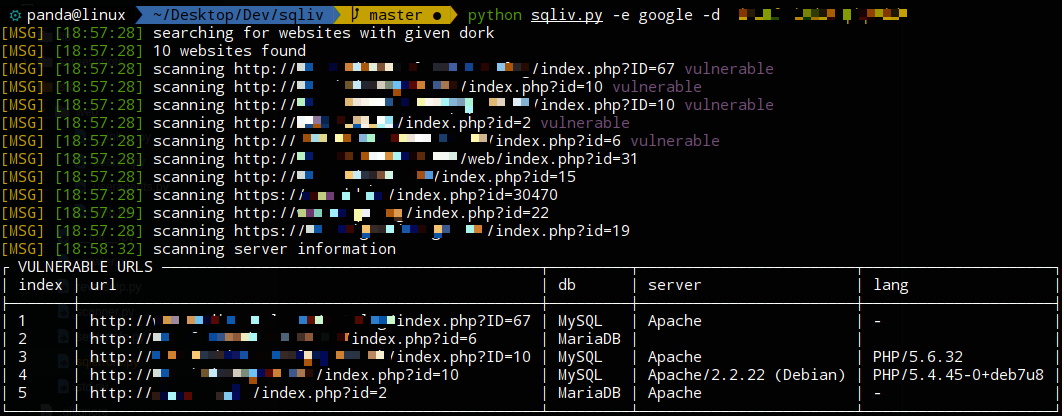 the-robot/sqliv
대규모 SQL 인젝션 취약점 스캐너
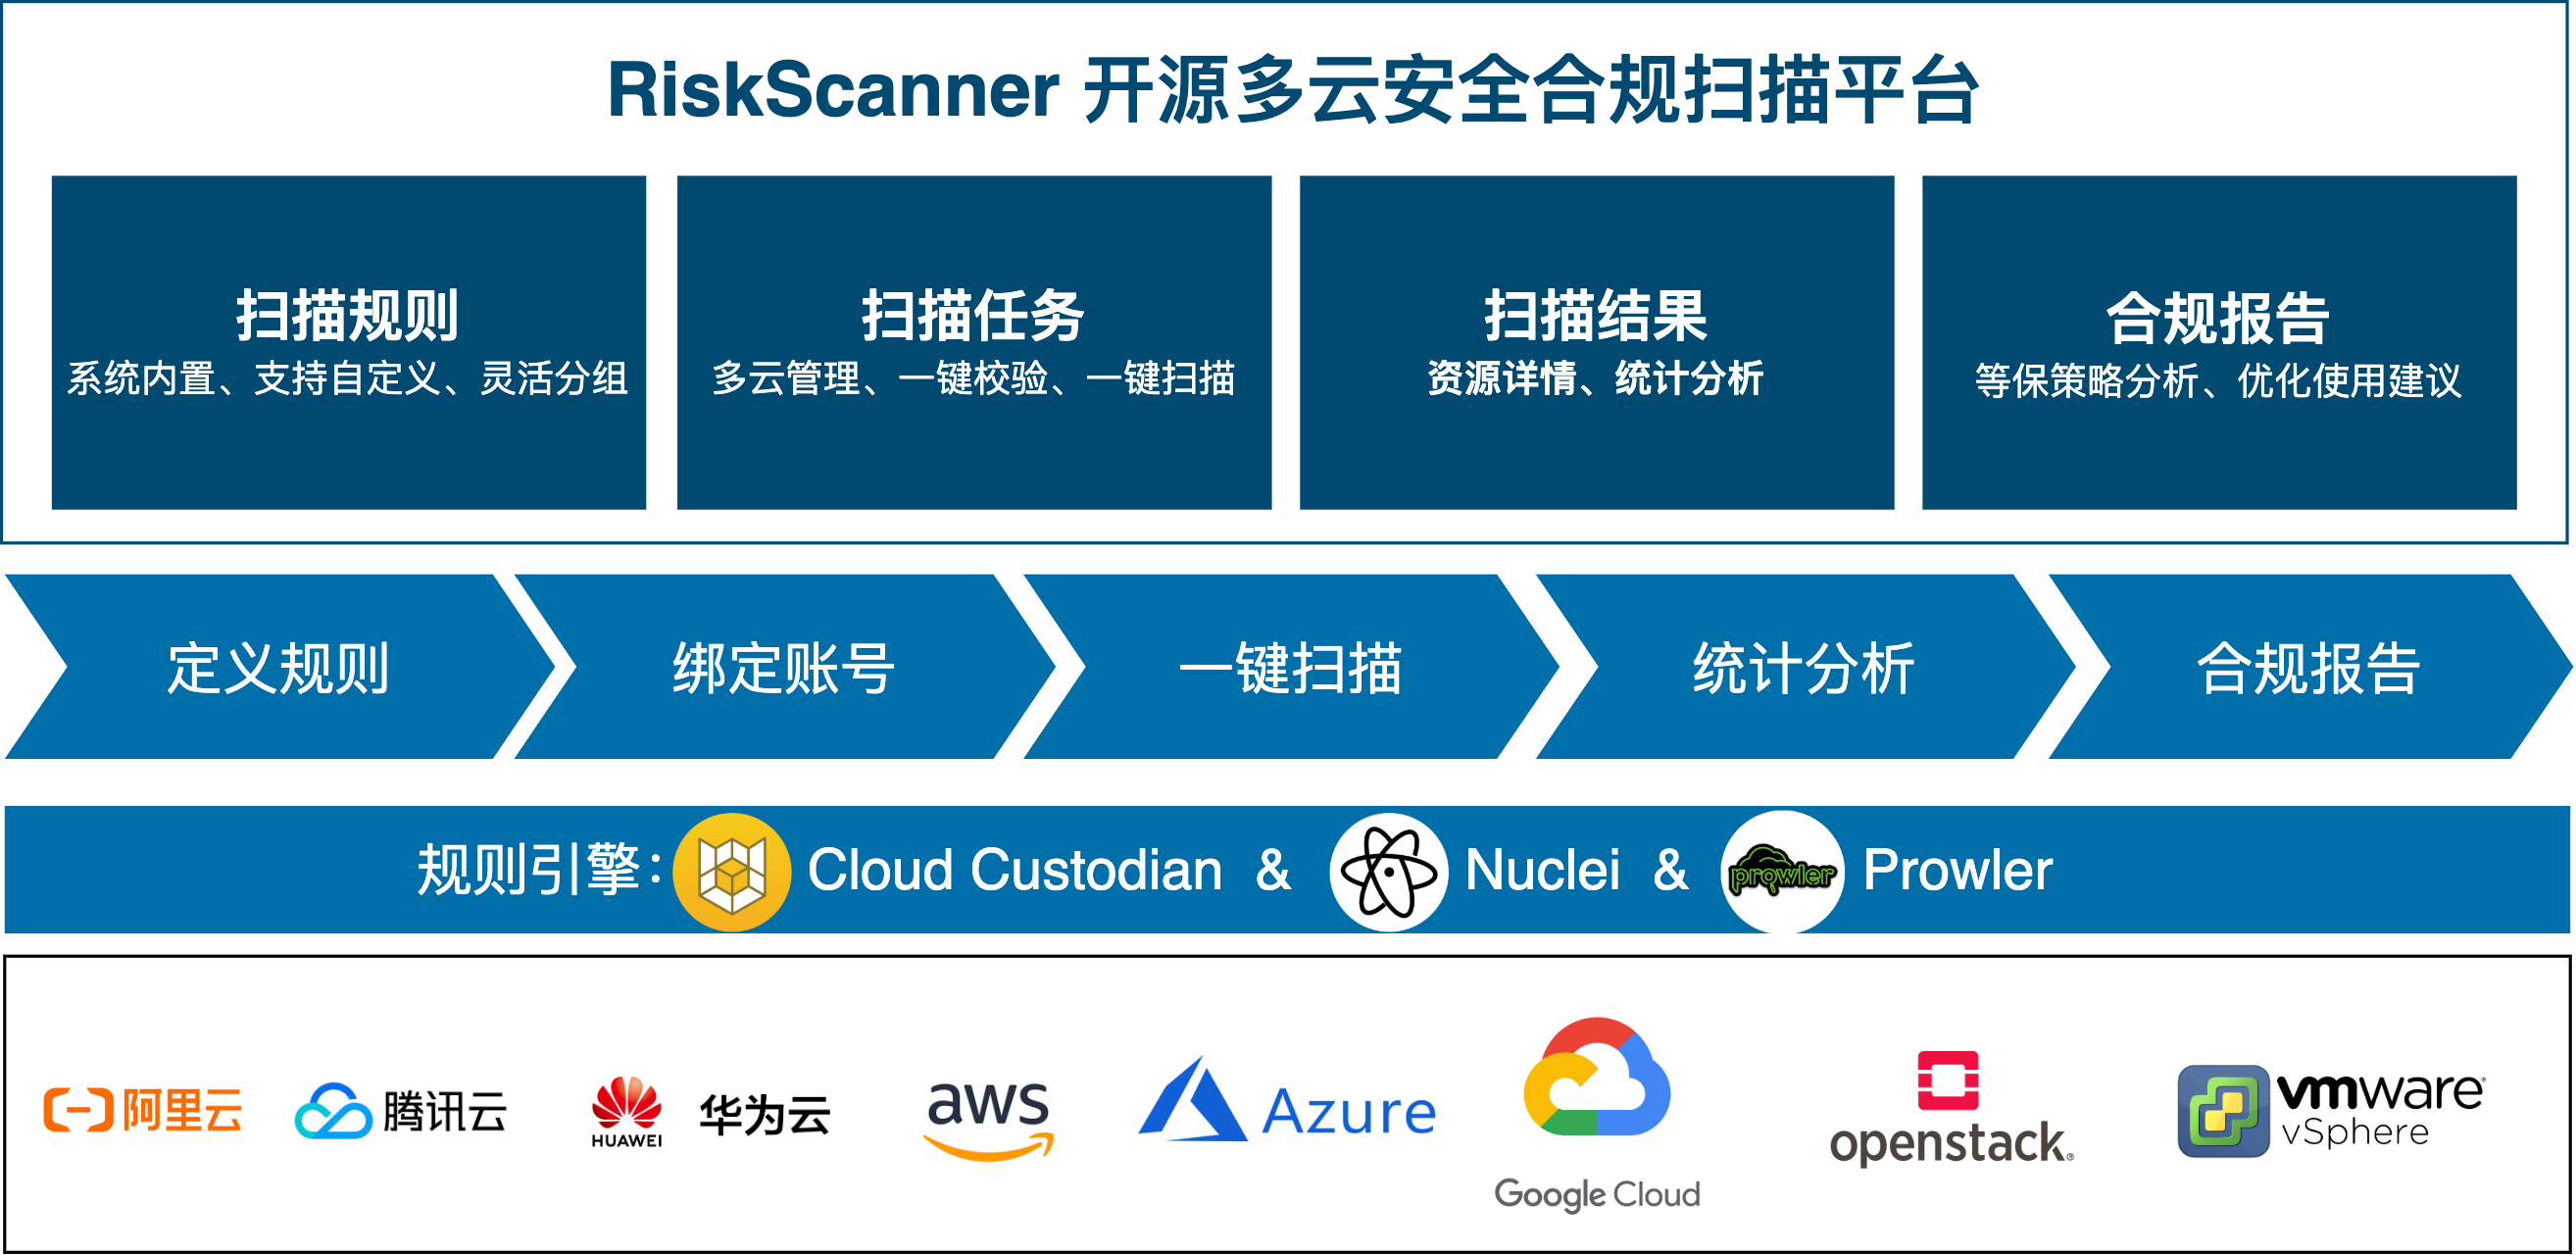 fit2cloud/riskscanner
RiskScanner는 Cloud Custodian 및 Nuclei 엔진을 기반으로 하는 오픈소스 멀티클라우드 보안 규정 준수 스캐닝 플랫폼으로, 주요 공용(사설) 클라우드 리소스에 대한 보안 규정 준수 스캐닝과 취약점 스캐닝을 구현합니다.