
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 drau6/keydra
소스 트리와 배포된 웹 앱에서 유출된 API 키, 토큰, 자격 증명을 탐지하고 Supabase/Firebase 오구성 검사와 SARIF 출력을 제공하는 CLI 스캐너입니다.
 piratesshield/arise-xti
AI 기반 외부 공격 표면 관리 파이프라인: 정찰, 서브도메인/DNS 열거, 웹/API/클라우드 취약점 스캔, OSINT 강화 및 CAPEC 공격 경로 연결을 위한 28개 모듈.
 awarexone/agentic-bug-hunter
구독 여부와 관계없이 작동하는 AI 기반 버그 바운티 헌팅 툴킷

 kavin-jain/verified-pentest
소유권이 입증된 도메인만 스캔하고 스캔 시점에 그 증명을 다시 확인하는 셀프서비스 모의 침투 테스트 플랫폼입니다. OWASP, TLS, DNS 및 포트 검사와 제한된 읽기 전용 AI 분석을 제공합니다.
 foxcornlab/craft-cms-scanner
CVE-2026-123488(CVSS 9.8, 인증 불필요 SQL 인젝션)이 대표로 언급된 2026년 11월 Craft CMS 배치에 대한 탐지 전용 트리아지: 4.18.9 / 5.11.2 수정 버전을 기준으로 4.x/5.x 설치를 평가합니다. 트래픽 없음, 프로브…
 stanislav-web/opendoor
OWASP 웹 정찰 및 디렉토리 탐색 플랫폼
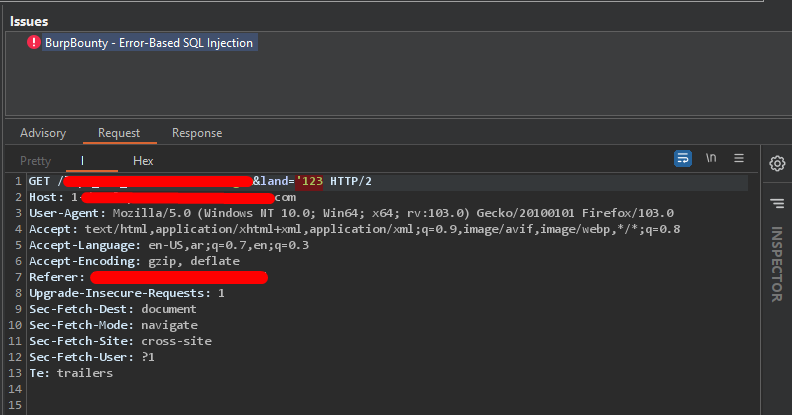 eslam3kl/sqlidetector
BurpBouty 프로필을 지원하는 간단한 파이썬 스크립트로, SQL injection "Error based"를 탐지하기 위해 14개의 페이로드로 여러 요청을 전송하고 다양한 데이터베이스에 대한 152개의 정규식 패턴을 확인합니다.
 mindpatch/scant3r
모듈 기반 웹 취약점 스캐너 및 버그 바운티 자동화 프레임워크로, 내장된 XSS, SSTI, SSRF, Firebase 탐지 엔진을 갖추고 있습니다. 재사용 가능한 유틸리티를 제공하여 보안 테스트를 위한 스크립팅 시간을 절약하도록 설계되었습니다.
 7acini/cve-2026-102261
Camaleon CMS 인스턴스가 미디어 자르기 엔드포인트에서 CVE-2026-102261에 대한 권한 부여 수정을 적용했는지 확인하는 비파괴적 Go 검증기입니다.
 arpsyndicate/vedas-signatures
VEDAS 기반 자율 생성 + 15k개 이상의 CVE에 대한 Suricata 및 Nuclei 규칙 커뮤니티 기여
 charlie-goldenowl/cve-2026-122006-check
Rails 프로젝트에서 CVE-2026-122006을 스캔하여 취약한 activestorage 버전, mini_magick 변형 처리, 그리고 관대한 ImageMagick coder 정책을 표시하는 읽기 전용 Bash 스크립트입니다.
 0xg33k/cve-2026-18470
CVE-2026-18470 탐지 PoC: WordPress Login & Register Forms 플러그인 버전을 확인하고, 비밀번호 분실 흐름을 프로브하여 인증되지 않은 이메일 노출 여부를 검사합니다.
 karim852/kumo-domain-recon-tool
도메인 OSINT 및 보안 정찰 프레임워크로, DNS, 포트, 서브도메인, 유출된 자격 증명, 노출된 엔드포인트, CVE, 기술 핑거프린팅을 위한 26개의 병렬 모듈을 실행합니다.
 maurosoria/dirsearch
웹 경로 스캐너
 dragonked2/egyscan
Egyscan 최고의 웹 취약점 스캐너; 다양한 보안 기능을 갖춘 강력한 도구로 웹 애플리케이션을 악의적인 위협으로부터 보호합니다. Egyscan을 보안 무기고에서 없어서는 안 될 도구로 만드는 작업과 기능을 자세히 살펴보겠습니다:
 t3chn0t3s-org/cve-2026-6516-scanner
nmap 출력에서 ADAudit Plus 웹 서버를 찾아내고, 의존성이 없는 단일 Python 파일로 CVE-2026-6516(인증 전 RCE)을 분류합니다.
 r0gfall/cve-2026-88804
Rancher 인스턴스의 CVE-2026-88804 저장형 XSS 취약점을 점검하고, 선택적으로 alert(1) 페이로드를 주입하여 실제 악용 가능 여부를 확인하는 Python 스크립트입니다.
 bitplugg/kitsune
🦊 nine-tailed pentest framework — nmap + msf + aircrack + sqlmap을 하나의 CLI로 · 25개 모듈 · SQLite 세션 · TUI · REST API · pipx install







