
 charlie-goldenowl/cve-2026-122006-check
Rails 프로젝트에서 CVE-2026-122006을 스캔하여 취약한 activestorage 버전, mini_magick 변형 처리, 그리고 관대한 ImageMagick coder 정책을 표시하는 읽기 전용 Bash 스크립트입니다.

CVE-2026-122006 탐지 스크립트 — Rails Active Storage는 제한 없는 코더로 업로드를 ImageMagick에 넘기므로, 조작된 SVG/MSL 업로드로 서버의 임의 파일을 읽거나 쓸 수 있습니다(CVSS 9.8). activestorage 8.0.5.2 및 8.1.4.1에서 수정되었습니다. 이 스크립트는 보고만 하며 아무것도 변경하지 않습니다.
출처: Rails Active Storage CVE-2026-122006: Patching, Detection and Hunting
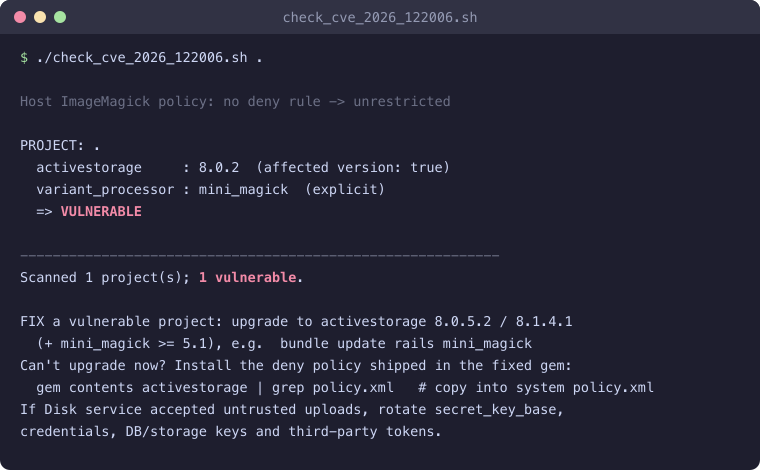
현재 디렉터리에서 GitHub로부터 바로 실행합니다:
curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash
특정 폴더를 스캔하려면 (-- 뒤에 루트 경로를 전달):
curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash -s -- ~/projects
chmod +x check_cve_2026_122006.sh
./check_cve_2026_122006.sh [ROOT]      # ROOT 기본값은 현재 디렉터리
ROOT 아래를 재귀적으로 탐색하며 발견한 모든 Rails 앱을 검사합니다(config/application.rb와 activestorage를 고정한 Gemfile.lock이 있는 모든 디렉터리). 프로젝트별 판정과 요약을 출력합니다. 상위 폴더를 지정하면 여러 프로젝트를 한 번에 스캔할 수 있습니다: ./check_cve_2026_122006.sh ~/projects.0 = 취약한 항목 없음, 2 = 최소 하나 이상 취약함 (CI 친화적).NO_COLOR=1 ./check_cve_2026_122006.sh는 컬러 출력을 비활성화합니다.bash + ruby가 필요하며, magick/convert는 선택 사항입니다(호스트 ImageMagick 정책을 확인할 때만 사용).activestorage가 8.0.5.2보다 오래됨 (8.1 계열: 8.1.4.1보다 오래됨).variant_processor가 :mini_magick임 (Rails 8 기본값인 :vips는 영향받지 않음). 설정에서 읽으며, 없으면 load_defaults 기본값으로 대체합니다.bundle update rails mini_magick # -> activestorage 8.0.5.2 / 8.1.4.1, mini_magick >= 5.1
아직 업그레이드할 수 없나요? 수정된 gem에 포함된 거부 정책을 모든 호스트/이미지/컨테이너에 설치하세요:
gem contents activestorage | grep policy.xml # 시스템 policy.xml로 복사
Disk 서비스가 신뢰할 수 없는 업로드를 수락했다면 시크릿이 읽혔을 수 있다고 가정하세요: secret_key_base, 자격 증명, DB/스토리지 키 및 서드파티 토큰을 교체하세요.
이 스크립트는 Gemfile.lock과 설정 파일에서 버전을 읽으므로(앱을 부팅하지 않음) 빠르고 여러 저장소에서 안전하게 실행할 수 있습니다. MiniMagick 내부를 패치했거나 GraphicsMagick을 사용하는 앱은 탐지하지 못하므로 수동으로 검토하세요.






