#1
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - Maciej Pulikowski가 보고한 취약점 | 총 버그 바운티 보상금: $5.000 | CVE-2021-21123 외 5개...
 duc-nt/cve-2020-6287-exploit
CVE-2020-6287에 대한 PoC 사용자만 추가하는 파이썬 PoC로, 관리자 권한은 설정하지 않습니다. metasploit의 @zeroSteiner에게서 영감을 받았습니다. 원본 Metasploit PR 모듈:…
 cyberxml/log4j-poc
CVE-2021-44228 Log4Shell을 위한 Docker 기반 LDAP RCE 익스플로잇 데모
 redteampentesting/cve-2020-13935
Apache Tomcat의 WebSocket 취약점 익스플로잇
 bitthebyte/eagle
웹 기반 애플리케이션 취약점의 대량 탐지를 위한 멀티스레드 플러그인 기반 취약점 스캐너
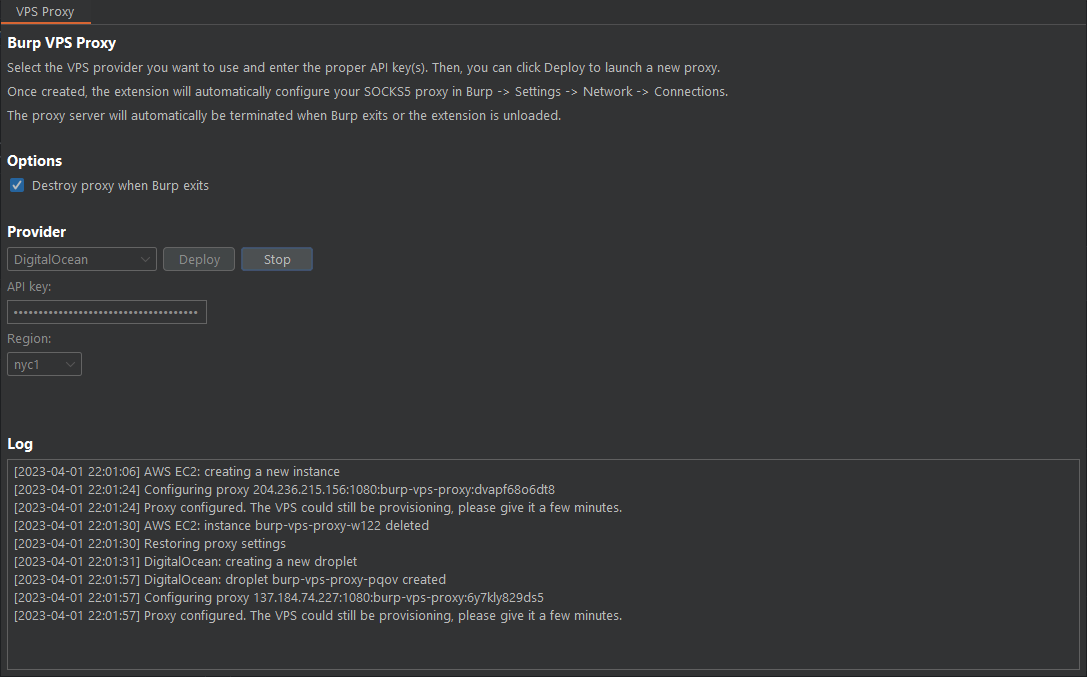 d3mondev/burp-vps-proxy
이 Burp Suite 확장 프로그램은 널리 사용되는 클라우드 서비스에서 업스트림 SOCKS5 프록시를 자동으로 생성하고 삭제할 수 있게 해줍니다.
 traceforce/mcp-xray
MCP 서버를 위한 통합 보안 스캐너로, config, pentest, repo-scan 모드를 제공합니다. CI/CD 통합을 위한 SARIF 보고서를 생성하며, 토큰 및 LLM 분석기를 통해 비밀, 취약점, 잘못된 구성을 탐지합니다.
 h4x0r-dz/cve-2024-21762
Fortinet FortiOS의 경계를 벗어난 쓰기 CVE-2024-21762 취약점
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework는 침투 테스트 지원 도구이자 익스플로잇 프레임워크입니다. 반응형 인터페이스를 통해 웹을 활용해 웹을 공격한다는 원칙을 장려하며, 이동 중에도 침투 테스트(pentest)를 수행할 수 있게 해줍니다.
 theori-io/cve-2016-0189
IE11의 VBScript 메모리 손상 취약점(CVE-2016-0189)에 대한 개념 증명 익스플로잇
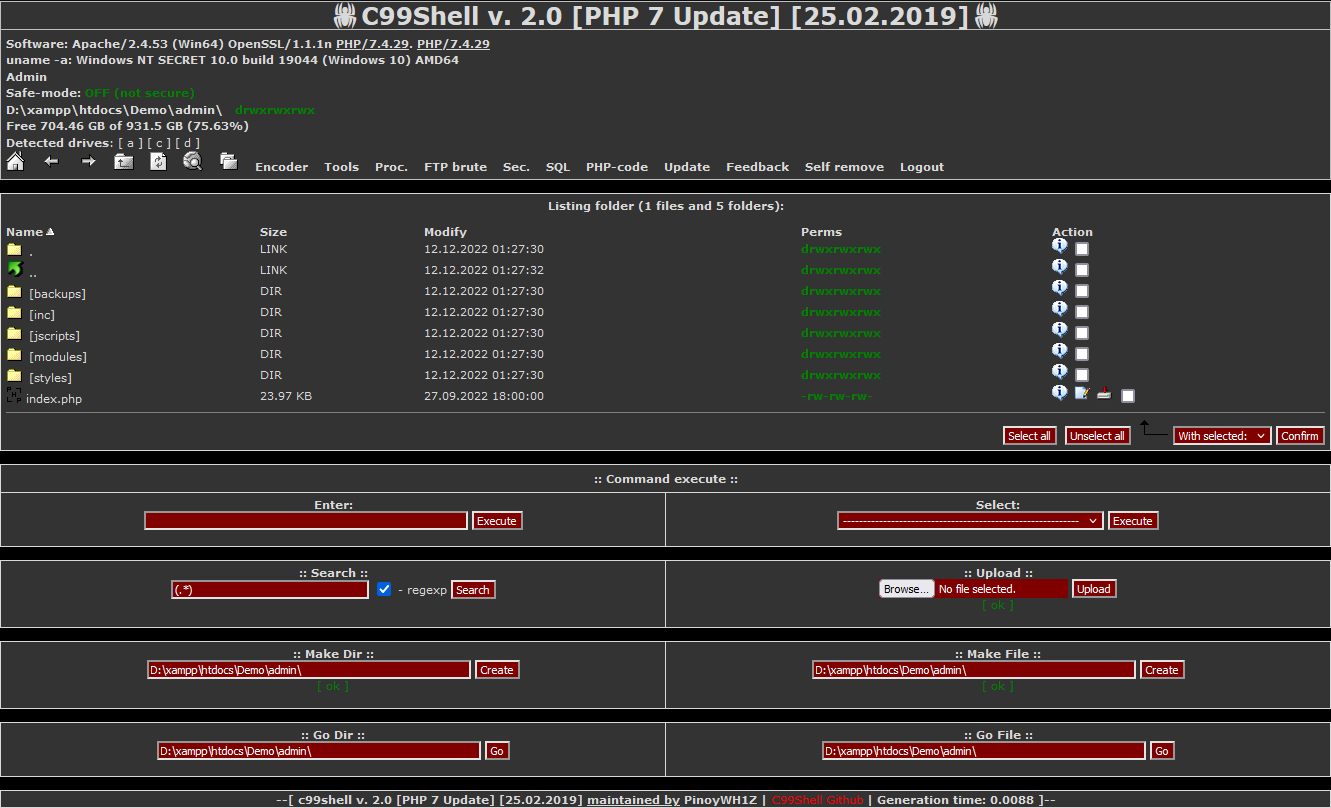 pinoywh1z/c99shell-php7
인기 있는 C99 변형 PHP Shell의 PHP 7 및 safe-build 업데이트
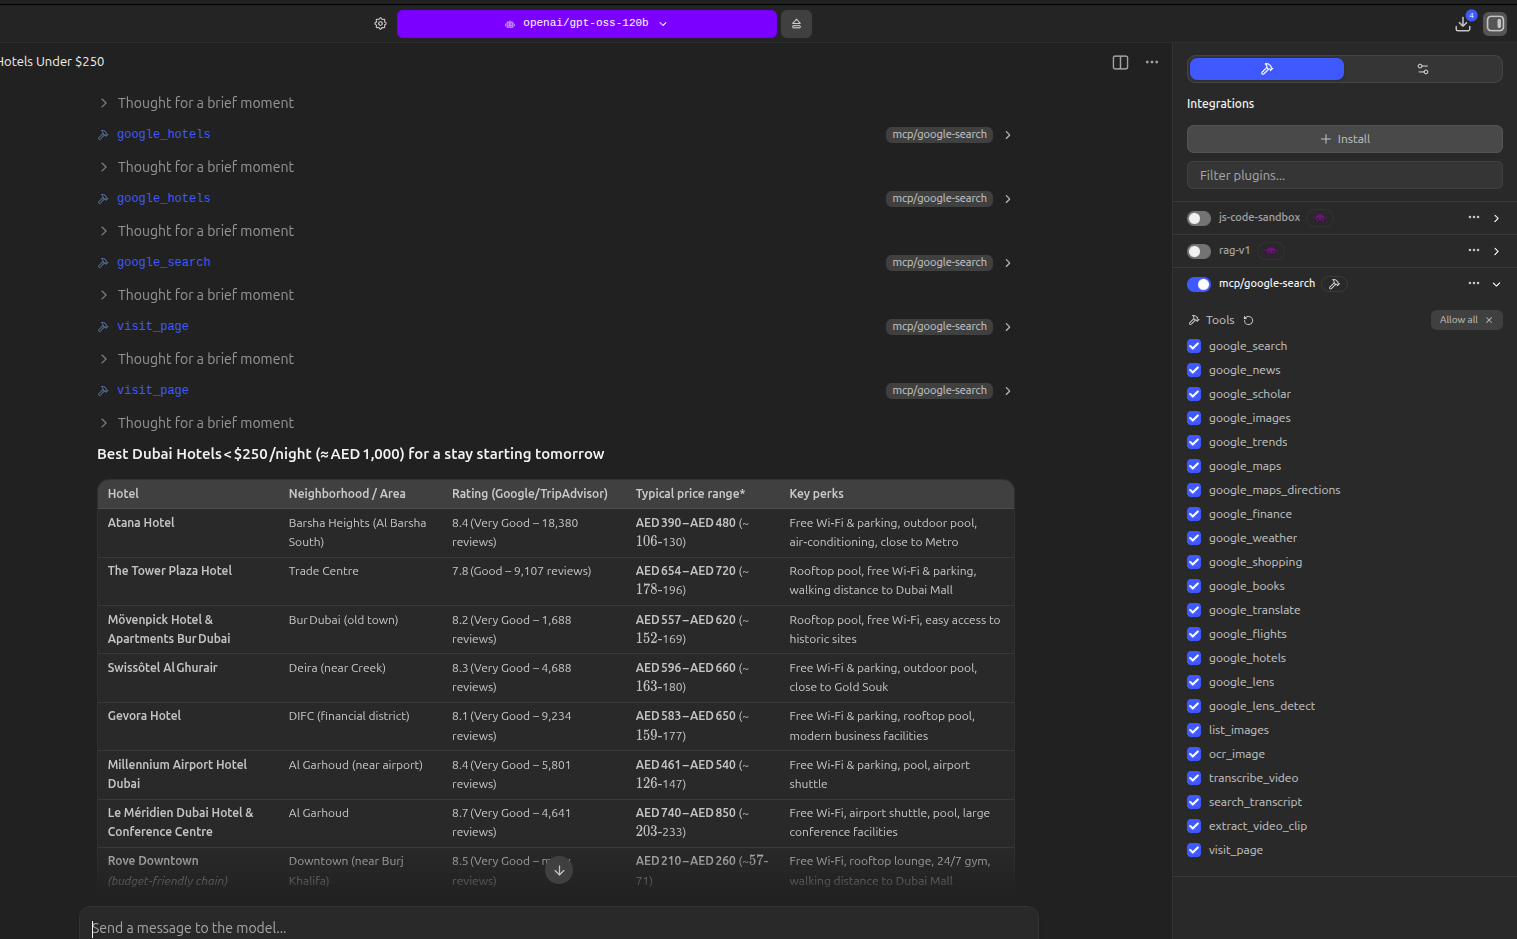 vincentkaufmann/noapi-google-search-mcp
headless Chromium을 사용하여 Google 검색 및 페이지 가져오기를 위한 MCP 서버
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: WordPress 코어의 인증되지 않은 원격 코드 실행(RCE)
 bishopfox/anti-anti-automation
Anti-Anti-Automation 프레임워크
 koadt/oss-oopssec-store
실제로 출시하는 앱을 위한 보안 교육입니다. 브라우저를 열고 해킹을 시작하세요.
 jiansiting/cve-2025-59287
WSUS 인증되지 않은 RCE
 nuguardai/nuguard
에이전틱 AI 애플리케이션 검증을 위한 오픈소스 저장소: 레드팀, 동작, 공급망, 정적 분석