
 #1
Tools for testing, exploiting, and securing web applications and APIs.
Kitploit 추천
 offxec/thedoc
SQLMAP을 사용하여 SQL 인젝션 공격을 자동화하고, 취약점을 크롤링하며, 데이터베이스 자격 증명을 추출하고, 관리자 로그인 페이지를 찾아 hashcat으로 해시를 크랙합니다.
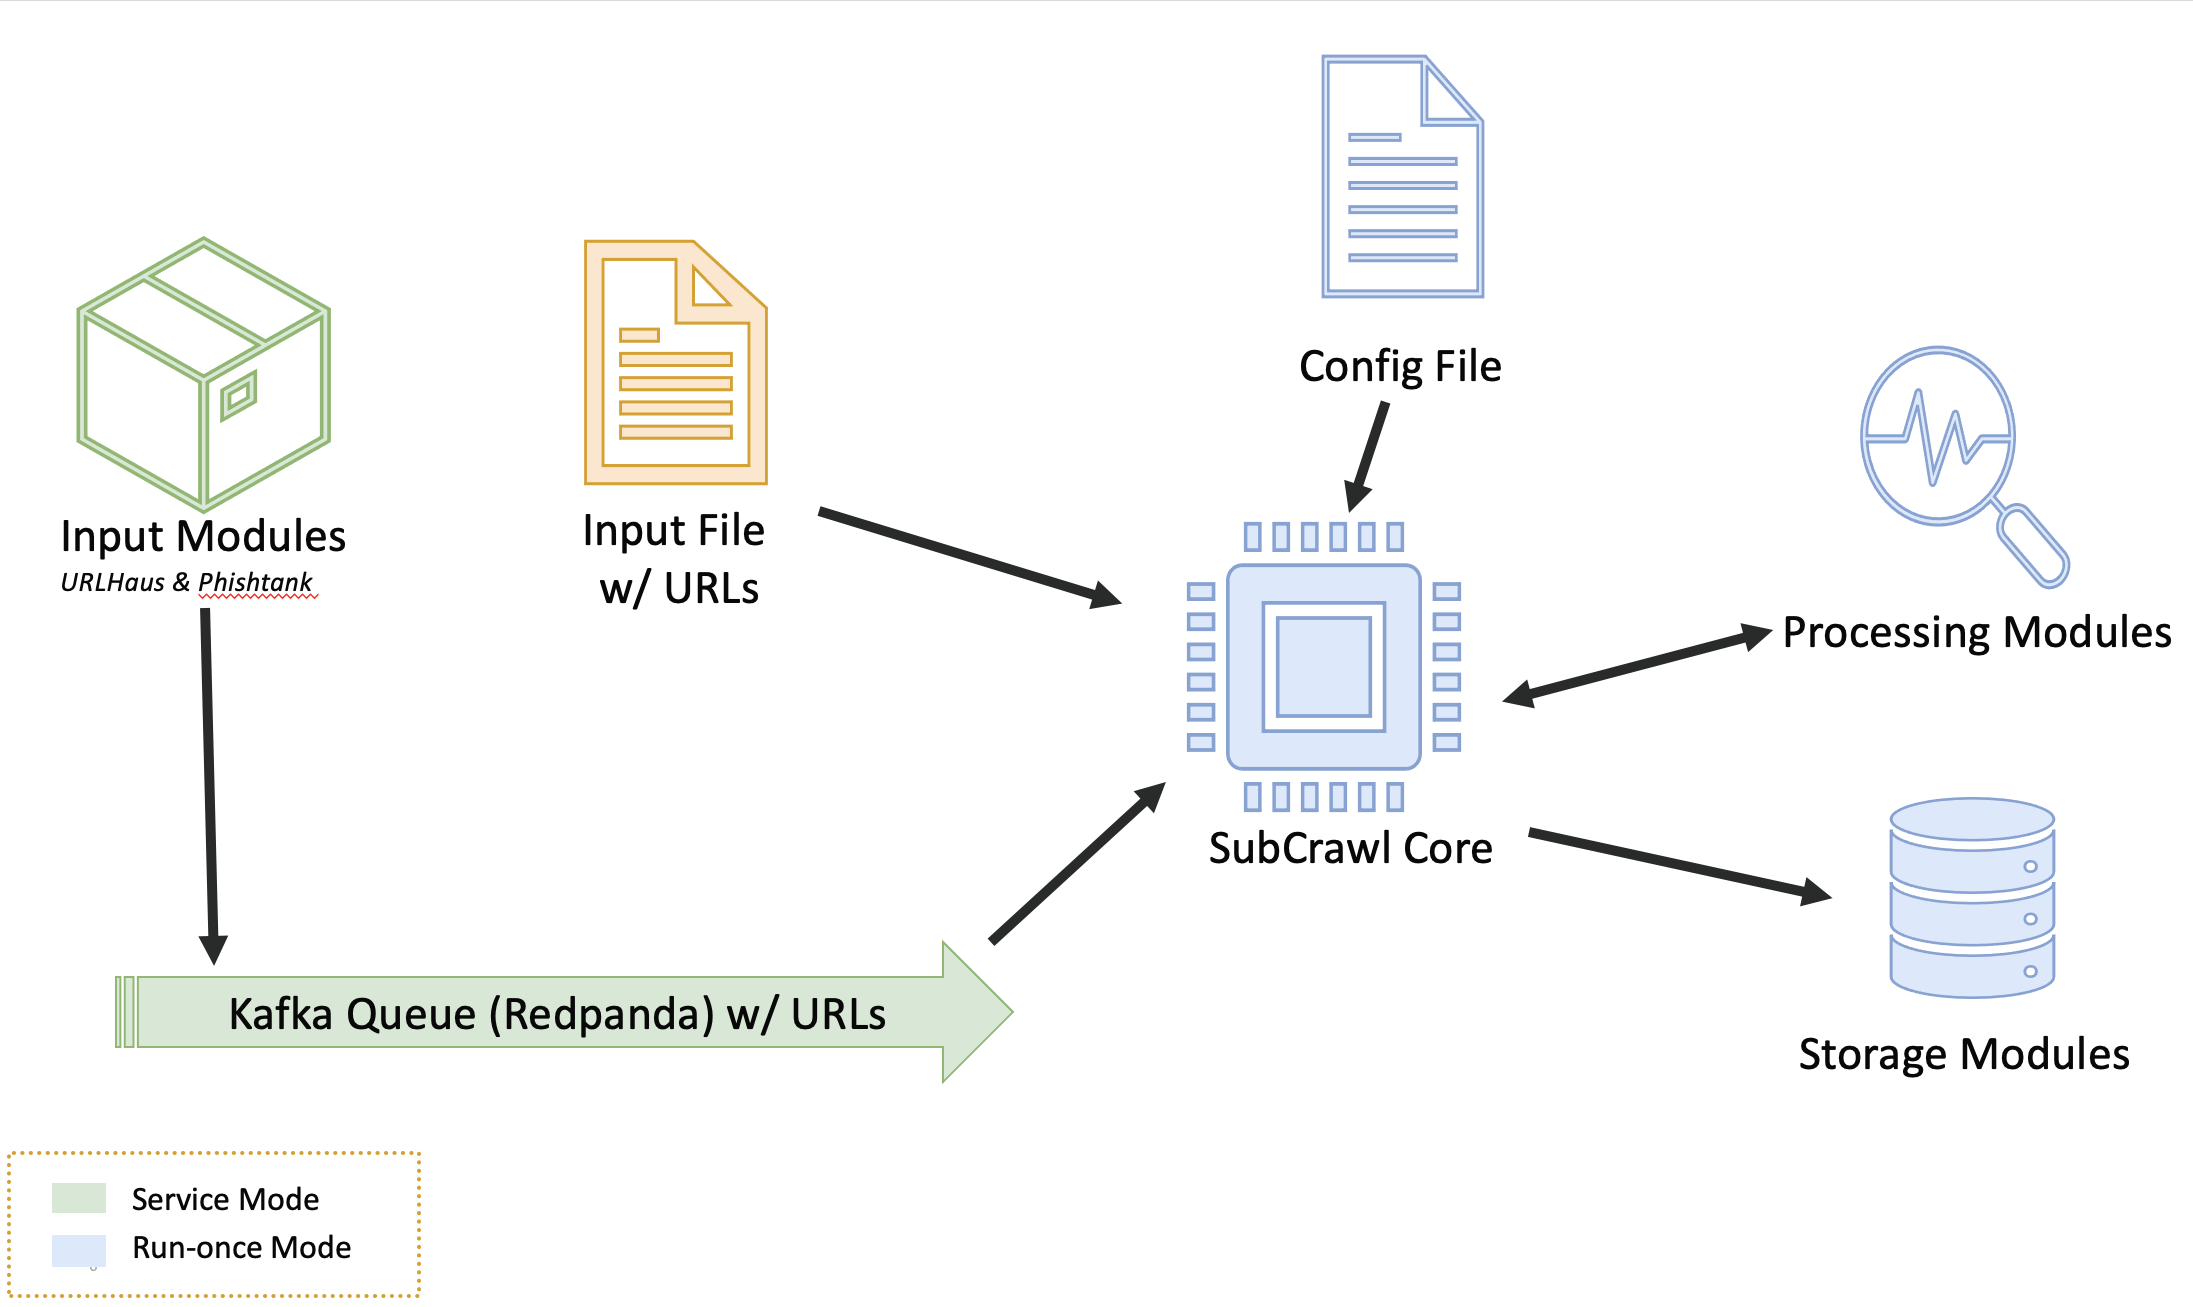 hpthreatresearch/subcrawl
웹에서 오픈 디렉터리를 발견하고 분석하기 위한 모듈식 프레임워크입니다. URL을 크롤링하고 콘텐츠를 추출하며 YARA/ClamAV 스캔을 적용하고 결과를 MISP, SQLite 또는 콘솔로 출력하여 위협 인텔리전스에 활용합니다.
 convisolabs/cve-2024-43044-jenkins
Jenkins의 취약점 CVE-2024-43044에 대한 익스플로잇
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE, 일명 msdt follina
 jbaines-r7/through_the_wire
CVE-2022-26134(Atlassian Confluence의 OGNL 주입)에 대한 개념 증명 익스플로잇입니다. Linux 대상에 대한 리버스 셸 및 인메모리 파일 읽기 기능을 제공합니다.
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 & CVE-2021-27065 수정된 RawIdentity 버그 익스플로잇. [ProxyOracle] CVE-2021-31195 & CVE-2021-31196 익스플로잇 체인. [ProxyShell]…
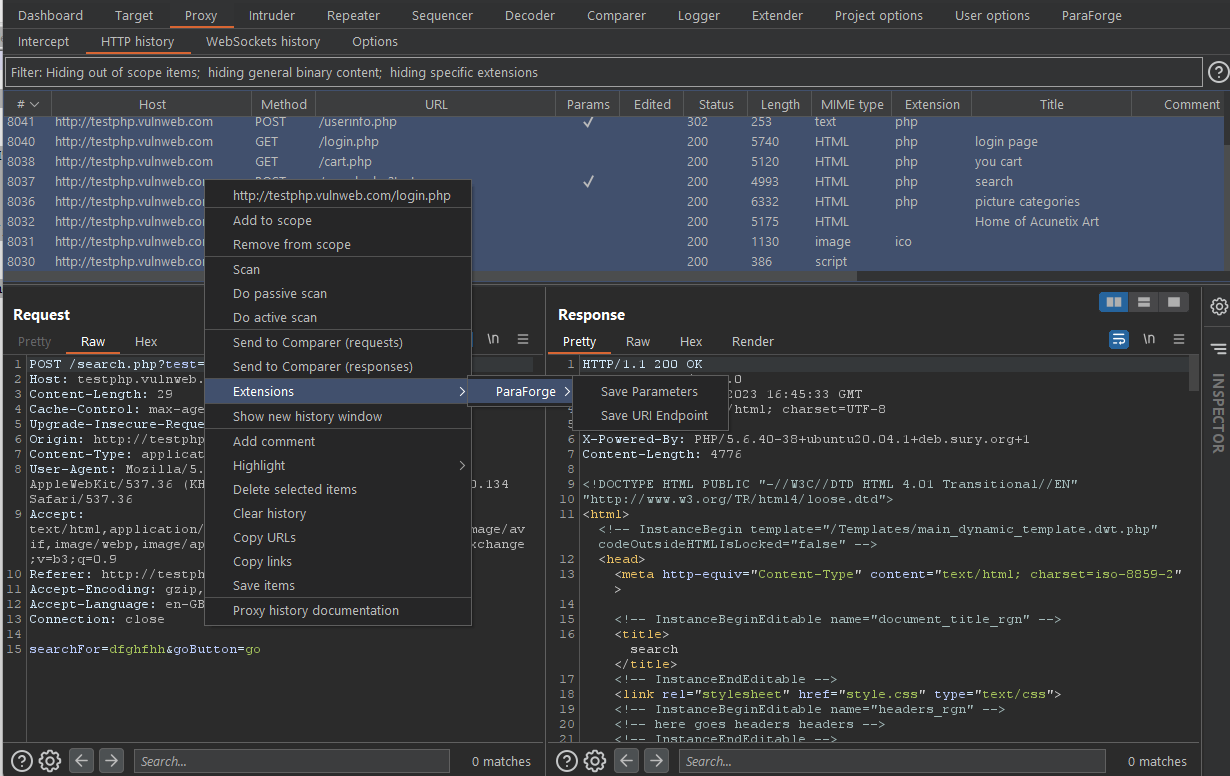 anof-cyber/paraforge
엔드포인트와 파라미터의 사용자 정의 단어 목록을 생성하여 열거 및 퍼징에 사용하는 BurpSuite 확장 프로그램
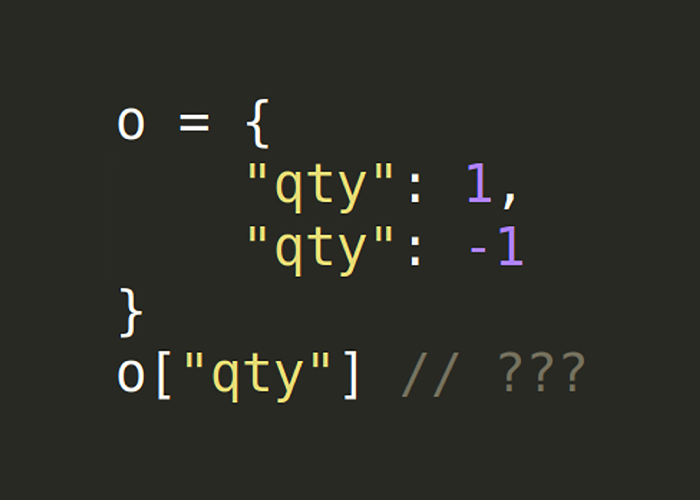 bishopfox/json-interop-vuln-labs
"JSON 상호운용성 취약점 탐구(An Exploration of JSON Interoperability Vulnerabilities)"의 동반 랩
 hahwul/smugglex
Rust 기반 HTTP 요청 스머글링 스캐너.
 n4xh4ck5/cmssc4n
도메인이 Wordpress, Moodle, Joomla, Drupal 또는 Prestashop과 같은 CMS인지 식별하는 도구
 voidz0r/cve-2022-44268
CVE-2022-44268 - ImageMagick 임의 파일 읽기에 대한 PoC
 psc4re/nse-scripts
CVE-2020-1350 SIGRED, CVE-2020-0796 SMBGHOST, CVE-2021-21972, proxyshell, CVE-2021-34473을 탐지하는 NSE 스크립트
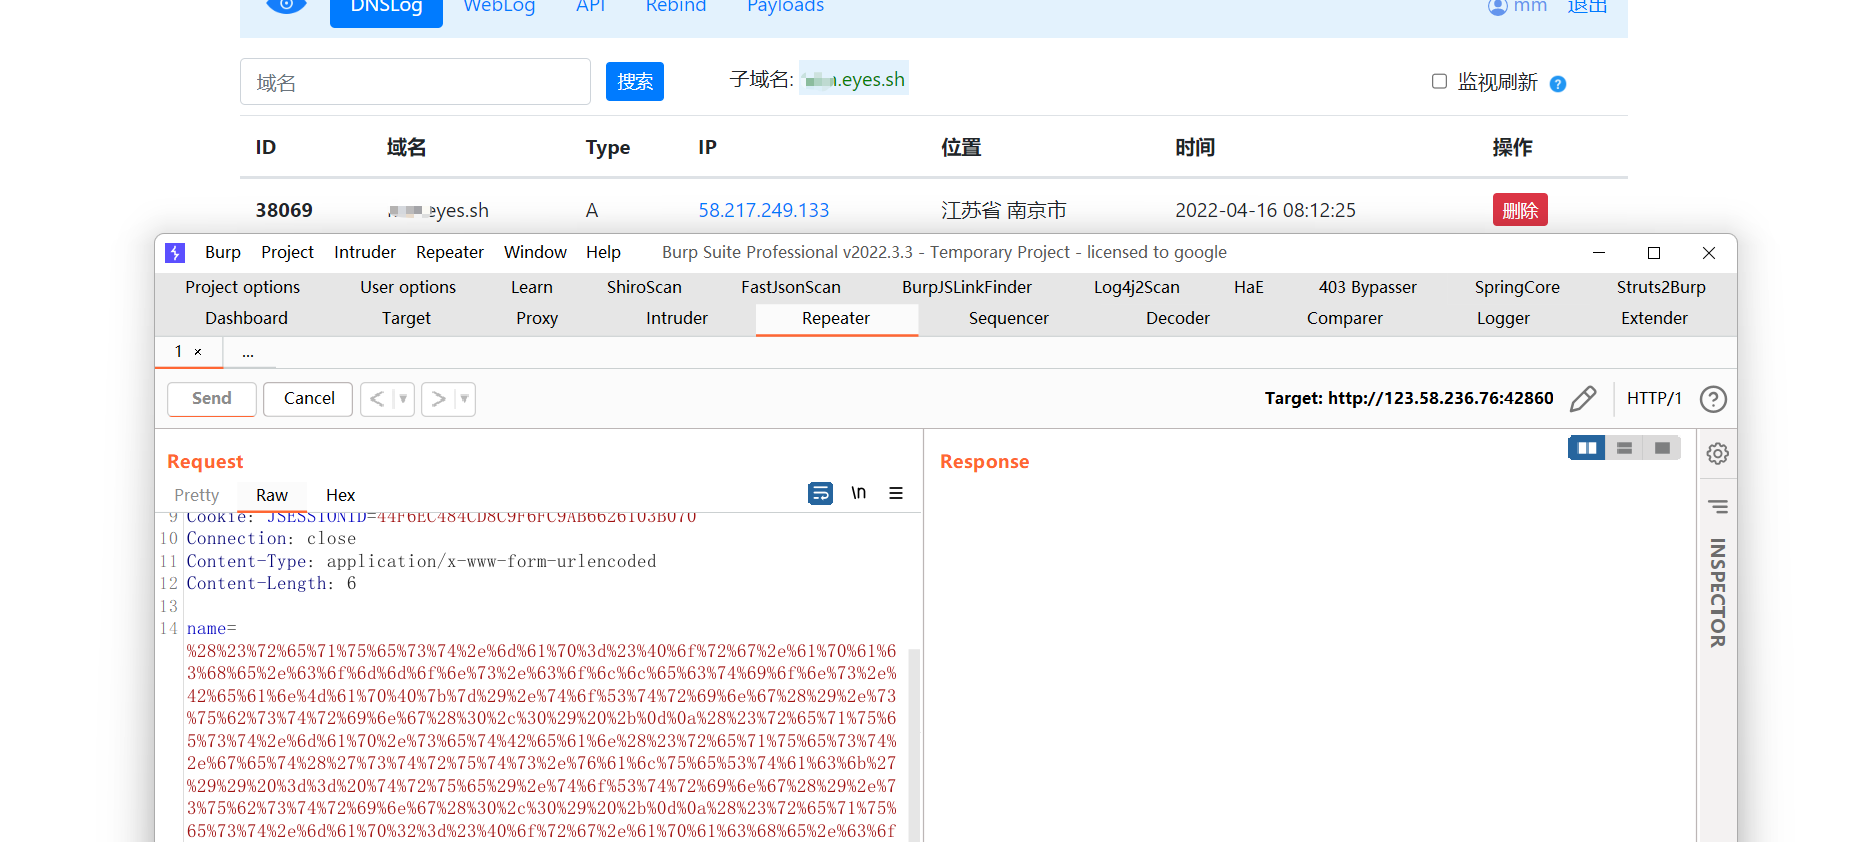 pyroxenites/s2-062
원격 코드 실행 S2-062 CVE-2021-31805 검증 POC
 puzzlepeaches/log4junifi
Unifi Network Application에서 CVE-2021-44228을 악용하여 원격 코드 실행 및 그 이상을 수행합니다.
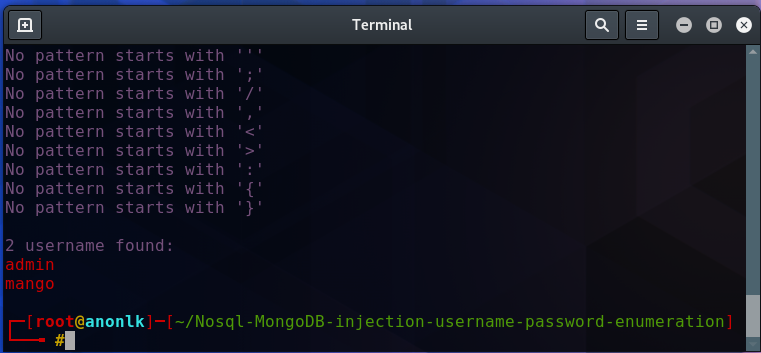 an0nlk/nosql-mongodb-injection-username-password-enumeration
이 스크립트를 사용하여 Nosql(mongodb) 인젝션에 취약한 웹 애플리케이션의 사용자 이름과 비밀번호를 열거할 수 있습니다.
 takito1812/web-hacking-playground
펜테스트 및 Bug Bounty 프로그램에서 발견된 실제 사례의 취약점을 포함한 웹 애플리케이션.
 1n3/xsstracer
Cross-Site Tracing (XST) 취약점을 확인하는 작은 Python 스크립트








