#1
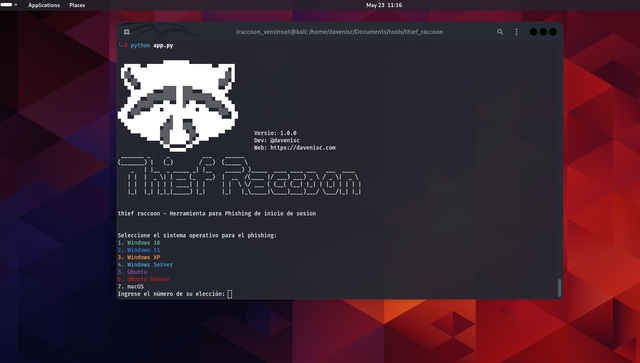
 davenisc/thief_raccoon
운영체제 로그인 화면을 모방하여 사이버 보안 인식 훈련을 위해 자격 증명을 캡처하는 교육용 피싱 시뮬레이션 도구로, Windows, Ubuntu, macOS를 지원하며 사용자 정의 가능한 템플릿과 ngrok 노출을 제공합니다.
 gdssecurity/jetleak-testing-script
서버가 JetLeak 취약점에 취약한지 테스트하는 스크립트
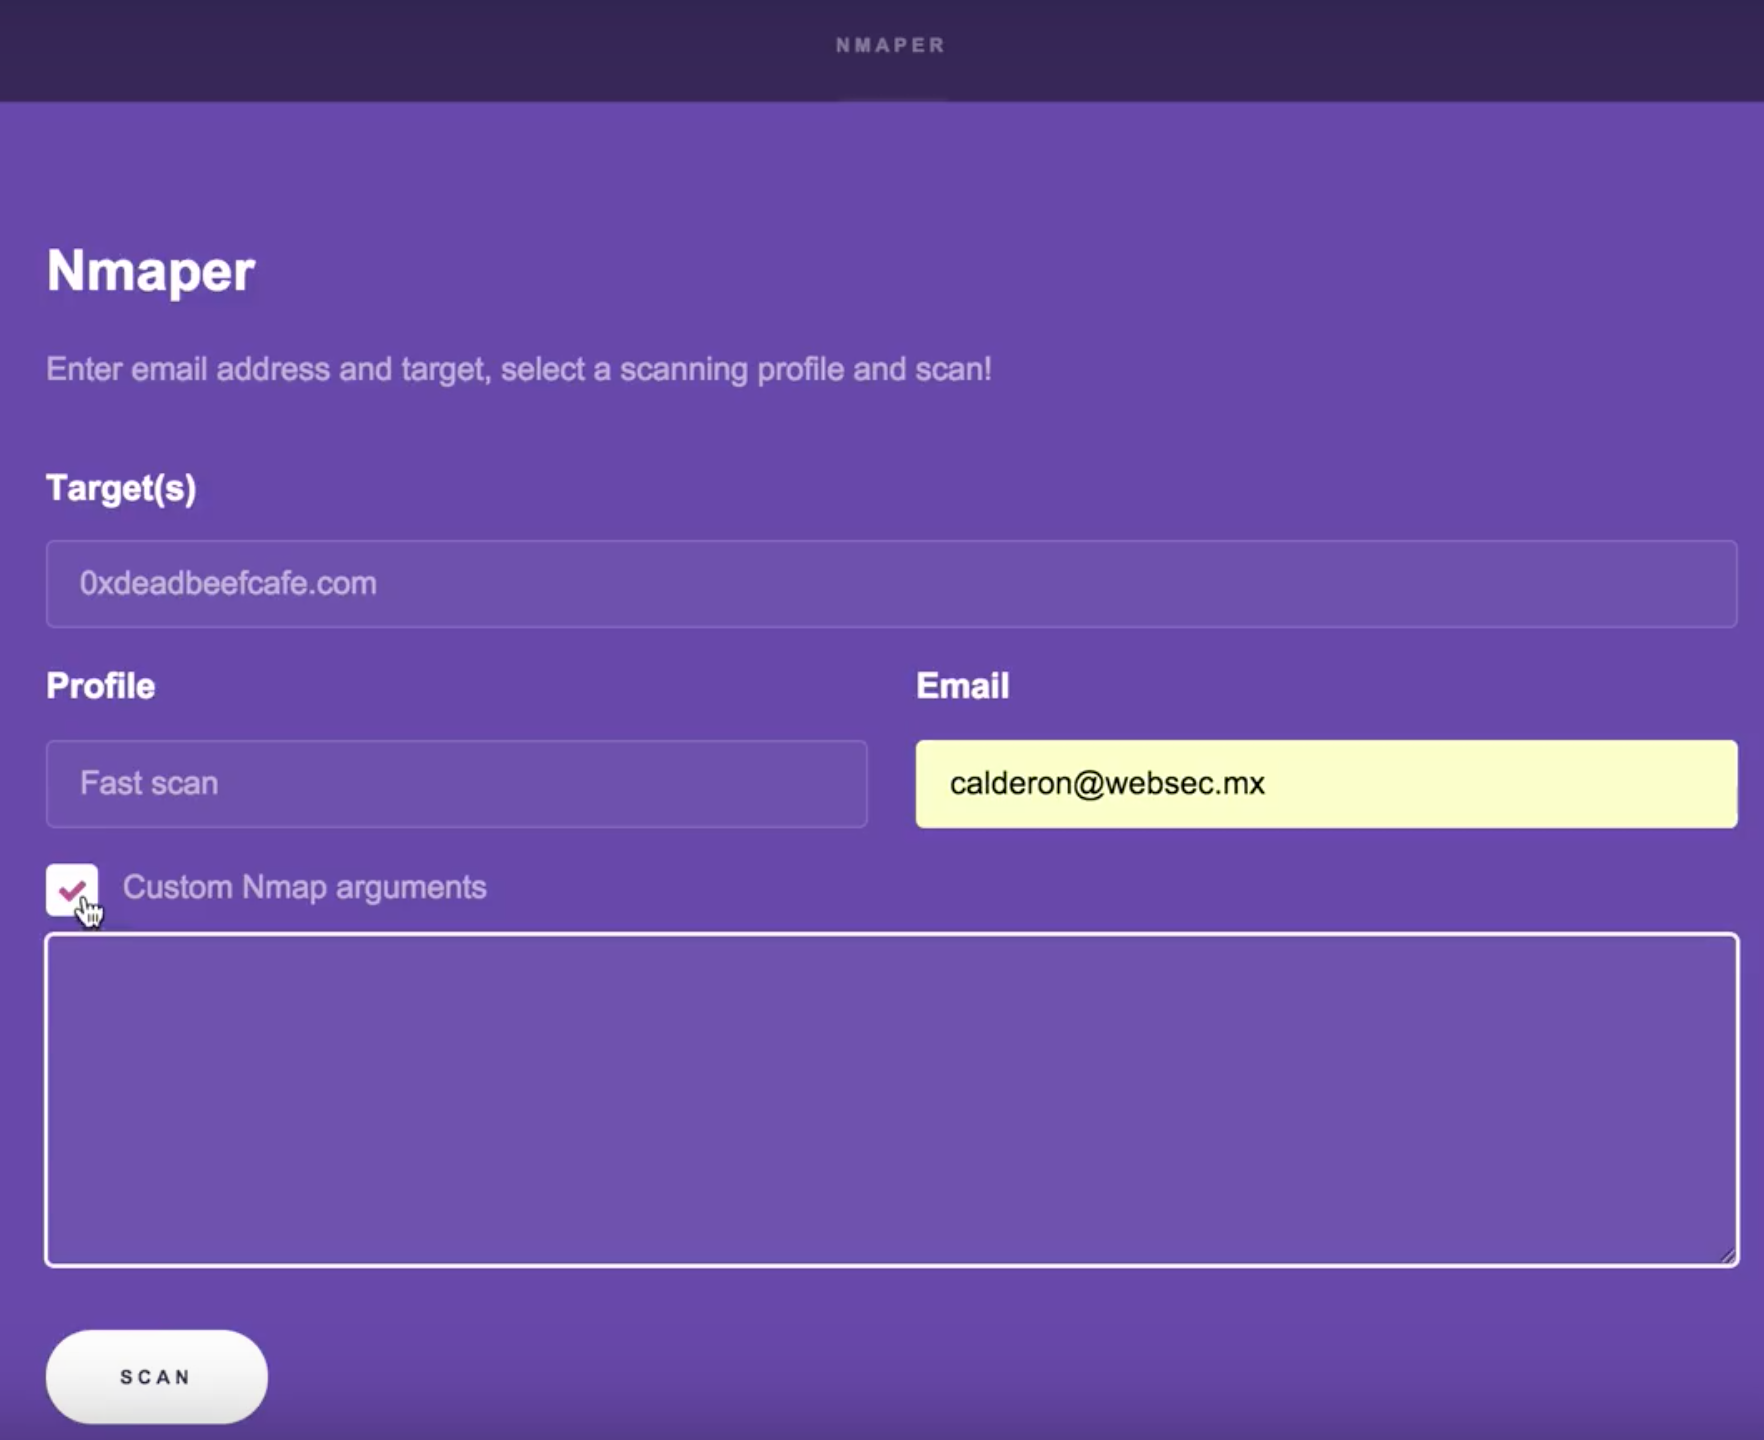 cldrn/rainmap-lite
Rainmap Lite - 사용자가 모바일/태블릿/웹 브라우저에서 Nmap 스캔을 실행할 수 있는 반응형 웹 기반 인터페이스!
 orange-cyberdefense/grepmarx
AppSec 애호가를 위한 소스 코드 정적 분석 플랫폼.
 sirbugs/endext
JavaScript 파일에서 사용자 정의 가능한 정규식 패턴을 사용하여 웹 애플리케이션 정찰 및 API 발견을 위한 모든 가능한 엔드포인트, URL 및 경로를 추출합니다.
 mmarting/unwaf
WAF/CDN 뒤에 숨겨진 실제 오리진 IP를 여러 OSINT 소스를 사용해 수동적으로 탐색한 뒤, HTML 유사도, SSL 인증서 지문, HTTP 헤더를 통해 후보를 검증하는 Go 도구입니다.
 allyomalley/burpparamflagger
Burp 확장 프로그램으로, 이름이나 값이 SSRF 또는 LFI의 가능한 삽입 지점을 나타낼 수 있는 파라미터를 플래그하는 수동 스캔 검사를 추가합니다.
 jas502n/cve-2019-12409
Apache Solr RCE (ENABLE_REMOTE_JMX_OPTS="true")
 moopinger/smugglefuzz
Go로 작성된 빠른 HTTP 다운그레이드 스머글링 스캐너입니다.
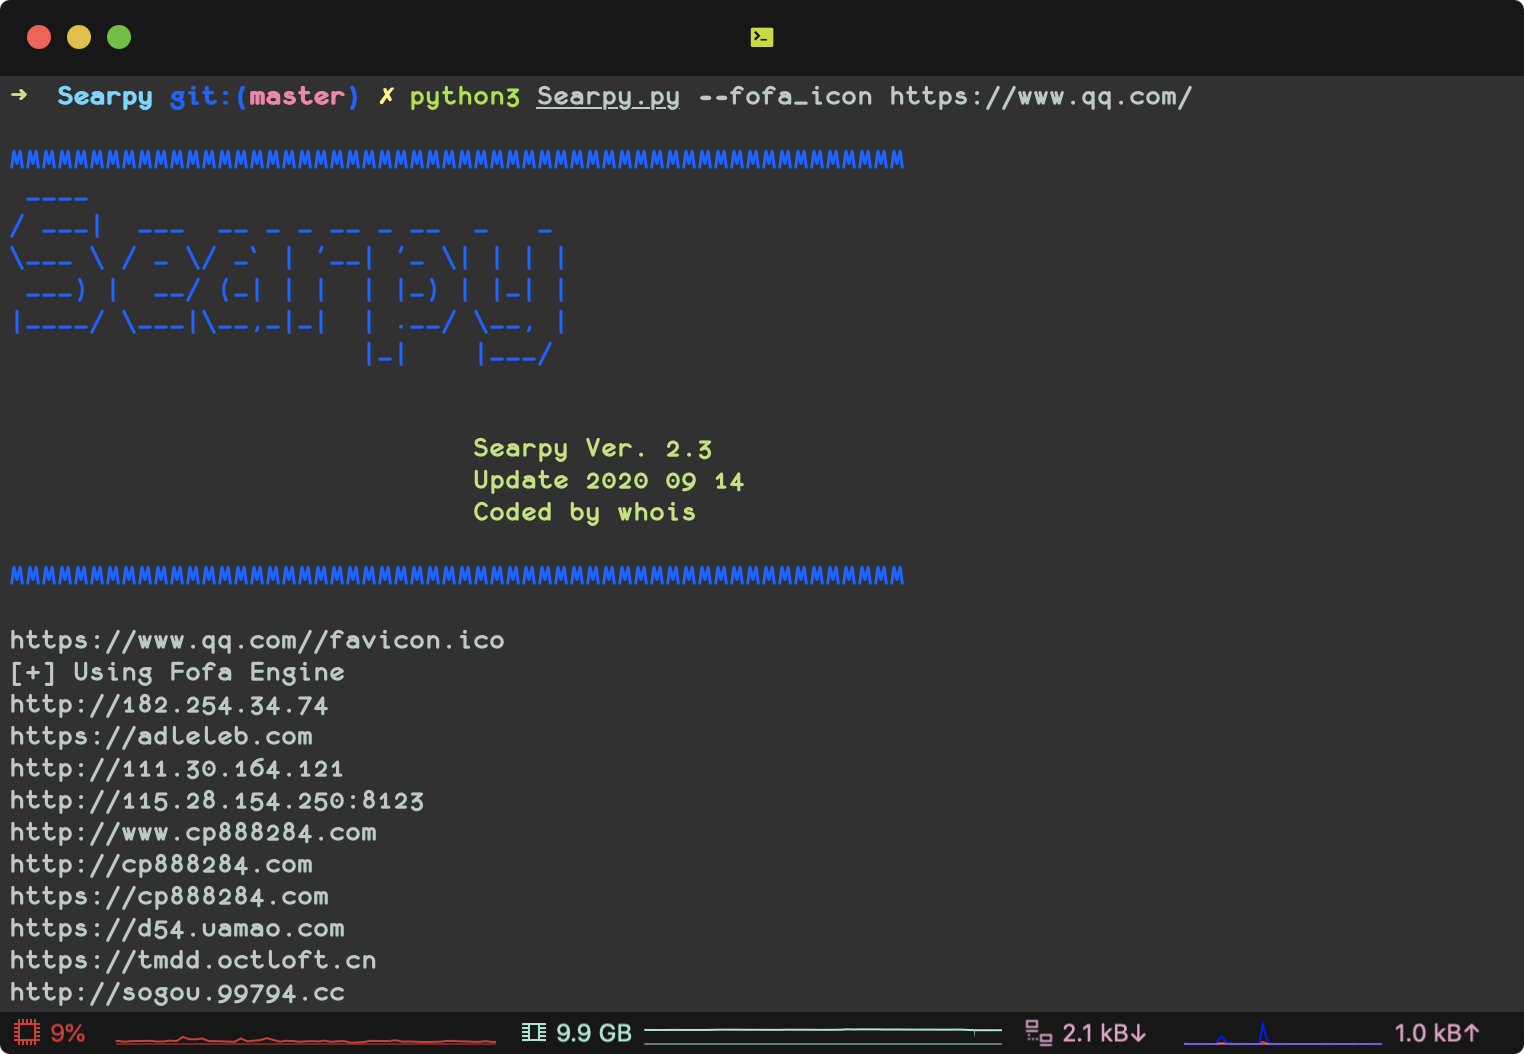 j3ers3/searpy
🥀 검색 엔진 툴킷, URL 수집, Favicon 해시 값으로 실제 IP 찾기, 서브도메인 찾기
 portswigger/http-terminator
HTTP 디싱크 기법을 추출하고, 잘못된 형식의 요청 테스트 케이스를 생성하며, Burp를 통해 이를 검증하고, 요청 스머글링 익스플로잇을 확인하는 AI 지원 연구 파이프라인입니다.
 random-robbie/cve-2020-0688
cve-2020-0688
 jakeblair420/totally-not-spyware
webkit; 하지만 pwned
 dirsoooo/recon
Recon은 주요 도구를 사용하여 대상에 대한 전체 정찰을 수행하고 취약점을 검색하는 스크립트입니다. @ofjaaah와 @Jhaddix의 방법론을 기반으로 제작되었습니다.
 nicholasaleks/crackql
약한 속도 제한과 비용 분석을 악용하여 배치된 별칭 쿼리를 통해 자격 증명을 무차별 대입하고, 2FA를 우회하며, 사용자를 열거하고, 작업을 퍼징하는 GraphQL 침투 테스트 도구입니다.
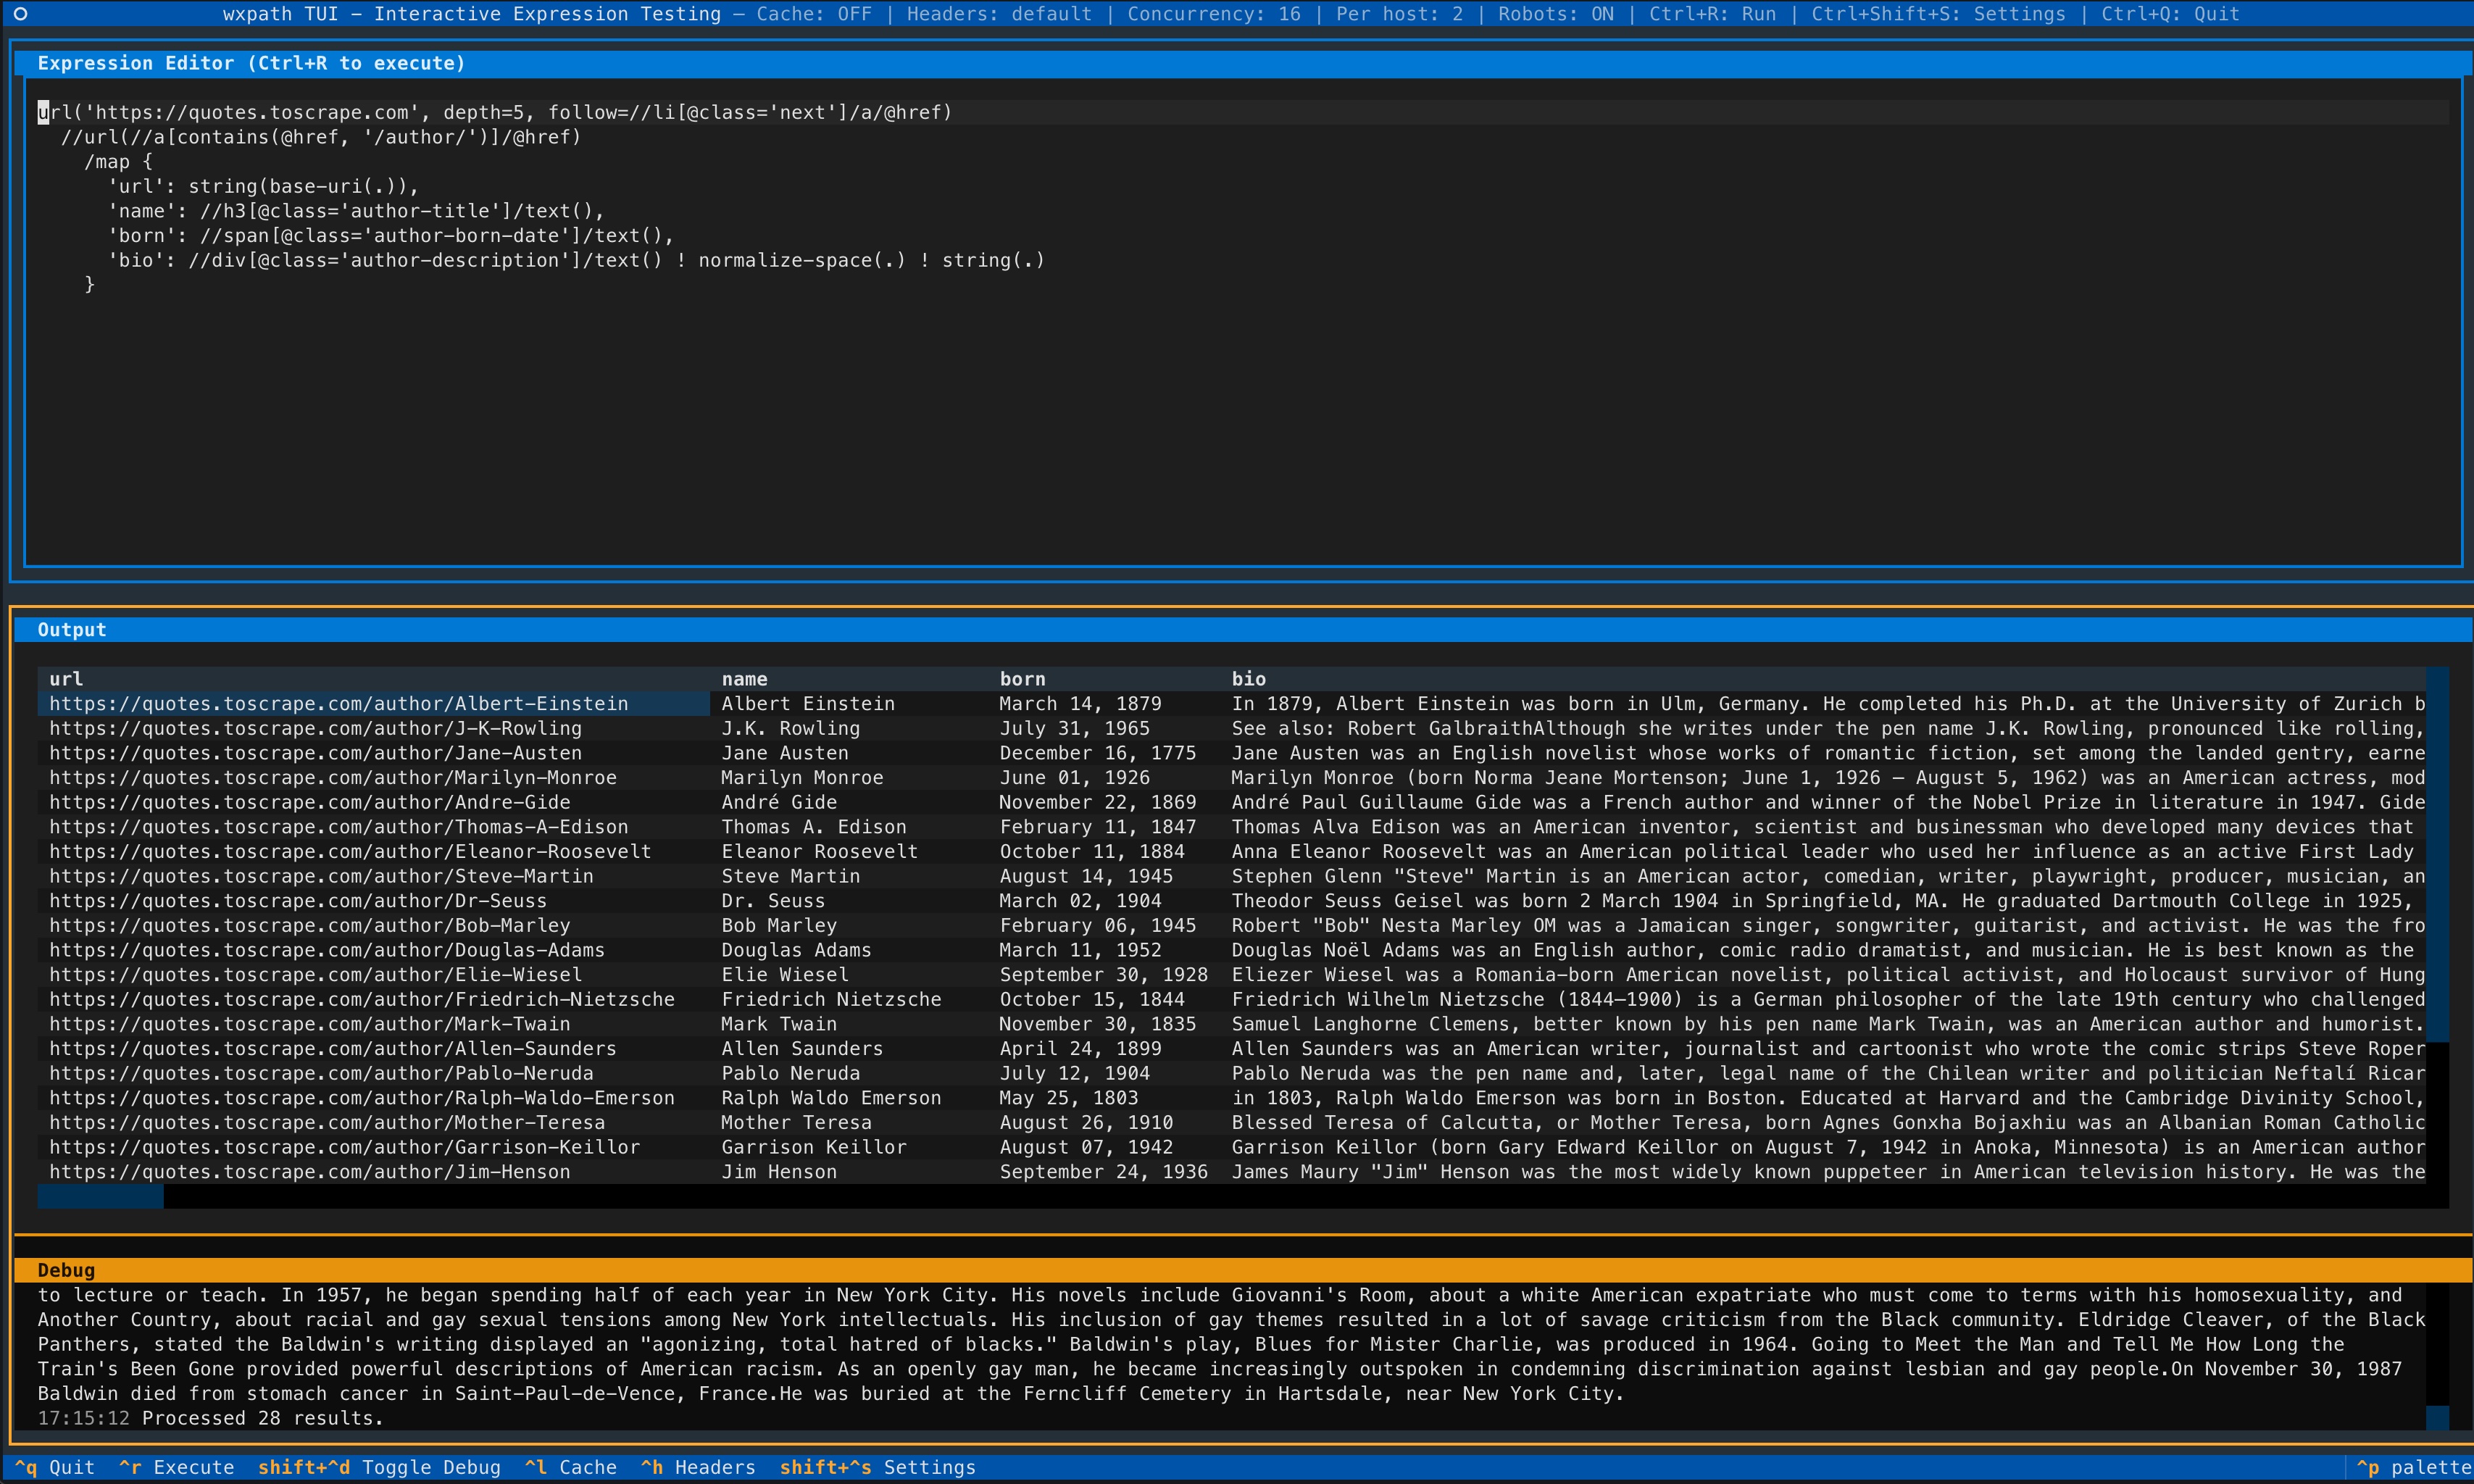 rodricios/wxpath
wxpath - XPath를 사용한 선언적 웹 크롤링; 웹 쿼리 언어 (WQL)
 lnxg33k/webhandler
PHP 시스템 함수를 사용하여 서버를 제어하는 Bash 시뮬레이터