
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Web Security — 99페이지 | Kitploit
카테고리

Web Security

Tools for testing, exploiting, and securing web applications and APIs.

Kitploit 추천
추천 도구

10 선택됨
zaproxy preview#1

zaproxy

GitHubzaproxy/zaproxy
15.6k5일 전
nuclei preview#2

nuclei

GitHubprojectdiscovery/nuclei
30.4k21시간 24분 전
sqlmap preview#3

sqlmap

GitHubsqlmapproject/sqlmap
38.2k7시간 43분 전
ffuf preview#4

ffuf

GitHubffuf/ffuf
16.5k24일 전
dirsearch preview#5

dirsearch

GitHubmaurosoria/dirsearch
14.6k2일 전
feroxbuster preview#6

feroxbuster

GitHubepi052/feroxbuster
8.0k5일 전
nikto preview#7

nikto

GitHubsullo/nikto
10.6k2개월 전
wpscan preview#8

wpscan

GitHubwpscanteam/wpscan
9.7k22일 전
XSStrike preview#9

XSStrike

GitHubs0md3v/xsstrike
15.1k1년 전
wapiti preview#10

wapiti

GitHubwapiti-scanner/wapiti
1.9k16일 전
최신관련성인기최근 업데이트
19001 결과
CVE-2026-34197-payload-Apache-ActiveMQ- preview

CVE-2026-34197-payload-Apache-ActiveMQ-

GitHubxshysjhq/cve-2026-34197-payload-apache-activemq-

CVE-2026-34197용 익스플로잇 스크립트로, Apache ActiveMQ의 Jolokia API를 대상으로 악성 Spring XML 구성을 통해 원격 코드 실행을 달성하며, 리버스 셸 기능을 포함합니다.
vulnerability-analysisexploitationweb-application-exploitation+3
16개월 전
CVE-2021-42237 preview

CVE-2021-42237

GitHubitsignacioportal/cve-2021-42237

# CVE-2021-42237 개념 증명 익스플로잇 Sitecore RCE 취약점인 CVE-2021-42237에 대한 개념 증명 익스플로잇으로, 조작된 XML 페이로드를 통해 명령 실행을 시연합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
144년 전
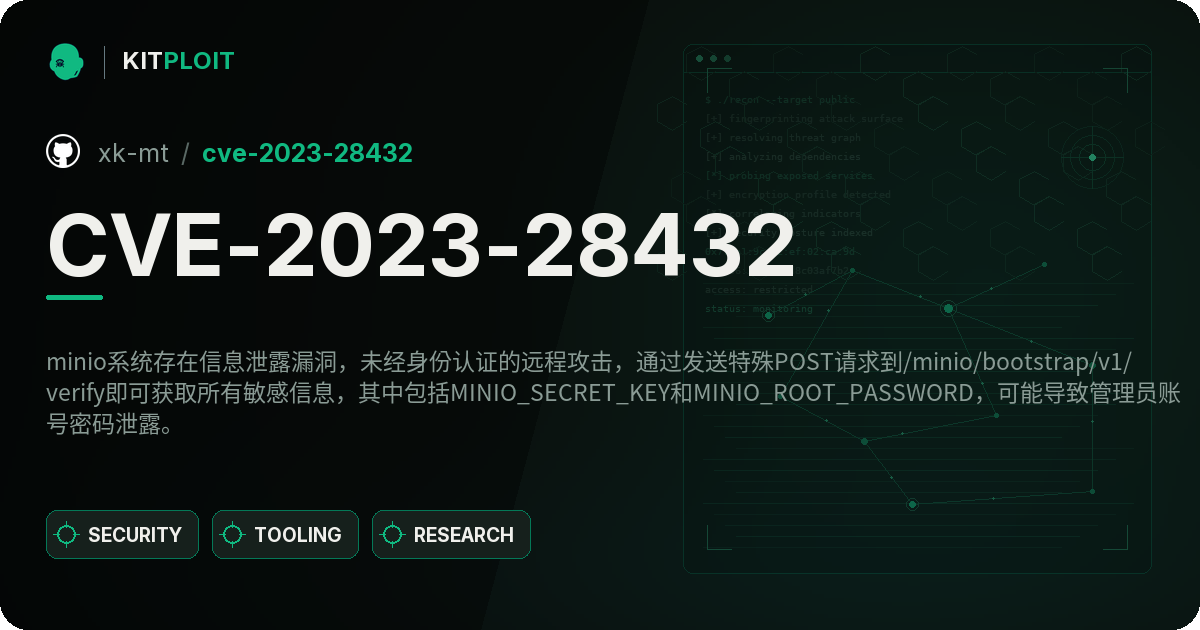
CVE-2026-2256-PoC preview

CVE-2026-2256-PoC

GitHubitamar-yochpaz/cve-2026-2256-poc

개념 증명(PoC)으로, MS-Agent Shell 도구의 명령 주입 취약점을 시연하며, 보안 검사를 Python으로 우회하여 임의 명령 실행 및 리버스 셸을 가능하게 합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
28개월 전
CVE-2023-28432 preview

CVE-2023-28432

GitHubxk-mt/cve-2023-28432

Minio 시스템에 정보 유출 취약점이 존재하며, 인증되지 않은 원격 공격자가 /minio/bootstrap/v1/verify에 특수 POST 요청을 전송하여 MINIO_SECRET_KEY와 MINIO_ROOT_PASSWORD를 포함한 모든 민감 정보를 획득할 수…
vulnerability-analysisexploitationweb-application-exploitation+2
12년 전
CVE-2026-23744 preview

CVE-2026-23744

GitHubinzegosec/cve-2026-23744

MCPJam Inspector <=1.4.2용 익스플로잇으로, 조작된 HTTP 요청을 통해 원격 코드 실행을 유발하여 사용자 상호작용 없이 MCP 서버를 무단 설치할 수 있게 합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
16개월 전
CVE-2026-35616 preview

CVE-2026-35616

GitHubwa6n3r/cve-2026-35616

CVE-2026-35616용 익스플로잇 스크립트로, 유효한 CN을 발견하고 위조 클라이언트 인증서를 생성한 후 사용자 지정 헤더로 보호된 엔드포인트를 탐색하여 Fortinet API의 인증서 체인 검증을 우회합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
16개월 전
cve-2021-41773 preview

cve-2021-41773

GitHubvuongnv3389-sec/cve-2021-41773

Dockerized Apache HTTP Server 경로 탐색 및 RCE(CVE-2021-41773) 개념 증명으로, 빌드 지침과 curl 기반 악용 단계를 포함합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
4년 전
CVE-2021-32648 preview

CVE-2021-32648

GitHubimmersive-labs-sec/cve-2021-32648

# OctoberCMS 인증 우회(CVE-2021-32648) PoC 익스플로잇 OctoberCMS 인증 우회(CVE-2021-32648)에 대한 개념 증명 익스플로잇으로, 무단 접근을 시연하고 보안 테스트를 위한 동작하는 PoC를 제공합니다.
authentication-authorizationvulnerability-analysisexploitation+2
124년 전
CVE-2026-33439-PoC preview

CVE-2026-33439-PoC

GitHubibonok/cve-2026-33439-poc

OpenAM 사전 인증 RCE(CVE-2026-33439)를 위한 익스플로잇으로, Java 역직렬화 가젯 체인을 사용하여 명령을 실행하고 출력을 HTTP 응답에 직접 반환합니다.
vulnerability-analysisexploitationweb-application-exploitation+3
25개월 전
ai-agent-security-research preview

ai-agent-security-research

GitHubhodgeluke/ai-agent-security-research

AI 코딩 에이전트 인프라에 대한 공개 보안 연구. CVE-2026-22812 및 CVE-2026-22813에 대한 에이전트 실행 가능한 수정 매니페스트.
cloud-infrastructure-securityvulnerability-analysisweb-security+1
16개월 전
susvibes-jupyter-server-cve-2026-35397 preview

susvibes-jupyter-server-cve-2026-35397

GitHubhiteshgorana/susvibes-jupyter-server-cve-2026-35397

Jupyter Server에서 마스킹된 경로 해석 수정을 재구현하기 위한 벤치마크 작업으로, 루트 디렉터리 경계 적용을 평가하는 기능 및 숨겨진 보안 테스트가 포함되어 있습니다.
static-analysisvulnerability-analysiscode-analysis+3
5개월 전
CVE-2023-7028 preview

CVE-2023-7028

GitHubthanhlam-attt/cve-2023-7028

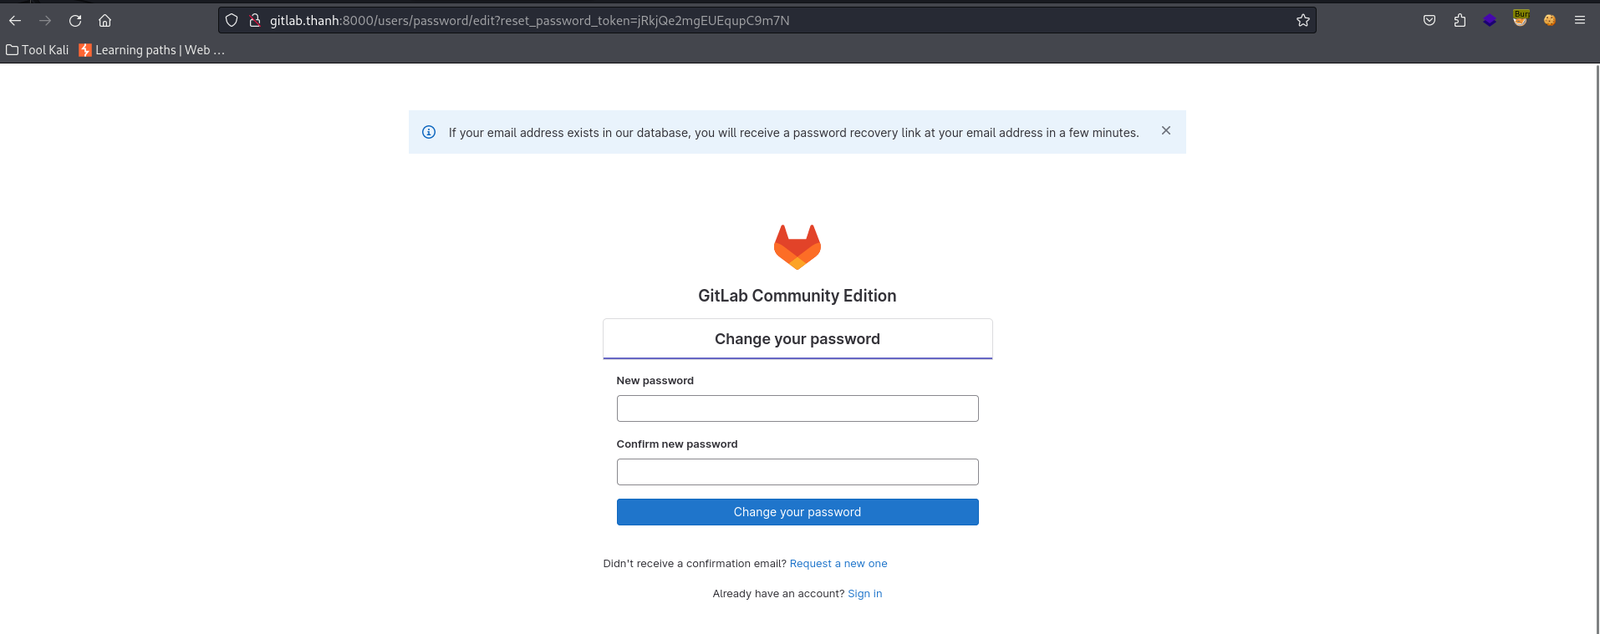
CVE-2023-7028을 통한 GitLab 계정 탈취용 익스플로잇으로, 공격자 이메일을 주입하여 비밀번호 재설정 토큰을 받음으로써 비밀번호 재설정 우회를 시연합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
22년 전
CVE-2026-4406 preview

CVE-2026-4406

GitHubhann1bl3l3ct3r/cve-2026-4406

The Gravity Forms 플러그인(버전 2.9.28까지 테스트됨)은 `gform_get_config` AJAX 액션의 `form_ids` 매개변수를 통해 인증되지 않은 반사형 크로스사이트 스크립팅(XSS) 취약점에 노출되어 있습니다.
vulnerability-analysisexploitationweb-application-exploitation+2
6개월 전
CVE-2026-4112 preview

CVE-2026-4112

GitHubhann1bl3l3ct3r/cve-2026-4112

SonicWall SMA1000 시리즈 어플라이언스의 SQL 명령에 사용되는 특수 요소의 부적절한 중화(“SQL Injection”)로 인해 읽기 전용 관리자 권한을 가진 원격 인증 공격자가 기본 관리자로 권한을 상승시킬 수 있습니다.
privilege-escalationvulnerability-analysisexploitation+2
16개월 전
CVE-2026-1312 preview

CVE-2026-1312

GitHubsw0rd1ight/cve-2026-1312

CVE-2026-1312, Django SQL 인젝션 취약점을 Docker 기반 환경과 단계별 PoC로 재현하여 보안 테스트를 수행합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
28개월 전
CVE-2026-1207 preview

CVE-2026-1207

GitHubsw0rd1ight/cve-2026-1207

Django 프레임워크에서 PostGIS로 지리 래스터(raster) 데이터를 쿼리할 때, 검증되지 않은 사용자 입력을 band index(밴드 인덱스) 매개변수로 직접 사용하면 SQL 인젝션이 발생합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
35개월 전
CVE-2026-41551 preview

CVE-2026-41551

GitHubselecthch/cve-2026-41551

# CVE-2026-41551 개념 증명 익스플로잇 Siemens ROS# file_server의 경로 탐색 취약점으로, 조작된 package:// 요청을 통해 원격 파일 읽기를 시연합니다.
reconnaissancevulnerability-analysisexploitation+3
11개월 전
CVE-2026-42141-xibo-ssrf preview

CVE-2026-42141-xibo-ssrf

GitHubh4zaz/cve-2026-42141-xibo-ssrf

Xibo CMS의 uploadUrl 엔드포인트를 통한 SSRF 개념 증명으로, 인증된 서버 측 요청 위조를 통해 내부 리소스에 접근하는 것을 시연합니다.

vulnerability-analysisexploitationweb-application-exploitation+2
5개월 전
이전1…9899100다음








