
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Web Security — 97페이지 | Kitploit
카테고리

Web Security

Tools for testing, exploiting, and securing web applications and APIs.

Kitploit 추천
추천 도구

10 선택됨
zaproxy preview#1

zaproxy

GitHubzaproxy/zaproxy
15.6k6일 전
nuclei preview#2

nuclei

GitHubprojectdiscovery/nuclei
30.4k0일 전
sqlmap preview#3

sqlmap

GitHubsqlmapproject/sqlmap
38.2k1일 전
ffuf preview#4

ffuf

GitHubffuf/ffuf
16.5k25일 전
dirsearch preview#5

dirsearch

GitHubmaurosoria/dirsearch
14.6k3일 전
feroxbuster preview#6

feroxbuster

GitHubepi052/feroxbuster
8.0k6일 전
nikto preview#7

nikto

GitHubsullo/nikto
10.6k2개월 전
wpscan preview#8

wpscan

GitHubwpscanteam/wpscan
9.7k22일 전
XSStrike preview#9

XSStrike

GitHubs0md3v/xsstrike
15.1k1년 전
wapiti preview#10

wapiti

GitHubwapiti-scanner/wapiti
1.9k17일 전
최신관련성인기최근 업데이트
19017 결과
CVE-2021-42342 preview

CVE-2021-42342

GitHubmr-xn/cve-2021-42342

# CVE-2021-42342 개념 증명 익스플로잇 GoAhead 웹 서버의 원격 코드 실행 취약점인 CVE-2021-42342에 대한 개념 증명 익스플로잇으로, CGI를 통한 LD_PRELOAD 주입을 시연하여 코드 실행 및 리버스 셸을 달성합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
414년 전
CVE-2026-31844 preview

CVE-2026-31844

GitHubmothra-1/cve-2026-31844

# Koha 도서관 관리 시스템용 인증 SQL 인젝션 스캐너 (CVE-2026-31844) 부울 기반 블라인드 기법을 사용하여 취약점을 검증하고 데이터를 추출하는 Koha 도서관 관리 시스템용 인증 SQL 인젝션 스캐너입니다.
vulnerability-scannersexploitationweb-application-exploitation+2
17개월 전
CVE-2026-30952-PoC preview

CVE-2026-30952-PoC

GitHubmorielharush/cve-2026-30952-poc

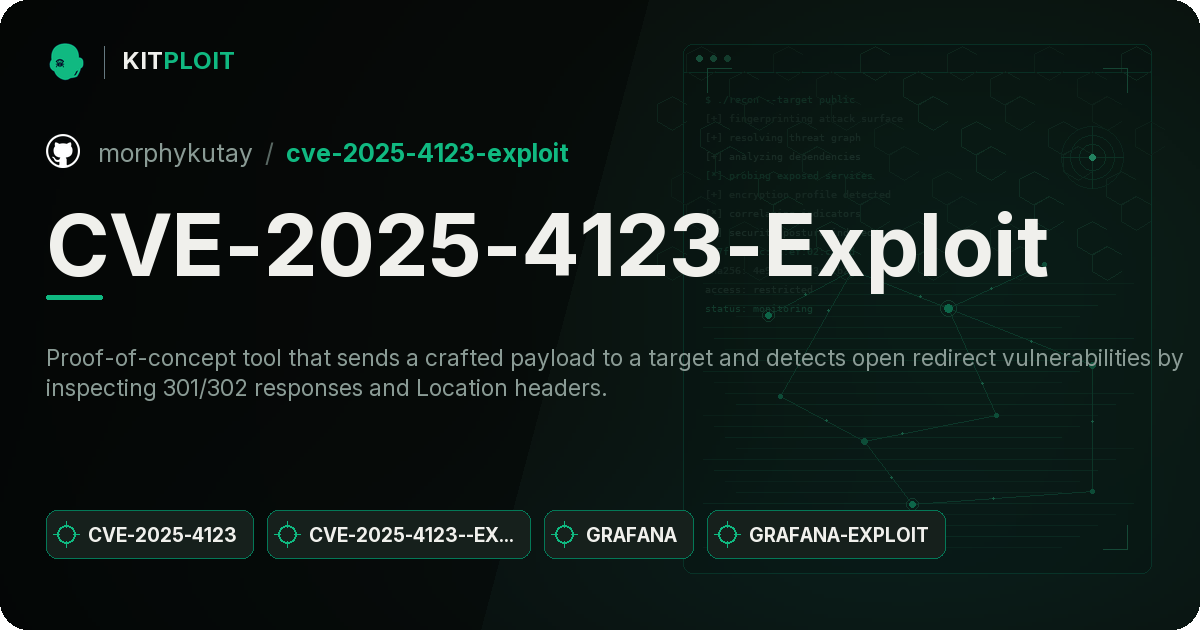
# CVE-2026-30952 PoC: liquidjs의 layout, render 및 include 태그에서 절대 경로를 통한 경로 탐색 취약점
vulnerability-analysisexploitationweb-application-exploitation+1
7개월 전
CVE-2025-4123-Exploit preview

CVE-2025-4123-Exploit

GitHubmorphykutay/cve-2025-4123-exploit

Proof-of-concept 도구로, 대상에 제작된 페이로드를 전송하고 301/302 응답 및 Location 헤더를 검사하여 오픈 리다이렉트 취약점을 탐지합니다.
vulnerability-analysisexploitationweb-application-exploitation+1
1년 전
cve-2026-5147-exp preview

cve-2026-5147-exp

GitHublan1oc/cve-2026-5147-exp

CVE-2026-5147용 익스플로잇 스크립트로, MySQL 인터페이스를 대상으로 부울 기반 및 시간 기반 블라인드 SQL 인젝션을 수행하여 버전, 데이터베이스, 스키마 및 데이터를 추출합니다. 보정(calibration), 덤프 하위 명령 및 구성 가능한 페이로드를…
vulnerability-analysisexploitationweb-application-exploitation+1
6개월 전
CVE-2026-7482 preview

CVE-2026-7482

GitHubkaleth4/cve-2026-7482

CVE-2026-7482에 대한 기술 분석 및 교육 문서로, Ollama의 GGUF 로더에서 발생하는 치명적인 힙 버퍼 오버리드(heap buffer over-read) 취약점, 악용 체인, 영향 및 완화 전략을 다룹니다.
vulnerability-analysisexploitationweb-security+2
5개월 전
CVE-2025-56381 preview

CVE-2025-56381

GitHubmoalali/cve-2025-56381

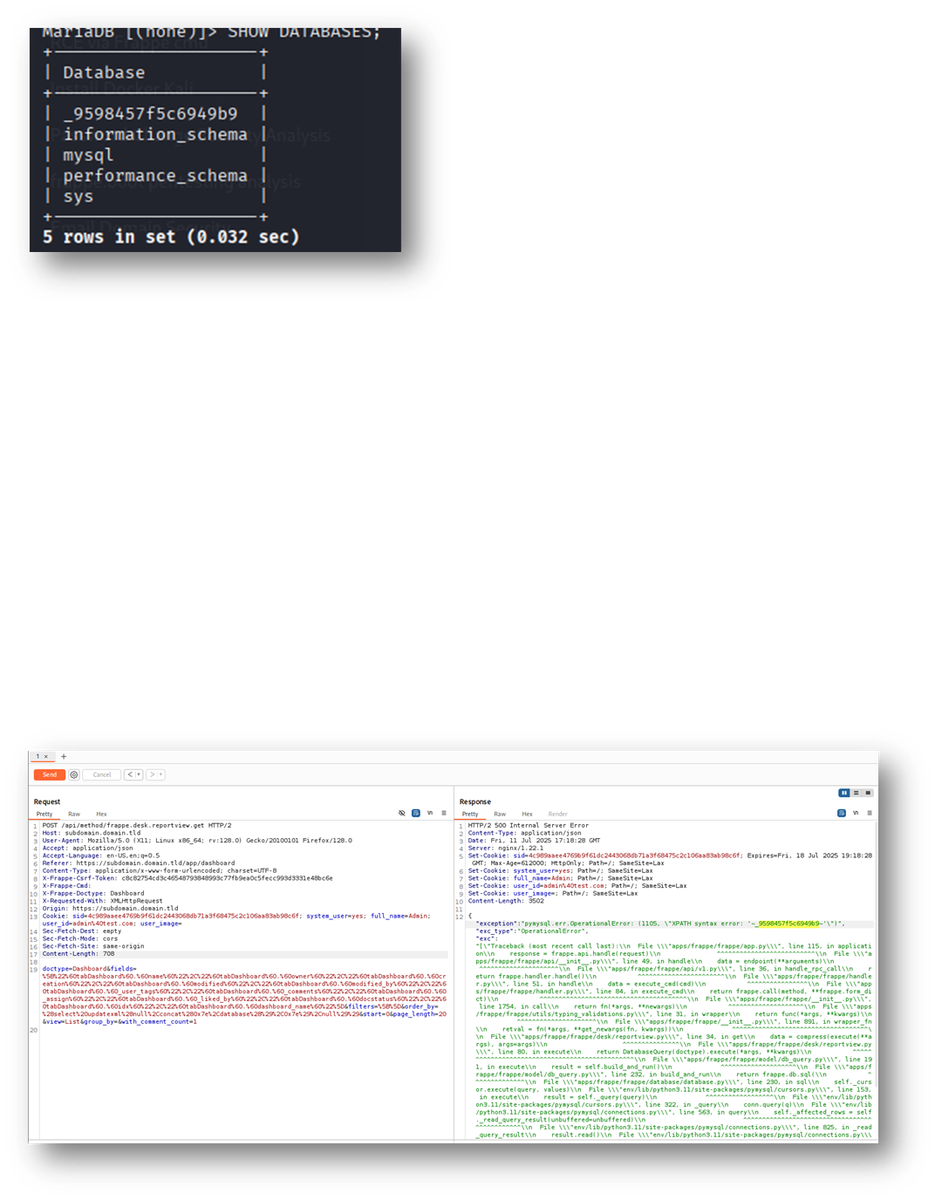
ERPNext v15.67.0에서 /api/method/frappe.desk.reportview.get 엔드포인트의 order_by 및 group_by 매개변수를 통해 여러 SQL 인젝션 취약점이 발견되었습니다.
vulnerability-analysisexploitationweb-application-exploitation+2
11년 전
CVE-2026-3304 preview

CVE-2026-3304

GitHubmkway/cve-2026-3304

# CVE-2026-3304 재현 실험실 Multer의 비동기 fileFilter 경쟁 조건으로 인해 고아 임시 파일을 통해 디스크가 고갈되는 취약점을 재현하는 실험실입니다. 취약한 Docker 서버와 패치된 Docker 서버, 익스플로잇 스크립트, 근본 원인…
vulnerability-analysisexploitationweb-security+2
7개월 전
CVE-2021-44593 preview

CVE-2021-44593

GitHubmister-joe/cve-2021-44593

공개 공개 및 CVE-2021-44593에 대한 분석 문서로, Simple College Website의 인증되지 않은 SQL 인젝션으로 인해 임의 파일 업로드 및 원격 코드 실행으로 이어지는 취약점입니다.
vulnerability-analysisexploitationweb-application-exploitation+2
24년 전
CVE-2026-31908 preview

CVE-2026-31908

GitHubmehranturk/cve-2026-31908

# CVE-2026-31908 개념 증명 익스플로잇 Apache APISIX의 치명적인 헤더 주입 취약점인 CVE-2026-31908에 대한 개념 증명 익스플로잇으로, forward-auth 플러그인의 CRLF 주입을 통한 인증 우회 및 권한 상승을 시연합니다.
vulnerability-analysisexploitationweb-application-exploitation+3
16개월 전
CVE-2026-30498 preview

CVE-2026-30498

GitHubmehdi-ben-hamou/cve-2026-30498

교육용 CSRF 취약점 데모로, 통제된 실습 환경을 포함하며 개념 증명 익스플로잇과 적절한 CSRF 보호 기능이 적용된 수정 버전을 제공합니다.
vulnerability-analysisexploitationweb-security+3
17개월 전
Exploit-CVE-2026-1357 preview

Exploit-CVE-2026-1357

GitHubitsismarcos/exploit-cve-2026-1357

CVE-2026-1357에 대한 WordPress WPVivid 플러그인 익스플로잇으로, 조작된 AES 암호화 페이로드와 디렉터리 트래버설을 통해 원격 코드 실행을 가능하게 하여 웹셸을 업로드합니다.
vulnerability-scannersexploitationweb-application-exploitation+2
18개월 전
cve-2026-24858 preview

cve-2026-24858

GitHubgagaltotal/cve-2026-24858

Python 헬퍼로 Fortinet 웹 관리에서 CVE-2026-24858 SSO 인증 우회를 스캔하고, 사용자 승인을 받아 명시적 페이로드를 선택적으로 전송합니다.
vulnerability-scannersexploitationweb-application-exploitation+2
18개월 전
marimo_CVE-2026-39987_RCE_PoC preview

marimo_CVE-2026-39987_RCE_PoC

GitHubfevar54/marimo_cve-2026-39987_rce_poc

CVE-2026-39987 PoC: Marimo 0.23.0 미만에서 WebSocket을 통한 사전 인증 RCE (CVSS 9.3)
reconnaissancevulnerability-analysisexploitation+3
6개월 전
CVE-2026-3786 preview

CVE-2026-3786

GitHubmefhika120/cve-2026-3786

CVE-2026-3786에 대한 개념 증명 익스플로잇으로, EasyTheme의 SQL 인젝션 취약점을 악용하여 보안 연구 목적으로 데이터베이스 조작을 시연합니다.
vulnerability-analysisexploitationweb-application-exploitation
7개월 전
CVE-2024-33297 preview

CVE-2024-33297

GitHubmathsabo/cve-2024-33297

Microweber < 2.0.9에 존재하는 저장형 교차 사이트 스크립팅(XSS) 취약점
vulnerability-analysisexploitationweb-application-exploitation+2
1년 전
CVE-2026-21876 preview

CVE-2026-21876

GitHubmefhika120/cve-2026-21876

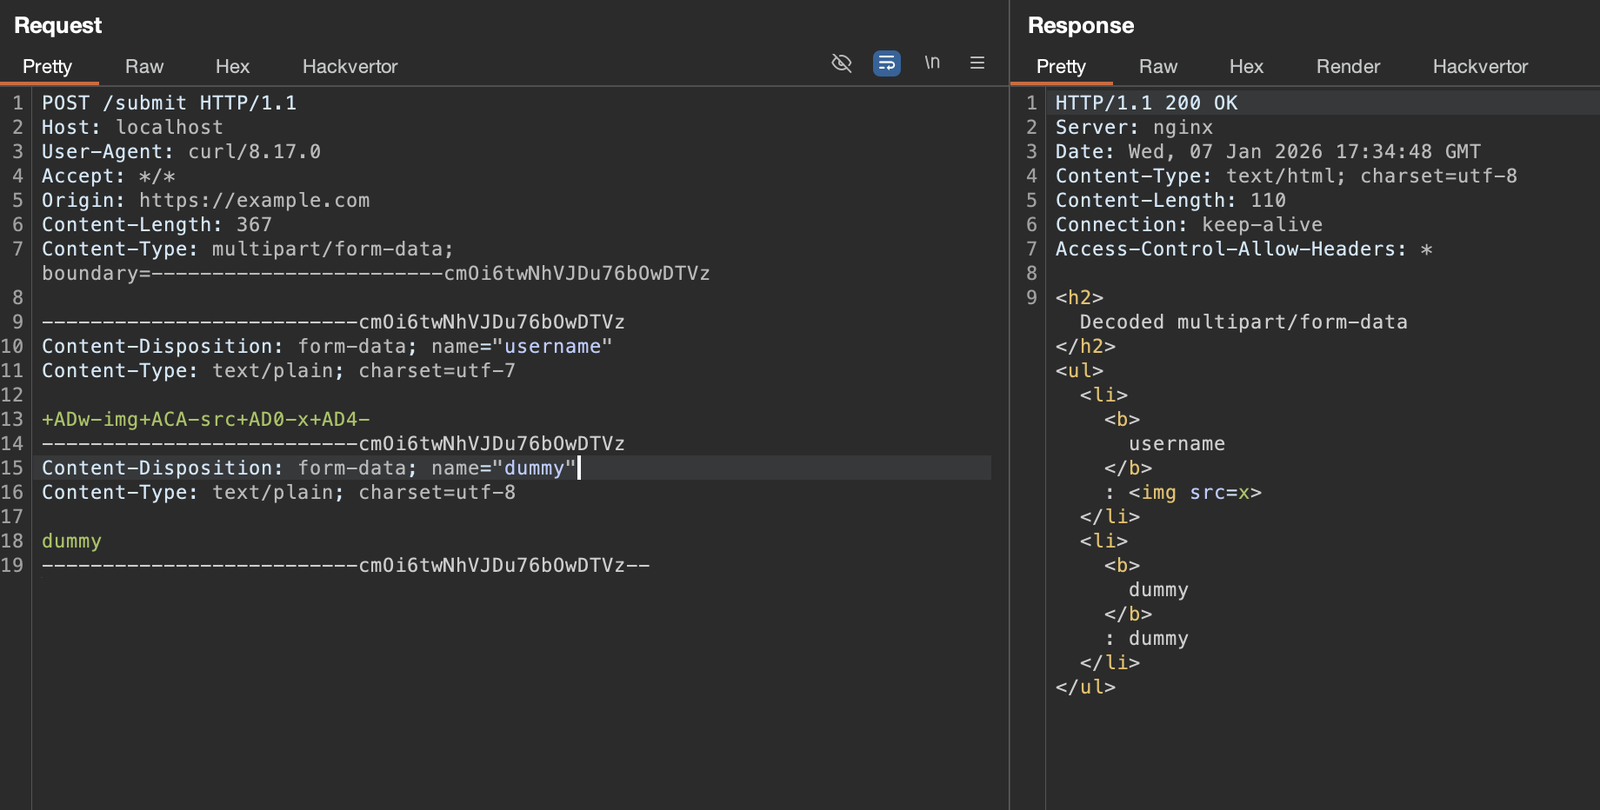
최소 PoC 및 Docker 컨테이너로, multipart charset 처리 방식을 통한 OWASP ModSecurity CRS의 WAF 우회를 시연하며, 이로 인해 XSS 페이로드가 전달됩니다.
vulnerability-analysisexploitationweb-application-exploitation+2
9개월 전
cve-2025-59287-exploit-poc preview

cve-2025-59287-exploit-poc

GitHubmaxymgorn/cve-2025-59287-exploit-poc

CVE-2025-59287에 대한 개념 증명 익스플로잇으로, 안전하지 않은 BinaryFormatter 역직렬화를 통해 WSUS에서 인증 없이 원격 코드 실행(RCE)을 달성하며, 조작된 암호화 쿠키를 통해 SYSTEM 권한을 획득합니다.


vulnerability-analysisexploitationweb-application-exploitation+3
11개월 전
이전1…969798…100다음







