
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 1337g/cve-2017-10271
CVE-2017-10271 WEBLOGIC RCE (테스트됨)
 rabidwh0re/reality_smasher
vRealize RCE + 권한 상승 (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
Nexus Repository Manager 3 취약점(CVE-2020-10199, CVE-2020-10204, CVE-2020-11444)을 위한 PoC 익스플로잇 모음으로, HTTP 엔드포인트를 통한 원격 코드 실행 및 권한 상승을 가능하게 합니다.
 4nth0ny1130/spring4shell_behinder
CVE-2022-22965를 이용한 IceScorpion 웹쉘 스크립트 작성
 ikkisoft/parrotng
Adobe Flex SWF 파일이 CVE-2011-2461에 취약한지 탐지하는 Java 기반 도구로, 명령줄 유틸리티 또는 Burp Suite 수동 스캐너 플러그인으로 사용 가능합니다.
 dunderhay/cve-2020-5902
CVE-2020-5902 (F5 BIG-IP) 대상 Python 익스플로잇 스크립트로, 조작된 HTTP 요청을 통해 로컬 파일 읽기 및 원격 코드 실행을 지원합니다.
 pilfer/idictpy
짜증나는 100% 인증된 해커 지위의 파이썬 스크립트로, Apple ID를 애플 크리스프로 바꿉니다 #nicememe
 striga-ai/cve-2026-23918
Apache httpd mod_http2 스트림 정리 과정의 이중 해제 취약점으로 인증 전 원격 코드 실행 발생
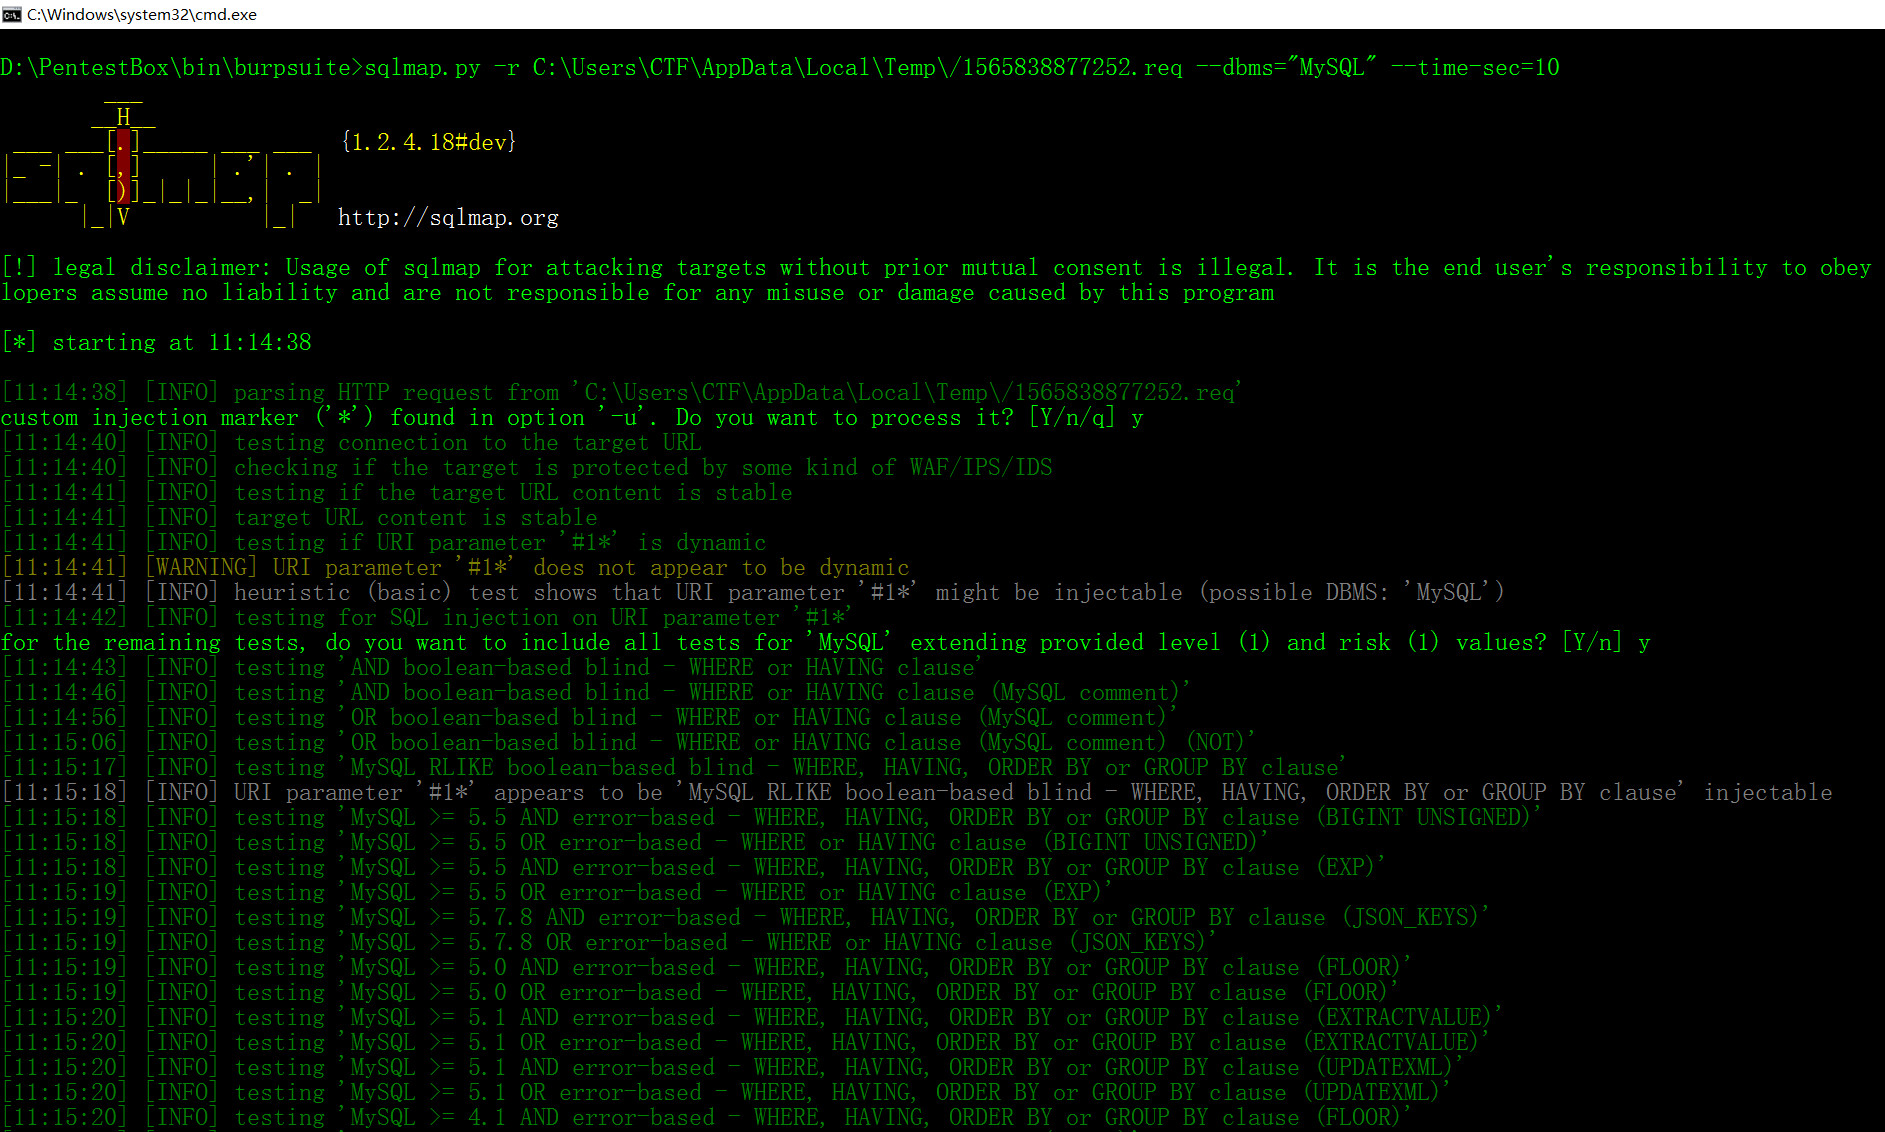 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 eqstlab/cve-2026-85706
CVE-2026-85706에 대한 PoC 및 Docker 랩으로, GitLab CE/EE에서 commits API 라우트 우회와 urlencoded 오류 채널을 통한 인증되지 않은 임의 파일 읽기 취약점입니다.
 ambionics/prestashop-exploits
PrestaShop 쿠키 취약점(CVE-2018-13784)에 대한 익스플로잇/POC 모음
 rickgeex/proxylogon
ProxyLogon은 Microsoft Exchange Server에서 인증을 우회하고 관리자로 가장할 수 있는 취약점인 CVE-2021-26855의 공식적인 일반 명칭입니다. 또한 이 버그를 다른 인증 후 임의 파일 쓰기 취약점인 CVE-2021-27065와…
 fairyming/cve-2020-8840
CVE-2020-8840에 대한 PoC 익스플로잇: FasterXML jackson-databind에서 원격 코드 실행으로 이어지는 JNDI 주입. 환경 설정, 익스플로잇 체인 및 수정 지침을 포함합니다.
 frostb1ten/cve-2024-24576-poc
CVE-2024-24576 사용 사례 예시.
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 PoC 코드 - CVE-2021-25641, 신뢰할 수 없는 데이터의 역직렬화를 통한 RCE; 다양한 가젯으로 <= 2.7.6 버전에 영향
 horizon3ai/cve-2022-28219
ManageEngine ADAudit Plus CVE-2022-28219에 대한 PoC
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Spring Cloud Netflix Hystrix Dashboard 템플릿 해석 취약점 CVE-2021-22053
 shaniidev/bug-reaper
Web2 bug bounty Agent Skill — 증거 기반, AI 쓰레기 없음. HackerOne, Bugcrowd, Intigriti 및 YesWeHack에서 18개의 취약점 클래스를 다룹니다.








