
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: WordPress 코어의 인증되지 않은 원격 코드 실행(RCE)
 deathshotxd/comment2shell
제로클릭 사전 인증 WordPress CVE-2026-93485 익스플로잇 체인: wpautop()의 저장형 XSS가 관리자 세션 플러그인 업로드 및 자체 삭제 웹셸로 확대되며, 스캐너, 셸, Nuclei 템플릿 포함.
 jas502n/oa-tongda-rce
Office Anywhere 네트워크 지능형 사무 시스템
 dxask88ma/weblogic-cve-2023-21839
CVE-2023-21839를 대상으로 하는 Java 기반 익스플로잇으로, Oracle WebLogic Server 버전 12.2.1.3.0 및 12.2.1.4.0을 LDAP 인젝션을 통해 원격 코드 실행을 수행합니다.
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 g0rx/cve-2018-7600-drupal-rce
# CVE-2018-7600 Drupal RCE용 PoC 익스플로잇 모음 — Drupal 7 및 8을 대상으로 하는 여러 스크립트 포함, 대량 익스플로잇 변형도 포함.
 dhmosfunk/7-zip-cve-2025-0411-poc
이 저장소에는 CVE-2025-0411 MotW 우회의 일환으로 POC 시나리오가 포함되어 있습니다.
 hktalent/cve-2020-2551
CVE-2020-2551 poc 익스플로잇 파이썬 Weblogic RCE(원격 코드 실행)를 IIOP로 탐지하는 방법
 traceforce/mcp-xray
MCP 서버를 위한 통합 보안 스캐너로, config, pentest, repo-scan 모드를 제공합니다. CI/CD 통합을 위한 SARIF 보고서를 생성하며, 토큰 및 LLM 분석기를 통해 비밀, 취약점, 잘못된 구성을 탐지합니다.
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - Maciej Pulikowski가 보고한 취약점 | 총 버그 바운티 보상금: $5.000 | CVE-2021-21123 외 5개...
 jas502n/cve-2019-11581
Atlassian JIRA 템플릿 인젝션 취약점 RCE
 h4x0r-dz/cve-2024-21762
Fortinet FortiOS의 경계를 벗어난 쓰기 CVE-2024-21762 취약점
 duc-nt/cve-2020-6287-exploit
CVE-2020-6287에 대한 PoC 사용자만 추가하는 파이썬 PoC로, 관리자 권한은 설정하지 않습니다. metasploit의 @zeroSteiner에게서 영감을 받았습니다. 원본 Metasploit PR 모듈:…
 cyberxml/log4j-poc
CVE-2021-44228 Log4Shell을 위한 Docker 기반 LDAP RCE 익스플로잇 데모
 redteampentesting/cve-2020-13935
Apache Tomcat의 WebSocket 취약점 익스플로잇
 nxenon/h2spacex
HTTP/2 마지막 프레임 동기화(일명 단일 패킷 공격) Scapy 기반 저수준 라이브러리/도구 + 타이밍 공격 익스플로잇
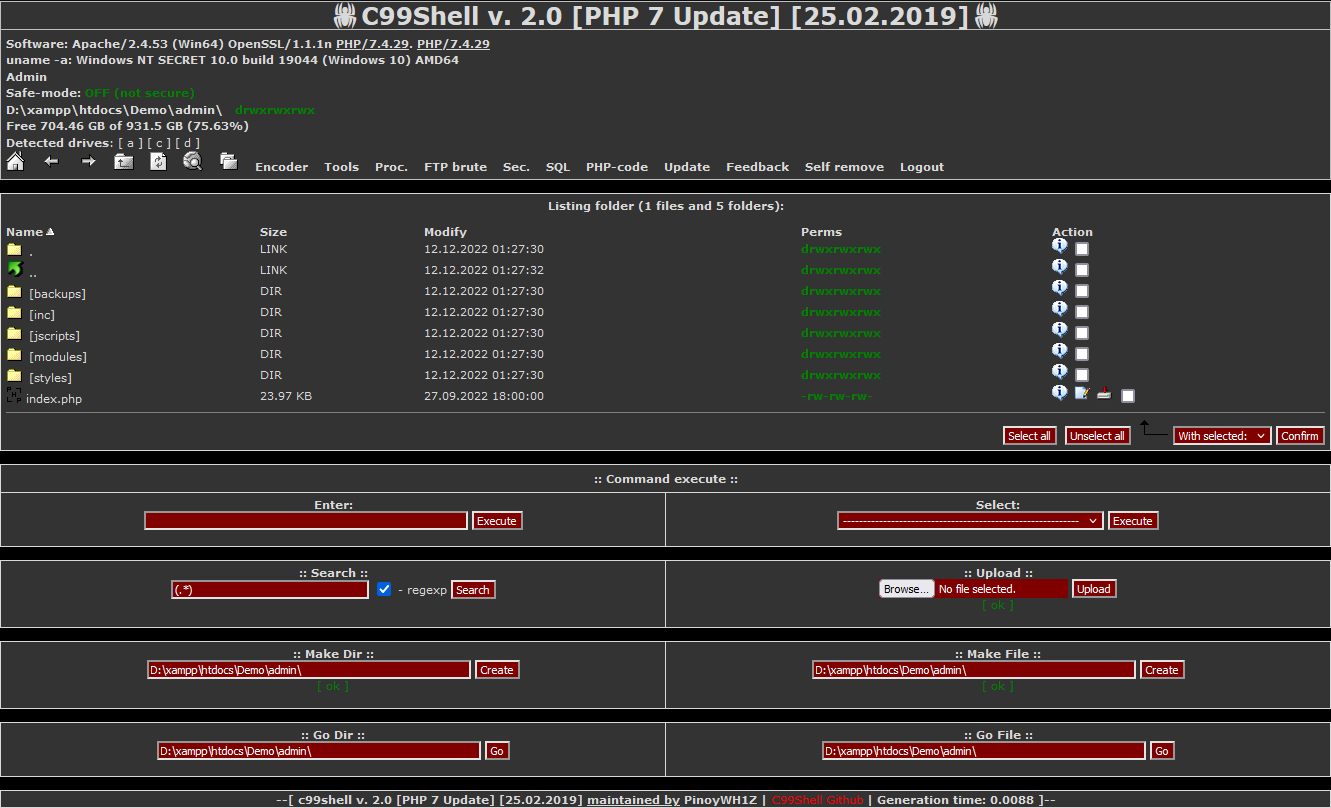 pinoywh1z/c99shell-php7
인기 있는 C99 변형 PHP Shell의 PHP 7 및 safe-build 업데이트
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework는 침투 테스트 지원 도구이자 익스플로잇 프레임워크입니다. 반응형 인터페이스를 통해 웹을 활용해 웹을 공격한다는 원칙을 장려하며, 이동 중에도 침투 테스트(pentest)를 수행할 수 있게 해줍니다.








