
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-44825-Apache-Solr-Scanner — Velocity Template 원격 코드 실행(RCE) 조건과 관련된 CVE-2026-44825의 영향을 받을 수 있는 Apache Solr 인스턴스입니다. | Kitploit
도구/GitHubGitHub/gagaltotal/cve-2026-44825-apache-solr-scanner
Vulnerability ScannersExploitationWeb Application ExploitationPenetration TestingCommand and ControlRemote Access Tool
GitHubgagaltotal/cve-2026-44825-apache-solr-scanner

CVE-2026-44825-Apache-Solr-Scanner

Velocity Template 원격 코드 실행(RCE) 조건과 관련된 CVE-2026-44825의 영향을 받을 수 있는 Apache Solr 인스턴스입니다.

저장소 보기
121293개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2026-44825 Apache Solr Scanner

이 저장소는 CVE-2026-44825와 관련된 Velocity Template 원격 코드 실행(RCE) 조건의 영향을 받을 수 있는 Apache Solr 인스턴스를 탐지하고 테스트하기 위한 Go 기반 스캐너를 포함합니다.

이 도구는 단일 대상 또는 대상 목록을 스캔하고, Solr 엔드포인트를 탐지하며, 인증 확인을 시도하고, 선택적으로 익스플로잇 또는 대화형 RCE 워크플로 모드를 실행할 수 있습니다.

이 프로젝트에 대하여

이 프로젝트는 명시적 허가가 부여된 환경에서의 공인된 보안 연구, 내부 검증, 방어적 테스트를 위해 제작되었습니다.

이 스캐너는 제3자 시스템에 대한 무단 접근이나 남용을 위한 것이 아닙니다.

기능

  • 단일 대상 또는 여러 대상을 포함하는 파일 스캔
  • 일반적인 서비스 엔드포인트를 통해 Apache Solr 인스턴스 탐지
  • 인증 노출 및 기본 자격 증명 후보 확인
  • 스캔 후 취약한 대상에 대한 선택적 익스플로잇
  • 승인된 테스트 시나리오를 위한 대화형 RCE 모드 지원
  • 스캔 결과를 JSON으로 내보내기

요구 사항

  • Go 1.26 이상
  • 대상 Solr 인스턴스에 대한 네트워크 접근
  • 프로덕션 시스템에 대해 실행하기 전에 적절한 권한

빌드

프로젝트 루트에서 다음을 실행합니다:

go build -o solr_scanner .

이 명령은 solr_scanner라는 이름의 바이너리를 생성합니다.
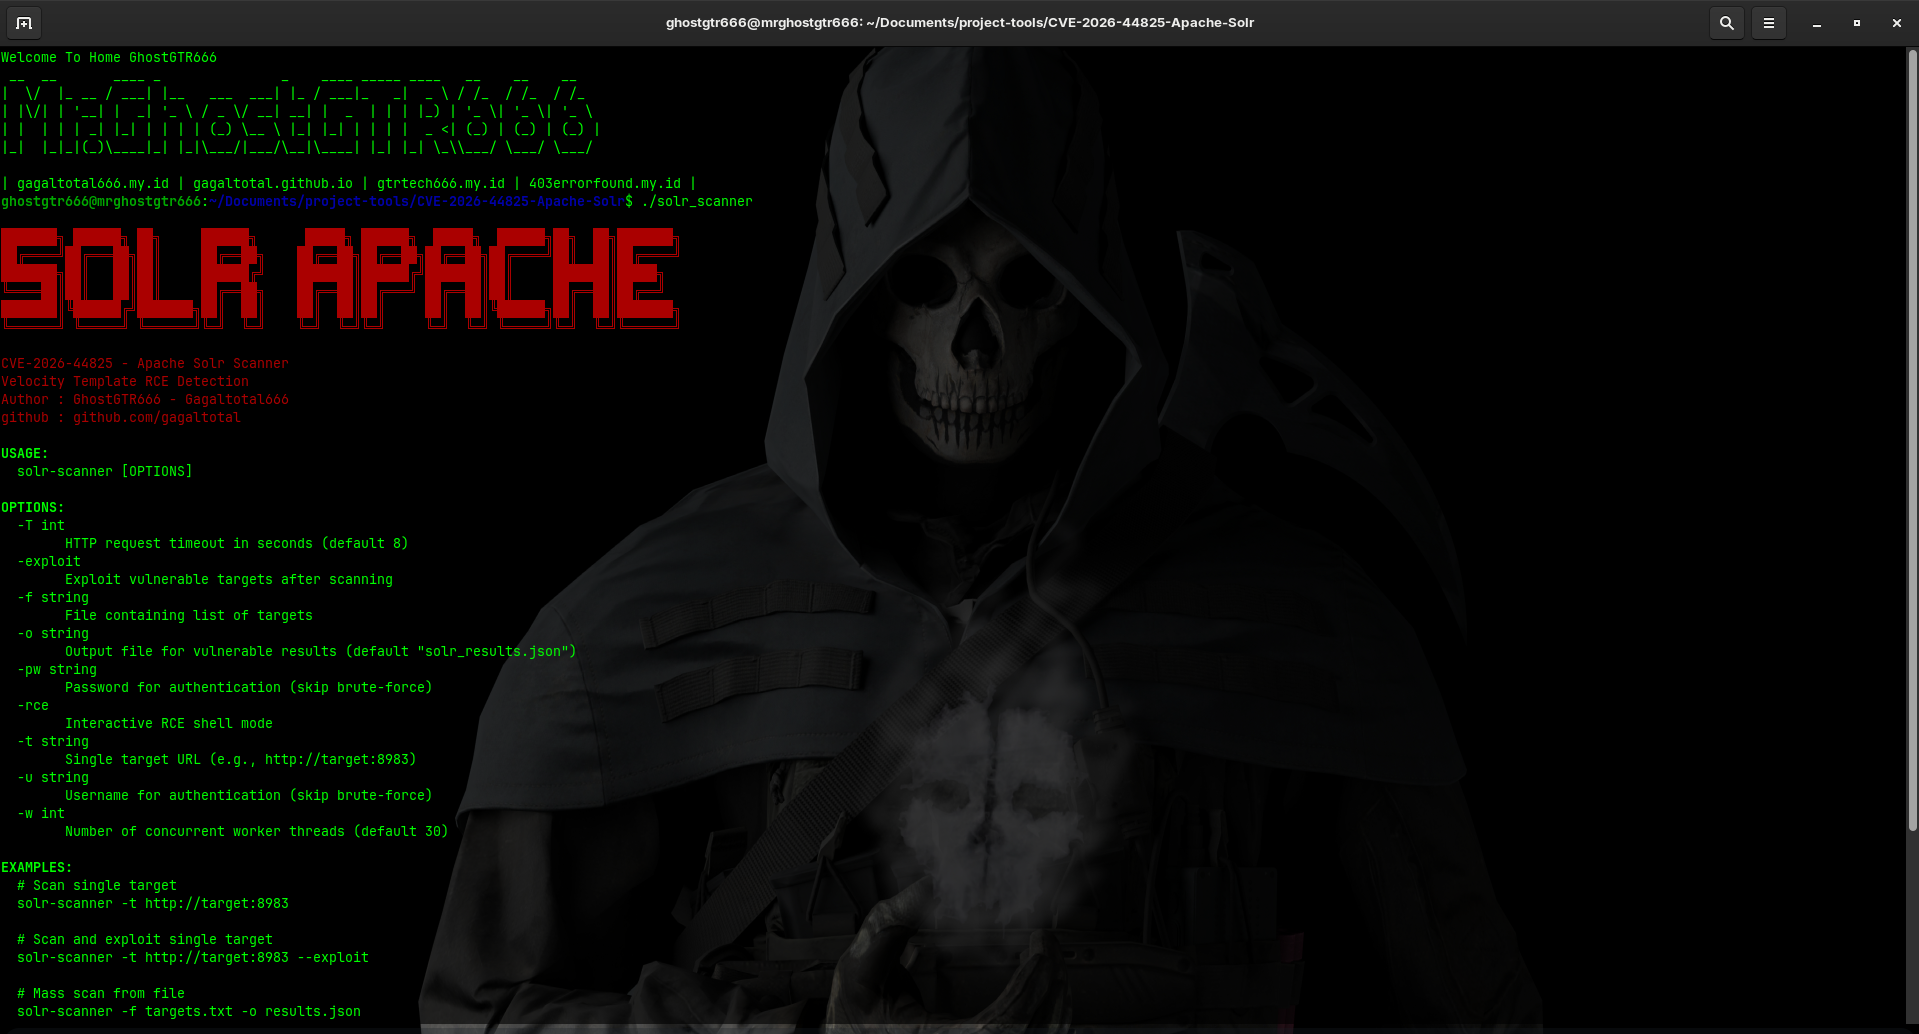
사용법

Screen Capture

단일 대상 스캔

./solr_scanner -t http://target:8983

파일에서 여러 대상 스캔

./solr_scanner -f targets.txt

스캔 및 익스플로잇 시도

./solr_scanner -t http://target:8983 --exploit

대화형 RCE 모드 시작

./solr_scanner -t http://target:8983 --rce

명시적 자격 증명 사용

./solr_scanner -t http://target:8983 --rce -u admin -pw SolrRocks

사용 가능한 플래그

  • -t: 단일 대상 URL
  • -f: 대상 URL 목록이 포함된 파일
  • -exploit: 스캔 후 익스플로잇 시도
  • -rce: 대화형 RCE 모드 시작
  • -u: 인증용 사용자 이름
  • -pw: 인증용 비밀번호
  • -o: 결과 출력 파일
  • -w: 동시 작업자 수
  • -T: HTTP 타임아웃(초)

출력

결과는 기본적으로 -o로 지정된 파일에 JSON으로 기록되며, 기본값은 다음과 같습니다:

solr_results.json

프로젝트 구조

  • solr_main.go: 주요 스캐너 구현
  • go.mod: Go 모듈 정의
  • solr_scanner: 컴파일된 바이너리 출력

면책 조항

이 도구는 명시적 테스트 권한이 있는 환경에서만 사용하십시오. 유지관리자는 이 소프트웨어로 수행된 오용 또는 무단 활동에 대해 책임을 지지 않습니다.

도구 다운로드