
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천

 appliscale/cloud-security-audit
Amazon Web Services를 위한 명령줄 보안 감사 도구
 projectdiscovery/nuclei-templates-ai
기존 템플릿에 아직 포함되지 않은 공개 CVE를 위한 AI 생성 Nuclei 템플릿 저장소로, 탐지 속도와 범위를 향상시킵니다 👾
 peterpt/eternal_check
IP 취약점 검사 - Eternal Blue, Romance, Synergy, Champion, Erraticgopher & Eagerlever 대상
 p3n73st3r/ghazi
Ghazi는 'XSS,SQLi,SSTI,SSRF,RCE and LFI'와 같은 다양한 페이로드를 테스트하기 위한 BurpSuite 플러그인입니다. 여러 탭을 통해 작동하며, 각 탭은 'Proxy' 또는 'Repeater' 탭에서 선택한 탭으로 모든 GET 또는…
 mcp-shark/mcp-shark
Model Context Protocol 통신을 위한 Wireshark와 같은 포렌식 분석 IDE와 MCP 서버 간의 모든 HTTP 요청과 응답을 캡처, 검사, 조사합니다
 einaros/heartbleed-tools
OpenSSL Heartbleed (CVE-2014-0160) 취약점 스캐너, 데이터 마이너 및 RSA 키 복원 도구.
 gotr00t0day/valhalla
Shodan 기반 취약점 스캐너로, dork 쿼리와 IP 목록을 사용하여 노출된 장치를 발견하고 알려진 CVE 및 취약점에 대해 대상을 스캔합니다.
 ynsmroztas/nextssrf
CVE-2026-44578 스캐너 및 Next.js WebSocket 업그레이드 핸들러의 SSRF 취약점을 위한 익스플로잇 도구. 취약한 버전을 탐지하고, 클라우드 메타데이터를 추출하며, 대화형 셸을 통해 IAM 자격 증명을 유출합니다.
 lightspin-tech/red-shadow
AWS IAM 구성을 스캔하여 그룹에 대한 사용자 작업을 제한하지 못하는 잘못 구성된 deny 정책을 감지함으로써 섀도우 관리자를 탐지하고, 권한 상승 탐지 및 수정을 가능하게 합니다.

 thecyberneh/scriptkiddi3
대상 도메인의 잘못된 구성과 보안 문제를 식별하기 위해 서브도메인을 열거하고, URL을 수집하며, Nuclei 스캔을 실행하는 자동 정찰 및 취약점 탐지 도구입니다.
 ammarion/waf-detector
🛡️ 고성능 WAF 및 CDN 탐지 도구. 보호 계층(Cloudflare, Akamai, AWS, Fastly 등)을 식별하고, 우회 페이로드로 효과성 및 적용 테스트를 실행하며, 보안 태세 보고서를 생성합니다. Rust로 제작되었습니다 🦀.
 aether-0/cve-2024-12986
# CVE-2024-12986 스캐너 및 익스플로잇 DrayTek 게이트웨이 장치의 명령 주입 취약점인 CVE-2024-12986을 위한 스캐너 및 익스플로잇입니다. 취약한 대상에서 임의 명령을 실행하기 위한 Bash 스캐너와 Python 대화형 셸을 포함합니다.
 0xmoot/s3sec
AWS S3 인스턴스에 대한 읽기/쓰기/삭제 접근 권한을 확인합니다.
 nccgroup/ccs
정규 표현식 기반 스캐너로, 코드베이스에서 하드코딩된 자격 증명을 탐지합니다. CI/CD 통합을 위해 설계되었으며, 주석을 통한 탐지 억제 기능과 낮은 오탐률을 특징으로 합니다.
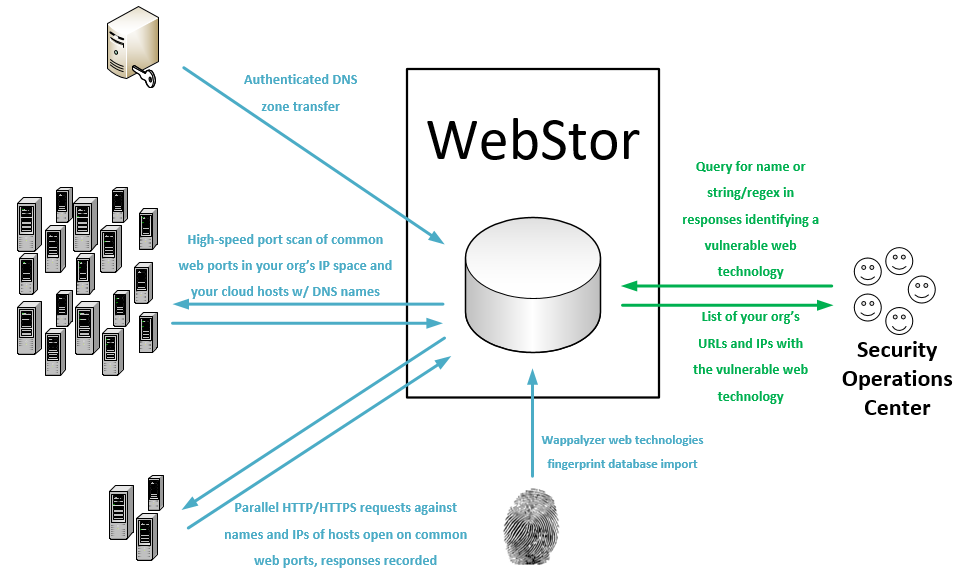 rossgeerlings/webstor
DNS 영역 전송 및 masscan을 통해 조직 네트워크의 모든 웹사이트를 열거하고, 응답을 저장하며, 알려진 취약한 웹 기술 및 사용자 정의 정규식 패턴을 쿼리할 수 있도록 합니다.
 alterakey/trueseeing
비-디컴파일링 iOS/Android 앱 취약점 스캐너 (DC25 데모 랩, CB17)








