
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천
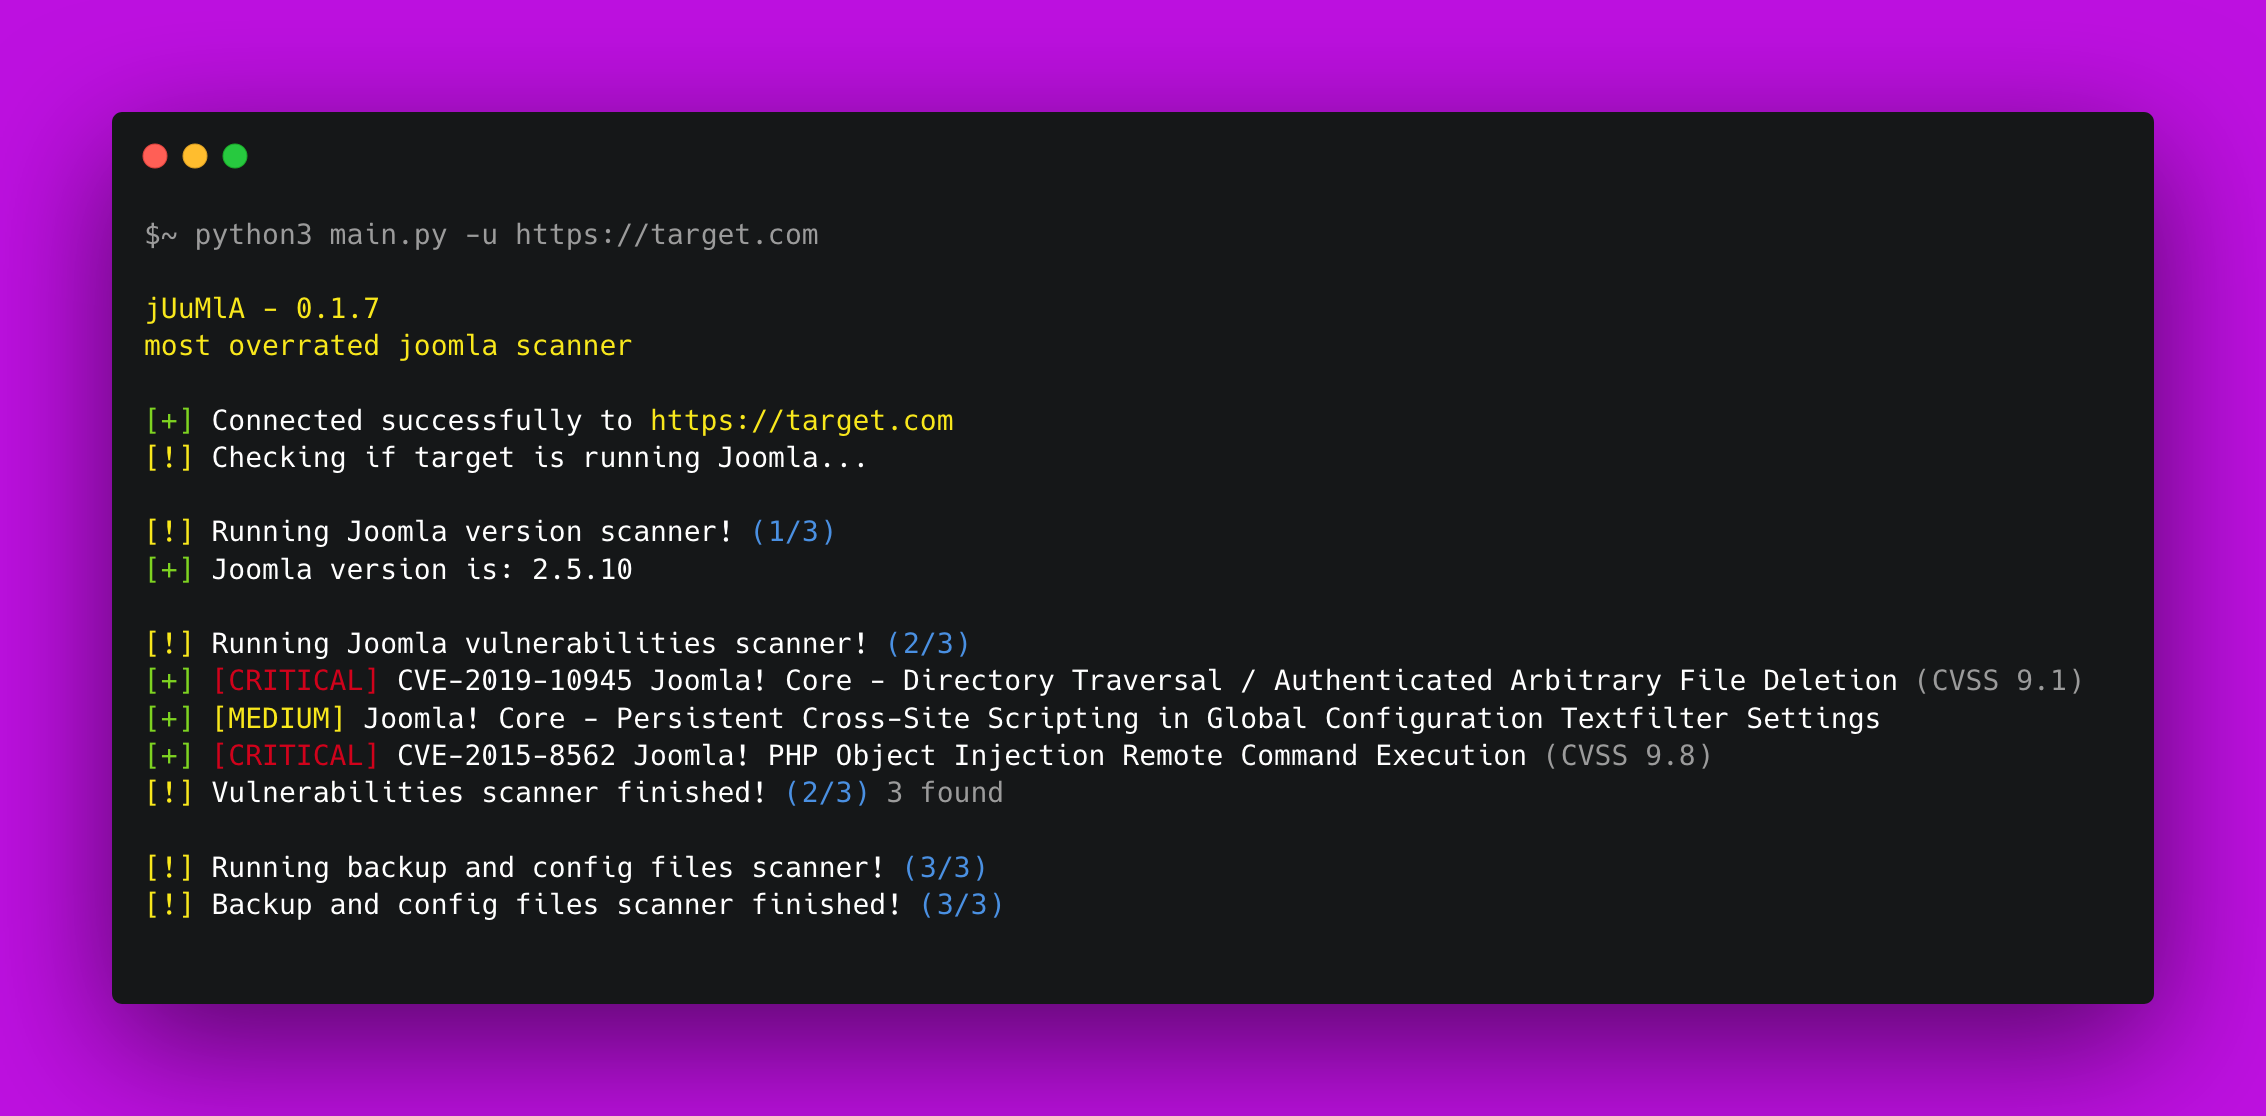
 0xdsm/juumla
🦁 Joomla CMS 프로젝트와 관련된 취약점을 식별하고 스캔하는 Python 프로젝트입니다. 일반적인 잘못된 구성과 공개 취약점을 스캔합니다.
 cro-thehacker/v1ew-s0urce
포트 스캐닝, 정보 수집, 네트워크 스캐닝 모듈을 제공하는 Python 기반 침투 테스트 프레임워크 및 정찰 툴킷으로, 보안 평가에 활용됩니다.

 rawsec/rawsec-cybersecurity-list
침투 테스트, 포렌식, OSINT, 웹 보안, 악성코드 분석, 암호학, CTF, 실습 환경, 학습 경로를 다루는 사이버보안 도구 및 리소스의 엄선된 인벤토리.
 detexploit/detexploit
Windows 플랫폼용 OSS 취약점 스캐너
 atarantini/wpbf
WordPress 블로깅 소프트웨어의 비밀번호 강도를 원격으로 테스트합니다.
 s4dhulabs/vimana-framework
Vimana는 Python API 및 웹 애플리케이션을 감사하기 위한 모듈식 보안 프레임워크입니다. 플러그인 기반 아키텍처를 통해 보안 전문가는 자동 및 수동 기술을 사용하여 Python 프로젝트를 평가, 퍼징 및 분석할 수 있습니다.
 yashpl/mongobuster
공개 MongoDB 인스턴스 찾기
 gach0ng/agentstalker
LLM 에이전트를 위한 엔드투엔드 보안 감사 프레임워크: 정적 AST 및 테인트 모델링, 공격 합성, Docker 샌드박스 재현, MCP 감사를 포함한 결정론적 판정 보고.
 effortlessdevsec/ninjasworkout
의도적으로 취약하게 만든 Node.js 웹 애플리케이션으로, 19개 이상의 보안 취약점(XSS, SSRF, 프로토타입 오염, RCE)을 포함하여 실습형 침투 테스트 및 보안 교육에 사용됩니다.
 buybitart/cyclepatrol
루프에서 도보 Wi-Fi 보안 점검을 수행하고 증거 보고서를 생성하는 Bash 도구입니다. (재발명된 Wi-Fi WarDriving)
 ethicalhackingplayground/erebus
Erebus는 nuclei와 같은 Yaml 기반 템플릿 엔진을 사용하여 파라미터 기반 취약점 스캔을 수행하는 빠른 도구입니다.
 agrawalsmart7/scodescanner
명령줄 정적 분석 스캐너로, 사용자 정의 semgrep 규칙을 사용하여 PHP 및 YAML 소스 코드에서 중대한 취약점을 탐지하며, CI/CD 파이프라인을 위한 Jira 및 Slack 통합 기능을 제공합니다.
 bigsizeme/log4j-check
log4J burp 스캐닝 플러그인, CVE-2021-44228, dnclog.cn 및 burp 내장 DNS 지원, JNDIExploit과 함께 payload 생성 가능
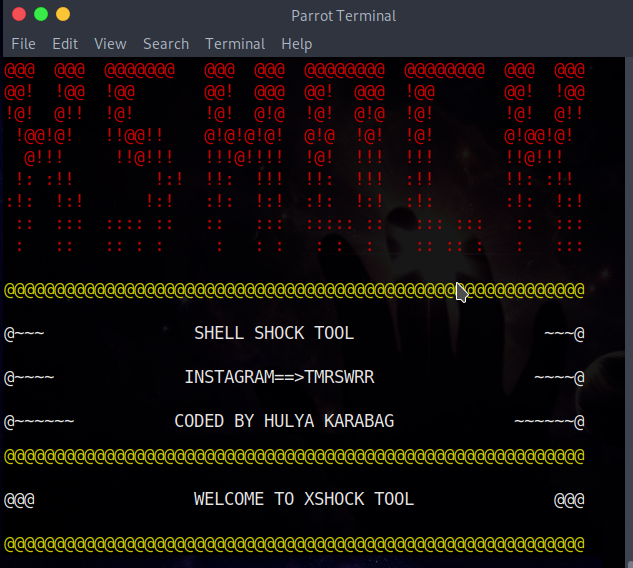 capture0x/xshock
XSHOCK Shellshock 익스플로잇
 owasp/kubelight
OWASP Kubernetes 보안 및 규정 준수 도구 [WIP]
 offseq/threat-finder
Runtime vulnerability scanner: finds CVEs in the services actually running on a host and ranks them by network exposure.
 puzzlepeaches/log4jhorizon
CVE-2021-44228을 VMWare Horizon에서 악용하여 원격 코드 실행 및 그 이상을 수행합니다.
 zer-far/spurt
웹 서버에 과부하를 줄 수 있는 HTTP 스트레스 테스트 도구








