
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천
 cloudquery/cloudquery
클라우드 구성 및 보안 데이터를 위한 데이터 파이프라인입니다. 클라우드 자산 인벤토리, CSPM, FinOps 및 취약점 관리 솔루션을 구축합니다. AWS, Azure, GCP 및 70개 이상의 클라우드 및 SaaS 소스에서 추출합니다.
 chaitin/xray
一款长亭自研的完善的安全评估工具,支持常见 web 安全问题扫描和自定义 poc | 使用之前务必先阅读文档
 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 six2dez/reconftw
reconFTW는 대상 도메인에 대해 자동화된 정찰을 수행하기 위해 설계된 도구로, 최적의 도구 세트를 실행하여 스캐닝을 수행하고 취약점을 찾아냅니다.
 giskard-ai/giskard-oss
🐢 LLM 에이전트용 오픈소스 평가 및 테스트 라이브러리
 awarexone/agentic-bug-hunter
구독 여부와 관계없이 작동하는 AI 기반 버그 바운티 헌팅 툴킷
 shuvonsec/claude-bug-bounty
AI-powered bug bounty hunting toolkit that works with or without subscription.
 greenbone/openvas-scanner
이 저장소에는 Greenbone Community Edition용 스캐너 구성 요소가 포함되어 있습니다.
 docker/docker-bench-security
Docker Bench for Security는 프로덕션 환경에서 Docker 컨테이너를 배포할 때 수십 가지 일반적인 모범 사례를 검사하는 스크립트입니다.
 lirantal/awesome-nodejs-security
Node.js 보안 도구, 정적 분석기, 취약점 스캐너, 그리고 OWASP Top 10, 공급망 보안, 안전한 코딩 관행을 다루는 교육 리소스의 엄선된 디렉토리입니다.
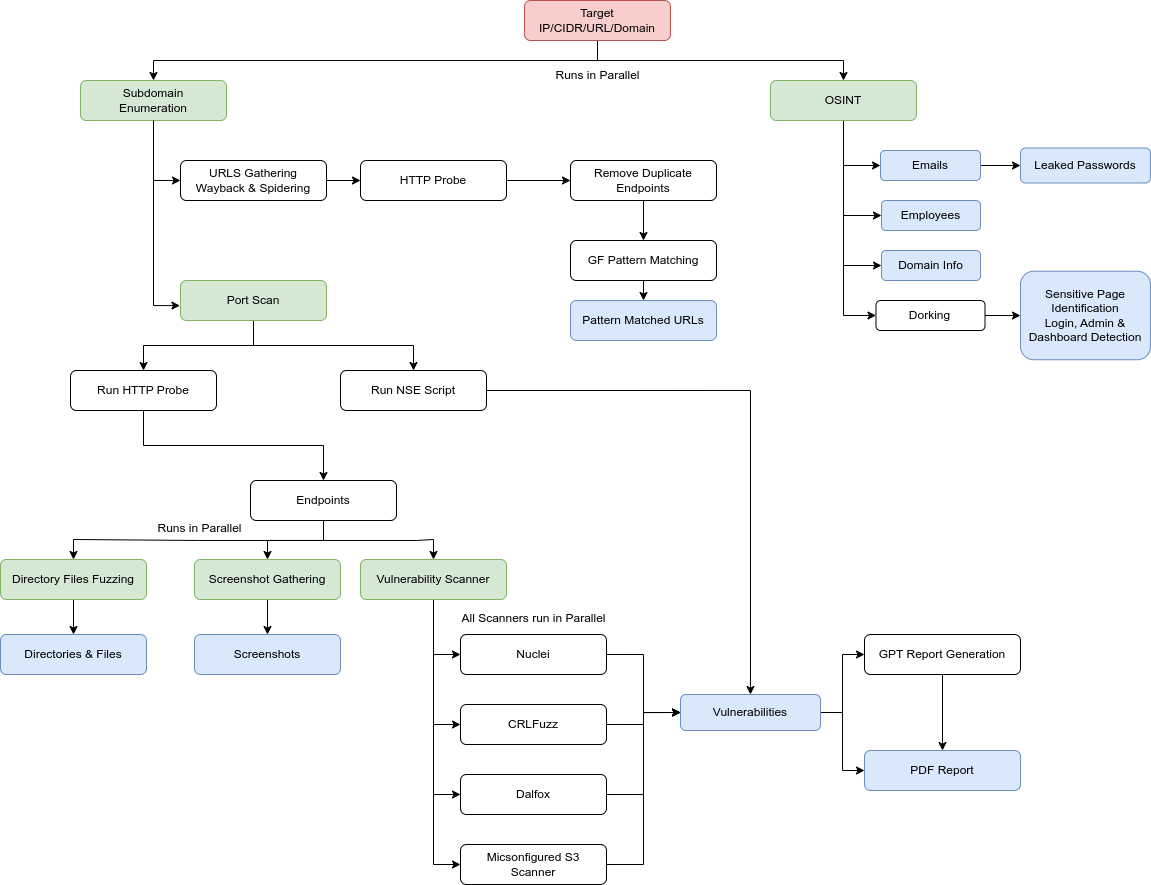 yogeshojha/rengine
reNgine은 웹 애플리케이션을 위한 자동화된 정찰 프레임워크로, 엔진을 통한 고도로 구성 가능한 간소화된 정찰 프로세스, 정찰 데이터 상관 관계 분석 및 구성, 지속적인 모니터링, 데이터베이스 기반, 간단하면서도 직관적인 사용자 인터페이스에 중점을 둡니다.…
 zan8in/afrog
버그 바운티, 펜테스트 및 레드 팀을 위한 보안 도구
 anthropics/oss-scanner
등록된 오픈소스 저장소를 격리된 오프라인 VM에서 빌드하고 보안 취약점을 스캔하여 재현기와 제안된 패치와 함께 결과를 이메일로 전송하는 서비스입니다.
 hhhrrrttt222111/ethical-hacking-tools
윤리적 해킹에 사용되는 도구의 전체 목록 및 사용법
 jonaslejon/malicious-pdf
악성 PDF 테스트 파일을 생성하여 침투 테스트, 버그 바운티 헌팅, 레드 팀 활동에 사용합니다. PDF 뷰어, 변환기, 웹 애플리케이션에서 SSRF, XSS, XXE, NTLM 자격 증명 탈취, 데이터 유출을 테스트합니다. Burp Collaborator 및…
 rhinosecuritylabs/cloudgoat
CloudGoat는 Rhino Security Labs의 "의도적으로 취약하게 설계된" AWS 배포 도구입니다.
 perplexityai/bumblebee
디스크 상의 패키지, 확장 프로그램 및 개발자 도구 메타데이터를 위한 읽기 전용 개발자 엔드포인트 스캐너로, 알려진 소프트웨어 공급망 손상에 대한 노출을 확인하기 위해 구축되었습니다.







