
 #1

 anshumanpattnaik/http-request-smuggling
HTTP Request Smuggling 취약점을 시간 지연 분석을 통해 탐지하는 CLI 도구로, 자동화된 보안 테스트를 위해 CL.TE 및 TE.CL 페이로드가 내장되어 있습니다.
 depthsecurity/relayking-depth
도메인을 장악하세요. 최상위로 중계하세요.
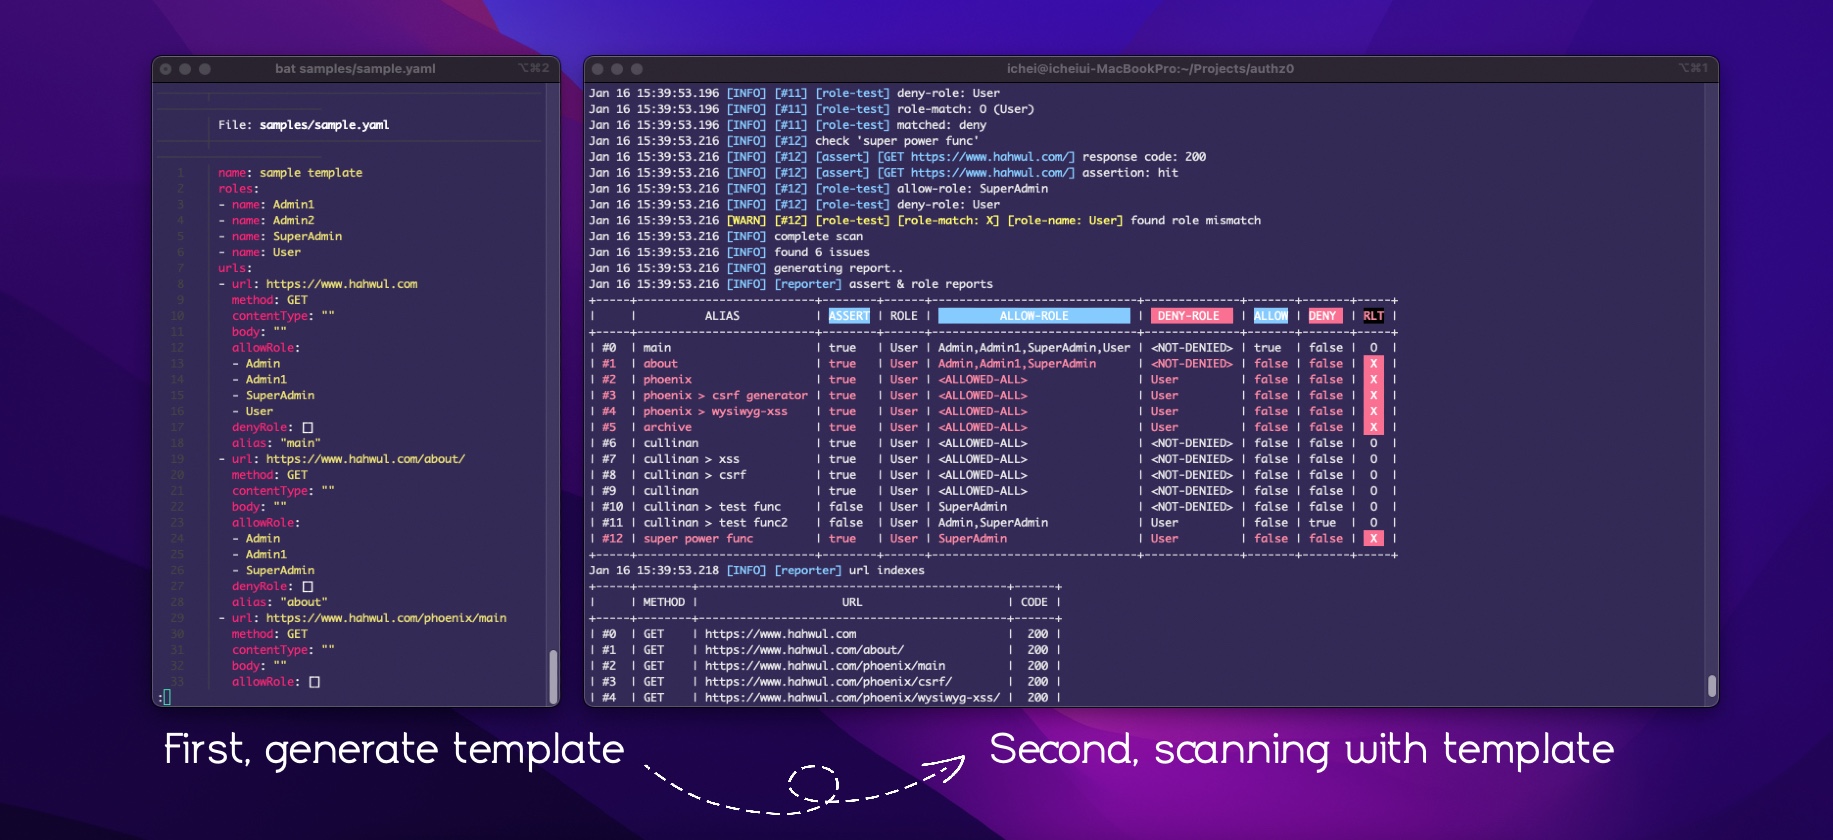 hahwul/authz0
YAML 템플릿을 사용하여 역할 기반 자격 증명으로 URL을 스캔하여 무단 액세스를 탐지하는 자동화된 인가 테스트 도구입니다.
 google/gcp_scanner
GCP 리소스 스캐너로, Google Cloud Platform 전반에 걸쳐 클라우드 서비스, 프로젝트 및 IAM 권한을 열거하여 손상된 자격 증명의 액세스 수준을 평가합니다.
 riramar/hsecscan
HTTP 응답 헤더용 보안 스캐너.
 bountystrike/bountystrike-sh
가난한(부자?) 사람의 버그 바운티 파이프라인 https://dubell.io
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, 스캐너 도구
 sapt01/hbsqli
헤더 기반 블라인드 SQL 인젝션 테스트를 위한 자동화 도구
 0sec-labs/foxguard
빠른 범용 코드 보안 스캐너로, Rust로 작성되었습니다. 모든 기능이 포함되어 있습니다: 14개 언어 지원, 분류를 위한 TUI, 비밀 정보, 양자 이후 감사, 차이 인식 스캔 등 𓃥

 gildasio/h2t
h2t (HTTP Hardening Tool)는 웹사이트를 스캔하고 적용할 보안 헤더를 제안합니다.
 1n3/massbleed
MassBleed SSL 취약점 스캐너
 kleiton0x00/ppmap
GO로 작성된 스캐너/익스플로잇 도구로, 알려진 가젯을 악용하여 클라이언트 측 Prototype Pollution을 통해 XSS를 유발합니다.
 volkandindar/agartha
LFI, RCE, SQLi)와 같은 인젝션 결함, 인증/권한 문제, HTTP 403 접속 위반을 식별하는 Burp Suite 확장 프로그램입니다. 동적 페이로드 생성을 지원하며(BCheck 문법 포함), Bambdas 스크립트를 자동으로 생성할 수 있습니다. 또한…
 yalcinyolalan/wssat
웹 서비스 보안 평가 도구
 cyb0r9/ispy
ispy V1.0 - Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) 스캐너 및 익스플로잇 ( Metasploit 자동화 )









