#1

 silverhack/monkey365
Microsoft 365, Azure 및 Entra ID를 위한 PowerShell 기반 보안 평가 프레임워크. 잘못된 구성, CIS 벤치마크 준수 여부 및 클라우드 보안 상태를 구조화된 보고와 함께 스캔합니다.
 ascit31/dark-moon
자율 AI 침투 테스트 엔진 — 웹, 클라우드, AD 및 Kubernetes 전반에 걸친 지속적인 공격적 보안. 에이전트 기반 추론 + 실제 익스플로잇 실행으로 증거 기반 취약점을 제공합니다. 프라이버시 게이트웨이: LLM은 실제 IP, 호스트, 자격 증명 또는…
 1n3/brutex
대상에서 실행 중인 모든 서비스를 자동으로 브루트포스합니다.
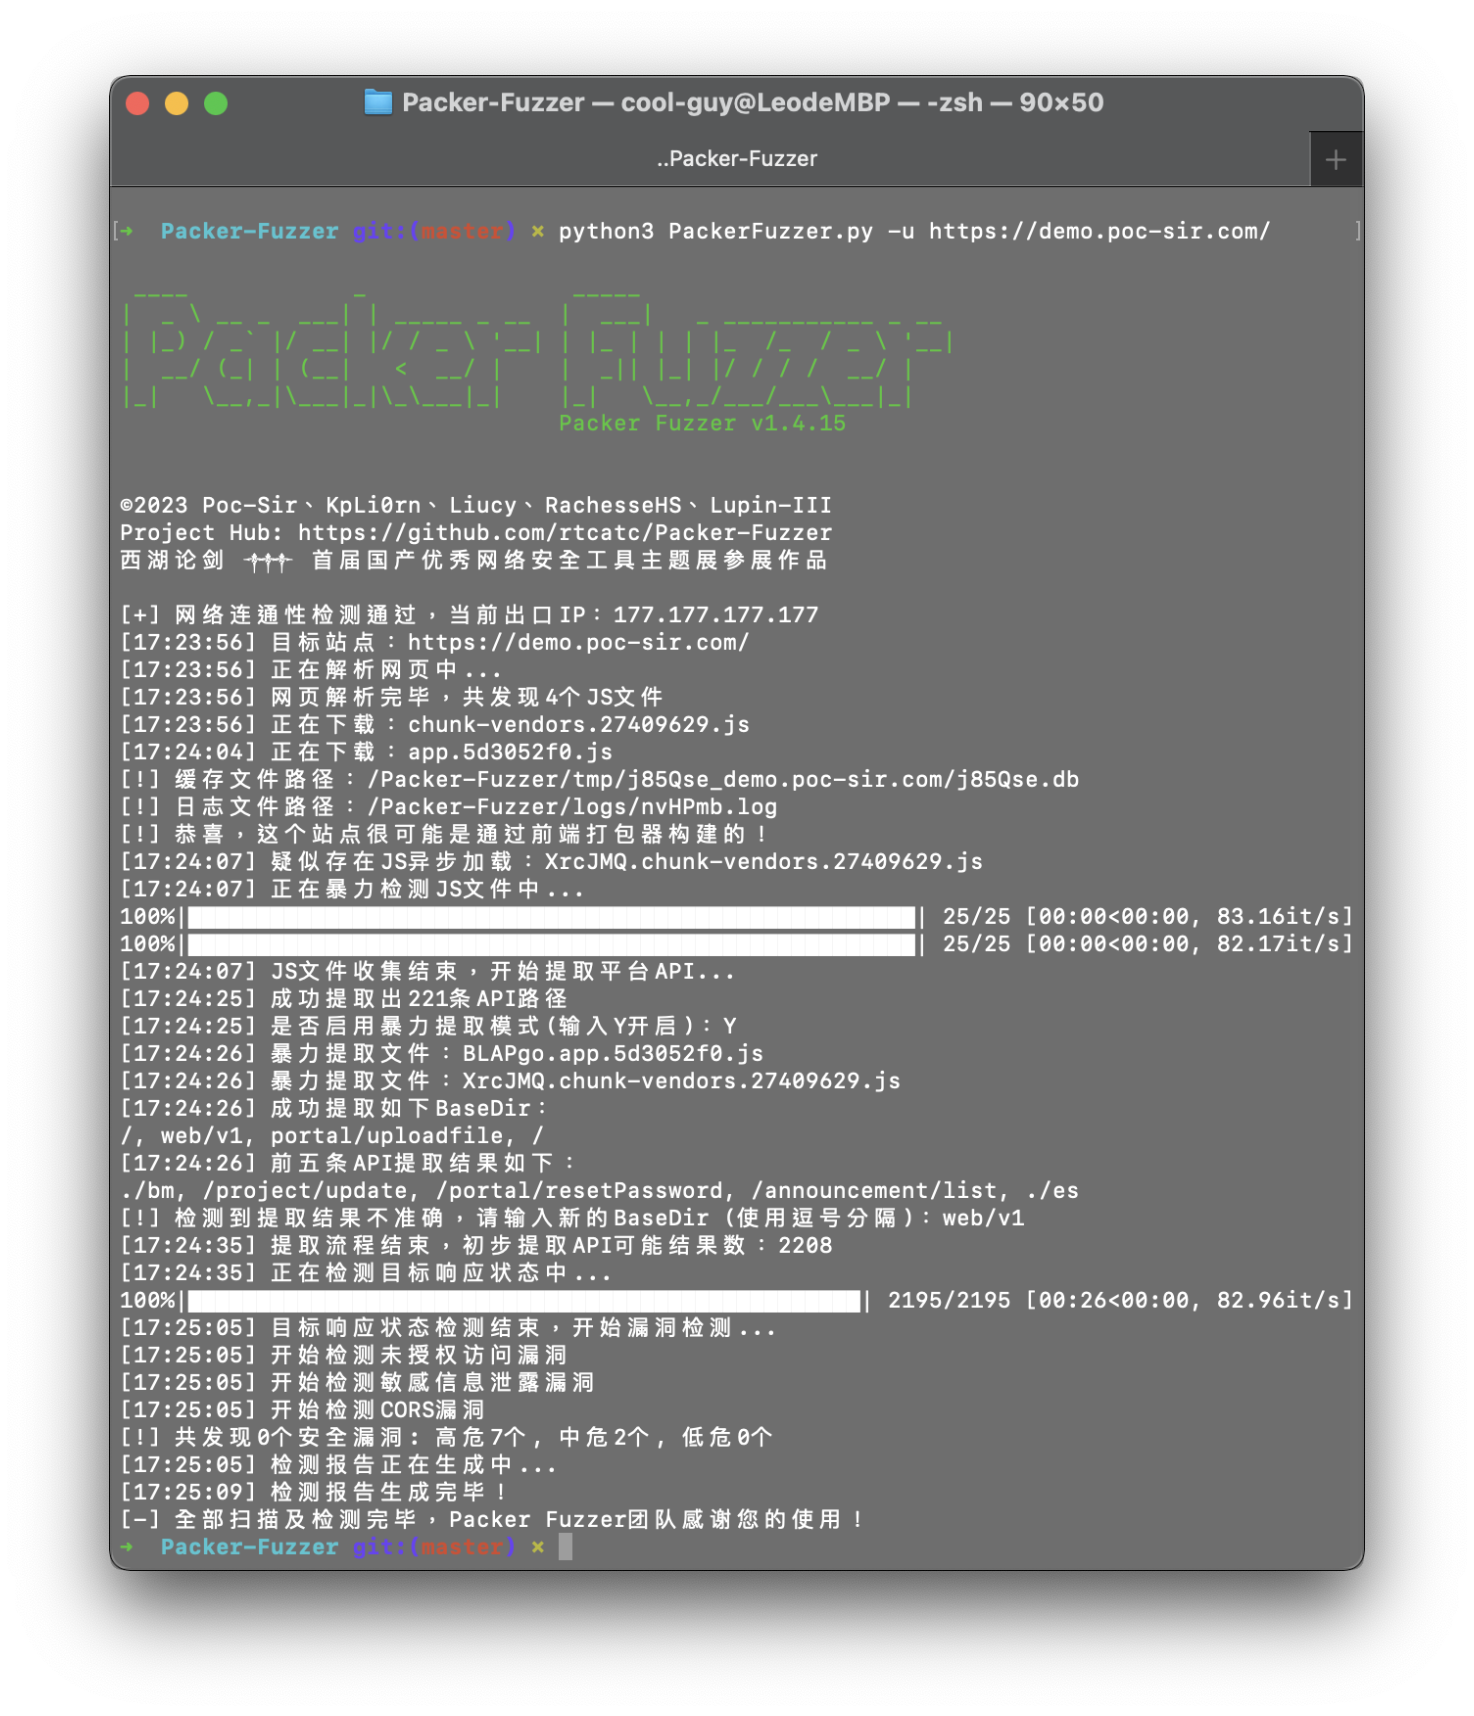 rtcatc/packer-fuzzer
Packer Fuzzer는 Webpack과 같은 자바스크립트 모듈 번들러로 구축된 웹사이트의 보안 탐지를 위한 빠르고 효율적인 스캐너입니다.
 swisskyrepo/graphqlmap
php7 및 php8용 보안 모듈 - 버그 클래스를 제거하고 나머지는 가상 패치!
 aboutcode-org/vulnerablecode
여러 소스에서 CVE 데이터를 집계하고 웹 UI 및 API를 제공하는 오픈소스 취약점 데이터베이스입니다. Package URL(PURL)을 사용하여 특정 소프트웨어 패키지에 취약점을 매핑하여 정확한 의존성 스캔을 수행합니다.
 hashgraph-online/hol-guard
Open-source antivirus and firewall for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and…
 datadog/guarddog
🐍 🔍 GuardDog는 악성 PyPI 및 npm 패키지를 식별하는 CLI 도구입니다.
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 zegl/kube-score
Kubernetes 객체 분석 및 안정성과 보안 향상을 위한 권장 사항을 제공합니다. kube-score는 Kubernetes YAML 및 Charts에서 다운타임과 버그를 사전에 방지합니다. Kubernetes를 위한 정적 코드 분석 도구입니다.
 0sec-labs/0
Open-source cybersecurity harness to build and deploy sovereign, persistent AI security agents (sentinels) that continuously find, prove and fix…
 securecodebox/securecodebox
쿠버네티스 네이티브 보안 스캐닝 오케스트레이터로, 여러 오픈소스 스캐너를 CI/CD 파이프라인에 통합하여 지속적인 취약점 탐지를 자동화합니다.
 s0md3v/striker
Striker는 공격형 정보 및 취약점 스캐너입니다.
 protectai/ai-exploits
책임감 있게 공개된 취약점에 대한 실제 AI/ML 익스플로잇 모음
 zaproxy/community-scripts
커뮤니티에서 제공하는 ZAP 스크립트와 팁 모음 - 풀 리퀘스트(Pull Request)는 언제나 환영입니다!