#1
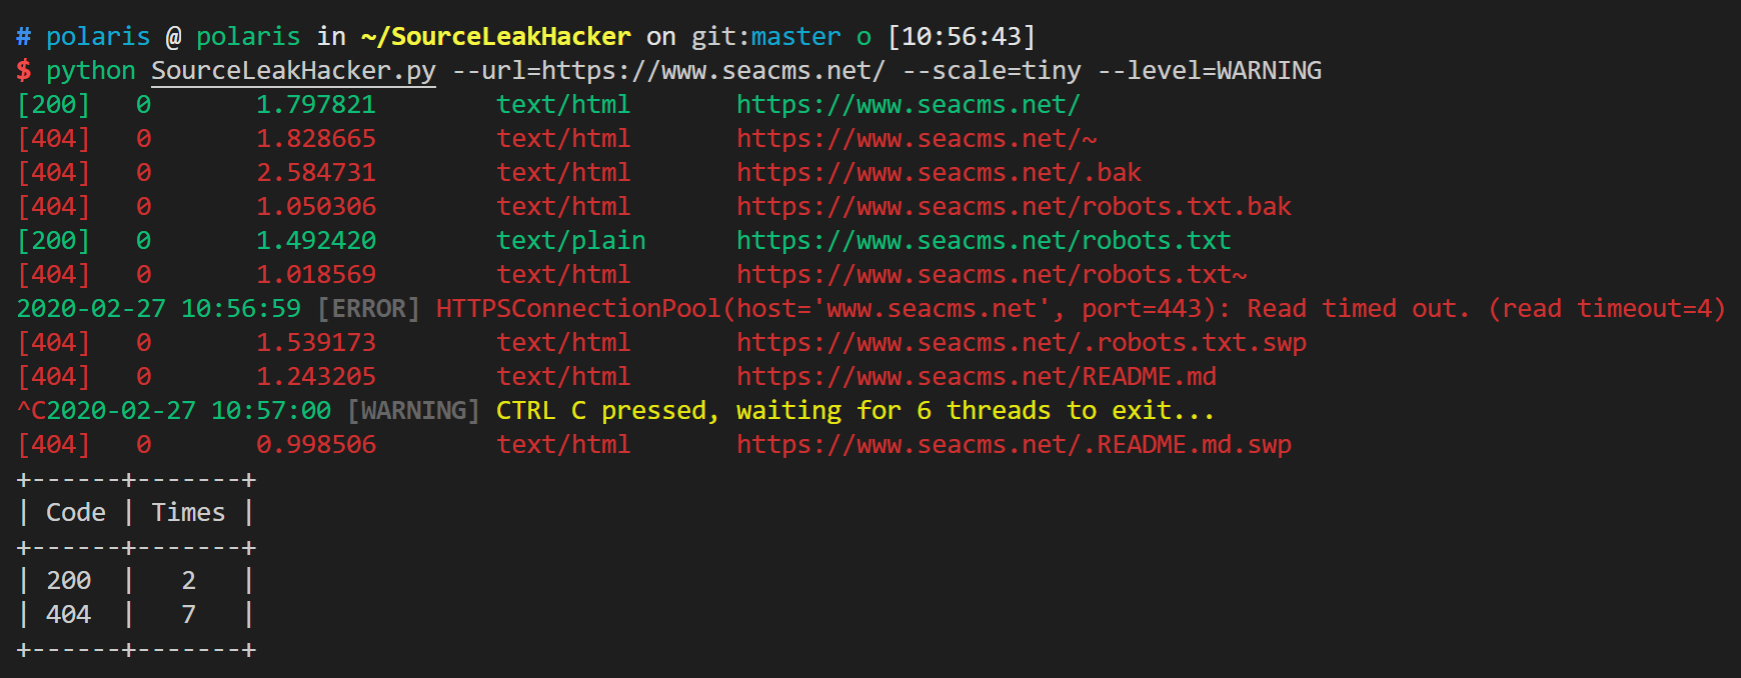
 wangyihang/sourceleakhacker
:bug: 멀티 스레드 웹 애플리케이션 소스 유출 스캐너
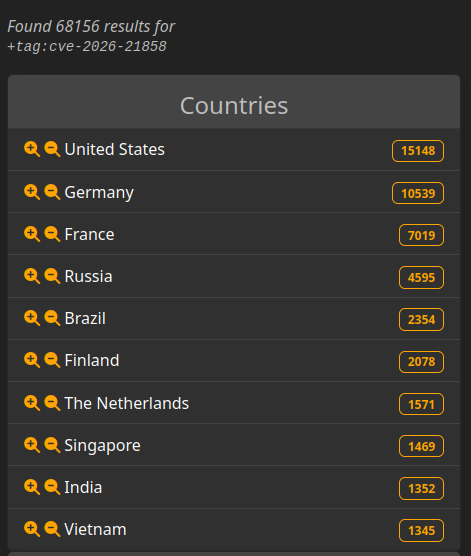 chocapikk/cve-2026-21858
n8n Ni8mare - 인증되지 않은 임의 파일 읽기에서 RCE 체인으로 (CVSS 10.0)
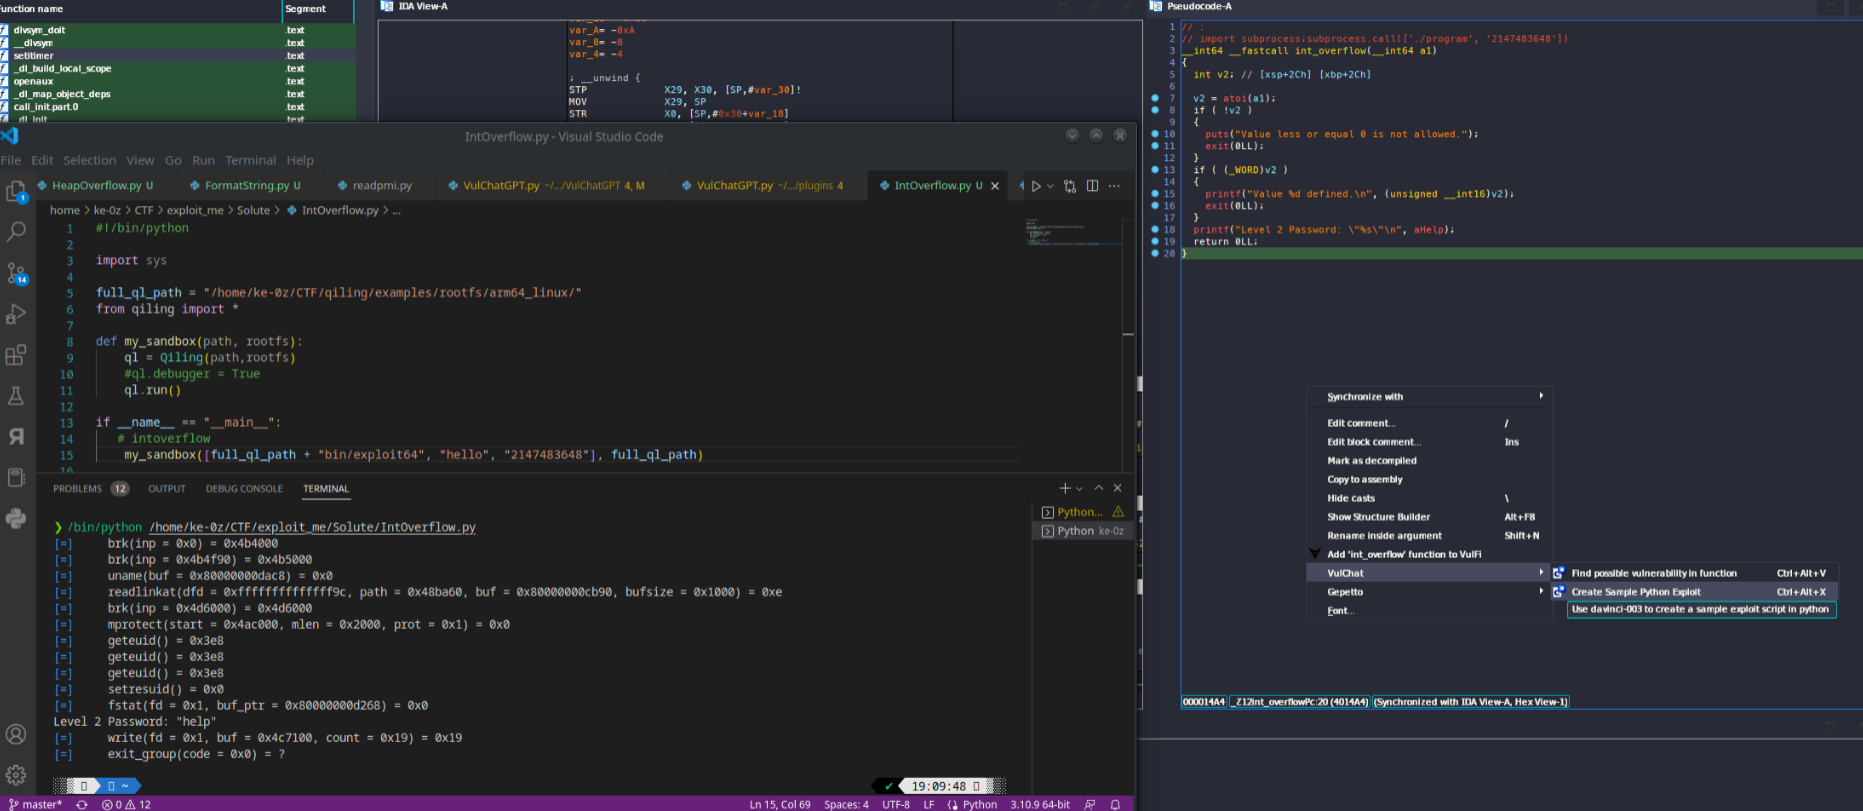 ke0z/binaivulhunter
IDA PRO HexRays 디컴파일러와 OpenAI(ChatGPT)를 사용하여 바이너리에서 가능한 취약점을 찾습니다.
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
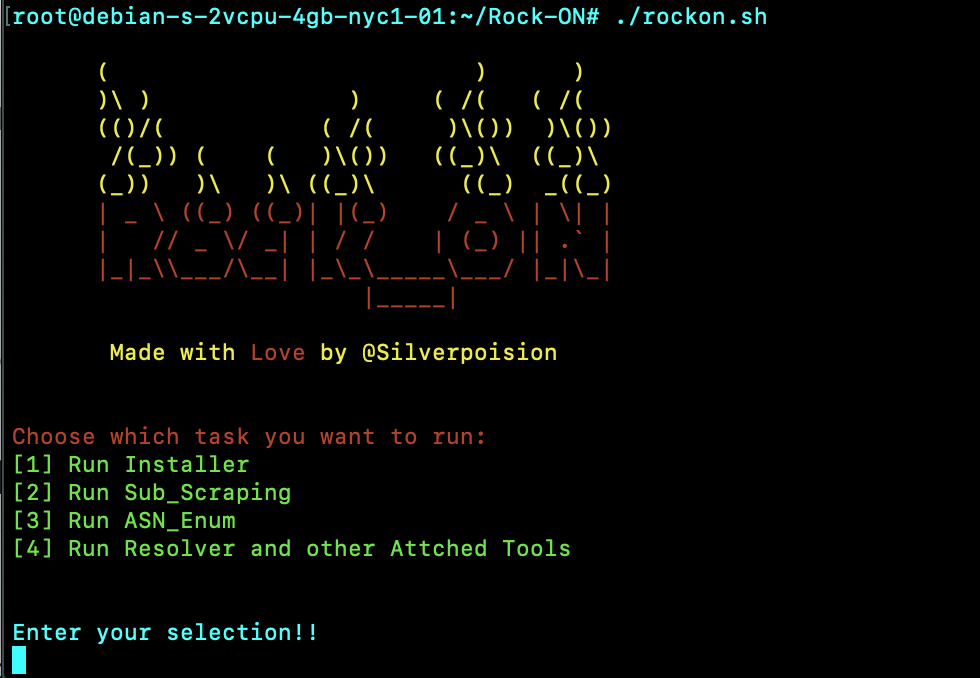 silverpoision/rock-on
Rock-On은 도메인 이름 하나만 입력하면 모든 작업을 자동으로 수행하는 올인원 정찰 도구입니다.
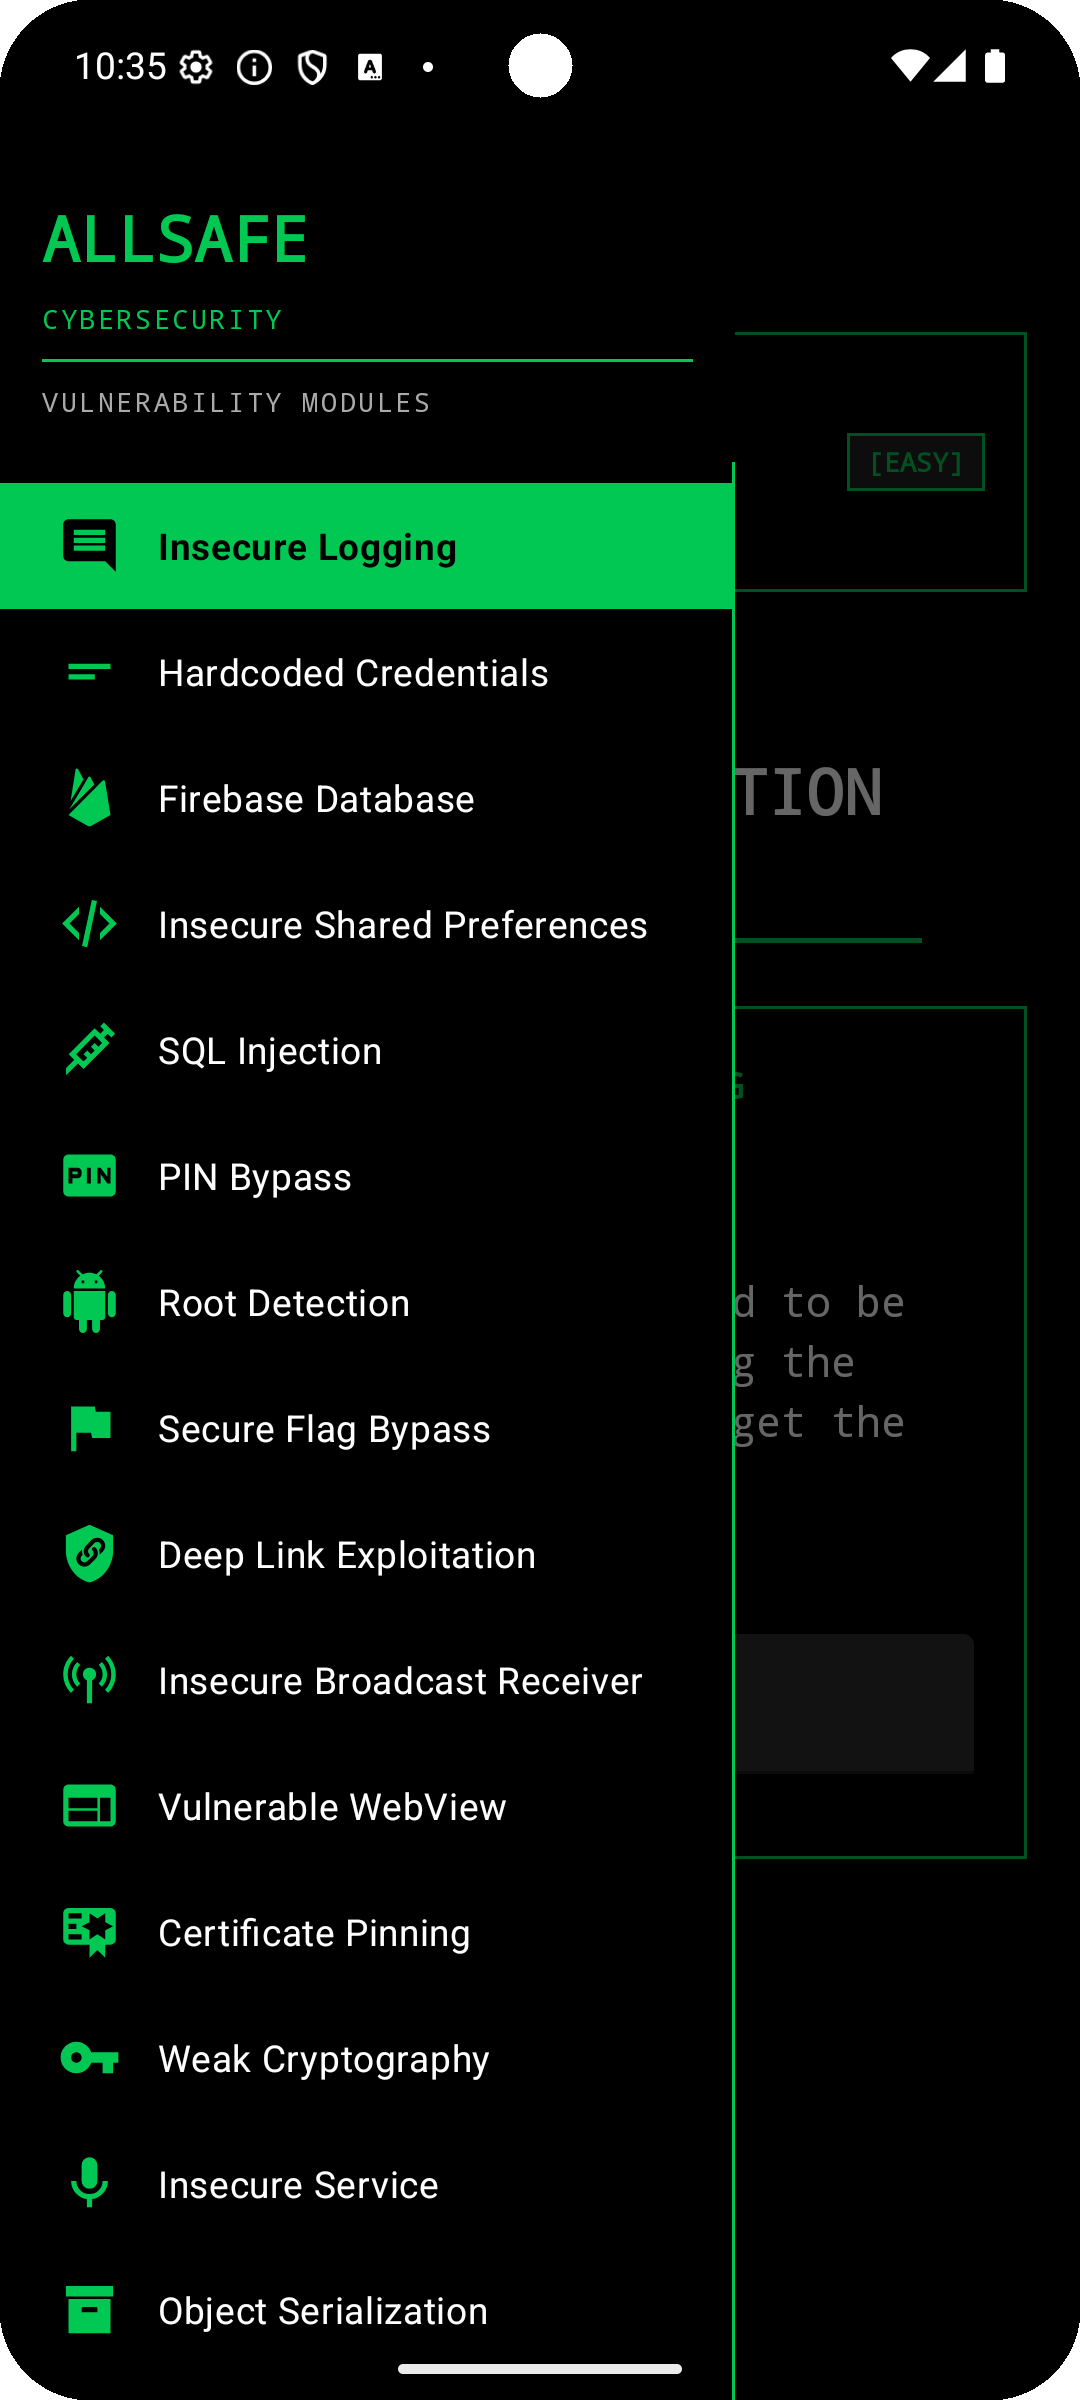 t0thkr1s/allsafe-android
의도적으로 취약하게 만든 Android 애플리케이션.
 drego85/joomlascan
Joomla CMS에 설치된 구성 요소를 찾기 위한 무료 소프트웨어로, Joomscan의 잿더미에서 탄생했습니다.
 raminfp/redis_exploit
CVE-2025-49844 (RediShell)
 rtkwlf/wolf-tools
Windows, Linux 및 macOS 호스트에서 JndiLookup.class를 포함하는 Java 패키지를 스캔하여 Log4Shell(CVE-2021-44228, CVE-2021-45046) 노출 여부를 탐지하고 JSON 결과를 보고합니다.
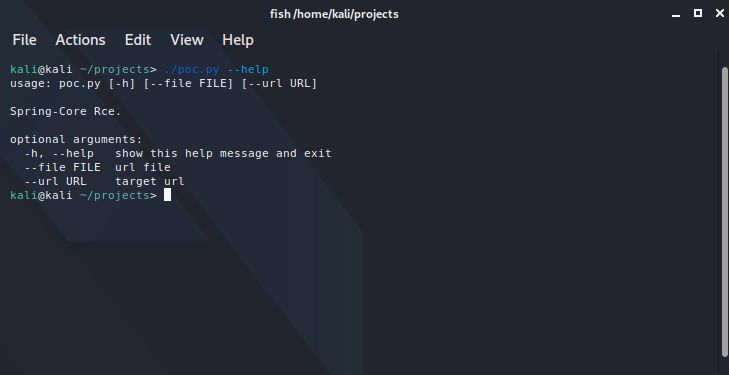 bobtheshoplifter/spring4shell-poc
Spring4Shell 개념 증명/취약한 애플리케이션 CVE-2022-22965
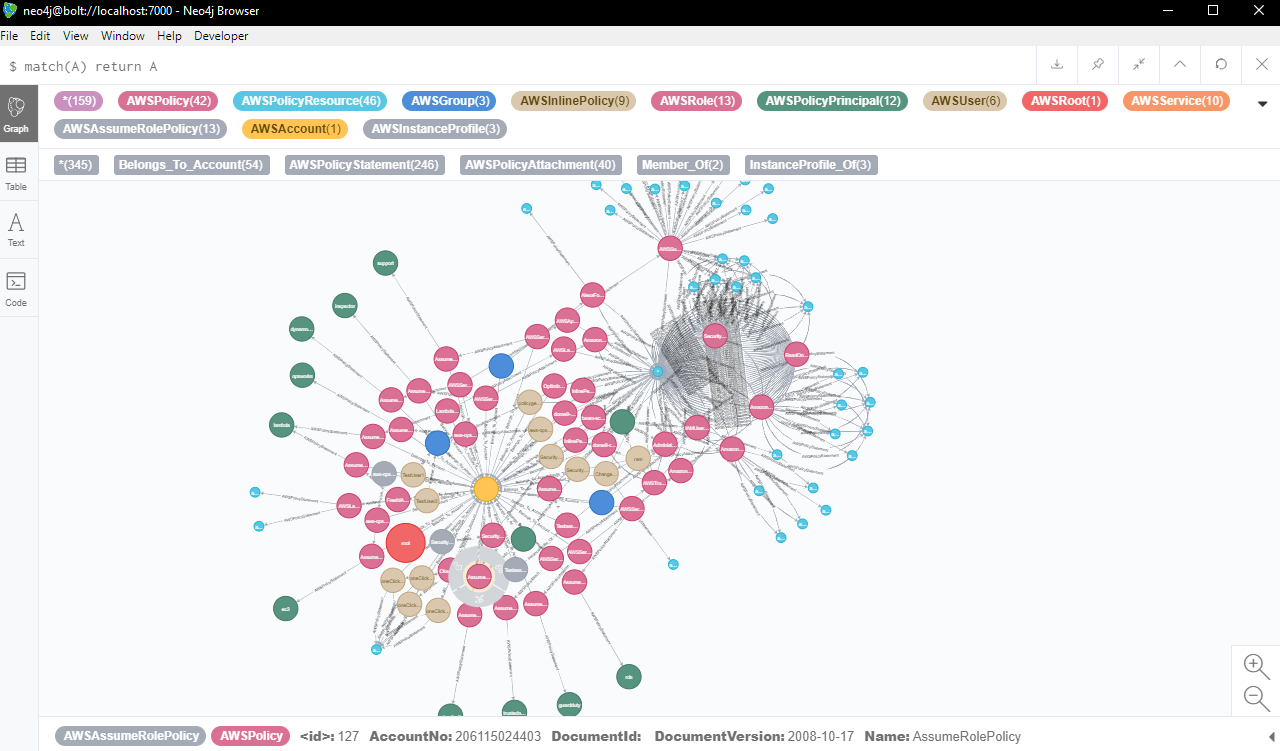 rams3sh/aaia
AWS Identity and Access Management 시각화 및 이상 탐지 도구
 behindthefirewalls/parsero
Parsero | Robots.txt 감사 도구
 th0h0/autossrf
스마트 컨텍스트 기반 SSRF 취약점 스캐너.
 cyberark/vulnhalla
GitHub 저장소에서 CodeQL 쿼리를 실행하고 LLM을 사용하여 실제 취약점과 오탐을 분류하고 필터링하는 자동화된 보안 분석 파이프라인입니다.
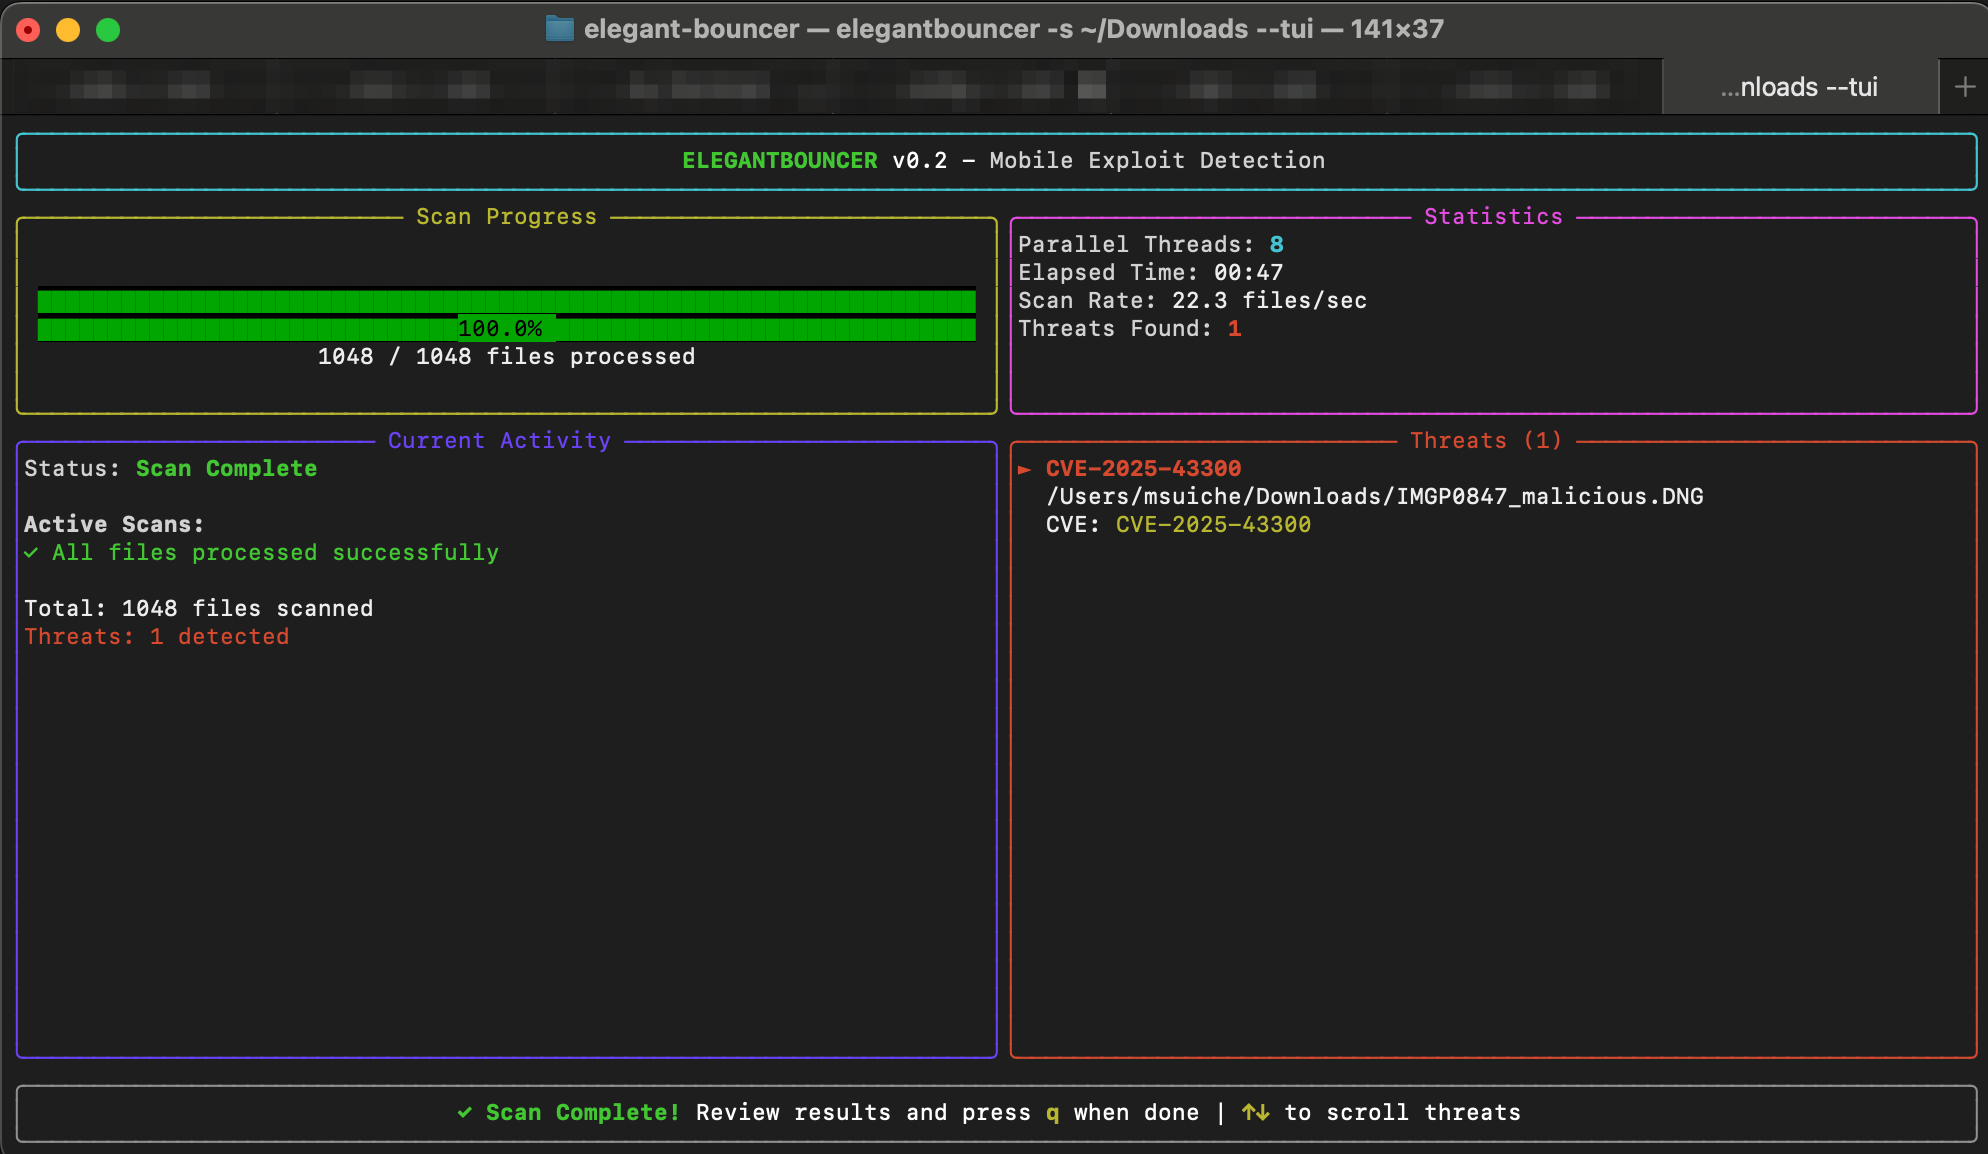 msuiche/elegant-bouncer
ELEGANTBOUNCER는 파일 기반 모바일 익스플로잇 탐지 도구입니다.
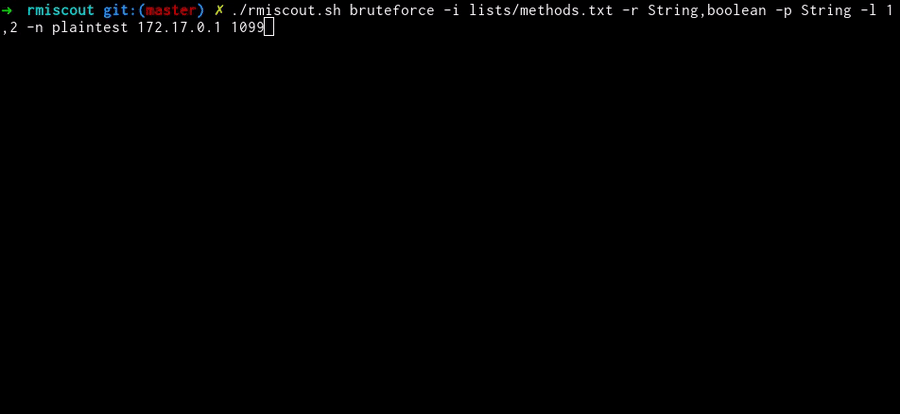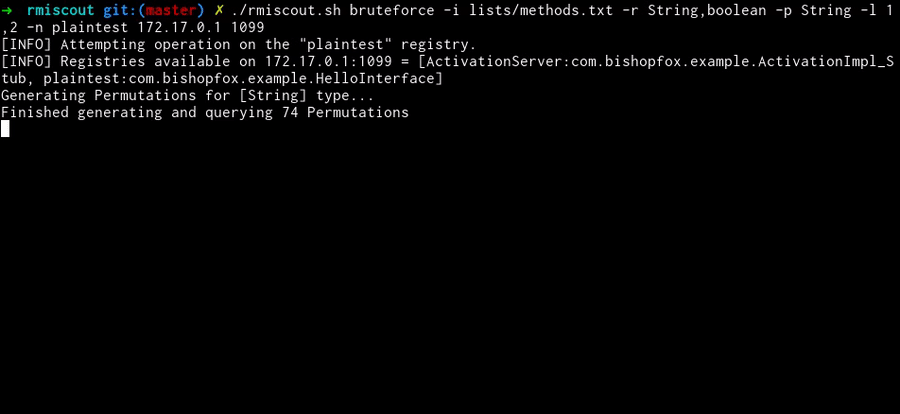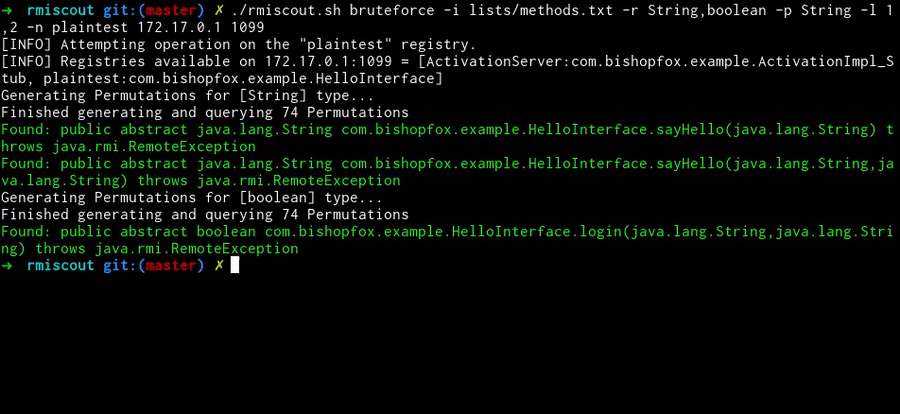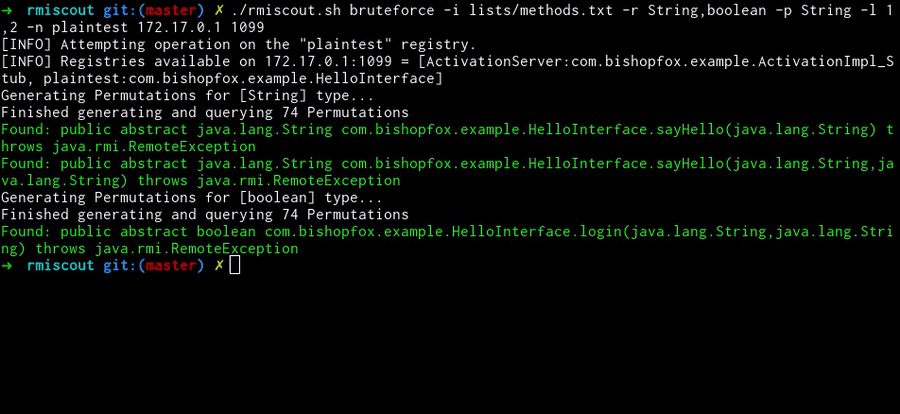 bishopfox/rmiscout
RMIScout는 워드리스트와 무차별 대입 전략을 사용하여 Java RMI 함수를 열거하고 RMI 매개변수 역직렬화 취약점을 악용합니다.