
 #1
Tools for identifying, assessing, and prioritizing security weaknesses in systems and applications.
Kitploit 추천

 datasploit/datasploit
회사, 사람, 전화번호, 비트코인 주소 등에 대해 다양한 정찰 기술을 수행하고 모든 원시 데이터를 집계하여 여러 형식으로 데이터를 제공하는 #OSINT 프레임워크입니다.
 xoreaxeaxeax/skitter-creek-bath-salts
DRAM 스크램블링으로 CPU의 _모든 것_ 잠금 해제
 wgpsec/aboutsecurity
침투 테스트를 위한 모든 것. | AI Agent가 실행 가능한 형식으로 보안 방법론을 축적한 침투 테스트 지식 베이스.
 danmcinerney/xsscrapy
XSS 스파이더 - 66/66 wavsep XSS 탐지됨
 lmacken/pyrasite
Inject code into running Python processes
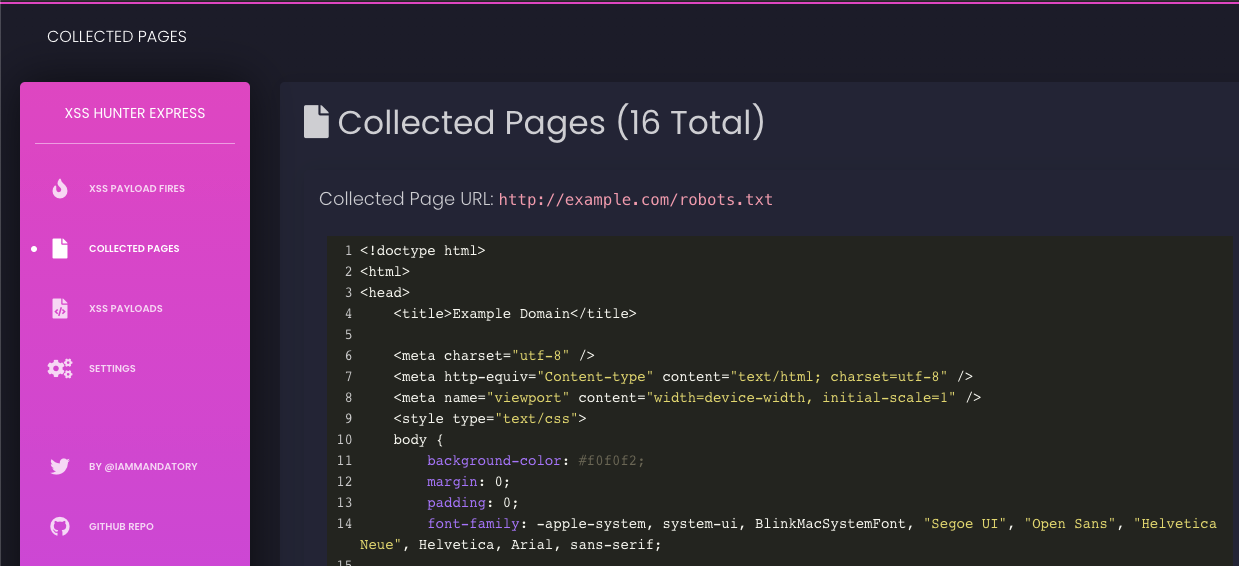 mandatoryprogrammer/xsshunter-express
쉽게 설정할 수 있는 XSS Hunter 버전입니다. 5분이면 설정이 완료되며 유지보수가 필요 없습니다!
 sheeki03/tirith
Terminal security for developers and AI agents. Intercepts homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration, and…
 moham3driahi/xattacker
X 공격자 도구 ☣ 웹사이트 취약점 스캐너 & 자동 익스플로잇 도구
 aquasecurity/trivy-action
Trivy를 GitHub action으로 실행하여 Docker 컨테이너 이미지의 취약점을 스캔합니다.
 ajinabraham/nodejsscan
nodejsscan은 Node.js 애플리케이션을 위한 정적 보안 코드 스캐너입니다.
 cr0hn/dockerscan
가장 포괄적인 Docker 보안 스캐너
 diego-treitos/linux-smart-enumeration
리눅스 침투 테스트 및 CTF를 위한 상세 수준을 갖춘 열거 도구
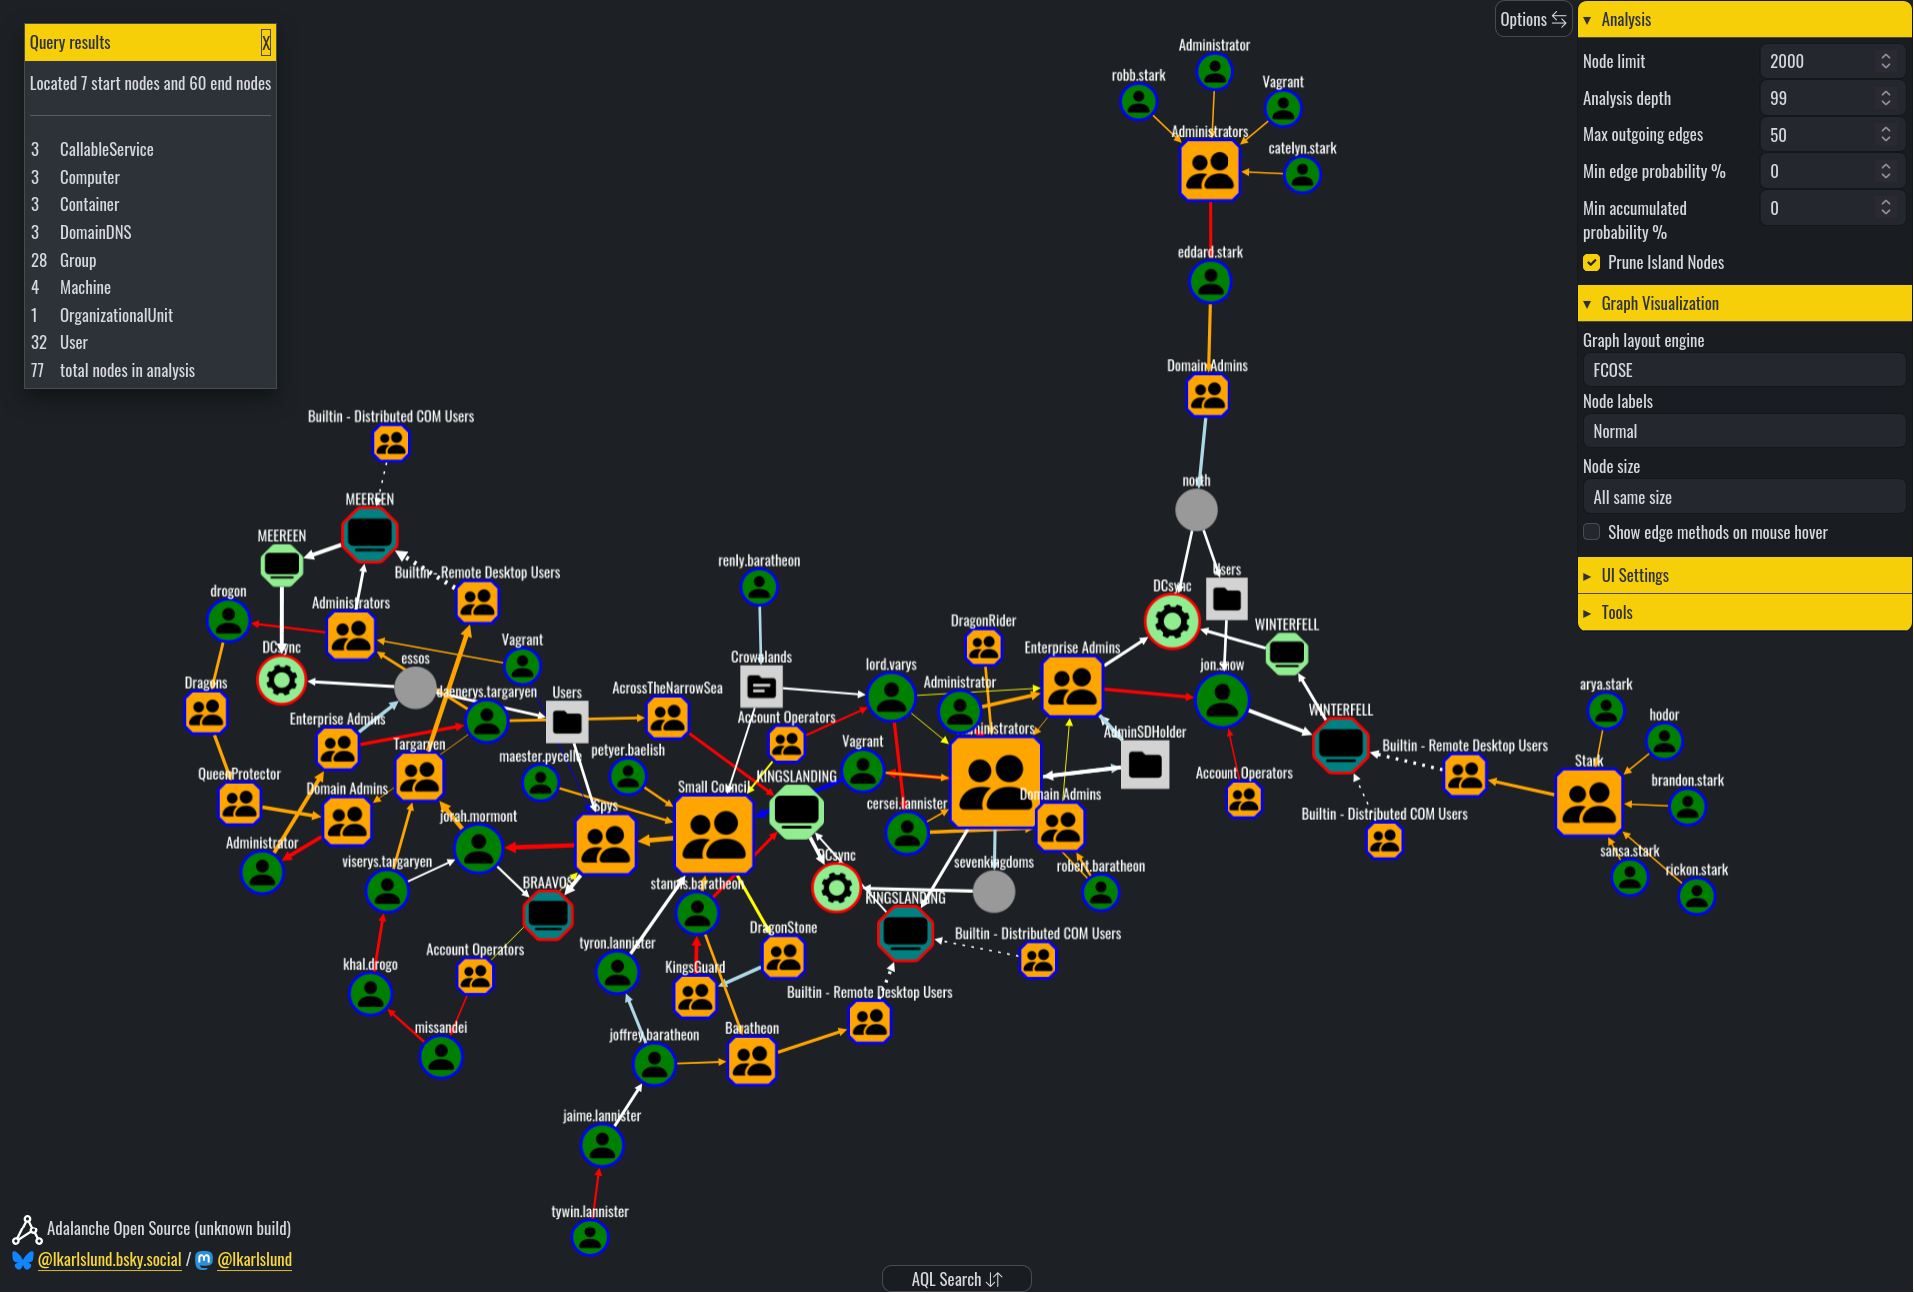 lkarlslund/adalanche
공격 그래프 시각화 및 탐색기 (Active Directory) ...*정말로* 도메인 관리자는 누구인가?

 aress31/burpgpt
OpenAI의 GPT를 통합하여 매우 맞춤형 취약점을 발견하기 위한 추가 패시브 스캔을 수행하고 모든 유형의 트래픽 기반 분석을 실행할 수 있는 Burp Suite 확장 프로그램입니다.
 salesforce/policy_sentry
리소스 ARN 및 액세스 수준을 기반으로 최소 권한 AWS IAM 정책을 생성하여 클라우드 인프라를 위한 보안 정책 생성을 자동화합니다.
 sap/macos-enterprise-privileges
이 애플리케이션은 기업 환경의 Mac 사용자가 macOS에서 자신의 액세스 수준을 관리자 권한으로 승격하여 자신의 머신 관리를 제어할 수 있게 해줍니다. 사용자는 애플리케이션 설정에서 애플리케이션 설치 또는 제거와 같은 특정 작업을 수행할 기간을 설정할 수 있습니다.








