
 #1

 bugcrowd/hunt
패시브 Burp/ZAP 스캐닝을 통해 인젝션, SSRF, 경로 탐색, IDOR 및 SSTI와 일반적으로 연관된 파라미터를 플래그로 표시하고, 수동 테스트 방법론도 체계화합니다.
 owasp/nodegoat
OWASP NodeGoat 프로젝트는 Node.js로 개발된 웹 애플리케이션에 OWASP Top 10 보안 위험이 어떻게 적용되는지, 그리고 이를 효과적으로 해결하는 방법을 배울 수 있는 환경을 제공합니다.
 vanhoefm/krackattacks-scripts
수정된 hostapd와 모니터 모드 프레임 재전송을 사용하여 WPA2 클라이언트와 AP의 KRACK 키 재설치 취약점을 검증하는 스크립트.
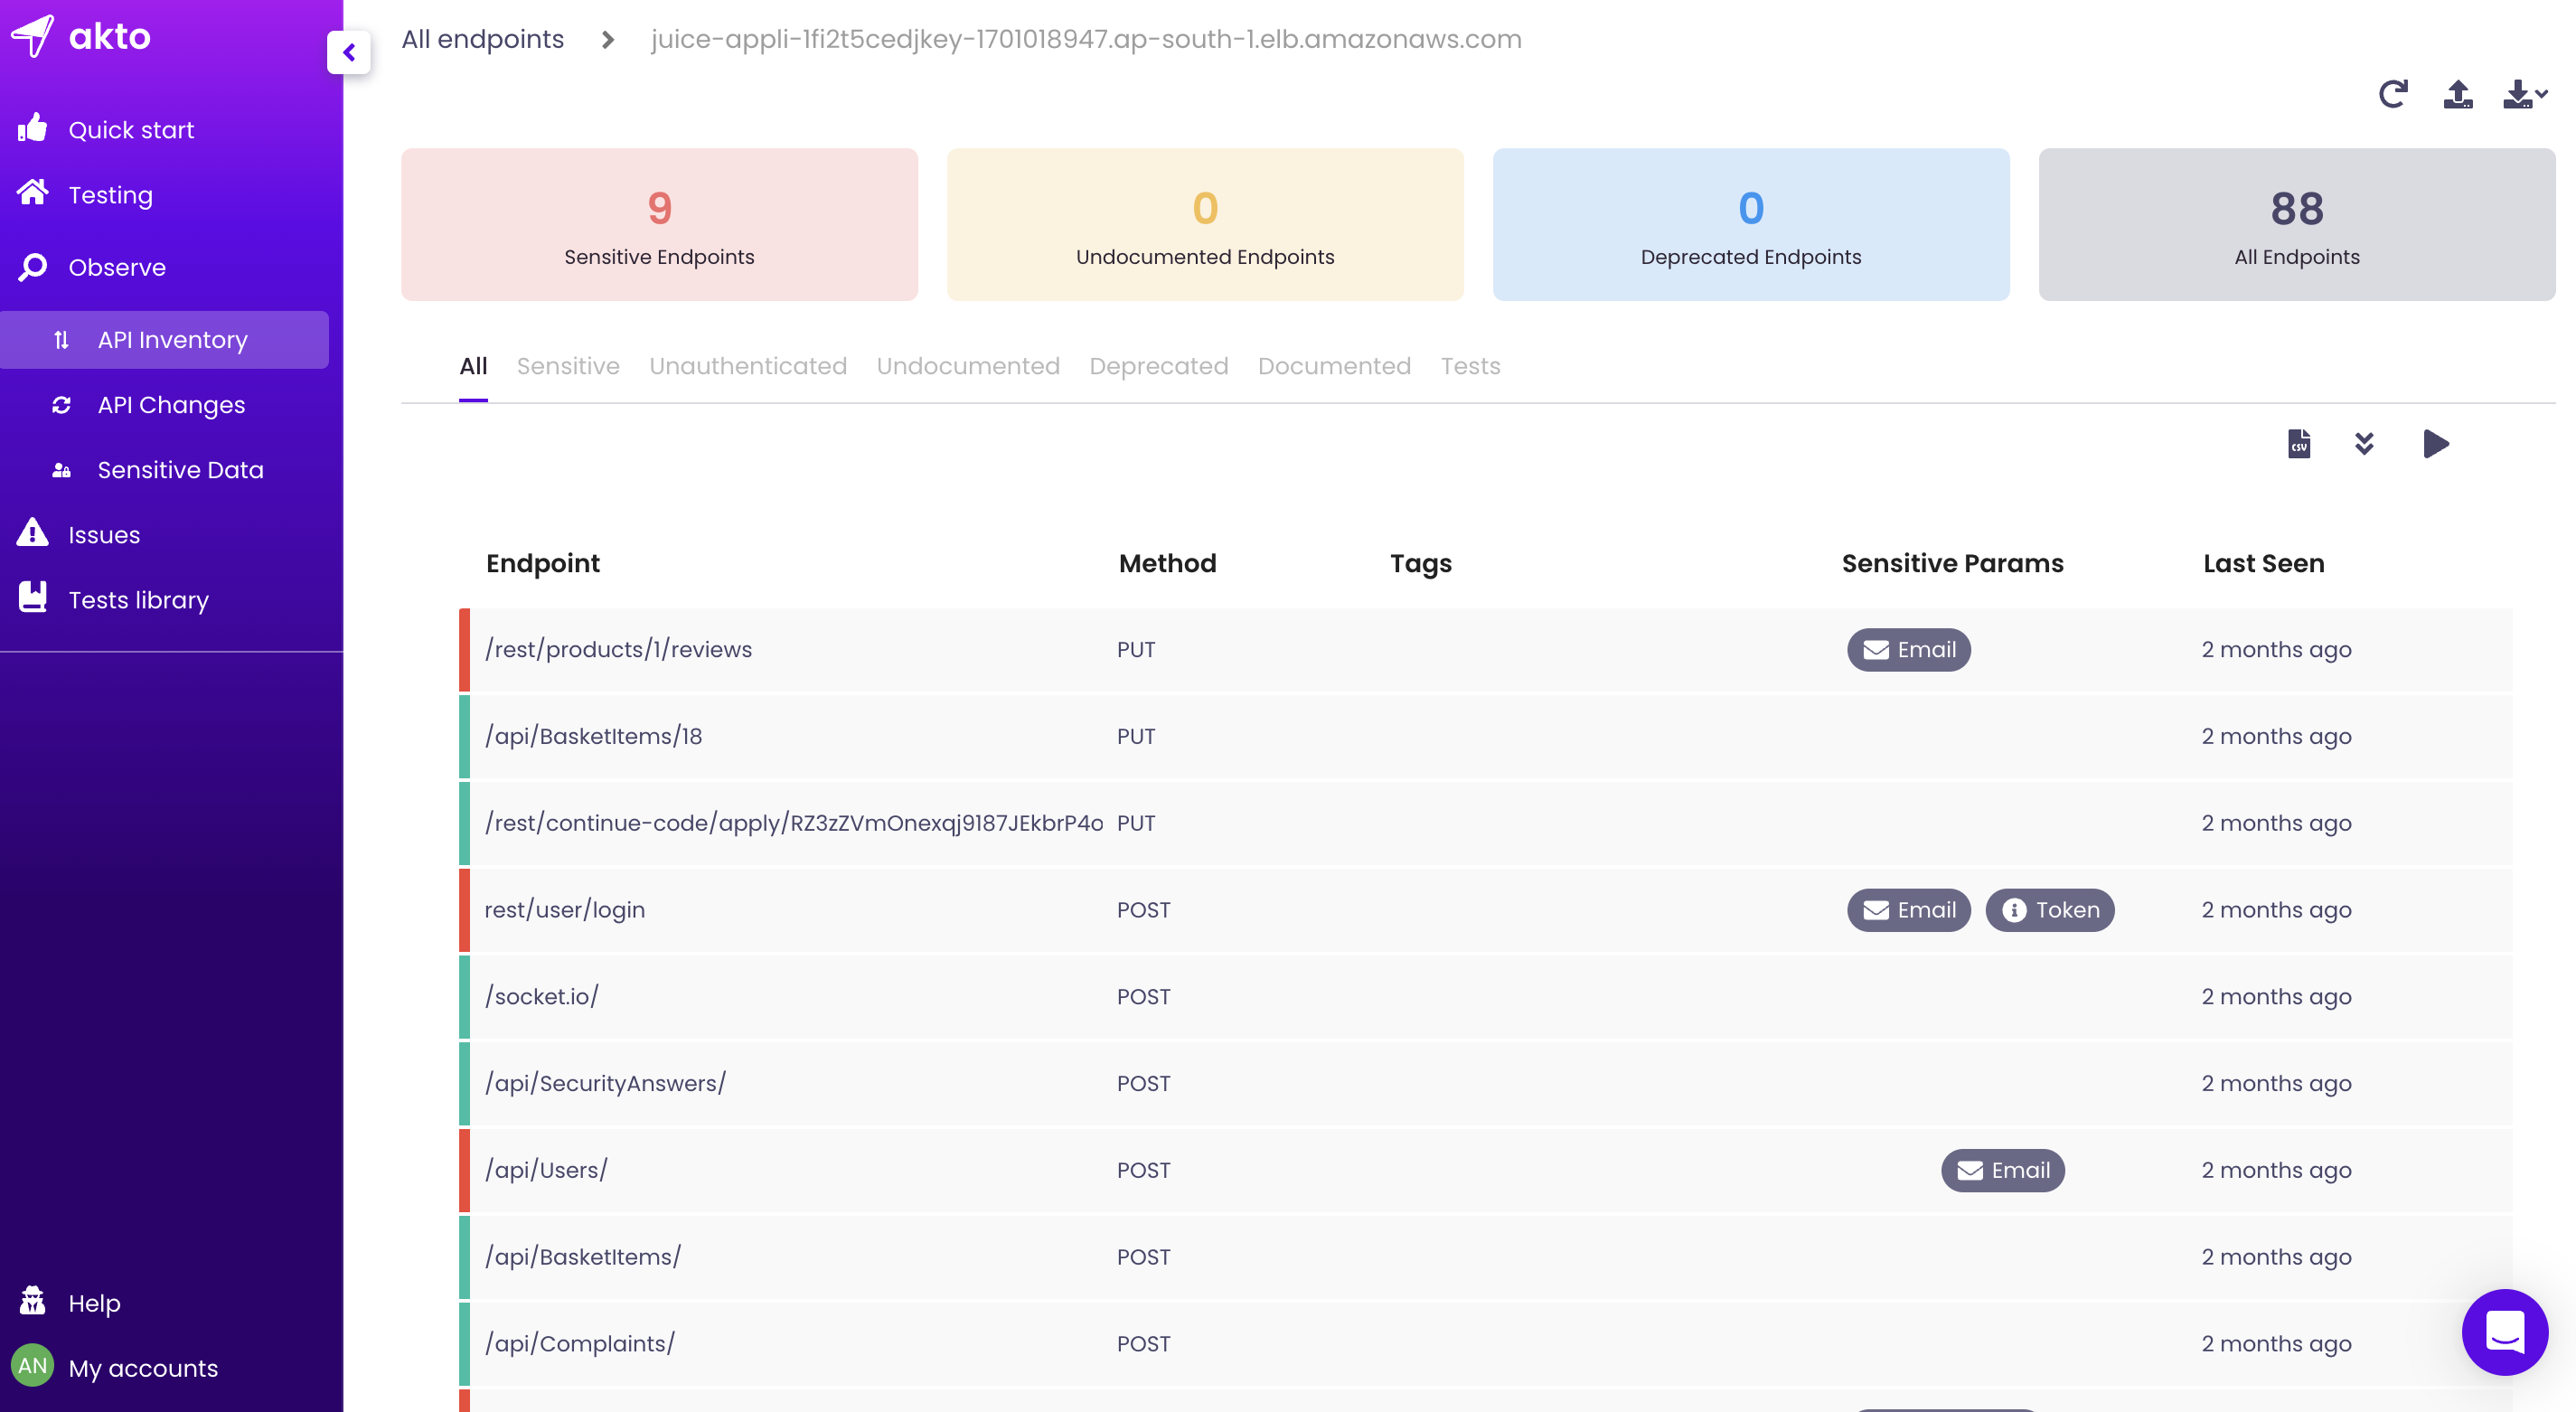 akto-api-security/akto
지속적인 API 발견, 취약점 테스트, 런타임 위협 탐지를 위한 오픈소스 API 보안 플랫폼입니다. CI/CD 파이프라인과 통합되며 1000개 이상의 내장 테스트로 OWASP Top 10을 다룹니다.
 hengyoush/kyanos
Kyanos는 eBPF를 사용하는 네트워크 분석 도구입니다. 패킷이 커널에서 보내는 시간을 시각화하고 요청/응답을 캡처하여 문제 해결을 더 효율적으로 만듭니다.

 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
 tom0li/collection-document
품질 안전 기사 모음. 훌륭한 기사들.
 bittentech/bug-bounty-beginner-roadmap
버그 헌팅을 시작하려고 하며 초보자로서 안내가 필요한 모든 사람을 위한 리소스 팩토리입니다.
 lcvvvv/kscan
다중 프로토콜 포트 스캐너로, 핑거프린트 인식, 서비스 탐지, 무차별 대입 인증 테스트를 지원합니다. 1200개 이상의 프로토콜, 10000개 이상의 핑거프린트, 자동화된 네트워크 정찰을 지원합니다.
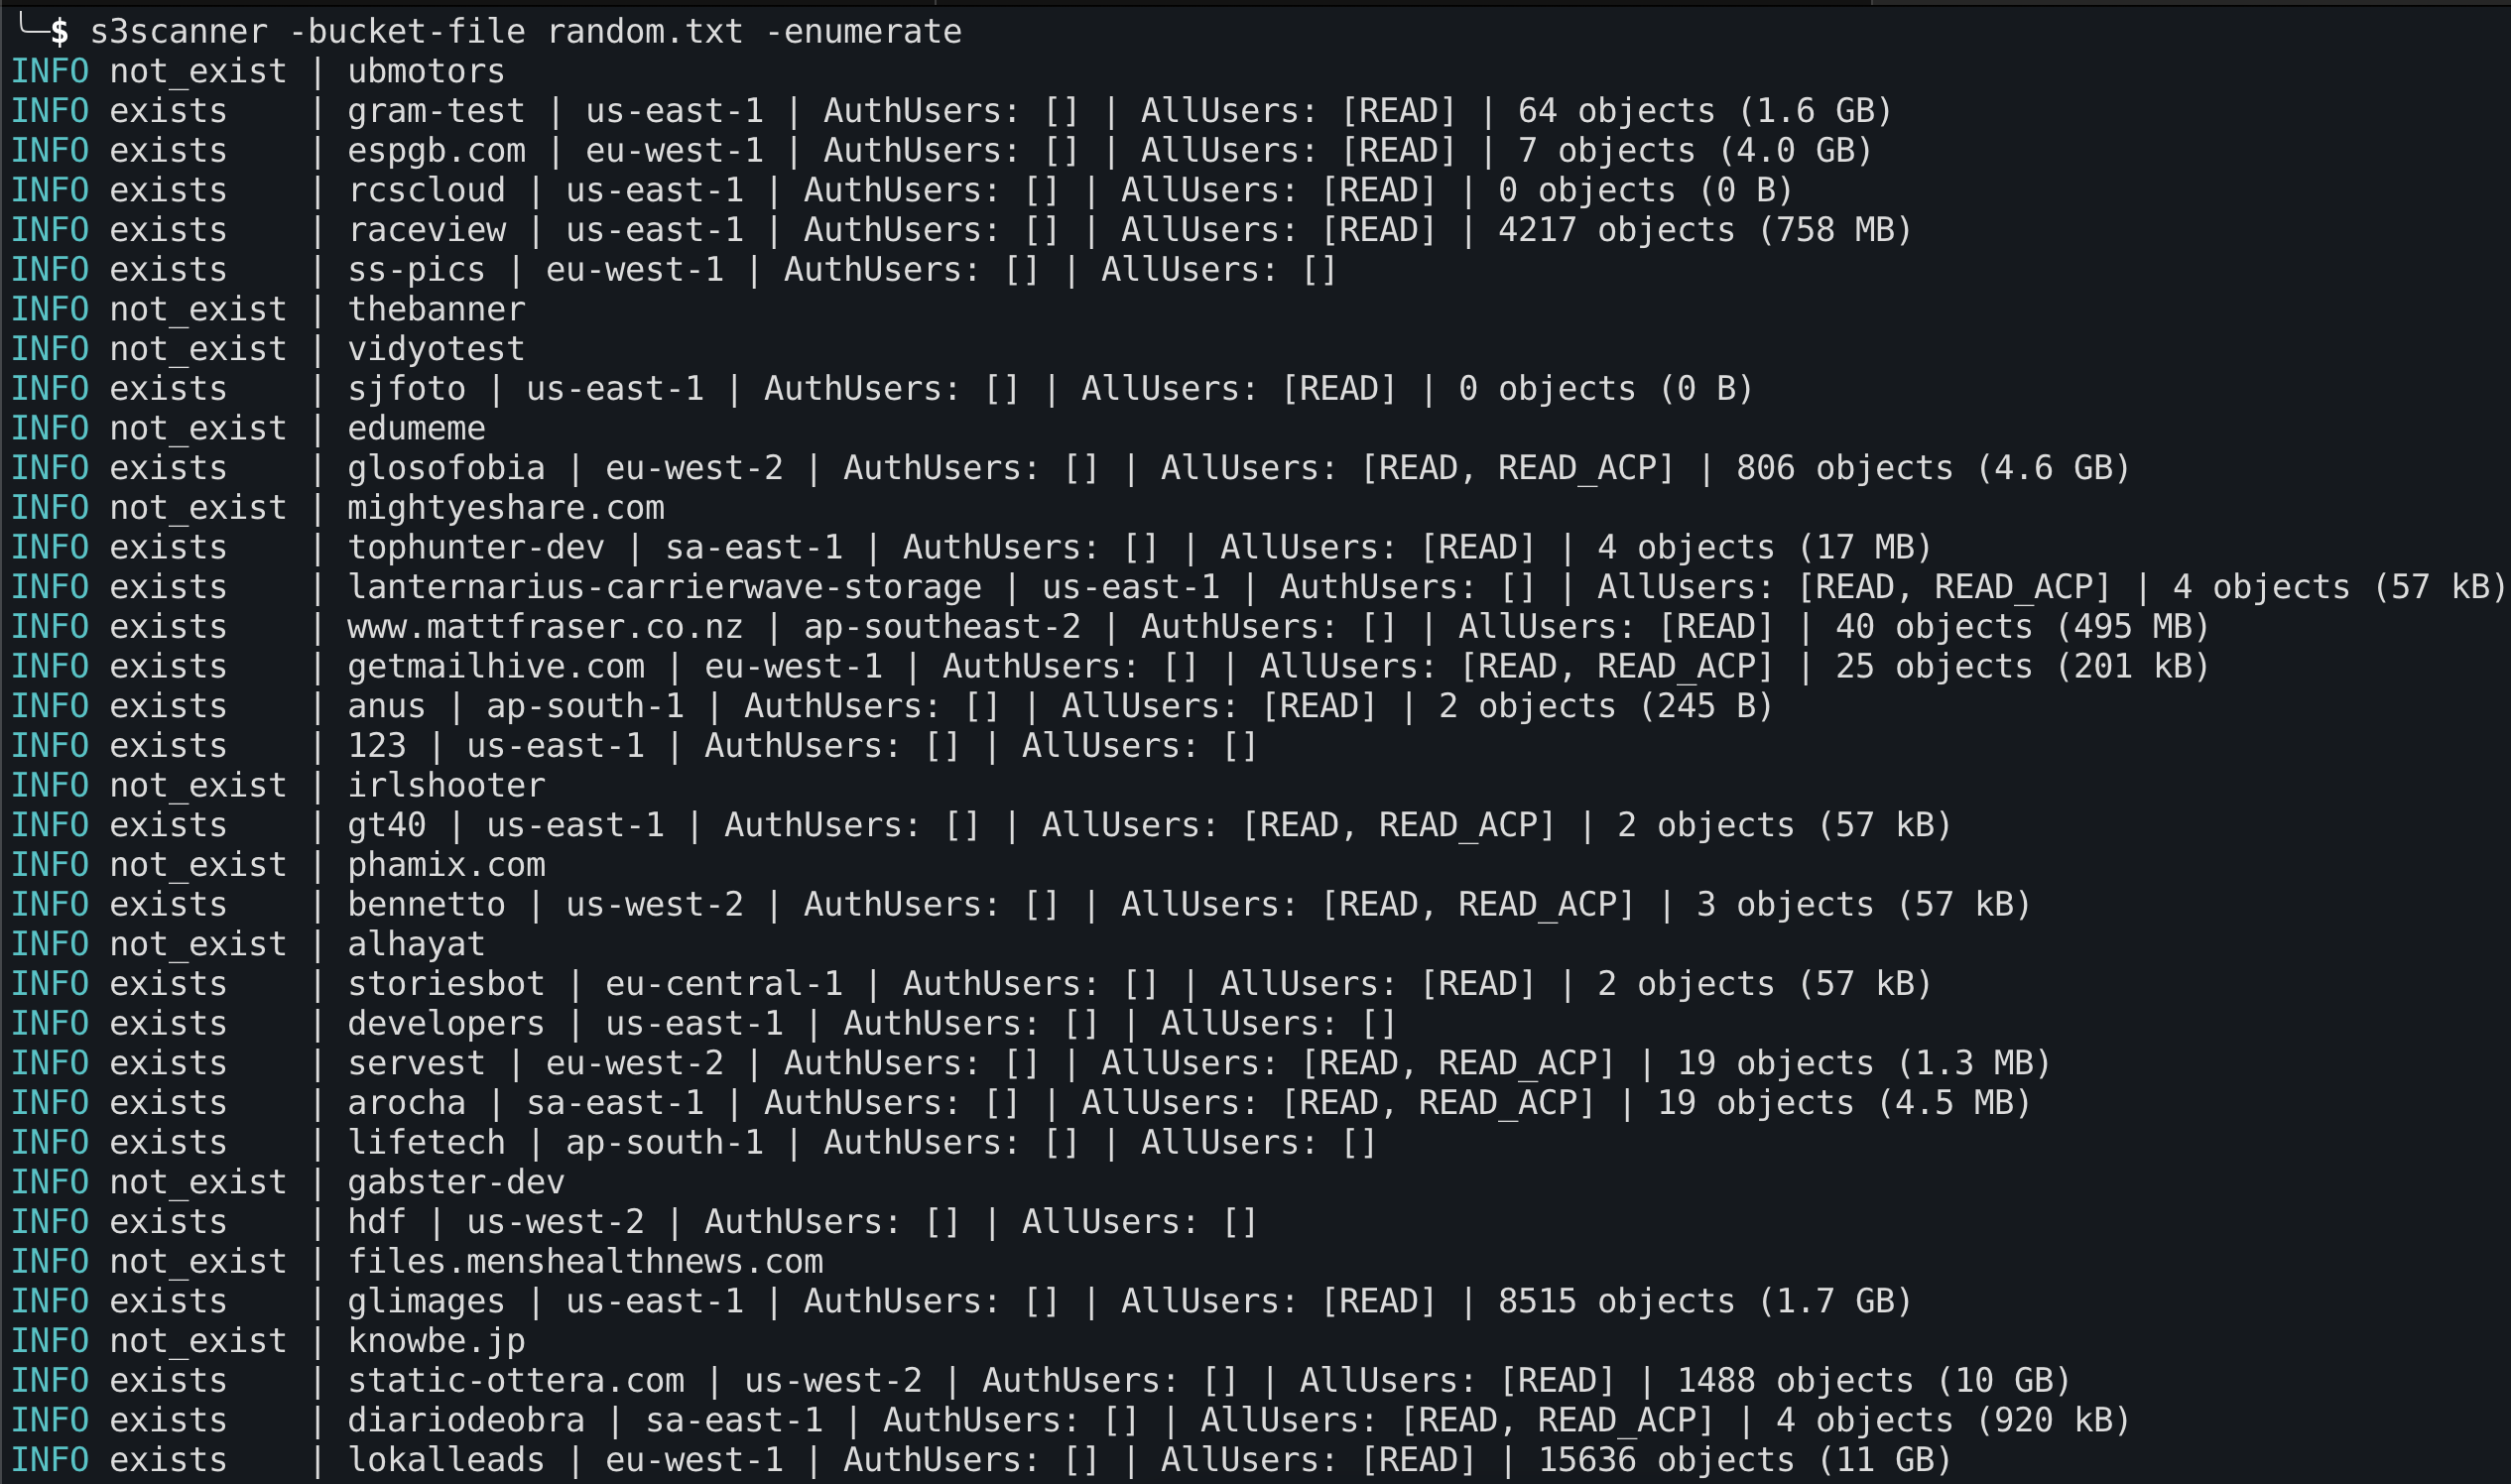 sa7mon/s3scanner
S3 호환 API에서 잘못 구성된 S3 버킷을 스캔합니다!
 0xsteph/pentest-ai
Open-source AI pentester that proves every finding. Machine oracles re-run each exploit; verified bugs ship a proof capsule you can replay yourself.
 portswigger/turbo-intruder
고속의 Burp Suite 확장 프로그램으로, 사용자 정의 스택, Python 기반 공격 구성, 고급 diffing을 통해 대량의 HTTP 요청을 전송하여 자동화된 취약점 분석을 수행합니다.
 sw33tlie/bbscope
HackerOne, Bugcrowd, Intigriti, YesWeHack, Immunefi를 위한 범위 집계 도구!
 s-rah/onionscan
OnionScan은 다크 웹을 조사하기 위한 무료 오픈 소스 도구입니다.
 rabbitmask/weblogicscan
자동화된 Oracle WebLogic Server 취약점 스캐너로, 역직렬화, SSRF, 임의 파일 업로드를 포함한 과거 CVE를 탐지하며 배치 스캔 및 버전 식별 기능을 제공합니다.
 linkedin/qark
여러 보안 관련 Android 애플리케이션 취약점을 찾는 도구
 openai/php2shell-checker
웹사이트의 PHP 버전 또는 로컬 PHP 바이너리를 내장된 패치 기준과 비교하여 php2shell 취약점 상태를 판별하는 CLI로, JSON 출력과 종료 코드를 제공합니다.








