
 #1
General-purpose tools, frameworks, and environments supporting various cybersecurity workflows and tasks.
Kitploit 추천
 kiprotect/kodex
프라이버시 및 보안 엔지니어링 툴킷: 발견, 이해, pseudonymize, anonymize, encrypt 및 민감한 개인 데이터를 안전하게 공유: 코드로서의 프라이버시와 보안.
 chrilleweb/dotenv-diff
코드베이스에서 환경 변수 사용 검증
 ammarion/waf-detector
🛡️ 고성능 WAF 및 CDN 탐지 도구. 보호 계층(Cloudflare, Akamai, AWS, Fastly 등)을 식별하고, 우회 페이로드로 효과성 및 적용 테스트를 실행하며, 보안 태세 보고서를 생성합니다. Rust로 제작되었습니다 🦀.
 david-alvarez-rosa/php-rce
CVE-2026-109618 / CVE-2026-109619를 이용해 PHP 대상에서 RCE를 달성하기 위한 익스플로잇
 praetorian-inc/wasmforge
WasmForge — Go 및 C# 프로그램을 단일 바이너리, WASM 샌드박스 네이티브 실행 파일로 컴파일하며 다형성 출력을 지원합니다.
 deprecatedluar/dredge-cargo
노트, 설정, 키, 파일을 위한 암호화된 CLI 금고. 검색하세요, 정리하지 마세요.
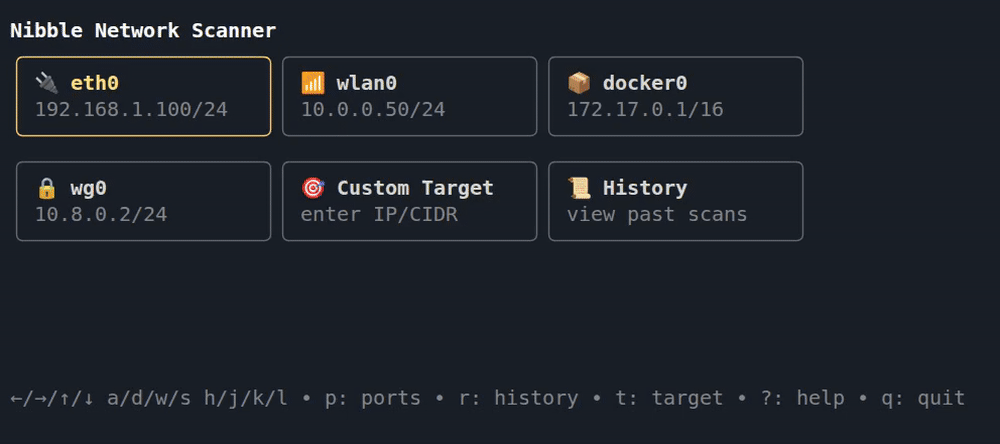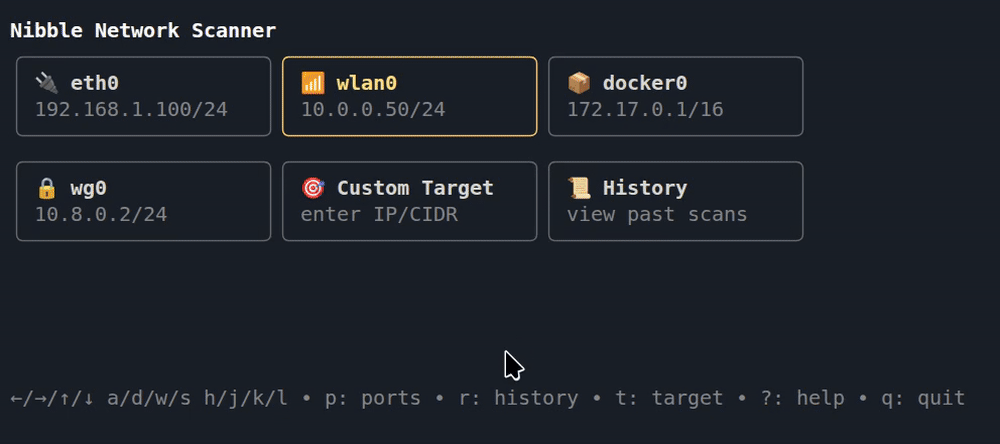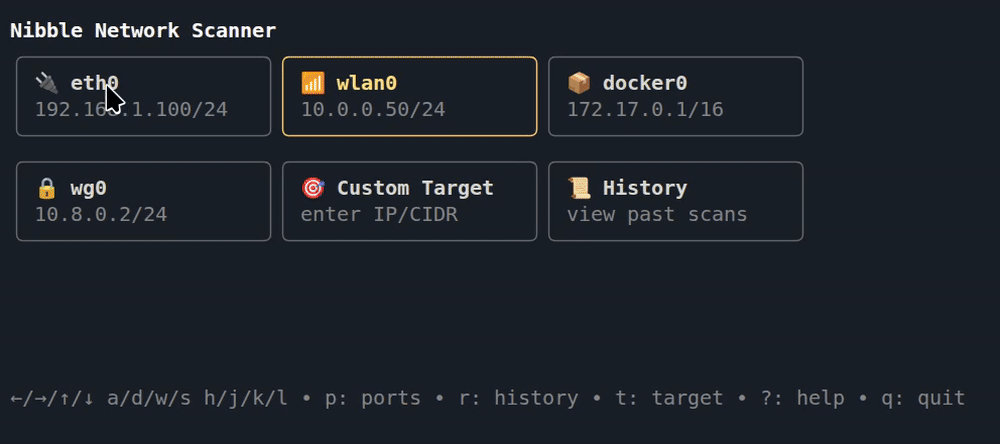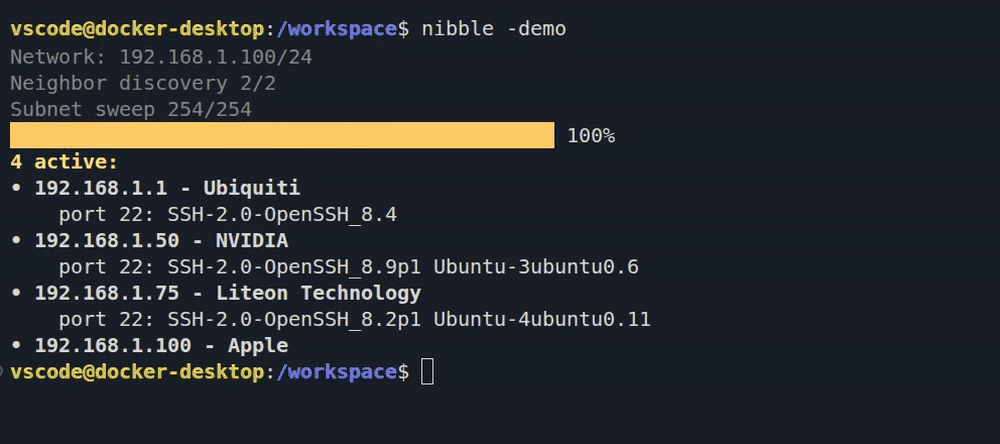 backendsystems/nibble
사용하기 쉬운 네트워크 스캐너, 클릭 가능한 TUI 인터페이스를 갖춘
 ymsniper/noeyes
보안 터미널 채팅. E2E 암호화, 제로 메타데이터 블라인드 포워더 서버. PyNaCl XSalsa20-Poly1305 + Ed25519 + 순방향 비밀성. 크로스 플랫폼 Python.
 chokepoint/crypthook
TCP/UDP 대칭 암호화 터널 래퍼
 haplessidiot/ageverificationbypass
redhat의 연령 확인 서비스를 우회합니다
 th3xace/screen_killer
이 스크립트는 침투 테스트 업무 및 OSCP 중에 보고를 위한 진행 상황을 추적(스크린샷, 명령어 및 출력 캡처)하기 위해 개발되었습니다.
 fare9/dragon-tales
LLVM 기반으로 구축된 바이너리 분석 라이브러리로, x86, ARM, RISC-V 전반에 걸쳐 기계어를 디스어셈블링, 리프팅, 기호 실행하며, CFG 복구와 Z3 솔빙을 지원합니다.
 capesandbox/capesolo
capemon을 실행하는 독립형 Windows VM 멀웨어 샌드박스로, GUI 트리아지 뷰어, YARA 시그니처, IOC 추출, 네트워크 분석, VirusTotal/MalwareBazaar 샘플 다운로드를 제공합니다.
 youssefnoob003/sindrikit
작전적으로 신뢰할 수 있는 공격 능력을 구축하기 위한 기초 C 라이브러리
 knqyf263/go-rpmdb
Go용 RPM DB 바인딩
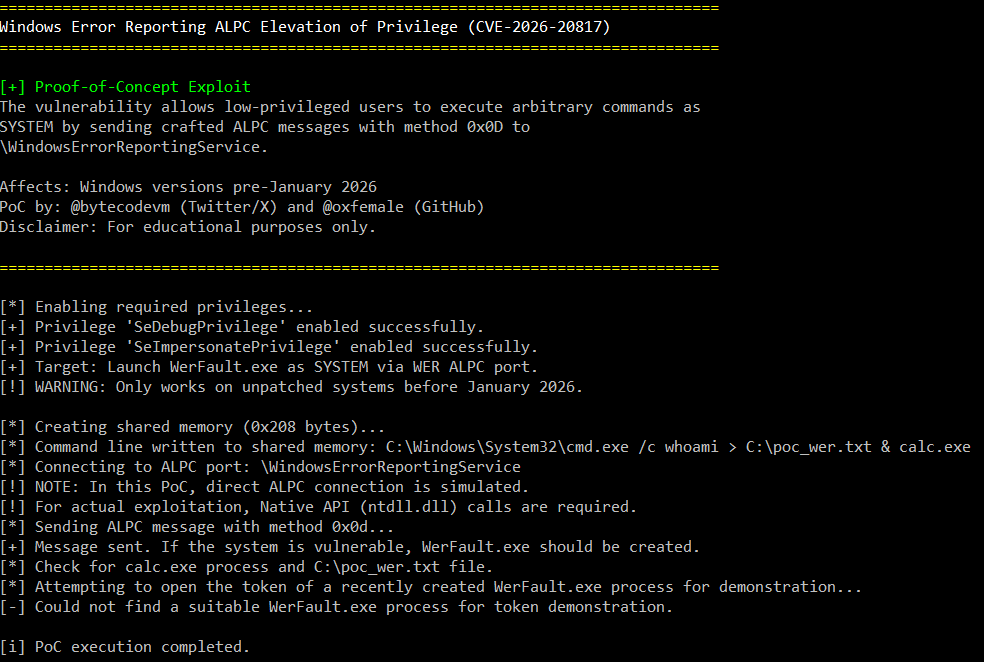 oxfemale/cve-2026-20817
CVE-2026-20817에 대한 개념 증명 익스플로잇으로, ALPC를 통한 Windows 오류 보고(WER)의 로컬 권한 상승 취약점으로, 낮은 권한의 사용자가 SYSTEM 권한으로 코드를 실행할 수 있게 합니다.
 max-rh/sshelf
SSH 호스트를 위한 빠른 터미널 UI: 두 번의 키 입력으로 퍼지 검색 및 연결, 듀얼 패널 SFTP 파일 전송, 백그라운드 포트 포워딩을 지원합니다. 자체 호스트 데이터베이스를 유지하며 ssh 명령을 생성합니다 — ~/.ssh/config는 절대 수정하지 않습니다.









