
 #1
Tools for consuming, aggregating, and analyzing external threat intelligence feeds from various sources.
Kitploit 추천

 sumidcyber/zeroscout
🦅 ZeroScout: 자율형 로컬 및 클라우드 위협 헌터. 라이브 워룸에서 공격을 시각화하고, 유전자 분석을 통해 APT 그룹을 식별하며, 방어 규칙(YARA/SIGMA)을 자동 생성합니다. DFIR 및 악성코드 분석 프레임워크.
 cspf-founder/darwis-taxii
Rust로 작성된 고성능 TAXII(Trusted Automated eXchange of Indicator Information) 서버.
 qbitseclabs/brintelcollector
국내 또는 글로벌 위협의 소스와 지표를 사용하지만, 브라질의 국내 증거 또는 지표를 포함하는 사이버 위협 인텔리전스(CTI) 🌎
 ptkthg/statecraftcyber
PT-BR 위협 인텔리전스 플랫폼 - CVE, 브리핑, IOC 및 보안 뉴스
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 functori/argos/argos
의심스러운 작업 그래프의 분석 및 표현 (Analyse et Représentation des Graphes des Opérations Suspectes)
 rootless-ghost/vulnforge
취약점 및 익스플로잇 인텔리전스 — ExploitDB, NVD, Metasploit 검색, CVE→ATT&CK 매핑 및 LogNorm/HuntForge 통합 지원 | Nebula Forge의 일부
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab 경로 순회 IOC 스캐너 및 탐지 툴킷. IOC 스캐닝, Sigma, Suricata/Snort, SIEM 탐지 규칙을 통해 치명적인 비인증 GitLab CE/EE 경로 순회 취약점의 악용을 탐지하고 추적합니다.
 xghst0/reconkg
출처가 포함된 취약점 트리아지. 로컬로 구축된 코퍼스(NVD/KEV/EPSS, ExploitDB, nmap script.db)에서 CVE를 식별하고, 실행 시 대상에 미치는 영향에 따라 분류된 검증 명령을 출력합니다.
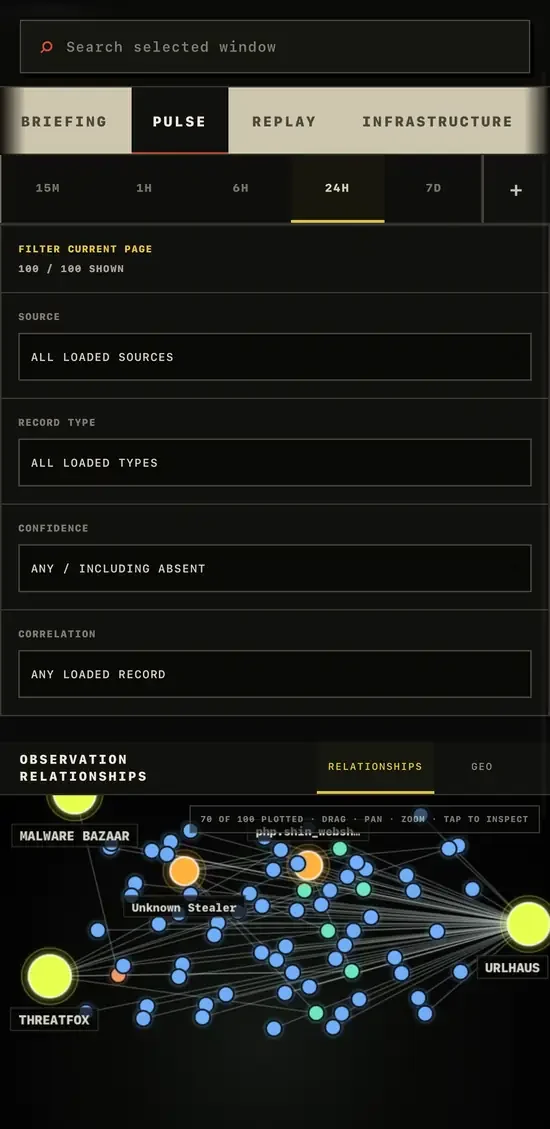 gnomeman/badbanana-threat-observatory
CISA KEV, ThreatFox, URLhaus, MalwareBazaar 피드를 집계하는 위협 인텔리전스 관측소로, 검색, 변경 추적 및 STIX/CSV/JSONL 내보내기를 지원합니다.
 adham504/sentinelthread-forensics
Hayabusa 엔진을 오케스트레이션하여 원시 EVTX 로그를 Sigma 규칙 탐지 및 MITRE ATT&CK 매핑이 적용된 우선순위 위협 타임라인으로 변환하는 고속 Windows 포렌식 트리아지 플랫폼입니다.
 rollwagen/abusech
abuse.ch용 CLI 클라이언트
 cross-samuel1/soc-analyst-hub
무료 오프라인 SOC 분석가 허브, Tier 1용 — IR 체크리스트, 알림 트라이지 플레이북, 위협 헌팅 쿼리 및 분석가 온보딩. 단일 HTML 파일, 종속성 없음.
 xakepnz/enterpriseattack
MITRE ATT&CK® 엔터프라이즈 데이터셋과 상호작용하기 위한 경량 Python 모듈입니다. 최소한의 의존성으로 속도에 중점을 두고 제작되었습니다. 자세한 내용은…
 renat0z3r0/notepadpp-supply-chain-iocs
Notepad++ 공급망 공격(CVE-2025-15556) — Lotus Blossom APT, 2025년 6월~12월에 대한 IoC 및 탐지 규칙. Falcon LogScale 쿼리, YARA/Sigma 규칙 및 MITRE ATT&CK 매핑을 포함합니다.
 guardicode/cve-2021-44228_iocs
Log4j 취약점(CVE-2021-44228)에 대한 공개 침해 지표(IoC)를 선별하여 수집한 컬렉션으로, 위협 탐지 및 침해 대응을 위해 여러 출처에서 집계되었습니다.
 watchguard-threat-lab/log4shell-iocs
CVE-2021-44228(일명 Log4Shell)에 대한 IOC 모음








