
 #1
Tools for consuming, aggregating, and analyzing external threat intelligence feeds from various sources.
Kitploit 추천

 cognis-digital/c2detect
C2 서버 핑거프린터 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 aquasecurity/vuln-list-debian
Debian 보안 추적기
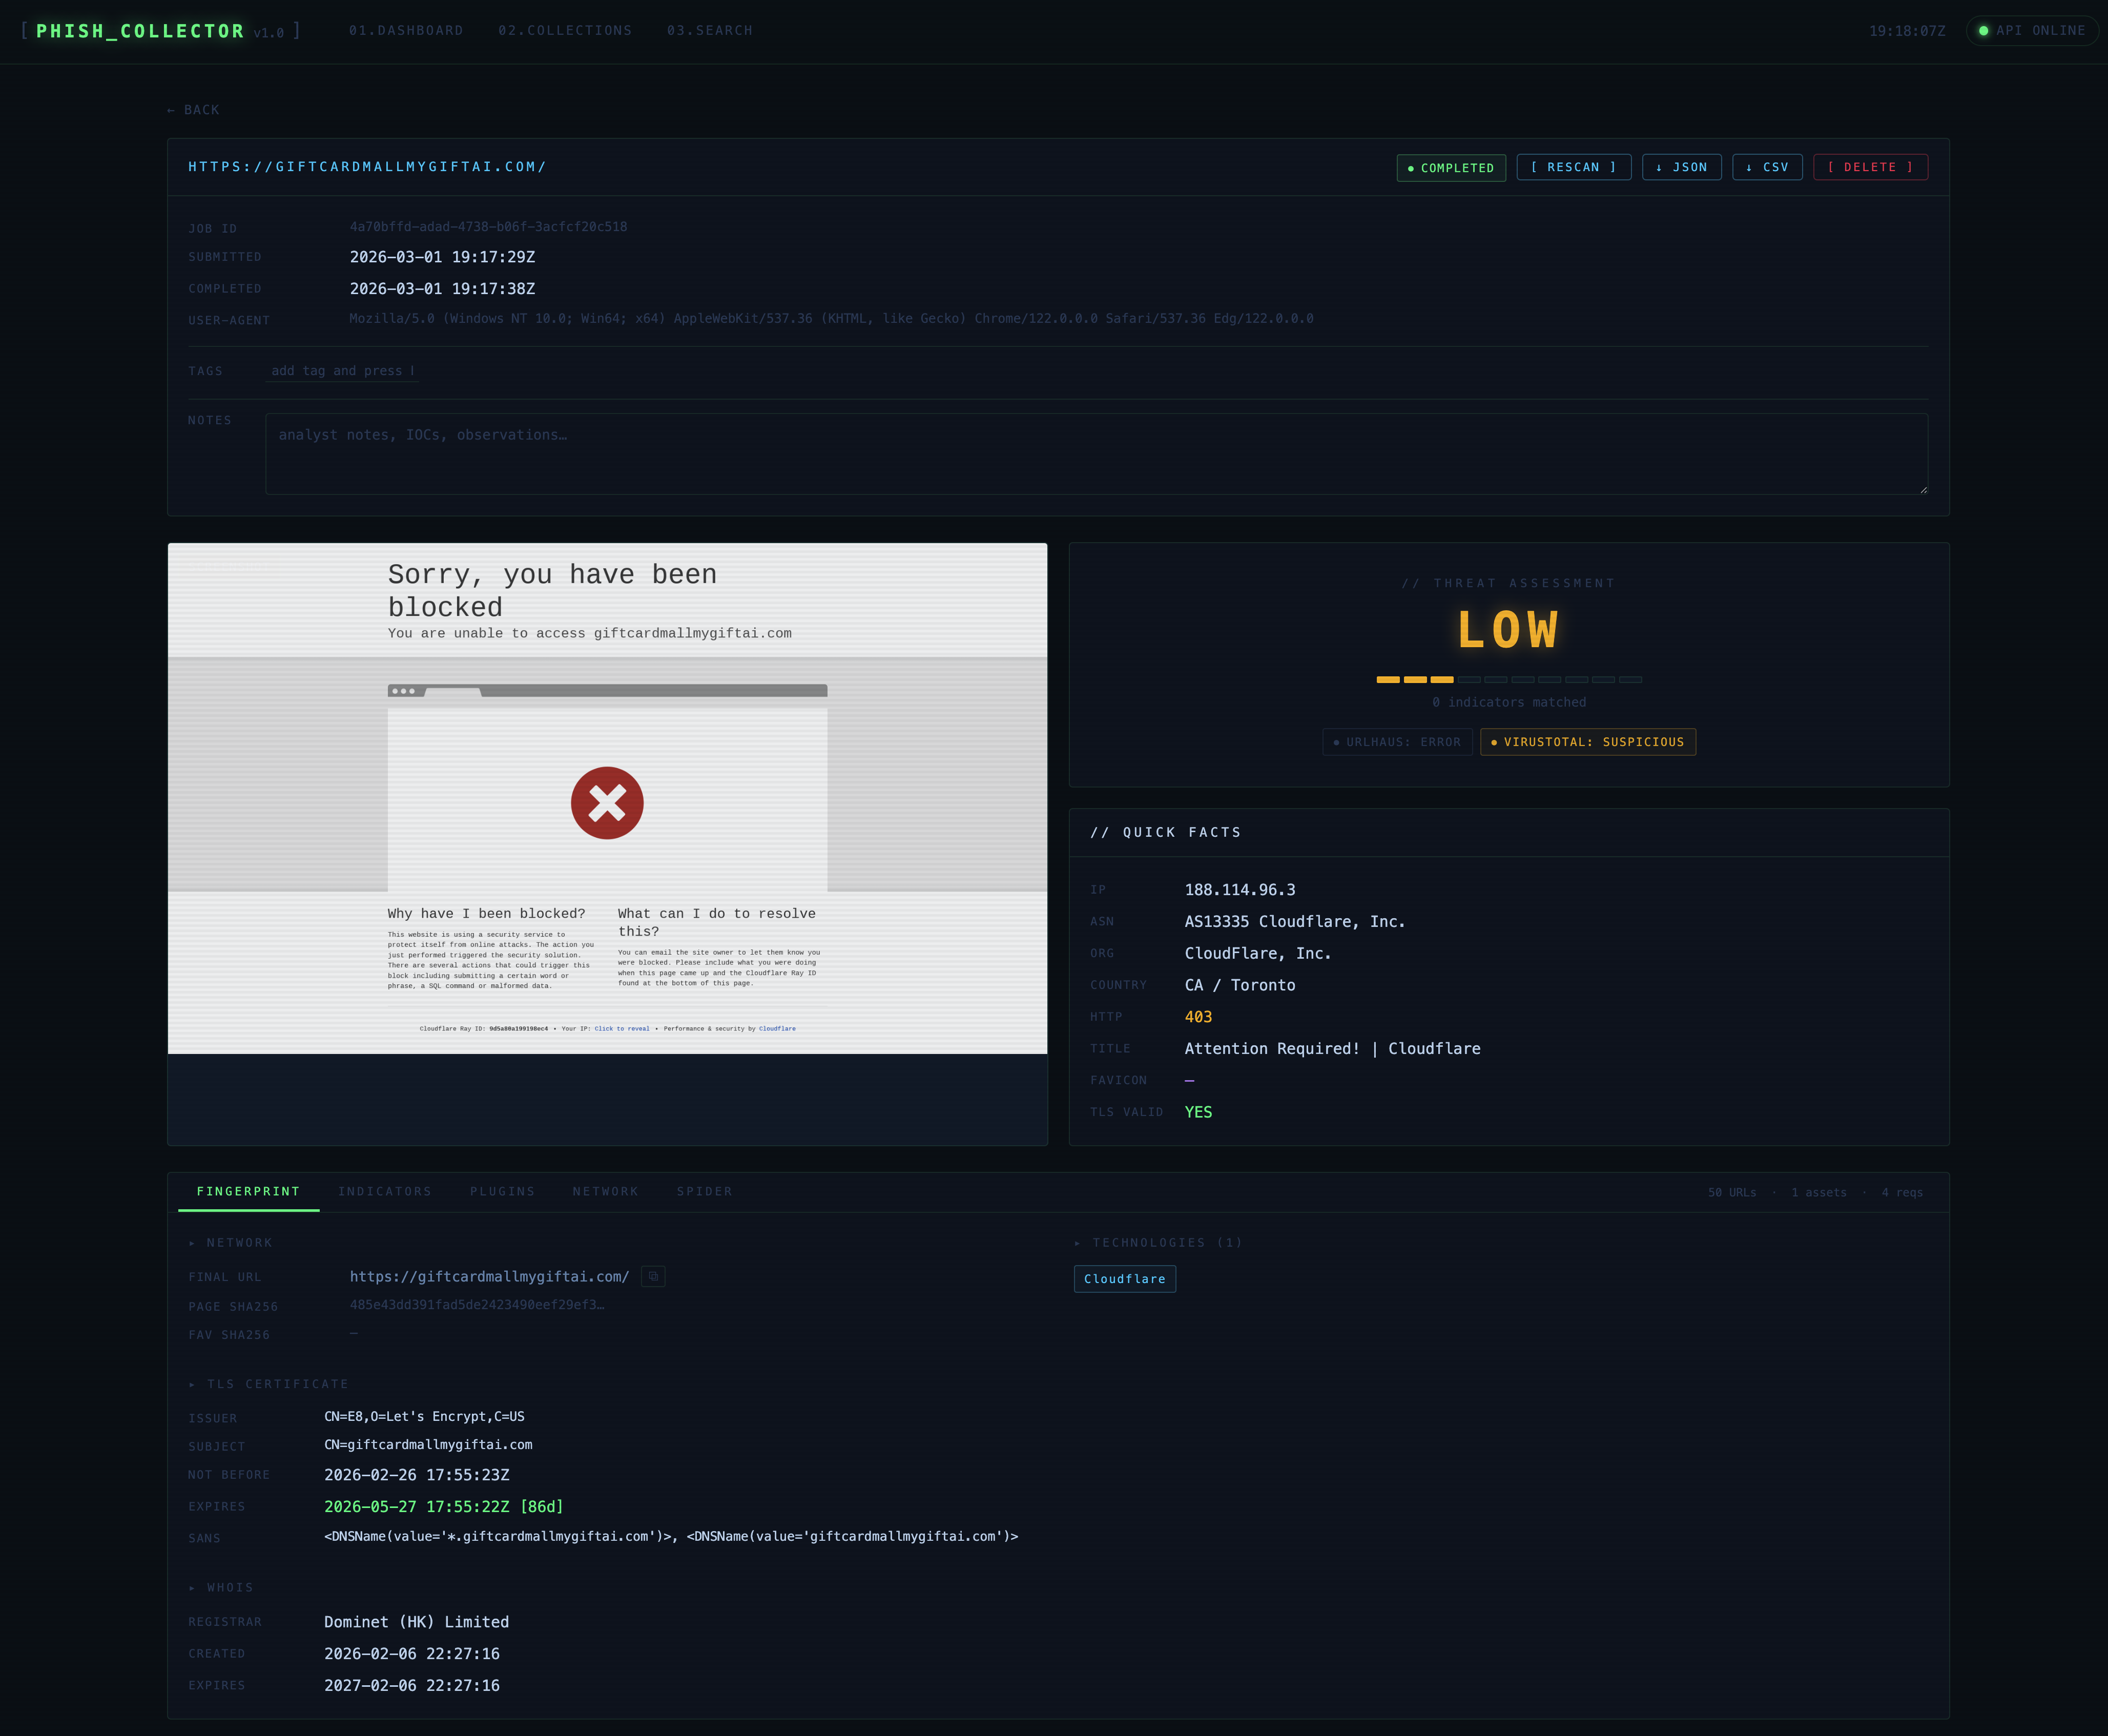 olizimmermann/phishcollector
PhishCollector는 피싱 사이트를 수집, 분석 및 추적하기 위한 연구 프레임워크입니다.
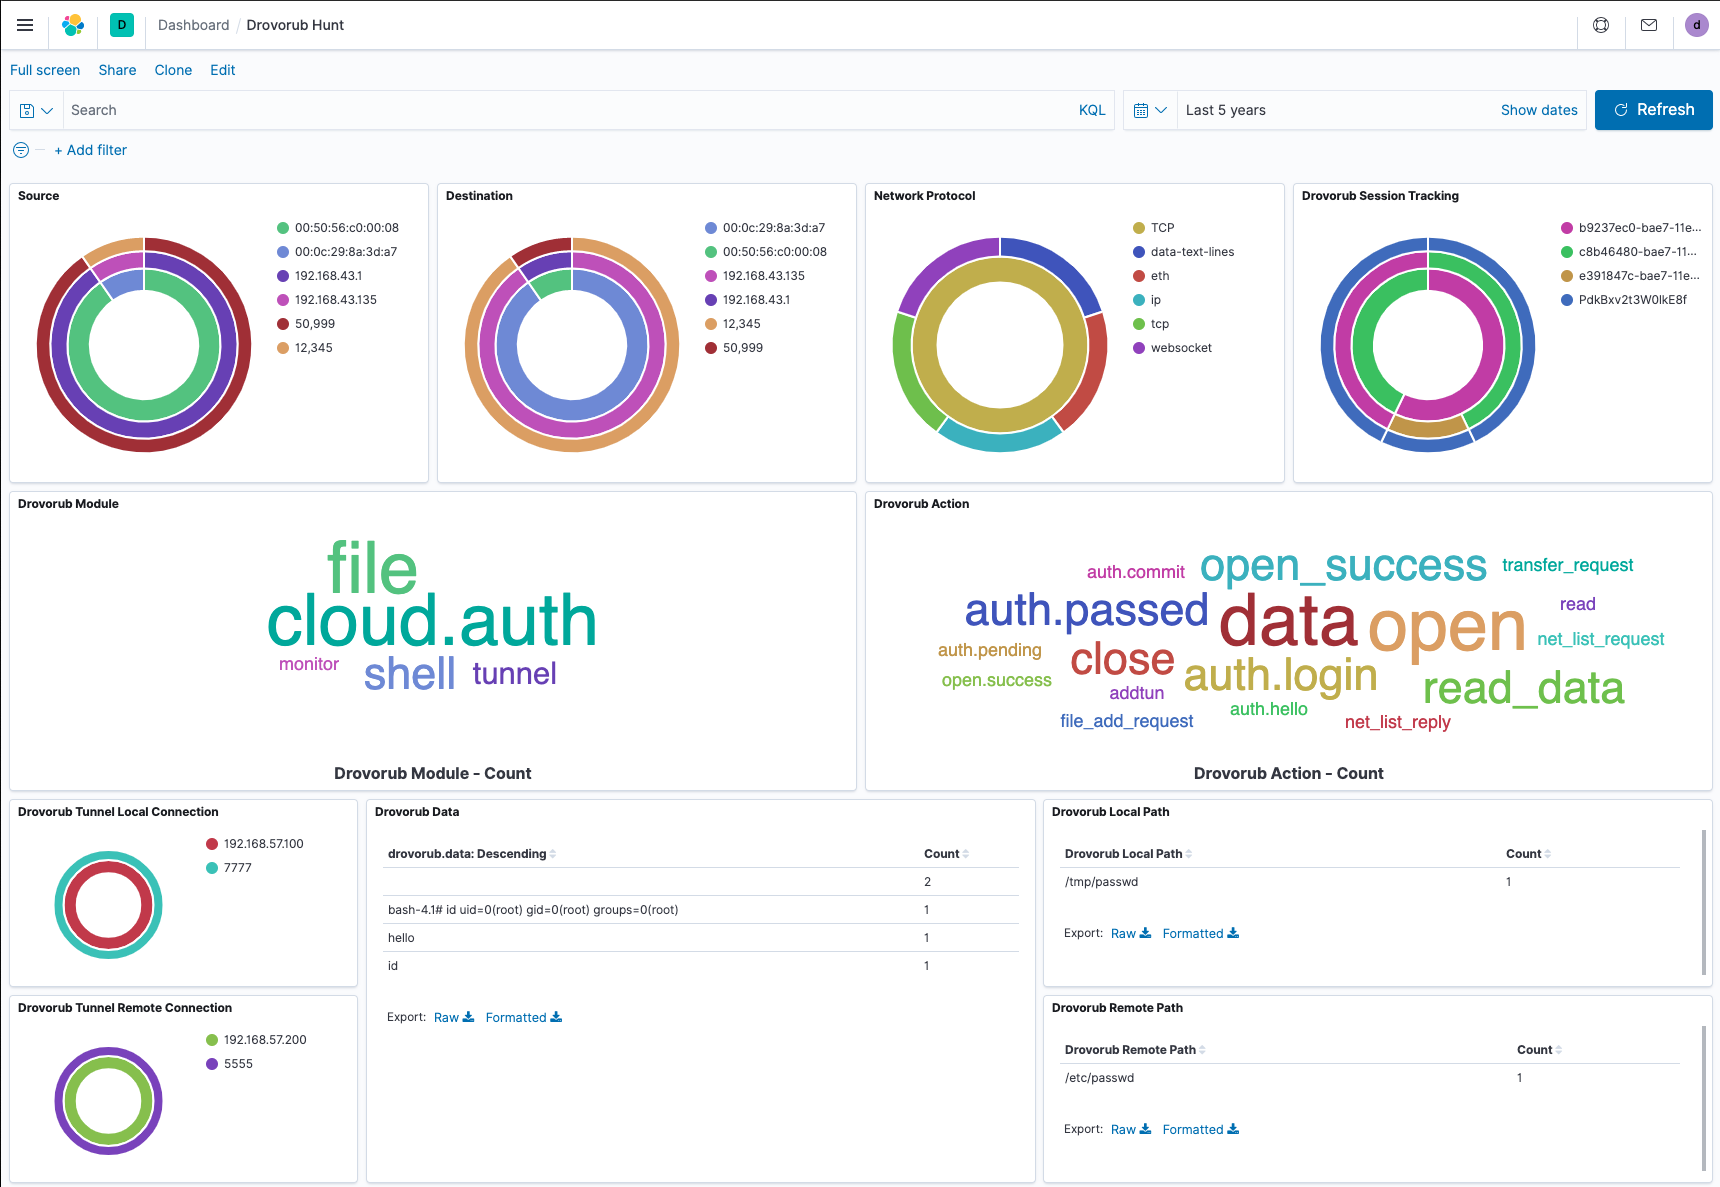 insane-forensics/drovorub-hunt
GRU의 Drovorub 악성코드 C2에 대한 네트워크 기반 헌팅을 지원하는 도구
 abdaullahag/threatlens
IP, 도메인, CVE에 대한 신속한 IOC 분석을 위해 6개의 무료 위협 인텔리전스 API를 사용하는 Python CLI 도구입니다. 출력: 색상으로 구분된 Excel, JSON, CSV. 사용: VT, Shodan, AbuseIPDB.
 synacktiv/synacktiv-rules
Synacktiv가 만든 Sigma 및 YARA 규칙 공개 저장소
 kaal22/darkgrid
3D 위협 인텔리전스 대시보드로, AbuseIPDB 및 OpenPhish와 같은 OSINT 소스로부터 악성 인프라를 시각화하며, 실시간 위협 피드, 지리적 글로브 핑, 상황 인식을 위한 지표 컨텍스트 카드를 제공합니다.
 aquasecurity/secfixes-tracker
Forked from https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 fastfire/ioc_attack_esxi_feb_2023
2023년 2월 3일 금요일까지 발생한 ESXi 인프라 공격과 관련하여 확인된 IoC 모음입니다.
 aquasecurity/vexhub-crawler
VEX 문서를 수집하고 VEX Hub 업데이트
 expel-io/expel-intel
This is the home of the Expel Intel Team. Here, we will share IOCs and other information that is either not suitable for fitting into other mediums…
 vulncheck-oss/jupyter-notebooks
VulnCheck API를 쿼리하여 익스플로잇 타임라인, 알려진 악용 취약점(Known Exploited Vulnerabilities), 봇넷 데이터를 차트로 시각화하는 예제 Jupyter 노트북으로, 위협 연구에 활용됩니다.
 cybershujin/prompt-injection-in-the-wild
공개적으로 보고된 프롬프트 인젝션 기법을 전달 방식, 인코딩, 전파 동작별로 분류하고, 확인된 모델, 출처, MITRE ATLAS 태그와 함께 정리한 추적기입니다.
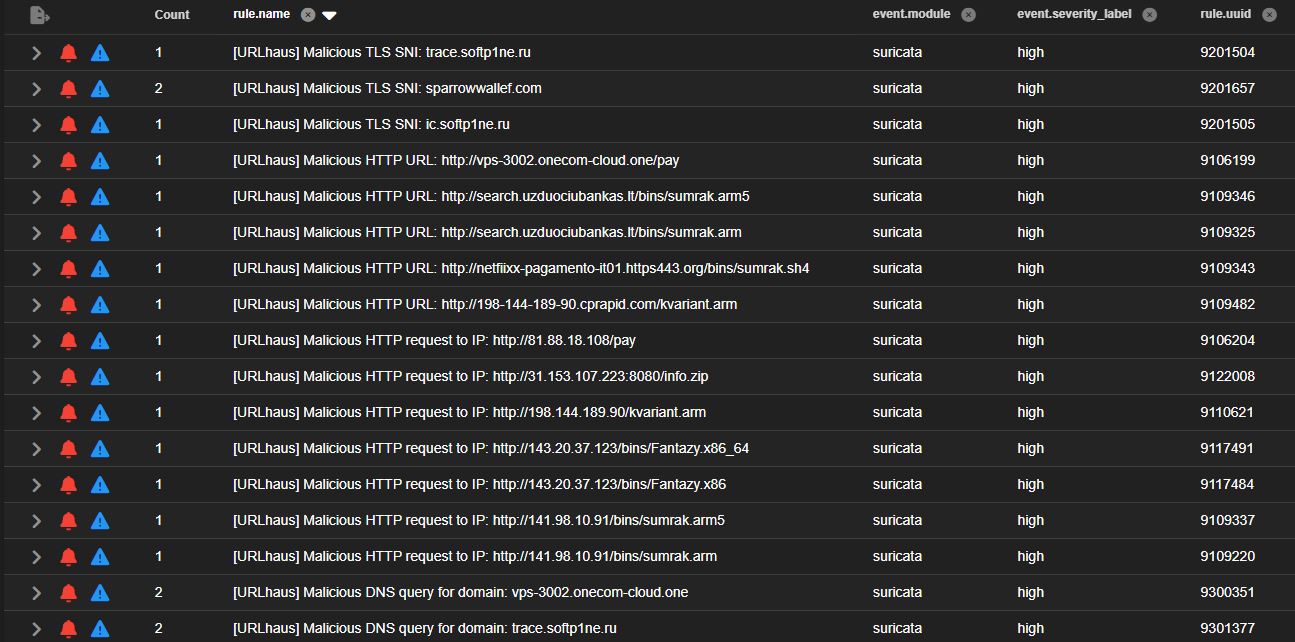 malvuln/sigint-hombre
실시간 위협 피드에서 동적으로 생성된 Suricata 규칙
 aquasecurity/vuln-list-aqua
Aqua Security의 보안 권고
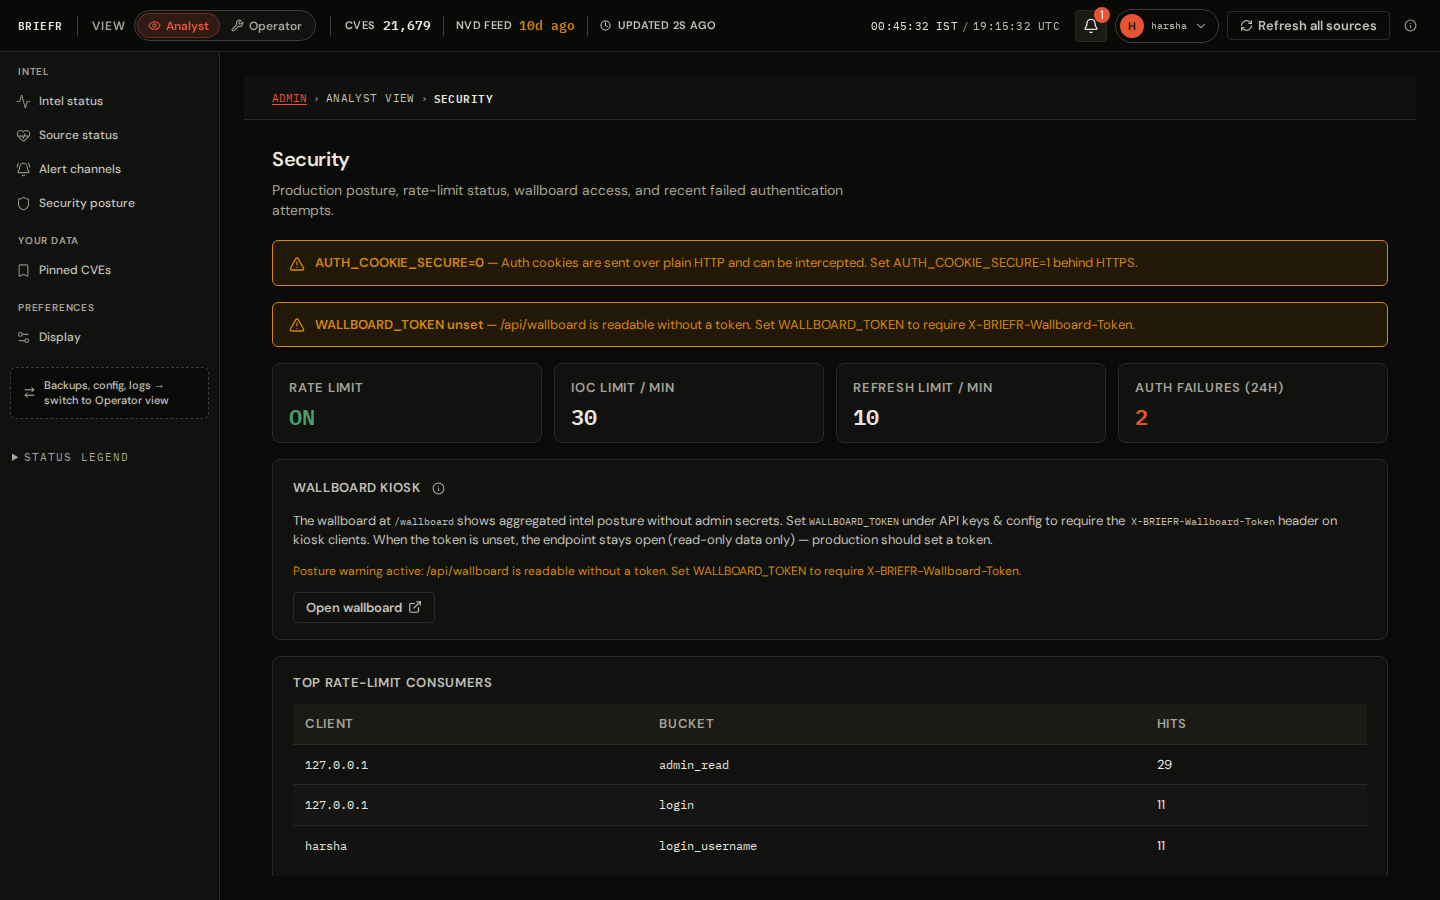 soldier0x0/briefr
Open Vulnerability Intelligence 플랫폼: 하나의 대시보드에 집계된 인텔리전스, 상관 분석 및 IOC 조회 기능을 제공하며 완전한 자체 호스팅이 가능합니다. 모든 리소스는 오픈 및 무료입니다. 대부분의 인증된 리소스는 무료 등급에서 넉넉한…








