
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천
 shoucheng3/jenkinsci__workflow-multibranch-plugin_cve-2022-25175_706-vd43c65dec013
CVE-2022-25175에 대한 익스플로잇으로, Jenkins Pipeline: Multibranch 플러그인을 대상으로 하여 CI/CD 파이프라인 작업 생성 시 특정 취약점의 자동화된 악용을 가능하게 합니다.
 shanika04/cp30_xxe_partial_fix
CVE-2018-20433과 CVE-2019-5427 사이의 버전
 municipalparkingservices/cve-2021-44228-scanner
CVE-2021-44228 (Log4Shell)를 탐지하는 단일 바이너리 스캐너입니다. JAR/WAR/EAR 파일 내 취약한 log4j 버전을 감지하고 JndiLookup.class를 제거하여 패치를 적용합니다.
 bkhablenko/cve-2017-8046
CVE-2017-8046이 Spring Boot 애플리케이션에서 악용되는 과정을 시연하며, SpEL 주입 페이로드와 취약한 구성 요소에 대한 dependency-check 검증을 포함합니다.
 kavgan/vuln_test_repo_public_ruby_gemfile_cve-2016-6317
Ruby Gemfile 의존성 내 알려진 취약점을 특정 CVE를 스캔하여 탐지하며, 개발 파이프라인에서 자동화된 보안 점검을 가능하게 합니다.
 frostsaberx/cve-2020-27955
Git-LFS RCE 테스트
 anupamojha-eng/sentinel-transitive-cve-demo
Sentinel 데모: Spring Boot를 통한 전이적 snakeyaml CVE-2022-1471 + 악용 가능한 코드 패턴
 rubbxalc/cve-2023-1521
CVE-2023-1521에 대한 개념 증명 익스플로잇으로, sccache에서 LD_PRELOAD 기반 권한 상승을 시연하여 컴파일 중 임의 코드 실행을 가능하게 합니다.
 satheesh575555/external_expat_aosp10_r33_cve-2022-23852
XML 파싱을 위한 C 라이브러리로, CVE-2022-23852에 대한 패치가 적용되었으며, 효율적인 문서 처리를 위한 핸들러가 있는 스트림 지향 XML 파싱을 제공합니다.
 morrisel/cve-2023-26136
이 저장소에는 CVE-2023-26136 취약점에 대한 해결책이 포함되어 있습니다.
 open-aims/log4j
패치된 Log4j 1.2.17 라이브러리로, 취약한 JMSAppender 클래스를 제거하여 CVE-2021-4104를 완화하며, 영향을 받는 애플리케이션의 드롭인 교체용으로 설계되었습니다.
 dlitz/bash-cve-2014-6271-fixes
검증된 Shellshock(CVE-2014-6271) bash 취약점 패치 모음으로, 업스트림, Debian, 맞춤형 패치와 SHA256 무결성 검증을 포함합니다.
 431m/rcetest
CVE-2024-32002 PoC 테스트
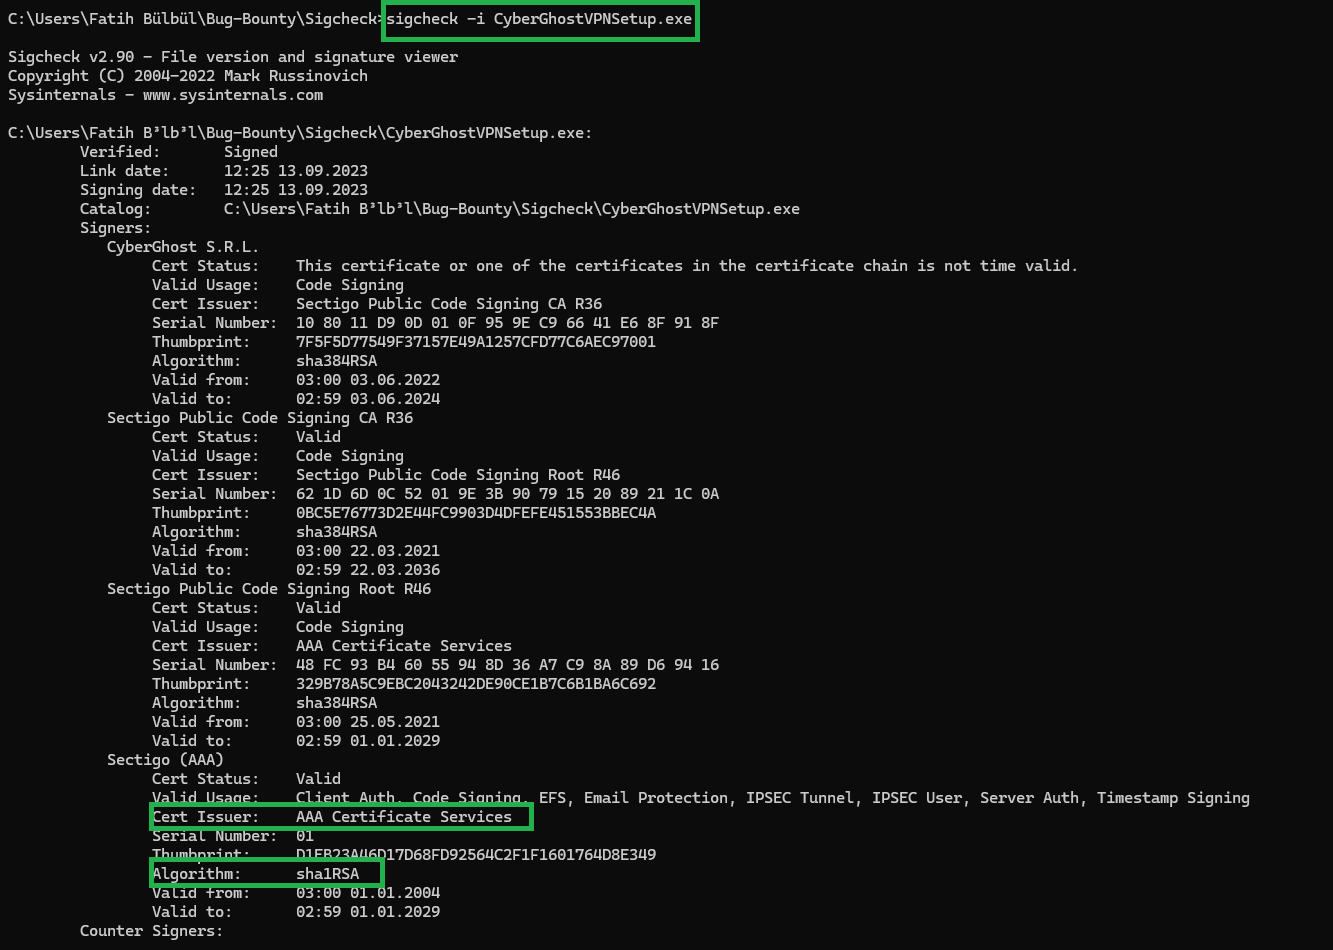 meisterlos/cve-2025-51726
CyberGhostVPN 설치 프로그램에서 SHA-1 코드 서명 위조 및 높은 엔트로피 ASLR 부재를 시연하는 PoC로, 신뢰 우회 및 예측 가능한 메모리 레이아웃 악용을 가능하게 합니다.
 centisgood/duo-agentflow-auditor
AI Code Security — SAST가 놓친 AI 생성 코드를 잡아내는 네 가지 에이전트. GitLab Duo Agent Platform 기반.
 saptaktdk/go-get-rce
이것은 CVE-2018-6574의 익스플로잇입니다: go get RCE
 justinsteven/cve-2020-10759-poc
CVE-2020-10759 (fwupd 서명 검증 우회)에 대한 개념 증명








