
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천
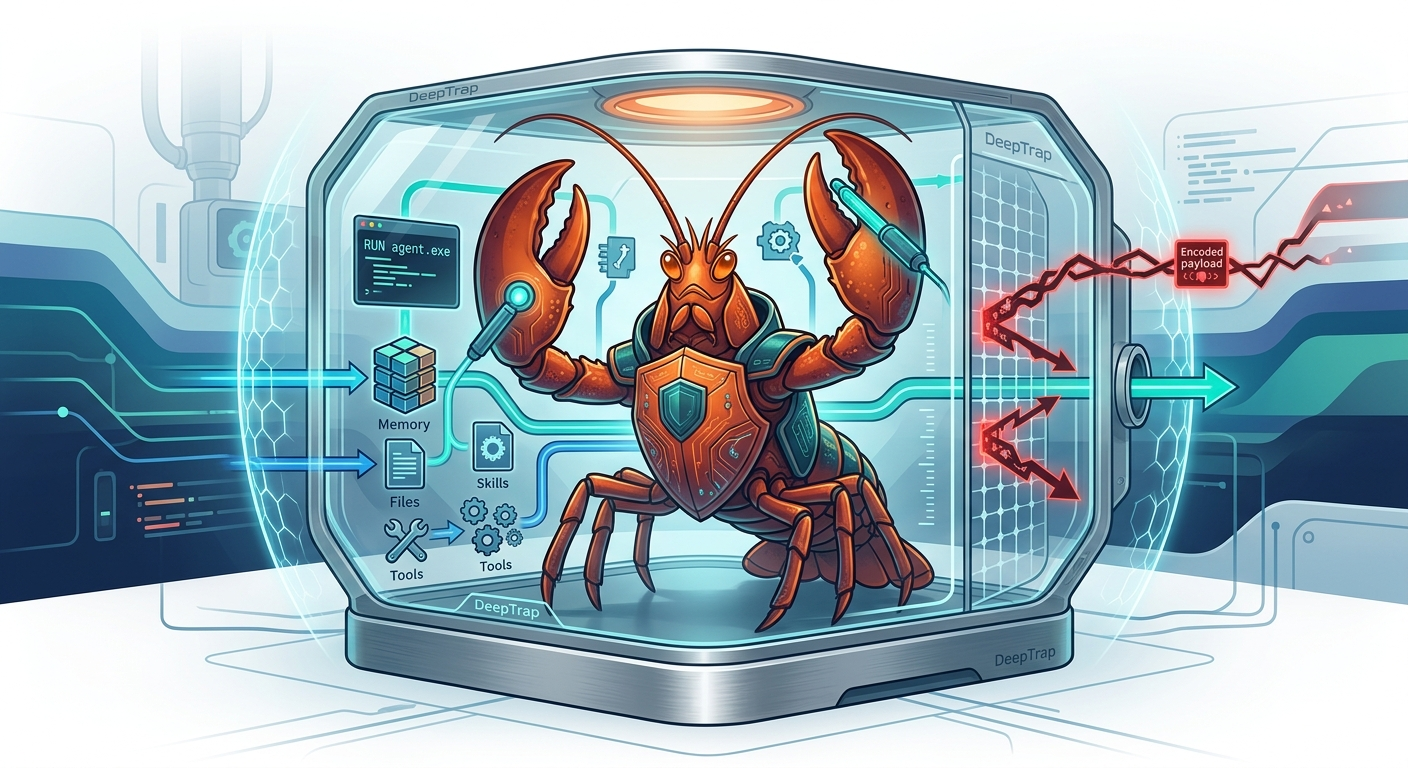
 zjuicsr/deeptrap
OpenClaw 에이전트를 오염된 파일, 주입된 스킬, 오도하는 도구 메타데이터, 인코딩된 페이로드를 포함한 적대적 실행 컨텍스트에 대해 평가하는 보안 벤치마크입니다. 6개의 리스크 스위트에 걸친 42개의 리플레이 태스크와 공격 및 유틸리티 점수화를 포함합니다.
 mindpatch/vulfy
🐺 Vulfy – 빠른 Rust 기반 패키지 버전 스캐너
 mhaggis/package-inferno
커뮤니티를 위한 공용 패키지 스캐너
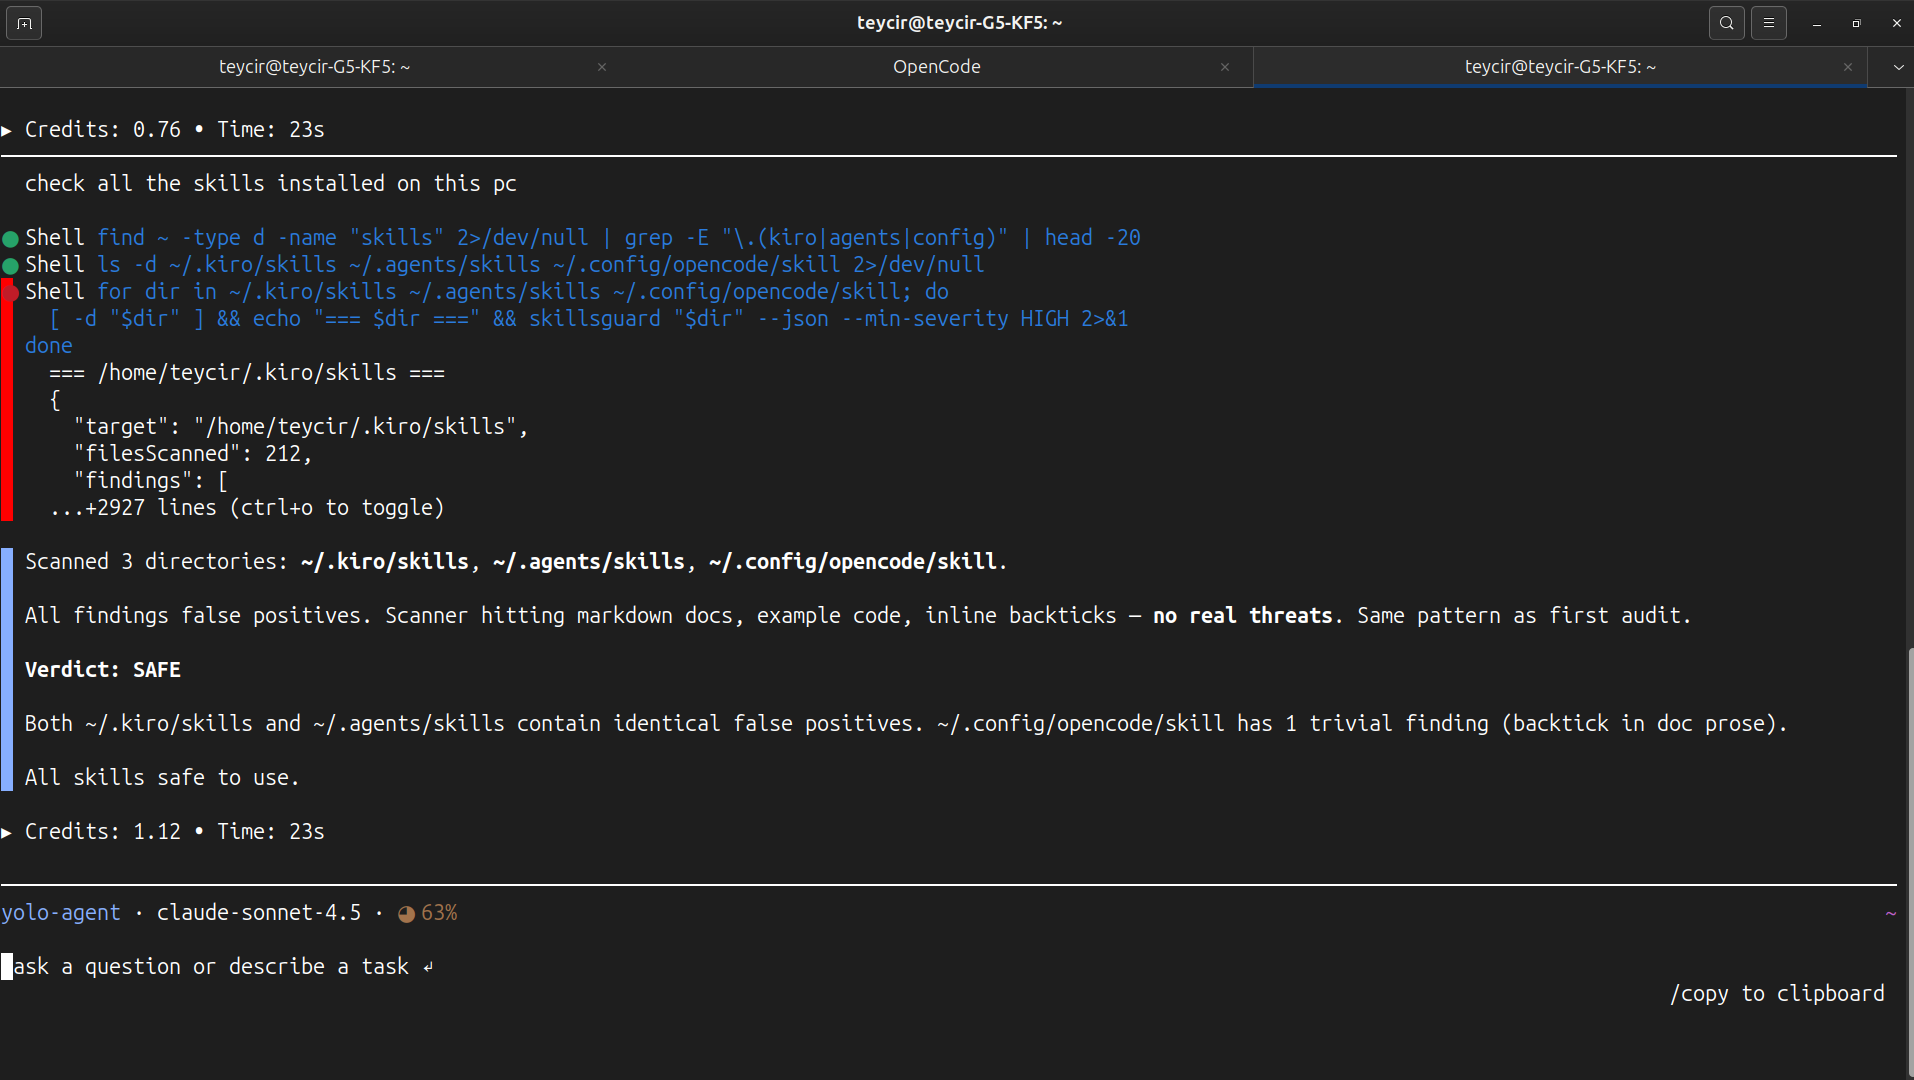 teycir/skillsguard
AI 에이전트 스킬 패키지용 정적 보안 스캐너. 실행 전에 악성 SKILL.md 파일과 번들 스크립트를 탐지합니다.
 aquasecurity/scan-cve-2018-8115
Docker 이미지에서 CVE-2018-8115를 검증하는 CLI 도구로, 레이어에서 악성 파일을 확인하여 Docker Hub에서 안전하게 pull할 수 있도록 돕습니다.
 winnpixie/log4noshell
Apache Log4J의 JNDI Lookup을 비활성화하여 CVE-2021-44228 ("Log4Shell")을 완화하는 Java Agent입니다.
 viralmaniar/vulnvault
애플리케이션 보안 취약점에 대한 개발자 중심 지식 베이스로, 안전하지 않은 코드와 안전한 코드 예제, 예방 지침, 그리고 다양한 언어와 프레임워크에 걸친 OWASP/CWE 매핑을 제공합니다.
 0x3a/cve-2014-4936
CVE-2014-4936 POC 코드용 저장소
 owasp/xpsd
취약점 스캔을 위한 도달 가능성 분류. 스캐너 결과를 LLM 에이전트에 전달하여 소스를 읽고 실제로 도달 가능한 CVE를 판별합니다.
 rapticore/ore-mal-pkg-inspector
다중 생태계 악성 패키지 탐지 및 공급망 보안 스캐너
 aaravmaloo/revera
npm 패키지용 신용 점수. 패키지를 설치하기 전에 패키지 평판, 유지보수, 보안, 게시자 신뢰도, 생태계 상태를 분석하세요.
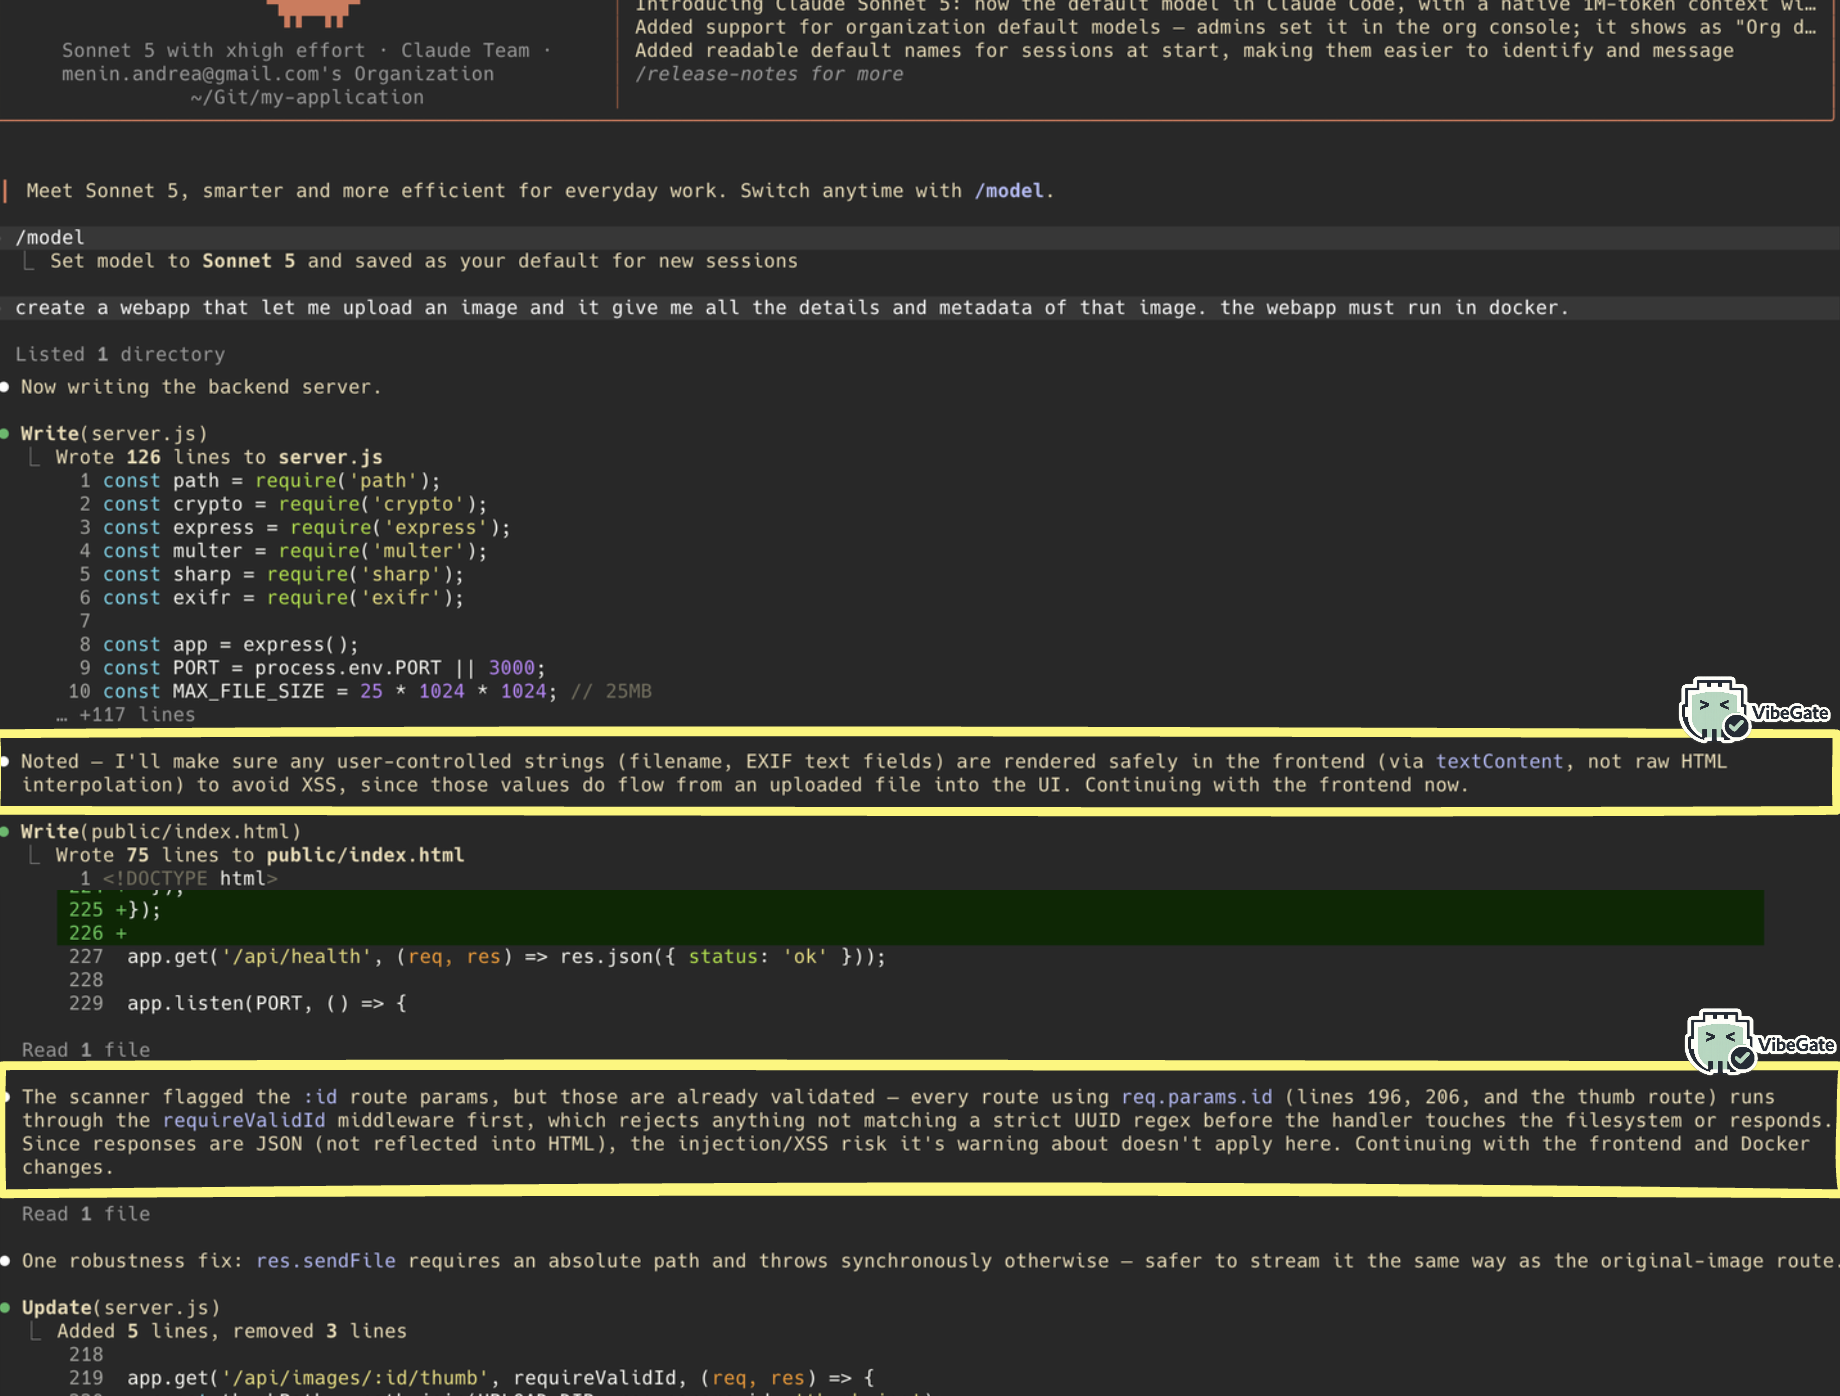 themiddleblue/vibegate
호스트에 구애받지 않는 코딩 에이전트용 사전 작성 보안 훅: Semgrep을 통해 사용자 입력 패턴을 감지하고 결정론적이며 LLM이 없는 보안 지침을 출력합니다.
 jvr2022/cve-2026-40345
deepmerge-ts 8.0.0 이전 버전에서 발생하는 스택 고갈 기반 서비스 거부(Denial-of-Service)를 재현하고, 공격 방법을 문서화하며, 취약한 종속성 범위를 탐지하는 스캐너를 포함합니다.
 alvm/php2shell-eol-backport
RHEL, CentOS 및 Oracle Linux 7 / 6의 수명 종료(EOL) PHP 5.4 / 5.3 패키지에 대한 CVE-2026-109618 / CVE-2026-109619 (php2shell) 비공식 수정
 alexandreheroux/fix-cve-2021-44228
ear/war/jar/zip 아카이브에서 클래스 제거 프로세스를 적용합니다. https://logging.apache.org/log4j/2.x/ 참조
 diegogarciayala/cve-2024-24590-clearml-rce-cmd-poc
CVE-2024-24590 ClearML RCE&CMD POC
 ic3-512/linux-root-kit
Python 의존성 혼동 공격, sudo 권한 상승 (CVE-2025-32463) 및 루트킷 기반 지속성의 종단간 시뮬레이션 - 전체 메모리 및 네트워크 포렌식 분석 포함.








