
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 aquasecurity/secfixes-tracker
Forked from https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 owasp/donkai
DonkAI는 OWASP Top 10 for LLM Applications(2025)을 위한 실습형 랩으로, 실제 LLM이 필요 없습니다.
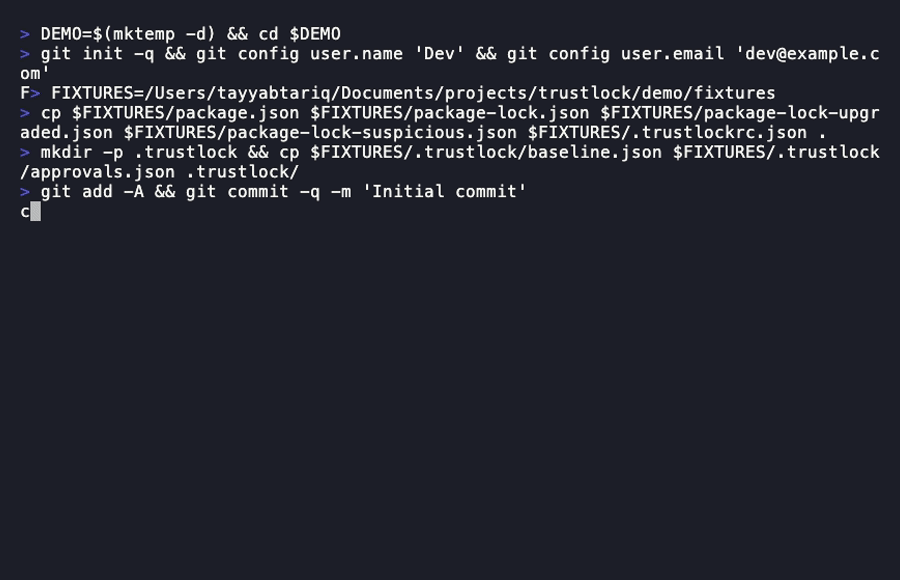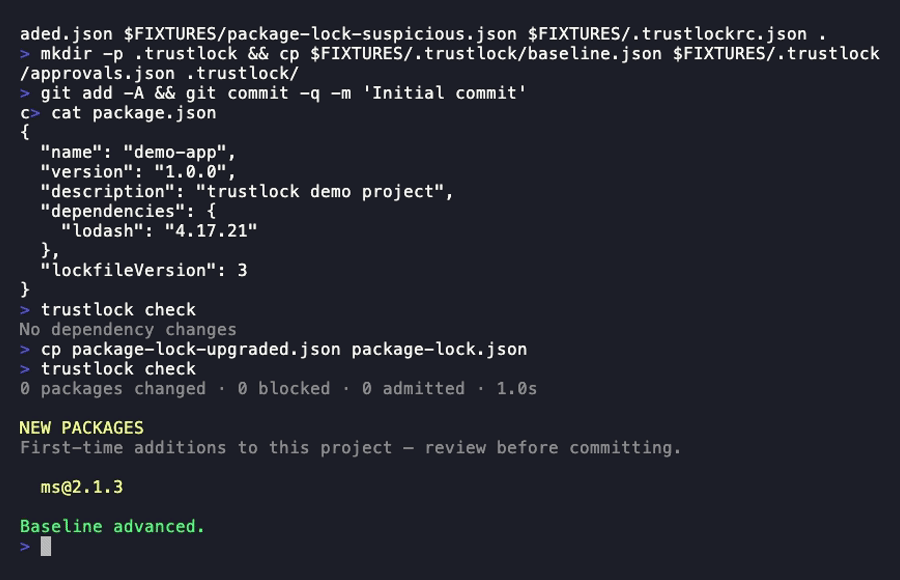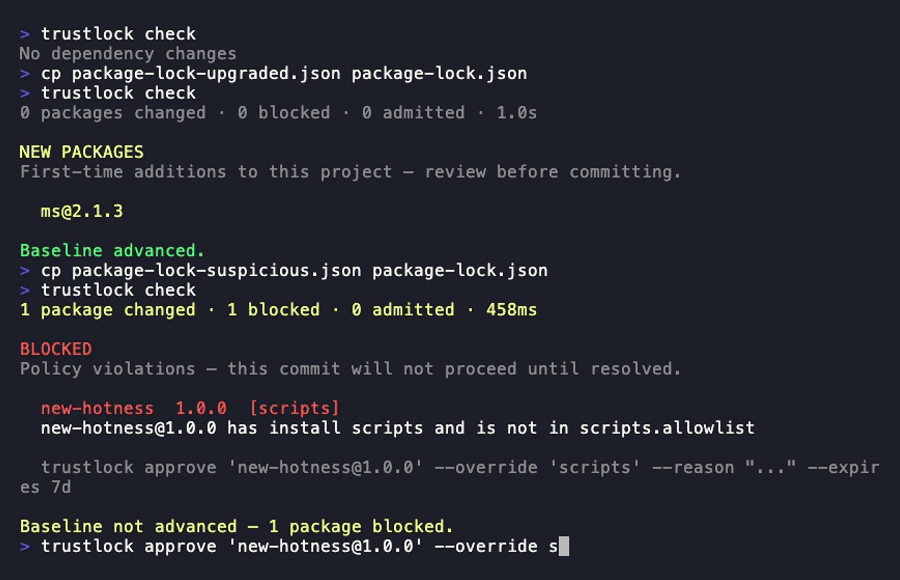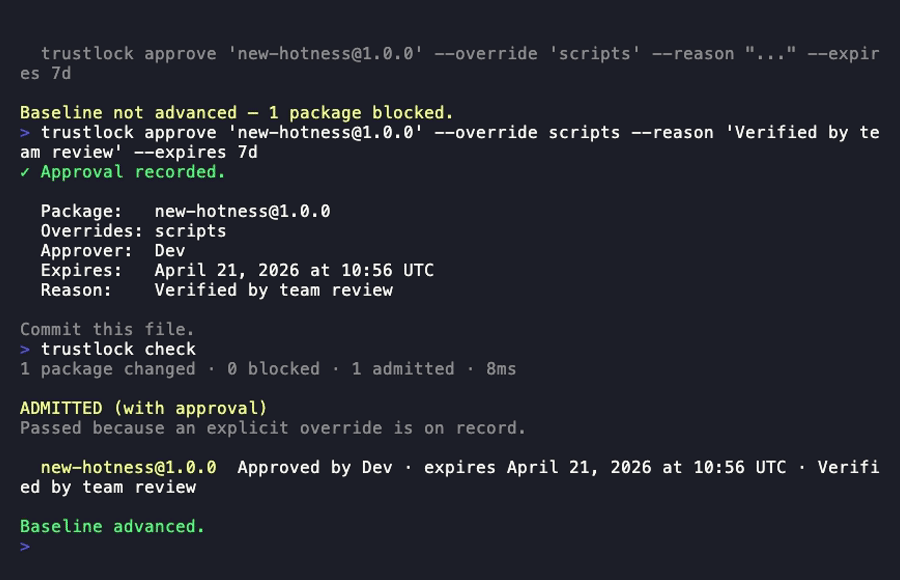 tayyabt/trustlock
Git 네이티브 의존성 승인 컨트롤러입니다. 모든 의존성 변경 시점에 트러스트 신호를 평가하고, 패키지가 팀의 정책을 위반할 경우 커밋 또는 빌드를 차단합니다. 사전 커밋 훅 + 내장 승인 워크플로우가 있는 CI 게이트.
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract(Ubuntu 23.10에서 테스트)
 martyx00/vulnfanatic-ng
BianryNinja 플러그인: 디컴파일된 바이너리에서 취약점을 식별하며 프로그래매틱 스캔과 LLM 지원을 모두 제공합니다.
 ltmthink/cve-2023-51385_test
CVE-2023-51385에 대한 검증
 boxed-dev/vibe-coding-security
AI 생성 앱(Lovable, v0, Bolt, Cursor)을 위한 출시 전 보안 체크리스트. Supabase RLS, 노출된 키, 프롬프트 인젝션을 다루는 69개 항목. CVE-2025-48757(170개 앱)과 Moltbook 유출(150만 개 API 토큰)의…
 eastarctica/cve-2026-43813
CVE-2026-43813: CloudAttestation enforceEnvironment 우회
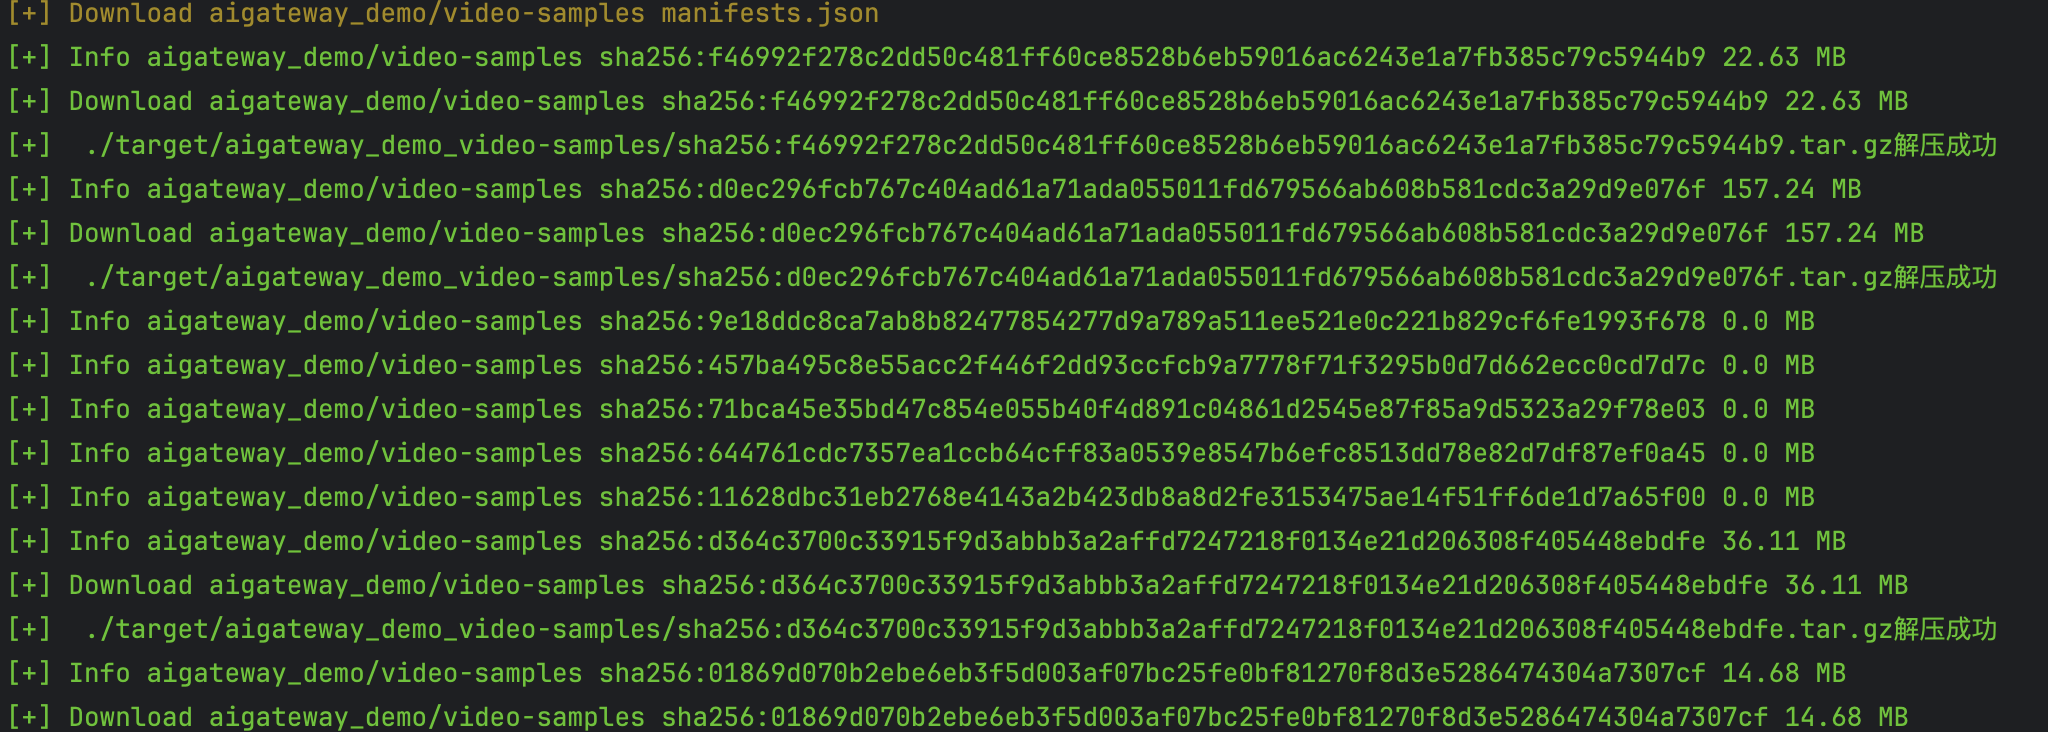 codesecurityteam/harbor
CVE-2022-46463 harbor 공개 이미지 완전 자동 다운로드 스크립트
 anee769/conduit
온프레미스 AI 코딩 에이전트용 API 게이트웨이로, 엔지니어별 비용 할당, 엄격한 예산, 이그레스 거버넌스(비밀/엔티티 스캐닝), 컨텍스트 회전 관찰 가능성, 감사 준비된 내보내기를 제공합니다. VPC 내에서 실행됩니다.
 tomjwxf/scopeblind-gateway
MCP 서버용 보안 게이트웨이로, 도구별 정책 시행, Ed25519 서명 감사 영수증, 섀도우 모드 로깅을 제공합니다. AI 에이전트 접근 제어를 위해 Cedar, OPA, Cerbos 외부 정책 엔진을 지원합니다.
 aquasecurity/vexhub-crawler
VEX 문서를 수집하고 VEX Hub 업데이트
 emirkmo/xz-backdoor-github
2024년 3월 29일에 발견된 xz 백도어 관련 커밋 기록: CVE-2024-3094.
 simplylu/cve-2021-42574
최근 공개된 bidi-attack (CVE-2021-42574)을 사용하여 악성 파일 생성
 aquasecurity/binfinder
패키지 관리자를 통해 설치되지 않은 바이너리 파일 찾기
 timwr/cve-2017-1000117
CVE-2017-1000117 개념 증명
 commonguy25/authproof-sdk
AI 에이전트를 위한 암호학적으로 서명된 위임 영수증. AI가 할 수 있는 것과 할 수 없는 것을 정확히 정의합니다 — 서명 가능, 검증 가능, 변조 방지.
 mergebase/log4j-samples
공개 테스트 데이터. log4j 스캐너/탐지기가 CVE-2021-45046 및 CVE-2021-44228 탐지 정확도를 높이는 데 도움이 되는 log4j 라이브러리 버전 샘플. TAG_TESTING, OWNER_KEN, DC_PUBLIC








