
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 specterops/githound
GitHub용 BloodHound OpenGraph 수집기로, 조직 구조, 권한, 클라우드 간 공격 경로를 탐색 가능한 그래프로 매핑하여 보안 감사 및 사고 대응에 활용합니다.
 owasp/packman
패키지 관리 시스템을 더 안전하게 만드는 것을 목표로 하는 문서화 및 추적 프로젝트입니다.
 owasp/pscf
규제 및 산업 표준 분석에서 파생된 소프트웨어 제품을 위한 구조화된 보안 기능을 제공하는 OWASP 프레임워크로, 안전한 제품 관리, 구현 및 규정 준수를 안내합니다.

 owasp/software-component-verification-standard
소프트웨어 구성 요소 검증 표준 (SCVS)
 appsecco/vulnerable-mcp-servers-lab
침투 테스트 MCP 서버를 학습하기 위해 의도적으로 취약하게 만든 서버 모음입니다.
 logpresso/cve-2021-44228-scanner
Log4j2 CVE-2021-44228용 취약점 스캐너 및 완화 패치
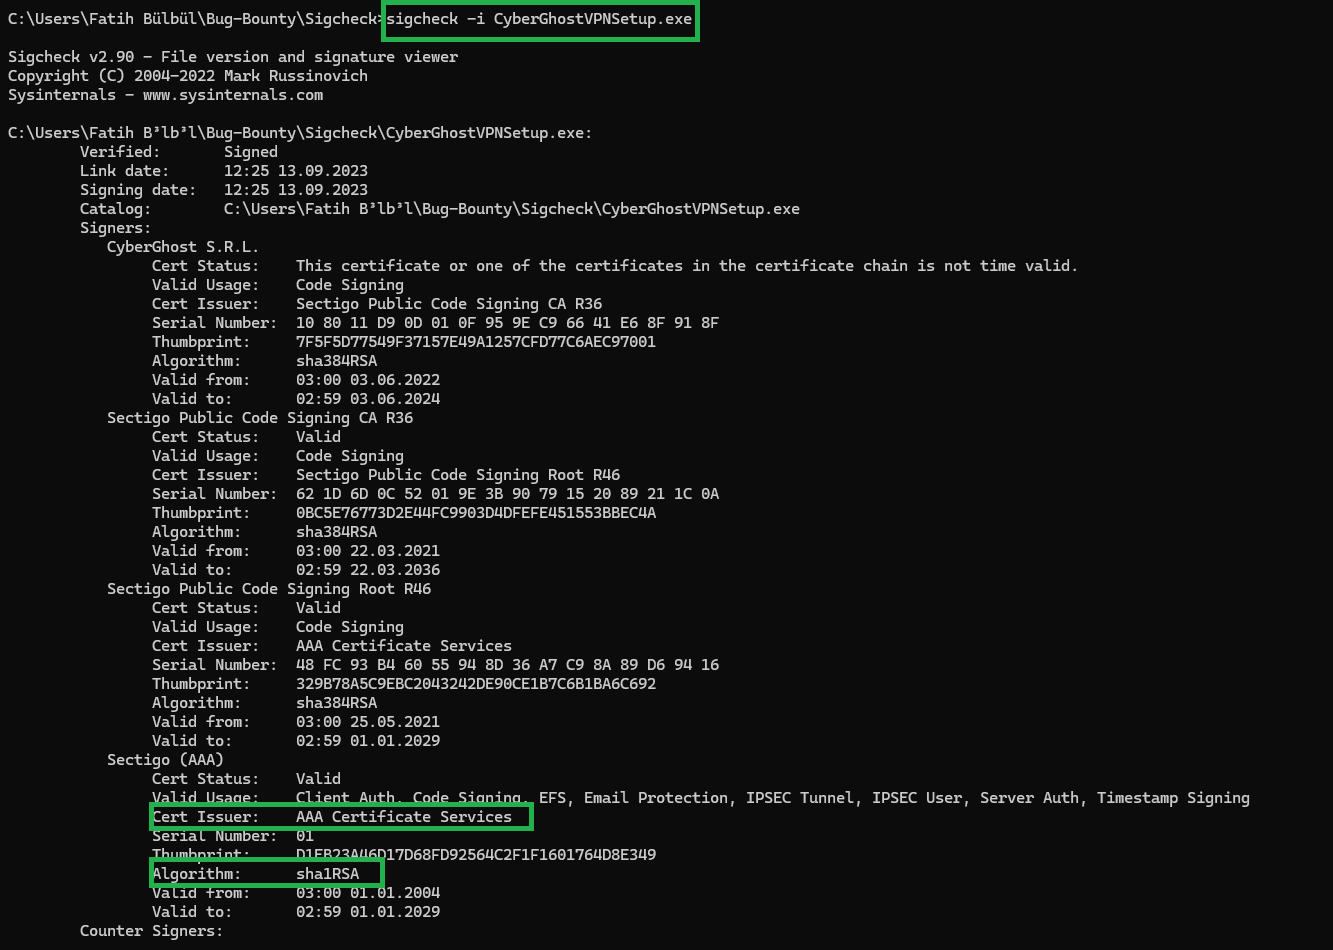 meisterlos/cve-2025-51726
CyberGhostVPN 설치 프로그램에서 SHA-1 코드 서명 위조 및 높은 엔트로피 ASLR 부재를 시연하는 PoC로, 신뢰 우회 및 예측 가능한 메모리 레이아웃 악용을 가능하게 합니다.
 mmiszczyk/cve-2021-33879
GameLoop 업데이트 MITM
 municipalparkingservices/cve-2021-44228-scanner
CVE-2021-44228 (Log4Shell)를 탐지하는 단일 바이너리 스캐너입니다. JAR/WAR/EAR 파일 내 취약한 log4j 버전을 감지하고 JndiLookup.class를 제거하여 패치를 적용합니다.
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
AOSP 10 r33용 Expat XML 파서 라이브러리의 패치 버전으로, 여러 CVE(CVE-2022-22822 ~ CVE-2022-22827)를 해결하며, 보안 수정이 포함된 스트림 지향 XML 파싱을 제공합니다.
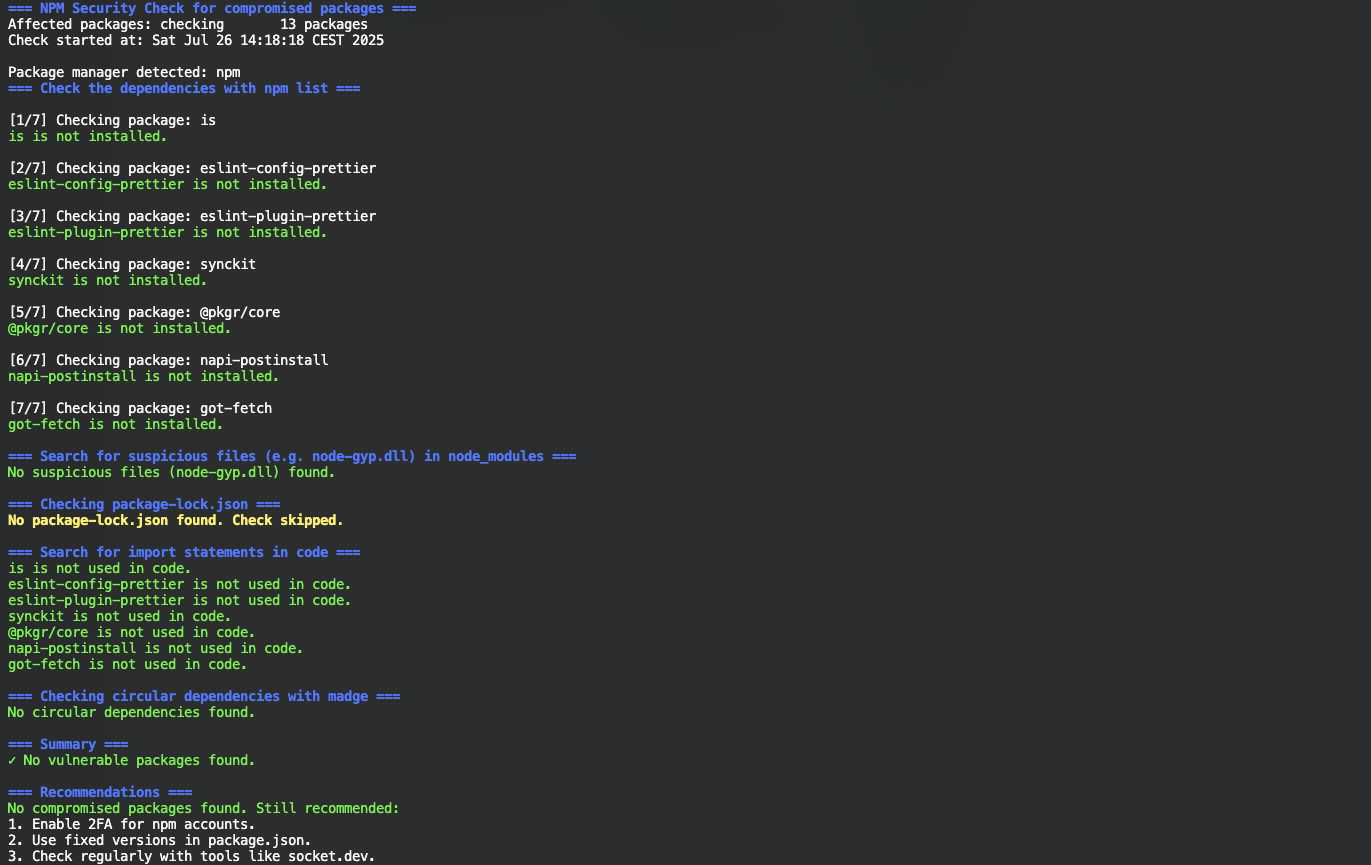 nihilor/cve-2025-54313
프로젝트에서 손상된 패키지, 의심스러운 파일 및 import 문을 검사합니다.
 nxgn-kd01/react2shell-scanner
React Server Components에서 CVE-2025-55182(React2Shell) RCE 취약점을 탐지합니다. 오탐(False Positive) 없이 빠르고 정확한 스캐너입니다.
 oways/react2shell-cve-2025-55182-checker
취약한 React Server Components를 위한 수동적 CVE-2025-55182 탐지 도구입니다. package.json, JavaScript 번들, HTTP 헤더 및 API 엔드포인트를 스캔하여 웹 인프라에서 영향을 받는 버전을 식별합니다.
 padayali-jd/pollyscan
CVE-2024-38526, 즉 Polyfill.io 공급망 공격을 탐지하도록 설계된 전문 취약점 스캐너로, 조직이 손상된 타사 종속성과 관련된 위험을 식별하고 완화하는 데 도움을 줍니다.
 putget/cve-2024-38526
CVE-2024-38526 - Polyfill 스캐너
 r0binak/xzk8s
Dockerfile 및 Kubernetes 매니페스트: CVE-2024-3094 재현용








