
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천


 kpcyrd/sh4d0wup
서명 키 남용 및 업데이트 익스플로잇 프레임워크
 xtuc/airgap
현대 AI 시대의 보안: 악성 AI 에이전트 및 악의적인 npm 패키지로부터 방어
 paultendo/confusable-vision
세계 최초의 폰트별 혼동 문자 데이터셋: 사람들이 실제로 읽는 크기에서 322개 폰트의 윤곽선을 측정하여 어떤 유니코드 문자가 서로 비슷하게 보이는지 분석한 자료. CC BY 라이선스이며, Mozilla의 부가 기능 이름 검사에 사용됨.
 simplylu/cve-2021-42574
최근 공개된 bidi-attack (CVE-2021-42574)을 사용하여 악성 파일 생성
 golab-arch/synaptic-sentinel
vibe-coding 보안 파수꾼. Apache-2.0 에이전트 기반 보안 툴킷, AI 지원 프로젝트용: 5개의 결정론적 스카우트 + LLM Brain Layer (BYOK Anthropic), IDE와 CI에서 사용 가능.
 hristiy4n/bom-view
SBOM을 조회하고 osv.dev로 온디맨드 취약점 스캔을 수행하는 정적 웹 애플리케이션입니다. GitHub/GitLab Pages에 쉽게 배포할 수 있습니다.
 tina94happy/spring-web-5xx-mitigated-version
CVE-2016-1000027 spring web에 대한 완화된 버전.
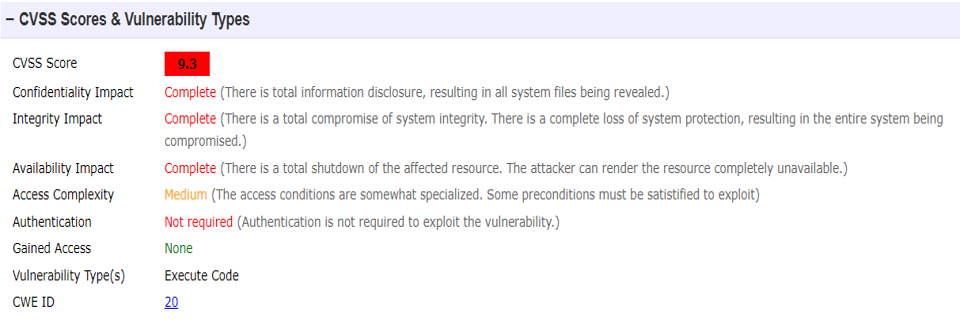 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
Pipenv의 requirements.txt 파싱에서 발견된 치명적인 RCE 취약점인 CVE-2022-21668에 대한 상세 분석으로, 버그 코드, 익스플로잇 메커니즘, 수정 검증을 포함합니다.
 george0papasotiriou/cve-2026-22008-aws-lambda-layer-injection-via-shared-layer-arn
CVE-2026-22008의 개념 증명(PoC)으로, 신뢰할 수 없는 ARN을 통한 AWS Lambda 레이어 주입을 시연하며, 영향을 받는 함수에서 임의 코드 실행 및 자격 증명 탈취를 가능하게 합니다.
 paspke/scavenger_scanner
Windows에서 CVE-2025-54313 eslint-config-prettier 공급망 공격 IOCs 탐지
 fractal-tess/cve-2024-3094
Bash 스크립트로 취약한 xz-utils 버전(5.6.0/5.6.1)을 탐지하고, 소스에서 안정적이고 손상되지 않은 빌드로 교체하여 수정합니다.
 rubbxalc/cve-2023-1521
CVE-2023-1521에 대한 개념 증명 익스플로잇으로, sccache에서 LD_PRELOAD 기반 권한 상승을 시연하여 컴파일 중 임의 코드 실행을 가능하게 합니다.
 rashedhasan090/cve-2025-55182-mitigator
CLI 스캐너로 CVE-2025-55182에 취약할 가능성이 있는 React/Next.js 의존성을 탐지하고 완화 대상을 제공합니다. JSON 출력 및 CI 친화적인 종료 코드를 지원합니다.
 justinsteven/cve-2020-10759-poc
CVE-2020-10759 (fwupd 서명 검증 우회)에 대한 개념 증명
 digi4care/shai-scan
npm/PyPI 공급망 손상을 위한 제로 의존성 CLI 스캐너. 락파일에서 손상된 패키지를 탐지하고 Mini Shai-Hulud (CVE-2026-45321)와 같은 공격에서 시스템 수준의 IOCs를 탐지합니다.
 crazycatmyopic/cve
CVE-2024-26308 취약점 탐지를 Docker 빌드 중에 시연하는 재현 가능한 예제로, Maven 의존성 트리 분석 및 Apache Commons Compress에 대한 수정 지침을 포함합니다.
 andypitcher/log4j_checker
Apache CVE-2021-44228용 Log4J 탐지기








