
 #1
Tools for examining source code without execution to find security flaws.
Kitploit 추천

 contrastsecurity/contrast
Java, JavaScript, .NET 애플리케이션 및 AWS Lambda 함수를 스캔하여 코드 취약점과 과도하게 허용된 IAM 정책을 탐지하는 SAST CLI
 tai-e/cve-2021-44228
Tai-e를 활용하여 Log4shell (일명 CVE-2021-44228) 취약점 식별
 martyx00/vulnfanatic-ng
BianryNinja 플러그인: 디컴파일된 바이너리에서 취약점을 식별하며 프로그래매틱 스캔과 LLM 지원을 모두 제공합니다.
 nccgroup/lightweight_static_analysis
오픈 소스 도구와 약간의 코드만으로 유용하고 가벼운 정적 분석을 만드세요.
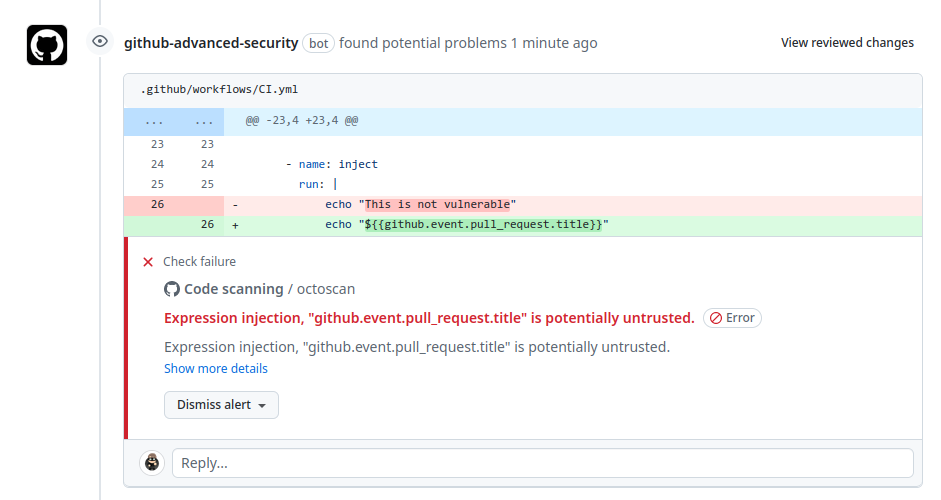 synacktiv/action-octoscan
📦 :octocat: GitHub Actions에 대한 보안 검사를 수행하는 GitHub Action입니다.
 openbreach/canop
AI가 생성한 코드에서 SQL 인젝션, 안전하지 않은 리플렉션, 하드코딩된 시크릿과 같은 취약점을 스캔하는 정적 분석 CLI로, SARIF 내보내기와 CI/CD 게이팅을 지원합니다.
 nccgroup/matt.net
Matt.Net은 Microsoft의 CAT.NET 코드 감사 도구를 둘러싼 간단한 GUI 래퍼입니다.
 xiaoqimikko/jackson-check
jackson-databind + jackson-core 26개 보안 공지 자체 점검: 좌표별로 하나씩 교집합을 구해 실제로 안전한 버전을 제시(2.18.11/2.21.7/2.22.3/3.1.7/3.2.3, 2.21.6은 더 이상 충분하지 않음); 소스 코드를 스캔해…
 xs2024770/cve-2024-57521-ruoyi-sqli
RuoYi-Vue의 generator 모듈에서 발생하는 인증된 SQL 인젝션인 CVE-2024-57521에 대한 정적 코드 감사로, 소스-투-싱크 분석과 %0b 필터 우회 PoC를 포함합니다.
 auditinfra-io/o1js-scan
o1js/Mina zkApps 및 Noir 회로의 zk 회로 건전성 버그를 위한 종속성 없는 정적 분석기
 shentao83/news-8.6.0-cve-2026-8726-backport
georgringer/news 8.6.0의 CVE-2026-8726에 대한 최소 보안 백포트
 abraxas/drupal-move-block-markup
Drupal 11.4.8 - 높음 - 원격 - XSS - Move Block 형제 레이블이 @label 이스케이프를 건너뜀
 rakib-nyc/nullorigin
연구 전용 AI 워터마크 견고성 툴킷: 로컬 리버스 프록시가 C2PA/EXIF/XMP, Unicode, 이미지/오디오 스테가노그래피, OOXML/PDF 메타데이터를 제거하고 Trojan Source를 스캔합니다.
 carlosalbertotuma/advisory
오픈소스 웹 소프트웨어에서 발견된 취약점에 대한 공개 보안 권고문과 PoC로, 근본 원인 분석, CVE 참조, 재현 단계 및 완화 지침을 포함합니다.
 squid-protocol1/gitgalaxy
AST 없는 휴리스틱 지식 그래프 엔진으로, 심층 리포지토리 인텔리전스와 제로 트러스트 보안 스캐닝을 제공합니다. GitLab CI/CD 구성 요소로 통합되어 악성 코드를 차단하고 SARIF 텔레메트리를 GitLab Security Dashboard로 내보냅니다.
 joshuaprovoste/deserializer
AI, LLM, 로보틱스, 데이터 과학, 머신 러닝 및 딥 러닝(이에 국한되지 않음) 분야에서 Python RCE 경로와 심층 역직렬화 체인을 발견하기 위한 에이전틱 LLM 기반 관계 매핑을 갖춘 AST 기반 정적 코드 분석기.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…








