
 #1
Tools for examining source code without execution to find security flaws.
Kitploit 추천

 owasp/trisuella-aidlca-framework
Policy 기반 LLMSecOps 프레임워크로, AST 기반 SAST, 시크릿 스캐닝, 공급망 및 멀티클라우드 CSPM 검사, AI-BoM 생성, CI/CD 보안 게이트를 제공합니다.
 mbennett-labs/crypto-scanner
코드베이스에서 양자 취약 암호를 스캔하는 CLI 도구
 nccgroup/secretscrub
정적 분석 도구의 SARIF 출력을 처리하여 소스 코드에 하드코딩된 비밀값을 탐지하고 삭제함으로써, 원본 비밀값이 없는 깨끗한 복사본을 생성합니다.
 thrilokh-q123/cve-2025-23134_fixes_code
ASN1_STRING_set() 함수는 `int` 길이를 받으므로, asn1_ex_c2i()에서 호출될 때 인수가 의도치 않게 잘리지 않도록 해야 합니다.
 sassoftware/shiro
CVE-2026-49268 — LDAP 인젝션 인증 우회 취약점 분석 및 완화
 minhhk68/cve-2026-13158
Everest Toolkit WordPress 플러그인(<= 1.2.3)의 Admin+ 임의 파일 업로드에서 원격 코드 실행으로 이어지는 취약점에 대한 PoC 익스플로잇 및 기술 권고(advisory)입니다. 취약 코드 분석, Python PoC, 보안 강화 지침을…
 ockeghem/cve-2015-6835-checker
PHP 스크립트로 CVE-2015-6835(세션 역직렬화 취약점)를 탐지하며, 세션 핸들러에서 안전하지 않은 unserialize() 호출을 소스 코드 분석을 통해 확인합니다.
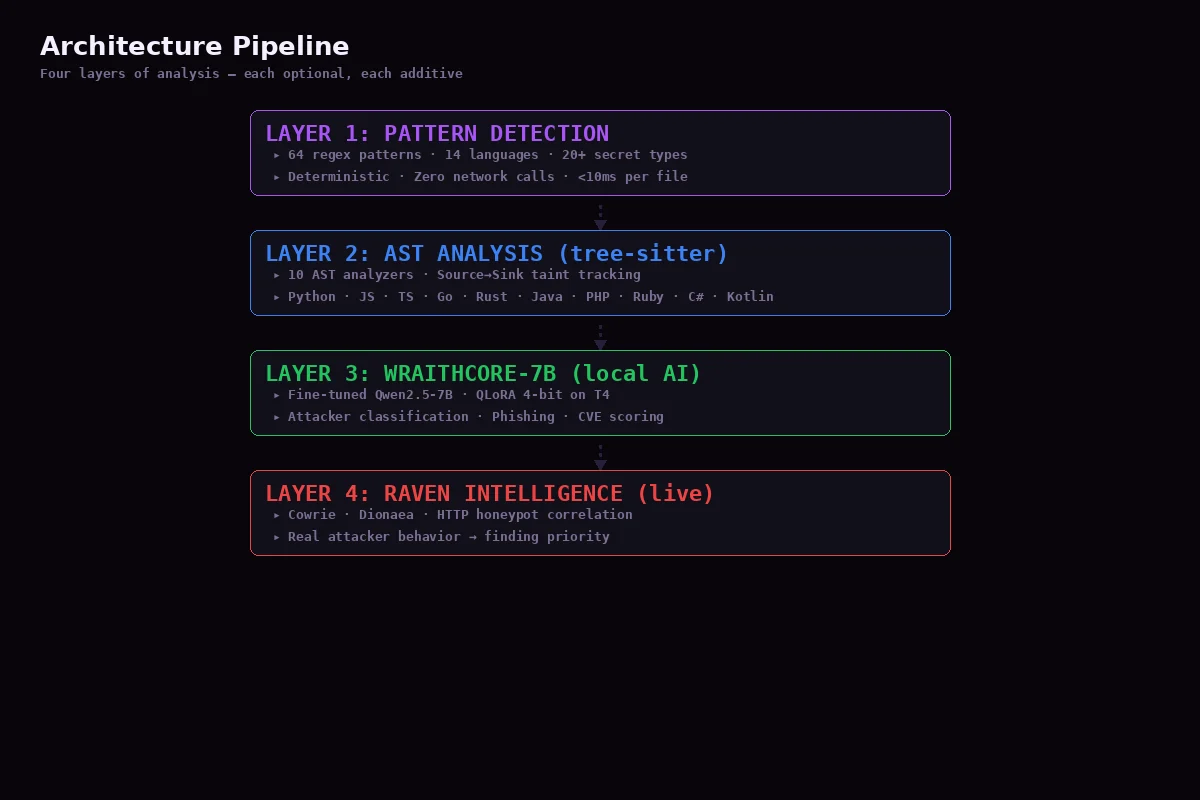 niffyhunt/codeguard-copilot
AI 기반 보안 코파일럿으로, 코딩하는 동안 취약점을 잡아냅니다. 개발자를 위한 실시간 보안 스캔, 교육적 설명, 자동 수정 기능을 제공합니다.
 rh-rahulshetty/log4shell-cve-2021-44228
Log4Shell(CVE-2021-44228) 탐지, 코드 영향 분류, ShieldOps의 완화 지침 테스트를 위한 의도적으로 취약하게 만든 Java/Maven 픽스처입니다.
 luiscastellanos-dev/cobol-shield
COBOL 레거시 시스템을 위한 보안 강화 툴킷 — 보이지 않는 유니코드 탐지, 형식 경계 분석, 소스 변환 무결성
 anna-kravets/codeql-buffer-overflow-variant
CVE-2020-8597 (pppd EAP)의 합성 CWE-120 스택 버퍼 오버플로 변형: CodeQL 정적 분석 대상
 offensive360/sast-scan-action
Offensive360 SAST 스캔 및 SARIF 결과를 위한 GitHub Action입니다. 자격 요건과 설정은 오픈소스 프로그램을 참조하세요.
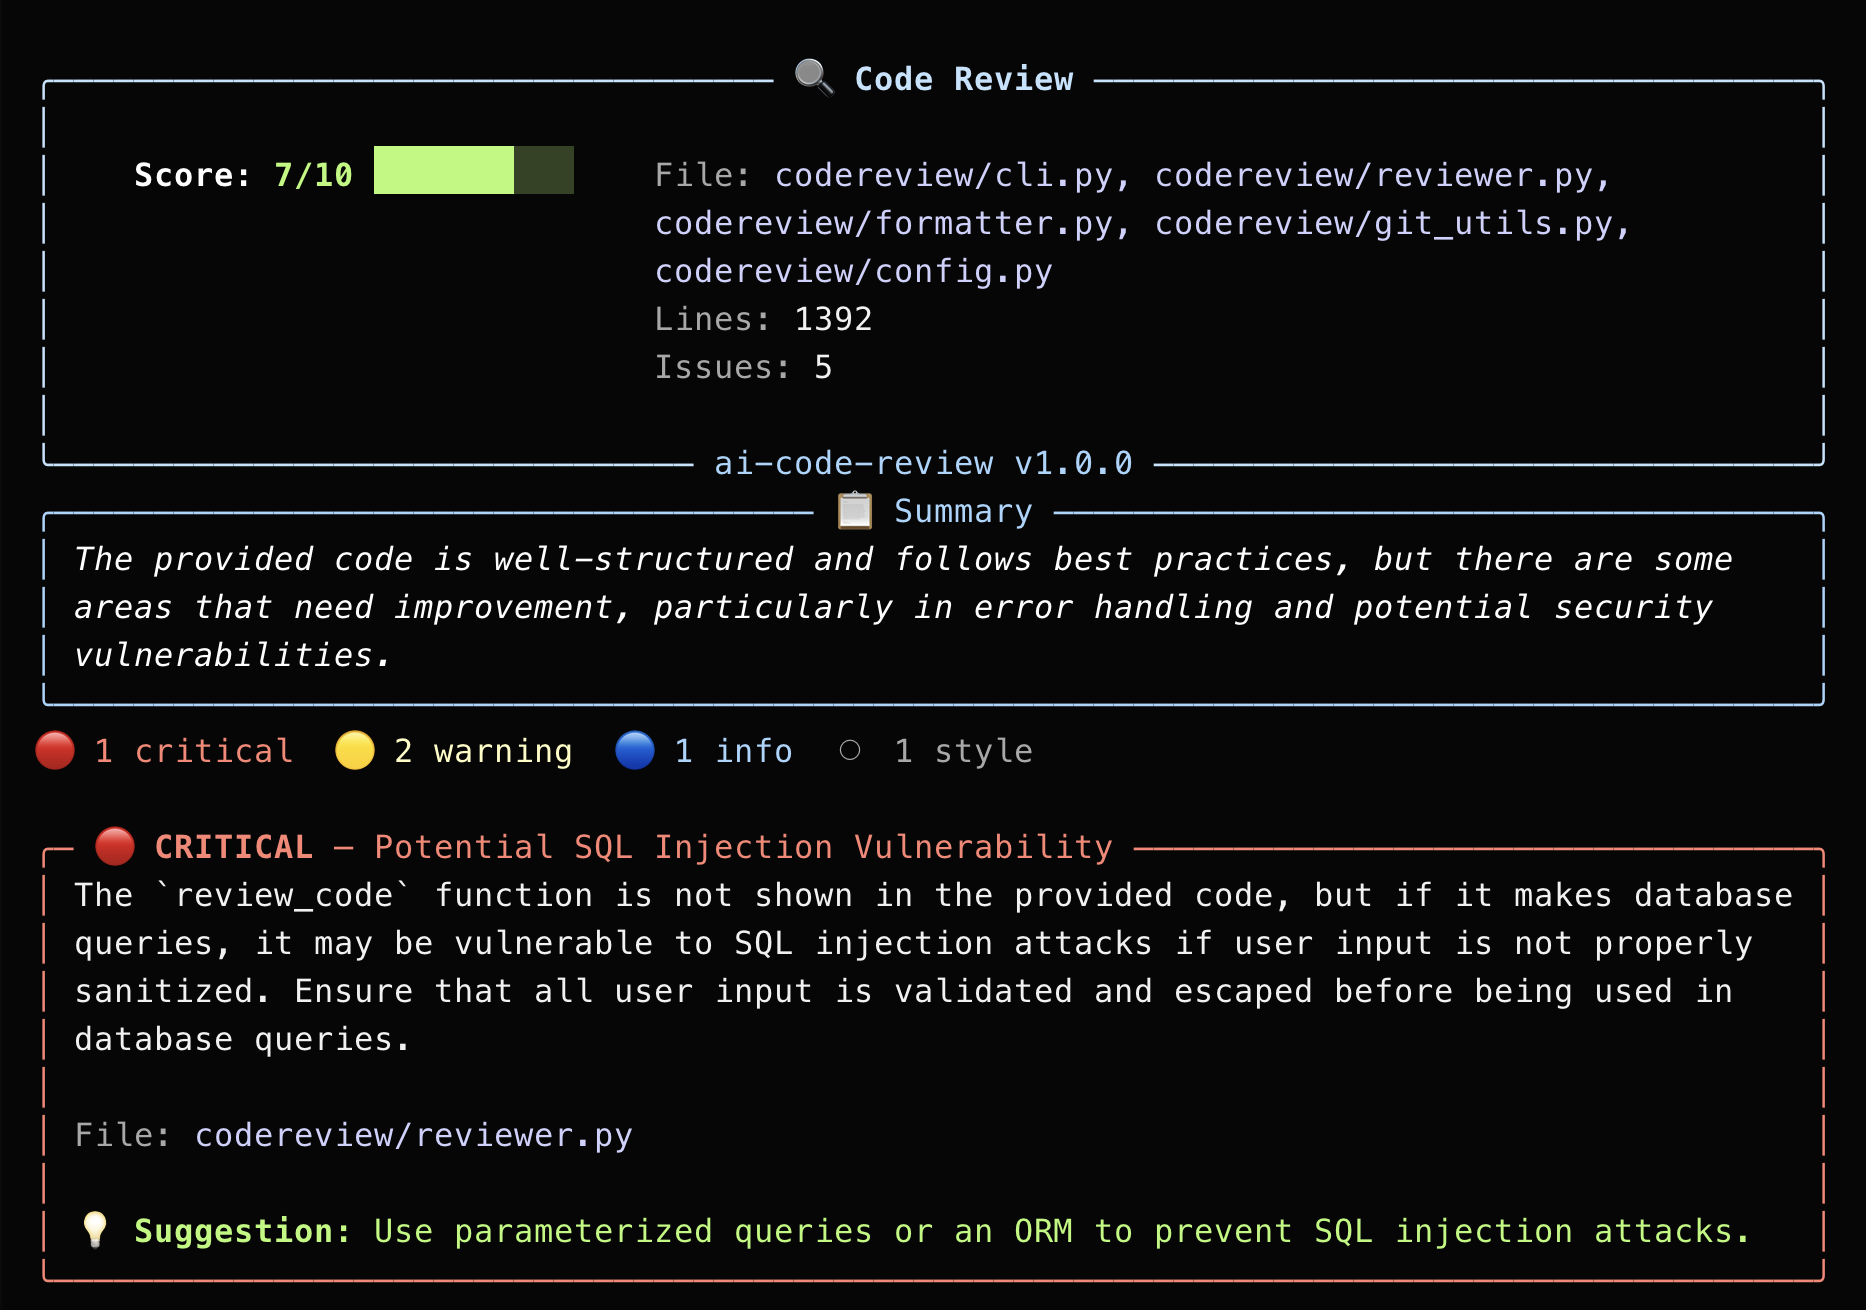 jaydendancer12/ai-code-review
AI 기반 CLI 도구로, LLM을 사용하여 코드에서 보안 취약점, 버그, 안티 패턴을 검토합니다. 로컬 및 클라우드 제공자, git diff, CI/CD 통합을 지원합니다.
 offensive360/mcp-server
MCP 서버로, 로컬 코드베이스에서 SAST 스캔을 실행하고 심각도 및 수정 사항과 함께 결과를 반환하여 AI 어시스턴트가 보안 분석 및 수정을 수행할 수 있게 해줍니다.
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
CVE-2026-56158용 .NET 역직렬화 페이로드 형식 5가지를 생성하여 HTTP/SOAP/JSON 엔드포인트를 통해 전달하며, 모의 서버, 스캐너 및 JSON 보고서 출력을 포함합니다.
 yousif-iq/cve-2026-39259
CVE-2026-39259
 merbinr/cve-2023-31606
# CVE-2023-31606 문서: Redcloth gem의 sanitize_html 함수에서 발생하는 ReDoS 취약점 ## 개요 CVE-2023-31606은 Redcloth gem의 `sanitize_html` 함수에서 발견된 정규 표현식 서비스…
 arian-gogani/enforcement-coverage
자신의 형제 라우트보다 약한 권한 부여를 가진 API 라우트를 찾아냅니다. 소스에서 CVE-2026-45316을 복구했습니다. 부정적 결과를 포함합니다.








