
 #1
Tools for examining source code without execution to find security flaws.
Kitploit 추천
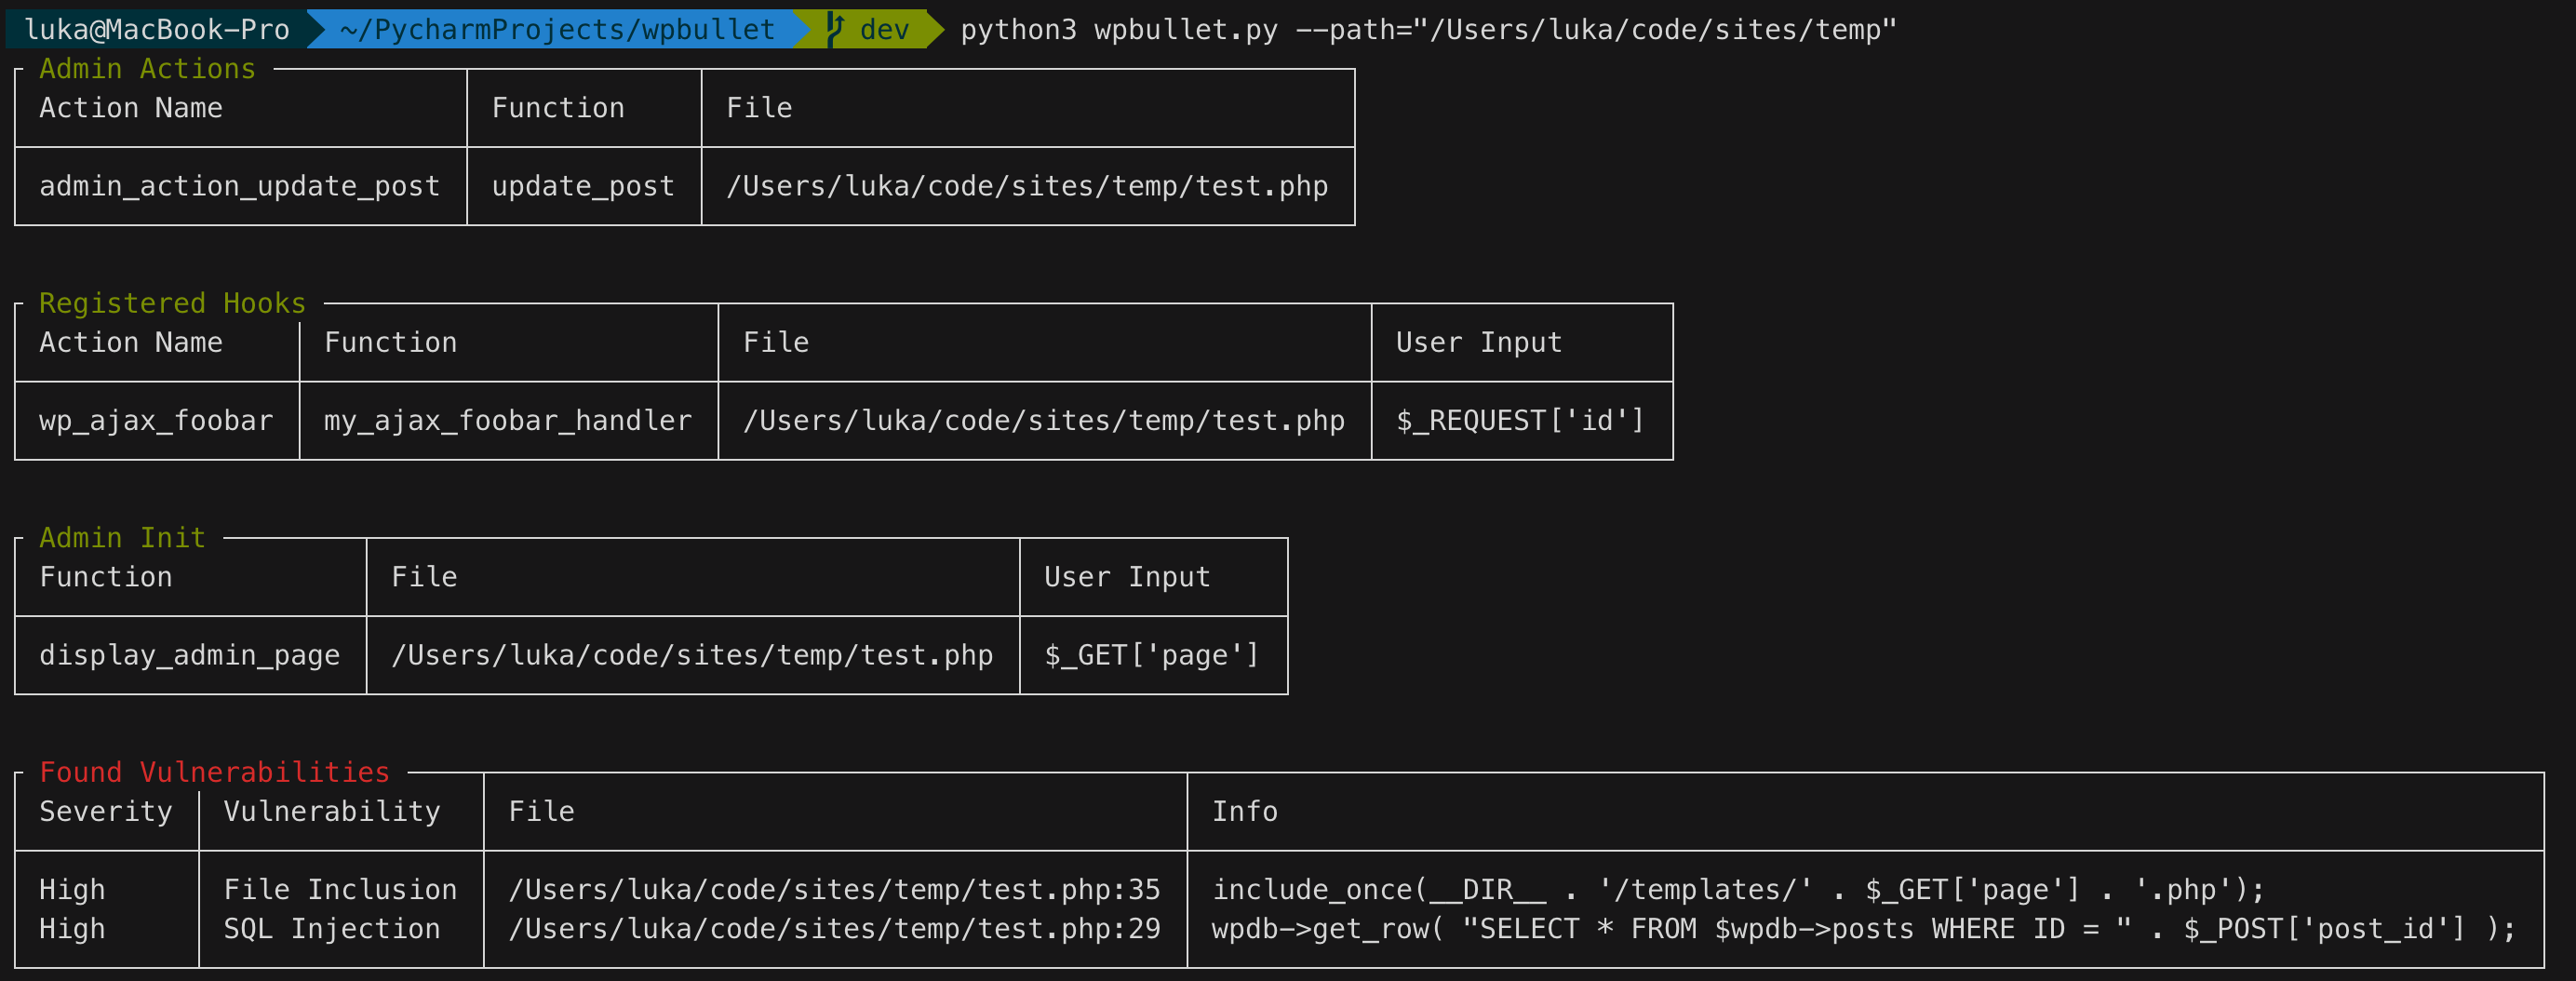
 owasp/wpbullet
WordPress 플러그인 및 테마를 위한 정적 코드 분석 스캐너입니다. 모듈식의 확장 가능한 패턴 매칭 엔진을 통해 XSS 및 SQL 인젝션과 같은 취약점을 탐지하며, 심각도 등급과 JSON 보고 기능을 제공합니다.
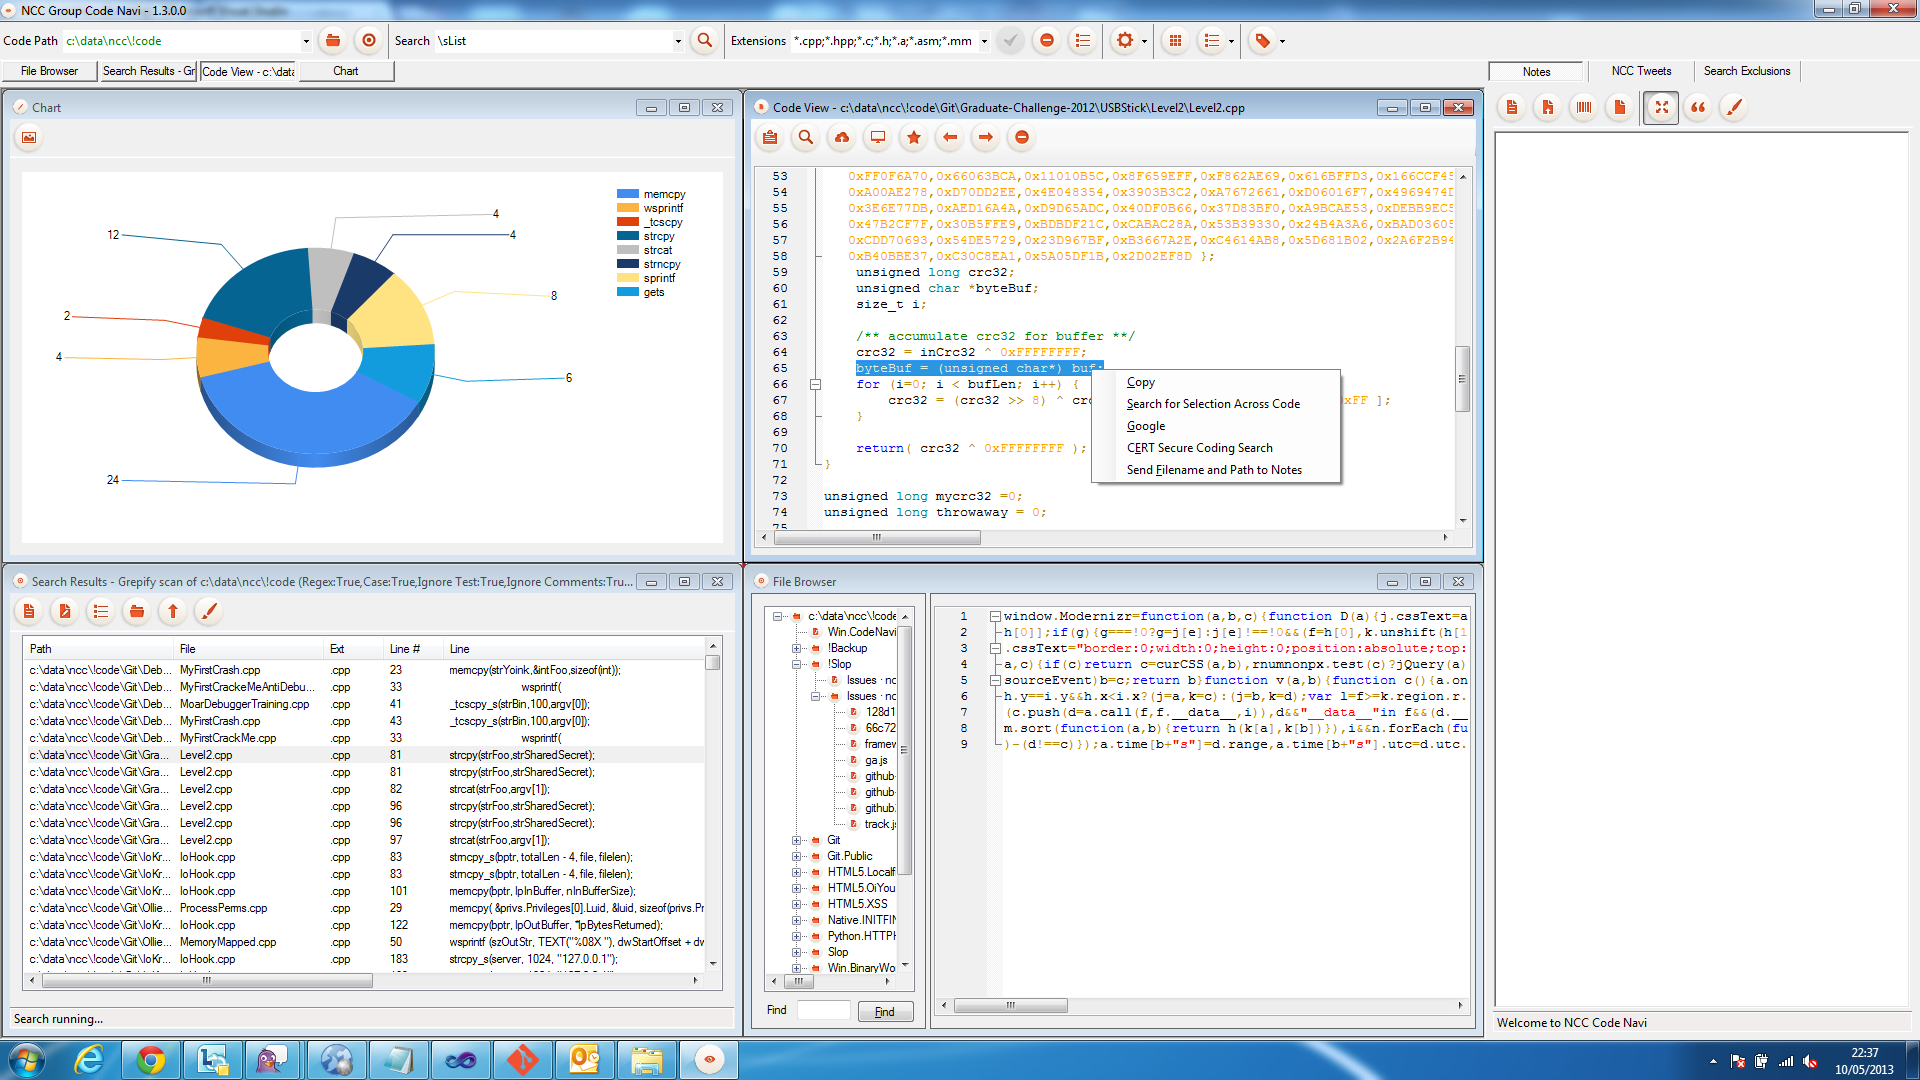 nccgroup/ncccodenavi
NCC Code Navigator
 blackvectorops/semantic_firewall
Go 함수에 대한 결정론적 시맨틱 지문을 생성합니다. SSA(Static Single Assignment) 분석과 Scalar Evolution을 사용하여 xz 스타일 백도어를 탐지하고 시맨틱 동등성을 검증합니다.
 owasp/secure-coding-practices-quick-reference-guide
OWASP의 안전한 코딩 관행 퀵 레퍼런스 가이드
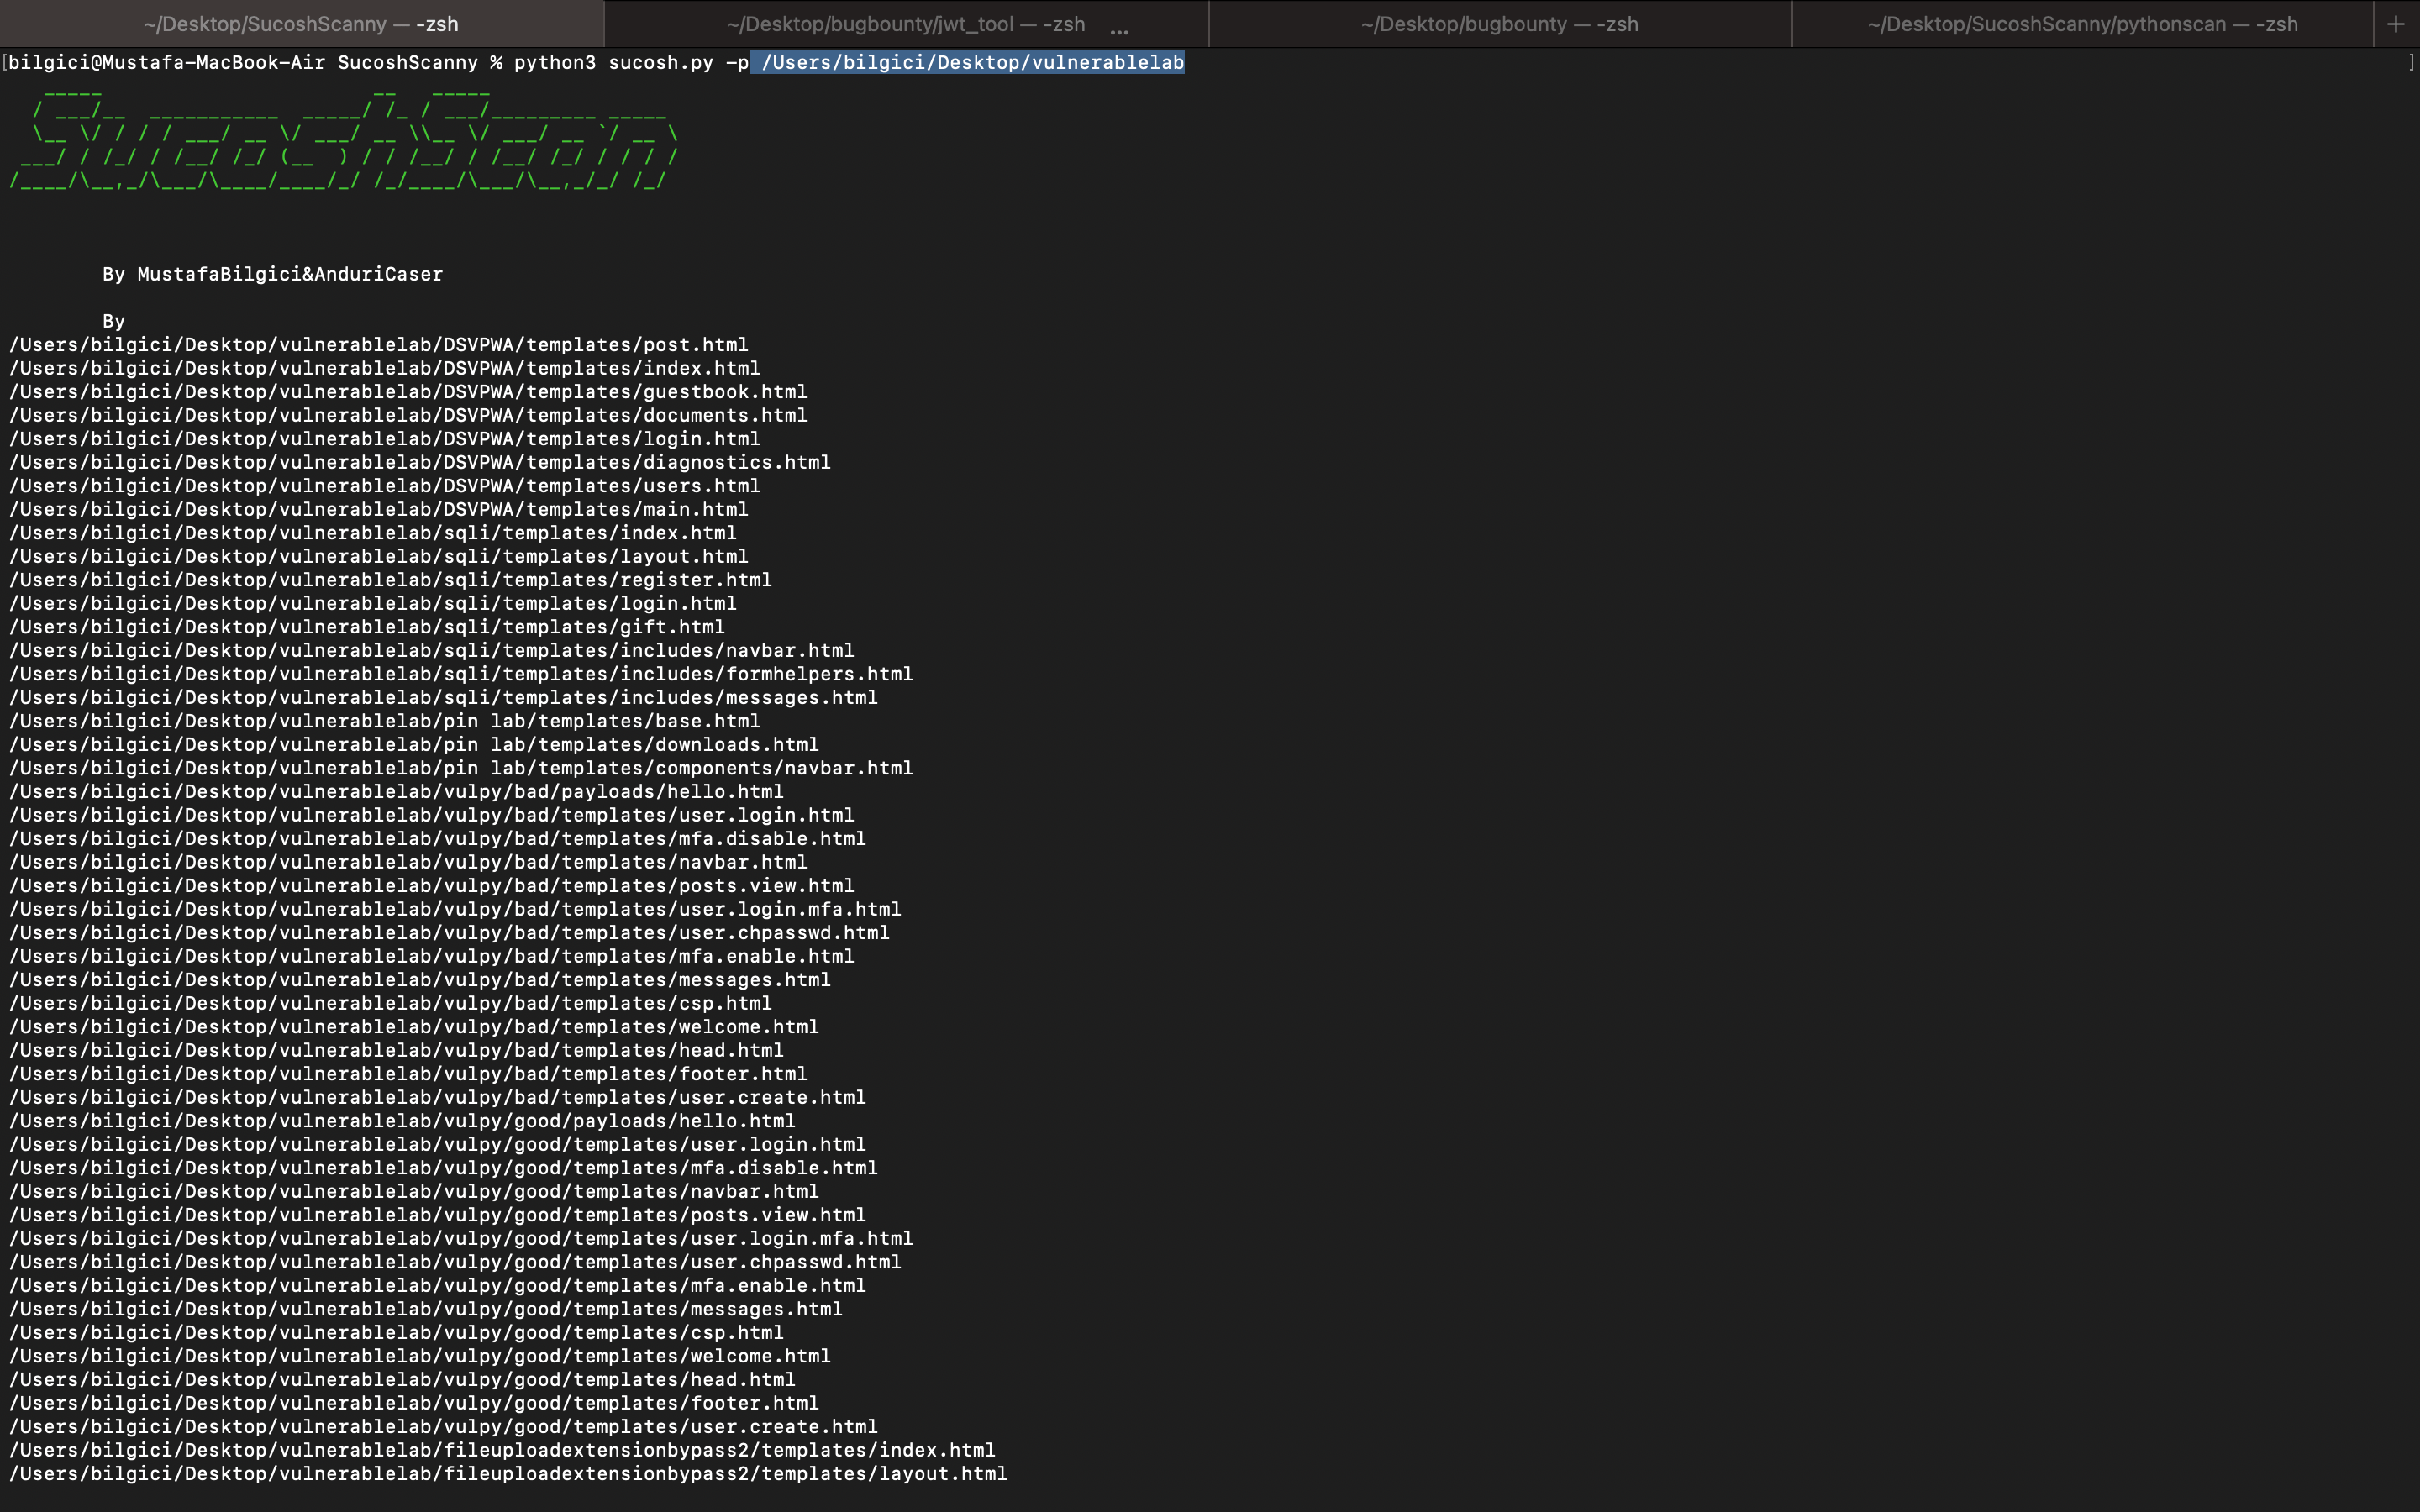 mustafabilgici/sucoshscanny
"Sucosh"는 Python(Flask-Django) 및 NodeJs를 위한 자동화된 소스 코드 취약점 스캐너이자 평가 프레임워크로, 웹 애플리케이션 개발 또는 소스 코드 분석 과정에서 코드 리뷰를 수행할 수 있습니다.
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 0x3c3e/slides
CodeQL + DTrace = XNU의 메모리 노출 취약점
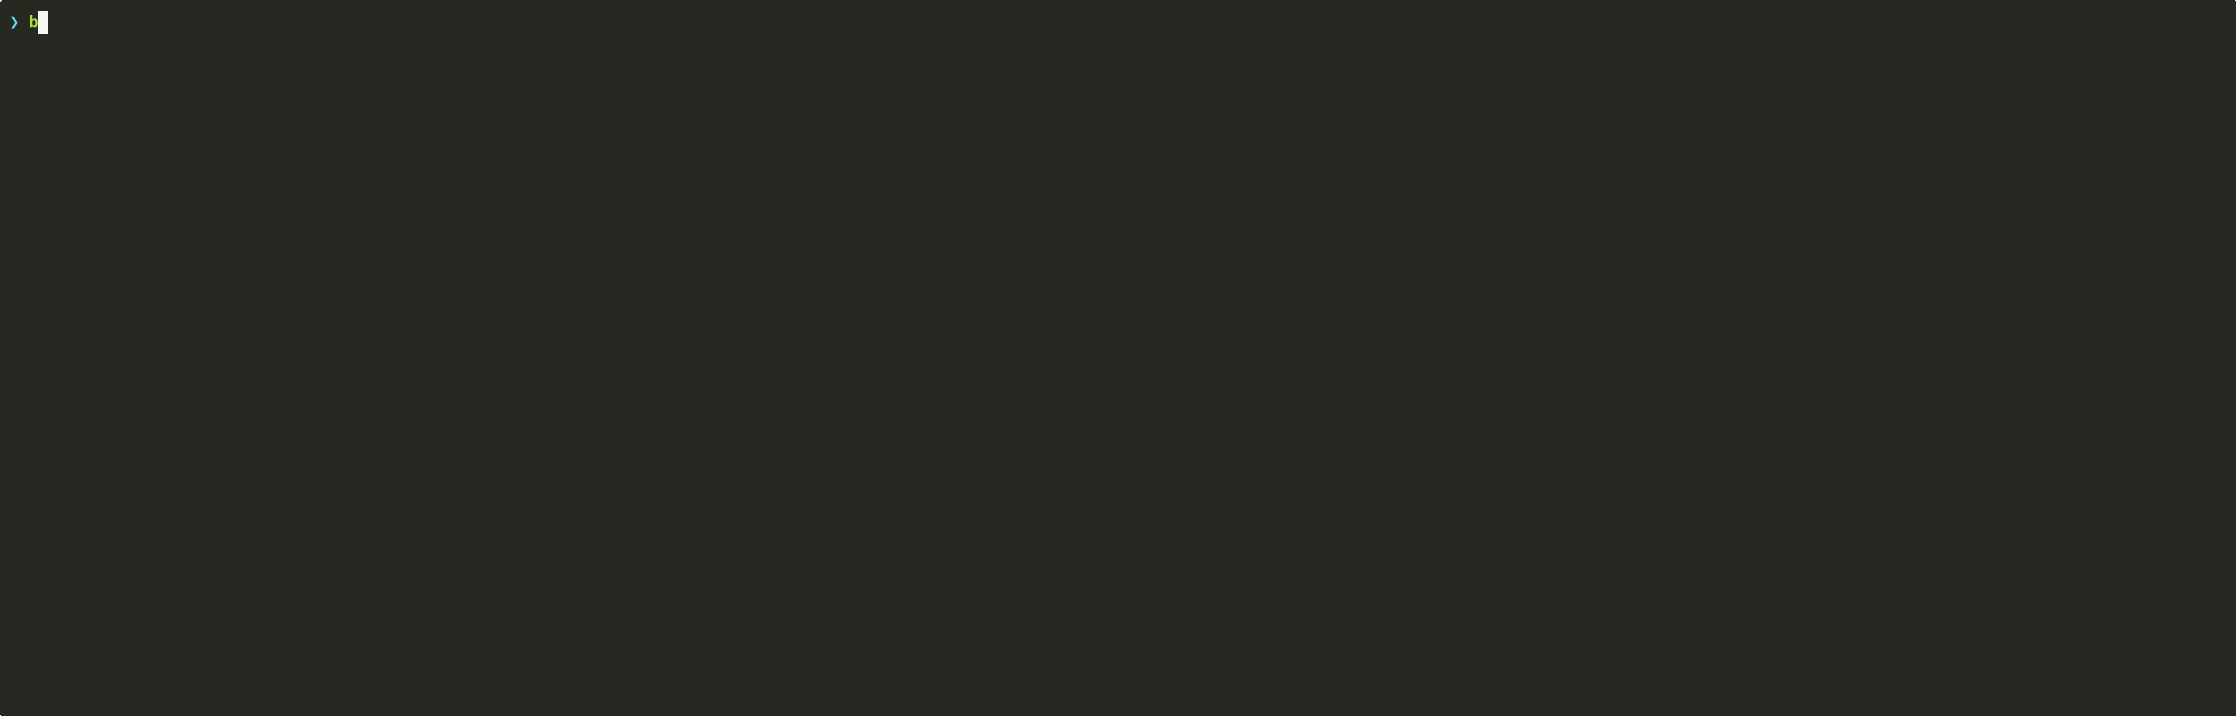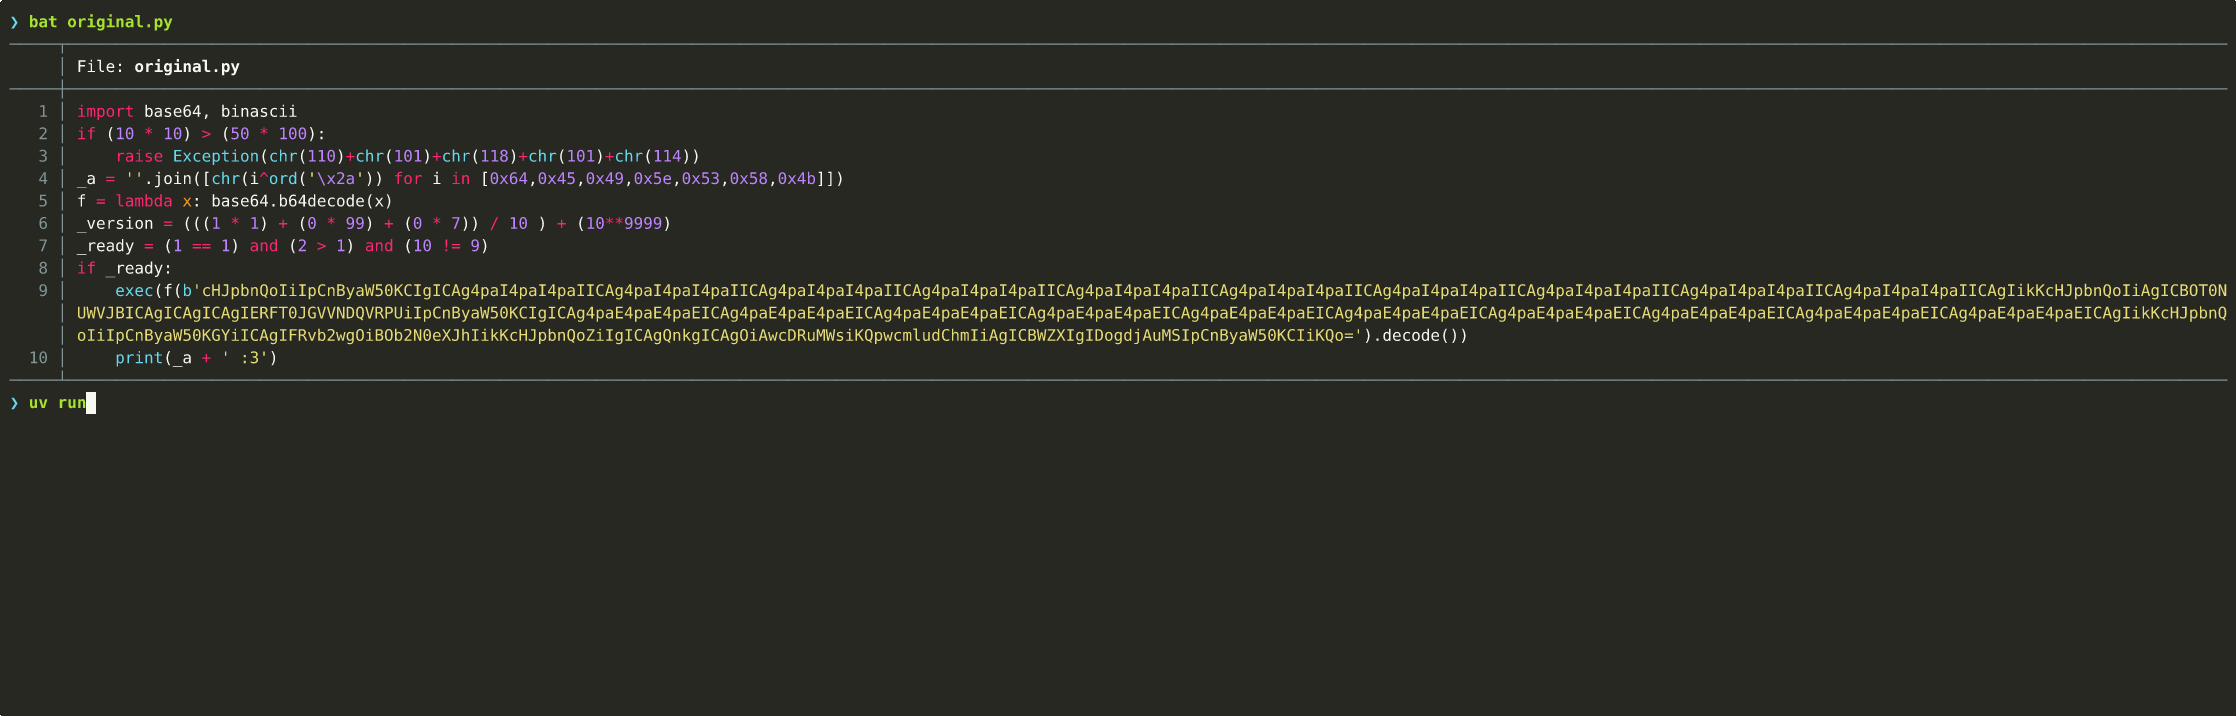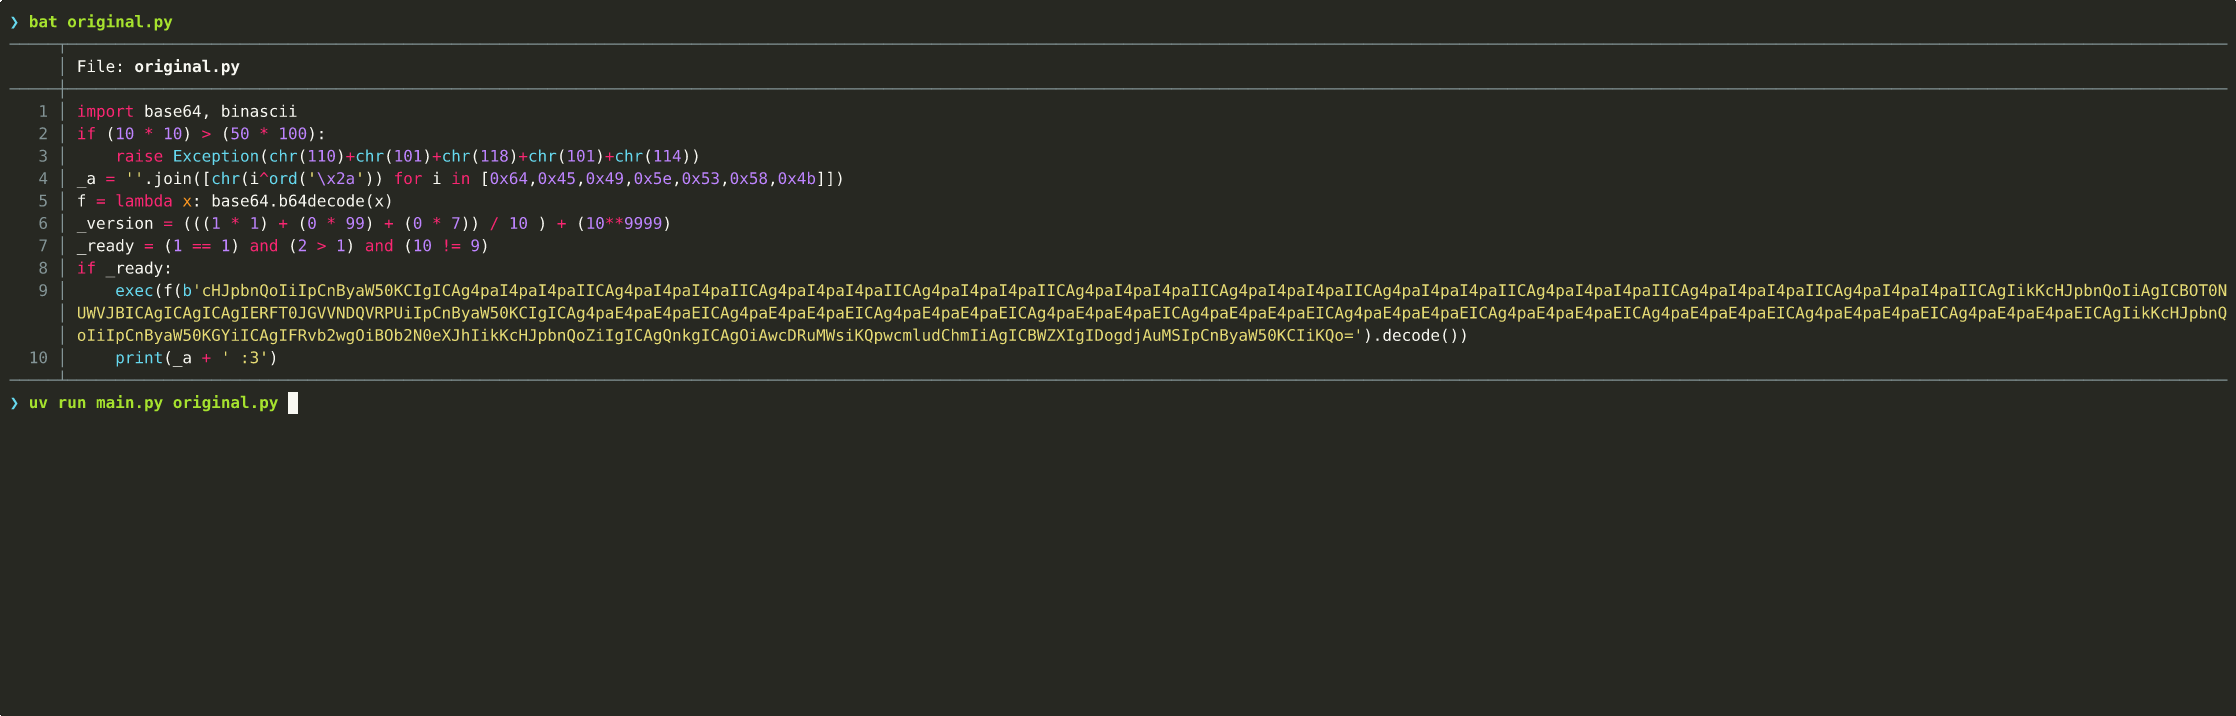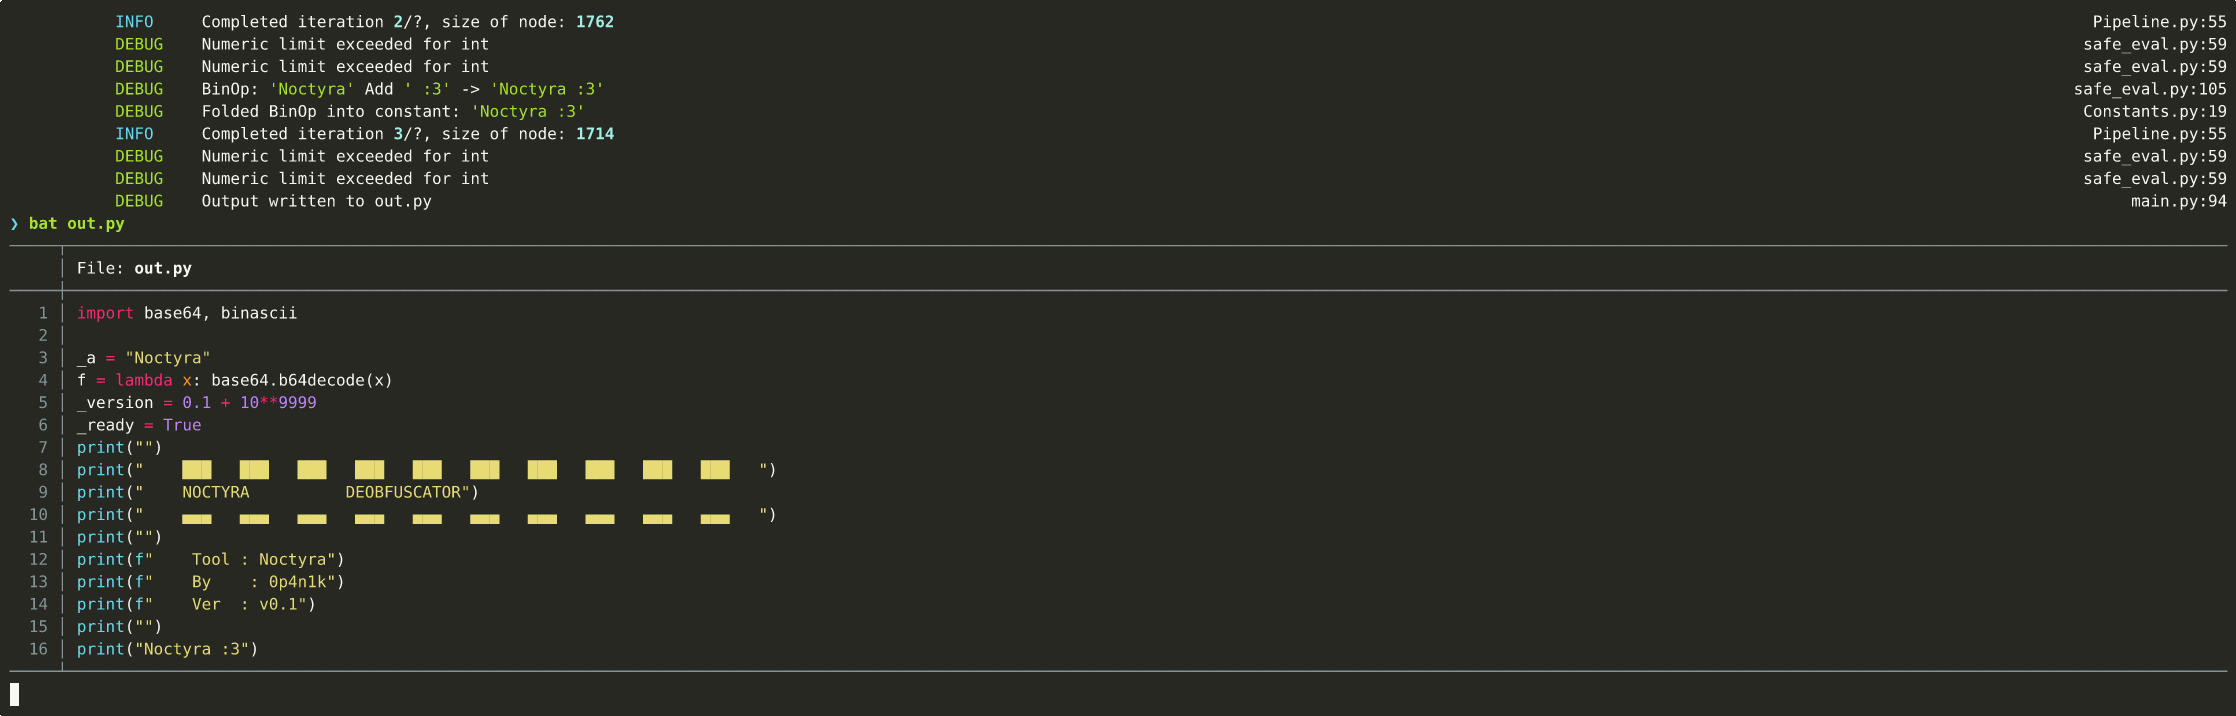 0p4n1k/noctyra
AST 기반 파이썬 코드 변환 및 난독화 해제 프레임워크
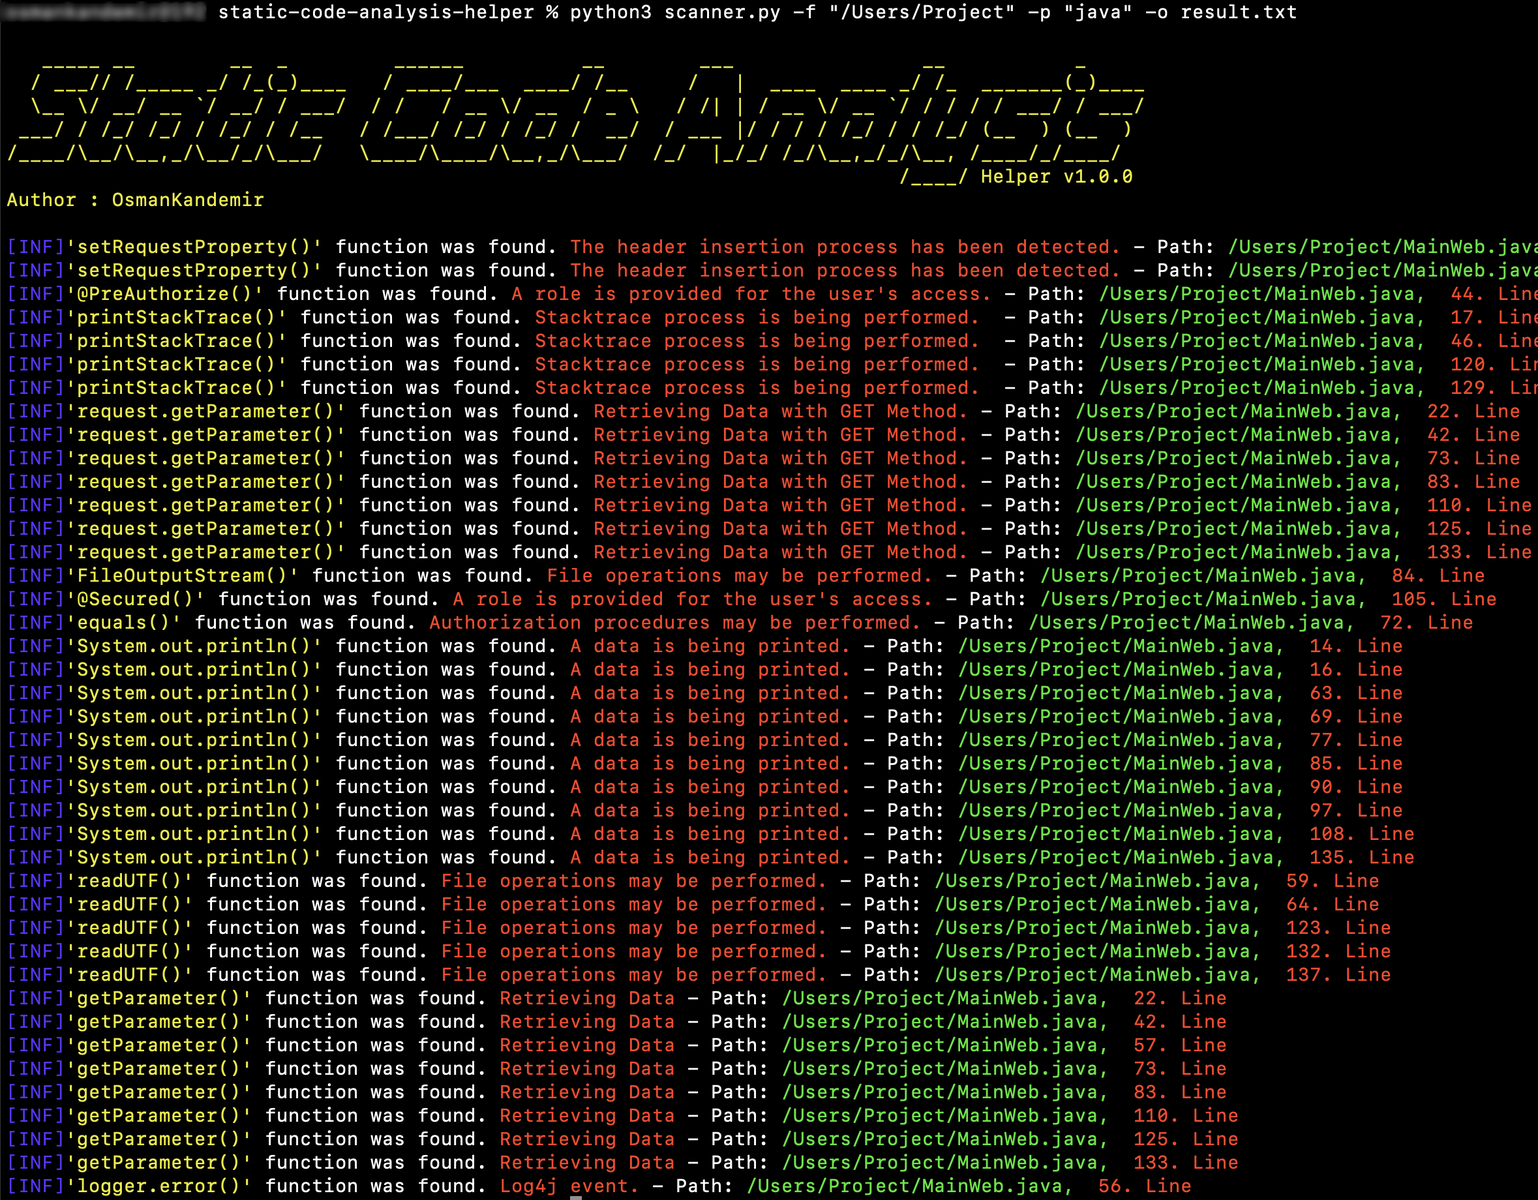 osmankandemir/static-code-analysis-helper
16개 언어로 작성된 프로젝트 소스 코드를 스캔하여 SQLi, XSS, SSRF, 명령어 주입, 취약한 암호화 및 기타 웹 공격 유형과 연결된 위험한 함수를 식별합니다.
 nccgroup/call_map
Current development for Call Map takes place at https://github.com/ajylee/call_map. Call Map은 Python 호출 그래프를 탐색하기 위한 도구입니다.
 nccgroup/glasgo
AST를 사용하여 보안 문제를 검사하는 Go 정적 분석 도구입니다.
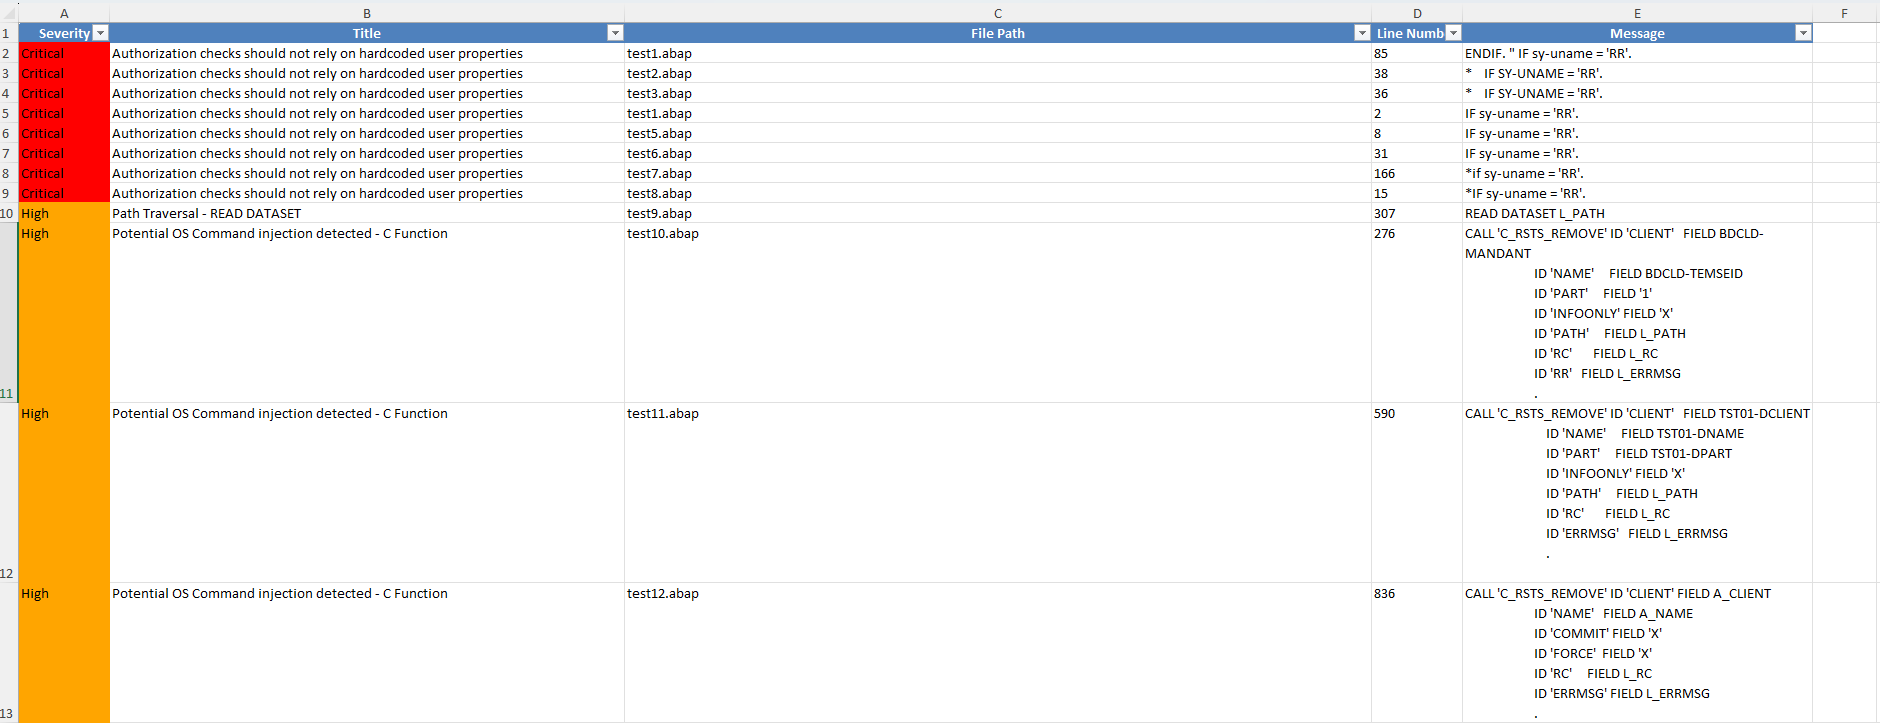 owasp/abap-code-scanner
ABAP Code Analyzer
 synacktiv/weggli_rules_sstic2023
C/C++ 코드의 정적 분석을 위한 선별된 weggli 쿼리 모음으로, 위험한 함수, 스택 문제, malloc 오버플로 취약점을 식별합니다.
 nightwatchcybersecurity/airflowscan
Apache Airflow 보안 강화를 위한 체크리스트 및 도구
 nationwide-group-oss/cryptoptic
CodeQL 기반 스캐너로, 리포지토리와 GitHub 조직 전반의 암호화 함수 호출을 목록화하여 SARIF 형식의 암호화 자재 명세서(CBOM)를 생성합니다.
 zappaboy/vuln-scanner
보고서 생성 기능을 갖춘 취약점 평가 스캐너
 synacktiv/appledb_rs
Apple 내부 아티팩트(entitlements, 프레임워크, 디바이스 버전)의 큐레이션 데이터베이스로, iOS/macOS 보안 연구 및 리버스 엔지니어링을 위한 API, CLI, WebUI를 제공합니다.









