
 #1
Tools for examining source code without execution to find security flaws.
Kitploit 추천
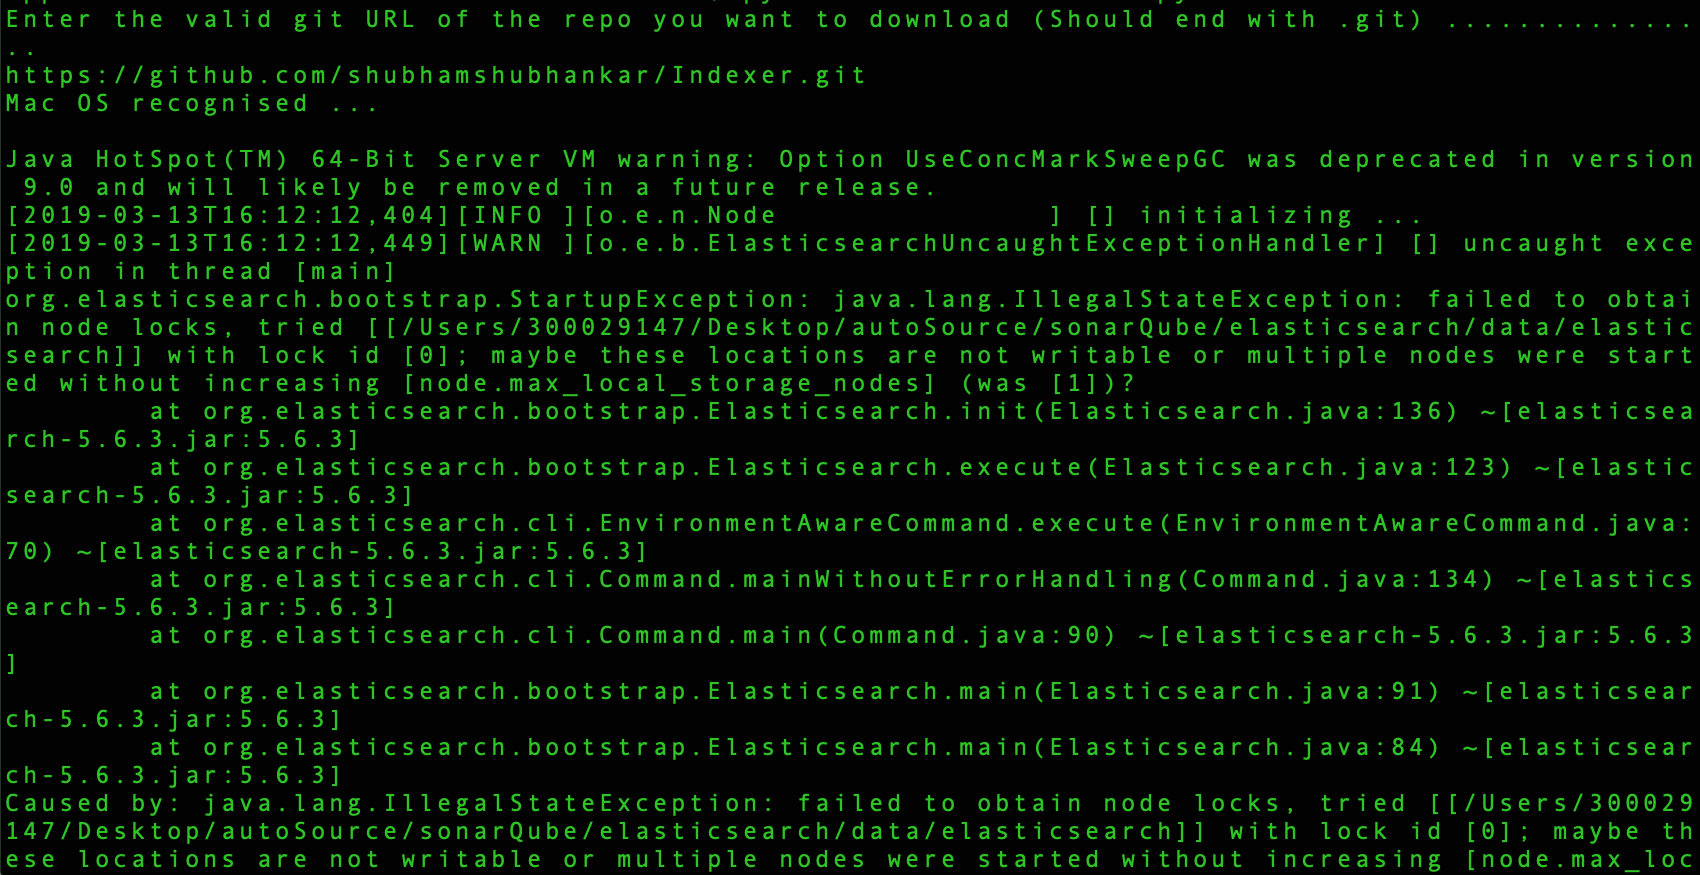
 shubhamshubhankar/autosource
Git 저장소를 모든 플랫폼에서 스캔하여 소스 코드의 초기 취약점 탐지를 위해 SonarQube와 통합된 자동 정적 코드 분석 프레임워크입니다.

 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 clearbluejar/ghidrecomp
# Python 명령줄 Ghidra 디컴파일러
 agrawalsmart7/scodescanner
명령줄 정적 분석 스캐너로, 사용자 정의 semgrep 규칙을 사용하여 PHP 및 YAML 소스 코드에서 중대한 취약점을 탐지하며, CI/CD 파이프라인을 위한 Jira 및 Slack 통합 기능을 제공합니다.
 advanced-threat-research/creosote
Creosote는 CVE-2007-4559에 설명된 tarfile 취약점을 탐색하기 위한 당사의 솔루션입니다.
 airbus-cert/vbsparkle
부분 평가를 지원하는 VBScript 및 VBA 소스 간 디난독화 도구

 gitlab-org/security-products/sast-rules
GitLab SAST를 위한 큐레이션된 Semgrep 규칙 저장소로, 여러 프로그래밍 언어에서 보안 취약점을 탐지하기 위한 정적 분석 패턴을 CI/CD 통합과 함께 제공합니다.
 coffeeandsecurity/dakshscra
프레임워크 인식 정적 코드 분석 도구로, 플랫폼별 규칙, 오염 분석, 노력 추정 및 억제 기준선을 통해 자동화된 소스 코드 리뷰를 수행합니다.
 dmdhrumilmistry/security-harness
AI 코딩 에이전트를 위한 멀티 에이전트 정적 애플리케이션 보안 검토 하네스: 코드베이스를 매핑하고, 취약점 클래스를 추적하며, 발견 사항을 연쇄 검증하고, SARIF, JSON, PDF로 보고합니다.
 nccgroup/cq
전문가가 수동으로 보안 코드 리뷰를 수행하도록 설계된 빠른 코드 보안 스캐너입니다. 라인 참조가 포함된 발견 항목을 텍스트 파일로 출력하여 쉽게 필터링하고 선별할 수 있습니다.
 vusec/ghostrace
Linux 커널에서 추측적 경쟁 조건(SCUAF) 가젯을 찾기 위한 개념 증명(PoC) 및 정적 분석 도구 키트. 1200개 이상의 가젯 데이터셋을 포함합니다.
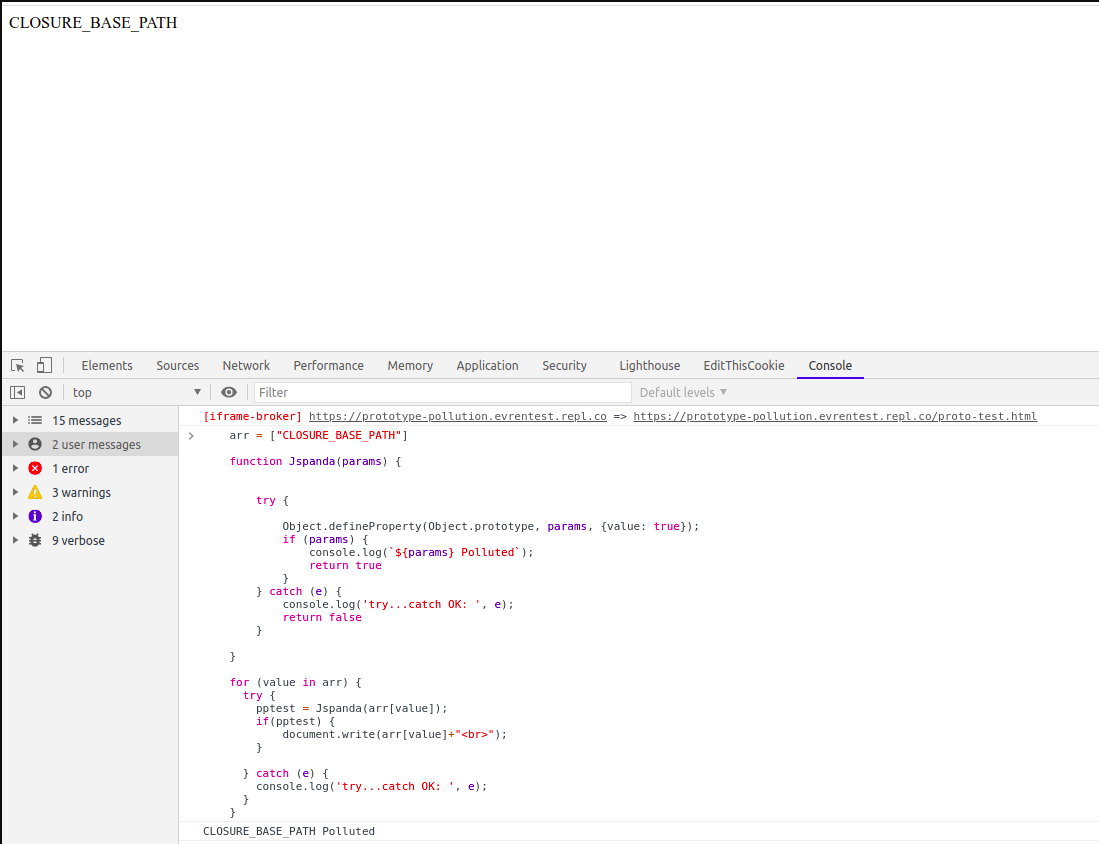 redsection/jspanda
클라이언트 측 프로토타입 오염 취약점 스캐너

 whitesquirrell/c0devari4nt
코드베이스를 스캔하여 유사한 취약점을 찾는 변종 분석 및 시각화 도구
 kc57/awesome-pentest
훌륭한 침투 테스트 도구 및 리소스 목록.
 silverplate3/my-cves
내가 찾은 CVE들. 기술 문서, 익스플로잇 예제 및 퍼징 세션 워크스루








