
 #1
Tools for examining source code without execution to find security flaws.
Kitploit 추천

 checkmarx/kics
인프라스트럭처-애즈-코드(IaC)를 위한 정적 분석 스캐너로, Terraform, Kubernetes, CloudFormation 및 20개 이상의 IaC 플랫폼에서 보안 취약점, 규정 준수 위반, 잘못된 구성을 탐지합니다.
 microsoft/applicationinspector
코드에 무엇이 있는가?'라는 질문에 신속하게 답하기 위해 정적 분석과 JSON 기반 규칙 엔진을 사용하여 관심 기능 및 기타 특성을 표면화하도록 구축된 소스 코드 분석기입니다. 구성 요소를 사용하기 전에 스캔하거나 기능 수준 변경 사항을 감지하는 데 이상적입니다.
 ajinabraham/nodejsscan
nodejsscan은 Node.js 애플리케이션을 위한 정적 보안 코드 스캐너입니다.
 owasp/devsecopsguideline
OWASP DevSecOps 가이드라인은 보안을 개발 파이프라인의 일부로 내장하는 데 도움이 될 수 있습니다.
 bearer/bearer
보안 및 개인정보 위험을 발견, 필터링 및 우선순위를 지정하는 코드 보안 스캐닝 도구(SAST)
 kadenzipfel/smart-contract-vulnerabilities
스마트 계약 취약점 및 예방 방법 모음
 wireghoul/graudit
grep rough audit - 소스 코드 감사 도구
 knostic/openant
Knostic의 OpenAnt는 검증된 보안 결함을 사전에 찾아내고 오탐(false positive)과 미탐(false negative)을 모두 최소화하도록 방어자를 돕는 선도적인 오픈 소스 LLM 기반 취약점 발견 제품입니다. 1단계는 탐지합니다. 2단계는…
 zegl/kube-score
Kubernetes 객체 분석 및 안정성과 보안 향상을 위한 권장 사항을 제공합니다. kube-score는 Kubernetes YAML 및 Charts에서 다운타임과 버그를 사전에 방지합니다. Kubernetes를 위한 정적 코드 분석 도구입니다.
 controlplaneio/kubesec
Kubernetes 리소스에 대한 보안 위험 분석
 python-security/pyt
Python 웹 애플리케이션의 보안 취약점을 탐지하는 정적 분석 도구
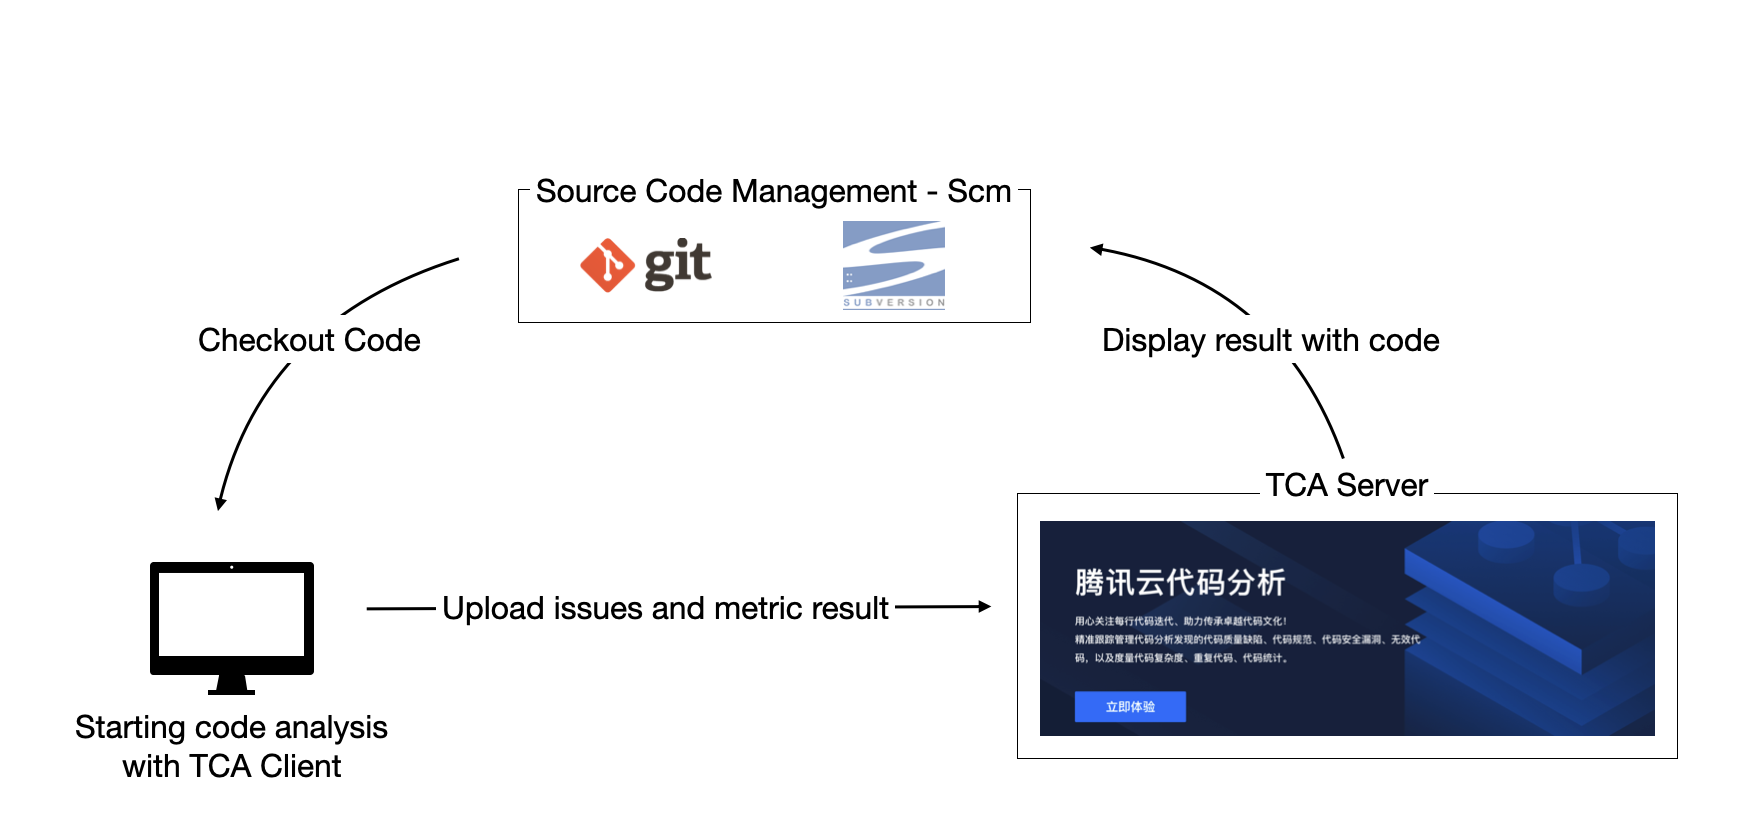 tencent/codeanalysis
엔터프라이즈급 정적 코드 분석 플랫폼으로, 다중 언어 지원, 보안 취약점 탐지, 코드 품질 메트릭, 그리고 지속적 모니터링을 위한 DevOps 통합을 제공합니다.
 0xdea/semgrep-rules
취약점 연구를 용이하게 하기 위한 제 Semgrep 규칙 모음입니다.
 behisecc/vibesec-skill
이 스킬은 Claude가 안전한 코드를 작성하고 일반적인 취약점을 방지하는 데 도움을 줍니다.
 zupit/horusec
Horusec은 단 하나의 명령어로 프로젝트의 취약점 식별을 개선해 주는 오픈 소스 도구입니다.
 stelligent/cfn_nag
CloudFormation 템플릿용 린팅 도구
 nealbridges/vulnhunter
소스 코드를 공격자처럼 추론하고, 실행 가능한 PoC로 악용 가능한 결함을 확인하며, hunt, fix, verify 스킬을 통해 테스트 우선 수정을 이끄는 에이전트형 AI 보안 스캐너입니다.
 pantheon-security/medusa
AI 우선 보안 스캐너. v2026.7의 새로운 기능: Claude Code 손상 탐지 — 클론하기 전에 .claude/ 훅, 권한 및 스킬을 검증 — 그리고 항상 켜져 있는 AI 공격 시그니처 스캐너와 네이티브 Rust 및 PHP 규칙. 또한: medusa scan…





